
Más allá de la protección avanzada contra amenazas
Introducción
Dado que las amenazas persistentes avanzadas (APT) dominan el panorama del malware, la detección basada en firmas ya no ofrece una seguridad adecuada frente a este entorno de amenazas en rápida evolución. La detección basada en firmas depende de que los proveedores proporcionen actualizaciones de firmas para sus plataformas. Por desgracia, muchas de las amenazas actuales están diseñadas para infiltrarse en una organización específica, utilizarse una sola vez y, posteriormente, volver a empaquetarse y modificarse para eludir la detección.
A diferencia de las soluciones limitadas de detección y prevención de intrusiones, los sistemas de protección avanzada contra amenazas (ATP) aíslan y ejecutan los objetos sospechosos antes de que atraviesen la red, lo que garantiza que el tráfico inspeccionado no suponga un peligro para el dispositivo final. Los sistemas ATP también pueden detener amenazas nunca vistas, como los ataques de día cero.
Dado que los sistemas ATP son tan eficaces para detener el malware, cada vez se implementan más para proteger una proporción creciente del tráfico entrante y saliente. Sin embargo, el aumento de la implantación de sistemas ATP ha puesto de manifiesto tres áreas en las que pueden reforzarse aún más mediante tecnologías complementarias que incrementen su eficacia: asistencia para SSL/TLS, alta disponibilidad y direccionamiento del tráfico. En este documento se analiza cómo las soluciones de F5 y FireEye funcionan conjuntamente para ofrecer un mayor rendimiento y mejores resultados en estas tres áreas.
Más allá de la protección avanzada contra amenazas
Diversas tendencias están impulsando la necesidad de mejorar la inspección SSL/TLS, entre ellas el creciente uso de SSL/TLS, la mayor complejidad de los protocolos criptográficos (por ejemplo, claves más largas) y la tendencia de los «ciberdelincuentes» a cifrar las cargas maliciosas para evitar que se detecten. Estas tendencias suponen una carga cada vez mayor para los sistemas ATP existentes y fueron un factor determinante en el desarrollo de F5® SSL Orchestrator™, una solución que ofrece descifrado y recifrado de alto rendimiento del tráfico SSL/TLS entrante y saliente, encadenamiento dinámico de servicios y direccionamiento del tráfico basado en políticas para gestionar de forma inteligente los flujos de tráfico cifrado en toda la cadena de seguridad, lo que permite a los sistemas ATP centrarse exclusivamente en detectar objetos maliciosos.
F5 SSL Orchestrator aporta una mayor flexibilidad a sus sistemas de detección y mitigación de amenazas y mejora considerablemente su capacidad para escalar sin interrupciones. Como ocurre con cualquier solución, los sistemas ATP y sus sensores críticos pueden fallar, y un fallo de este tipo puede acabar bloqueando fácilmente el tráfico. F5 SSL Orchestrator ayuda a garantizar que los sitios críticos cumplan sus objetivos de disponibilidad y tiempo de actividad incluso si se produce un fallo en un sensor o dispositivo. F5 SSL Orchestrator distribuye de forma inteligente el tráfico entre varios sistemas ATP para garantizar que un sitio siga estando disponible incluso cuando se produzca un fallo o una sobrecarga en un sensor. Además, esta configuración permite a los administradores añadir o retirar sensores sin afectar a la disponibilidad general del sitio.
La solución integrada de seguridad de red de F5 y FireEye
F5 SSL Orchestrator, combinado con FireEye Network Security, ofrece opciones de implementación flexibles y escalabilidad para proporcionar una protección óptima frente a las amenazas. Cuando se implementa en línea entre una intranet e Internet, F5 SSL Orchestrator crea una zona de descifrado y texto sin cifrar entre el cliente y el servidor web, que actúa como punto de visibilidad centralizado para que los dispositivos de seguridad de FireEye inspeccionen el tráfico. Gracias a la gestión de SSL/TLS, la visibilidad del tráfico SSL/TLS tanto entrante como saliente y las opciones de implementación en línea y fuera de banda, las amenazas persistentes avanzadas (APT) pueden contenerse de forma rápida y eficaz en tiempo real. Esto permite a los administradores poner en cuarentena o eliminar los datos dañinos antes de que se infiltren en la red.
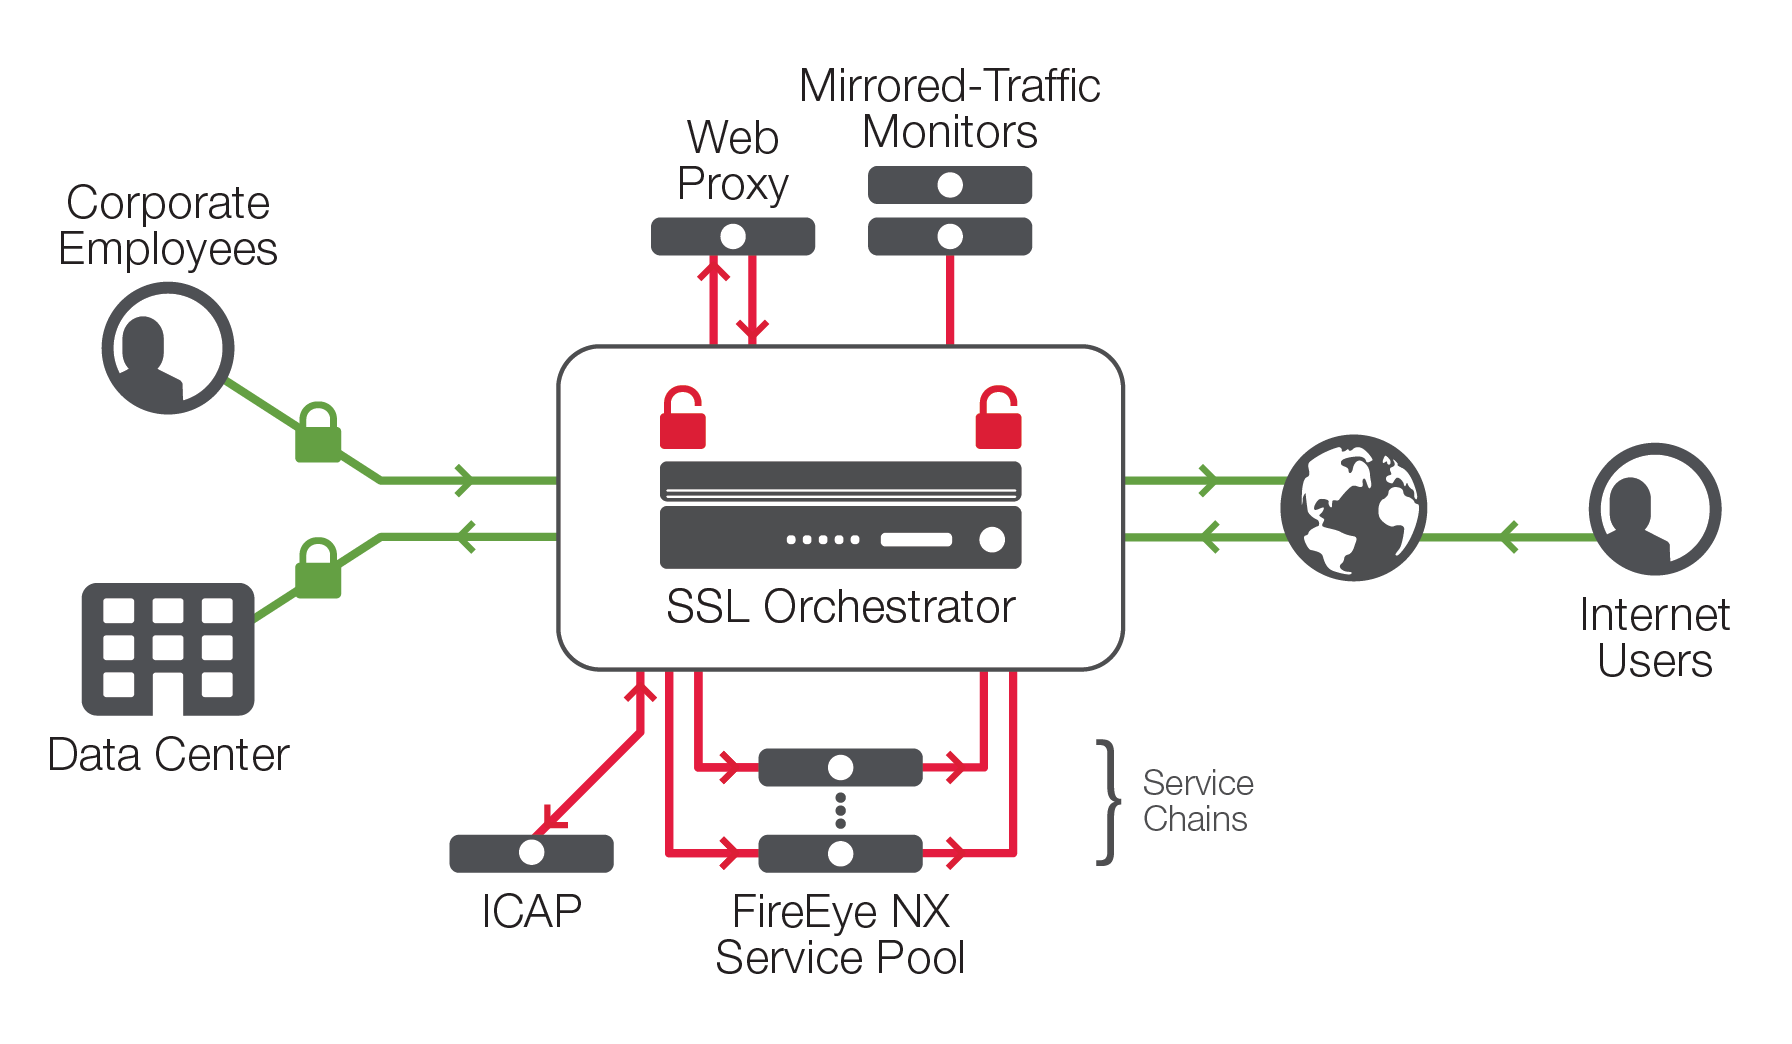
La figura 1 muestra la solución integral de F5 SSL Orchestrator y FireEye, que aprovecha todas las capacidades de las tecnologías combinadas para proporcionar escalabilidad elástica y encadenamiento de servicios.
F5 SSL Orchestrator se implementa en línea con el tráfico web:
1. Descifra el tráfico SSL para enviarlo al grupo de dispositivos FireEye Network Security.
2. Cifra el tráfico SSL que ha pasado por el dispositivo FireEye Network Security.
3. Realiza el balanceo de carga en el grupo de FireEye, lo que garantiza una disponibilidad óptima.
4. Permite omitir el pool cuando todos sus miembros están inactivos.
5. Determina si el tráfico debe descifrarse o si puede omitir el grupo de FireEye sin descifrarse, lo que reduce la carga de los dispositivos.
Esta arquitectura permite que los dispositivos FireEye funcionen con la máxima eficiencia y aprovechen todas sus capacidades sin comprometer el rendimiento del tráfico. La gestión de claves está centralizada en F5 SSL Orchestrator, lo que evita que el grupo de dispositivos FireEye tenga que realizar cualquier función SSL y, al mismo tiempo, le proporciona una visibilidad completa del tráfico.
El encadenamiento dinámico de servicios y el direccionamiento del tráfico basado en políticas de F5 SSL Orchestrator permiten gestionar de forma inteligente los flujos de tráfico cifrado en toda la cadena de seguridad con una disponibilidad óptima. El direccionamiento del tráfico permite que el tráfico que no requiere descifrado (como el de VDI) omita el pool de ATP, lo que aumenta la capacidad efectiva de dicho pool. Esta configuración también permite mantener un flujo de tráfico continuo en caso de ralentización o fallo de los sensores de FireEye. De este modo, la arquitectura protege el tráfico al máximo, ya que detecta las amenazas y detiene los ataques, al tiempo que aumenta la eficiencia y elimina los cuellos de botella de rendimiento.
Conclusión
Los complejos retos de seguridad actuales exigen tanto una protección avanzada frente a amenazas como la capacidad de garantizar la disponibilidad de las aplicaciones. F5 y FireEye colaboran para ofrecer soluciones que combinan la tecnología, la inteligencia y la experiencia más eficaces para identificar y detener actividades maliciosas antes de que se produzcan. Las soluciones de F5 y FireEye permiten detectar amenazas ocultas gracias a una mayor visibilidad del tráfico SSL, garantizar una seguridad y un rendimiento óptimos mediante el encadenamiento dinámico de servicios y el direccionamiento del tráfico basado en políticas, proporcionar protección avanzada frente a amenazas con una mayor escalabilidad y mejorar la eficiencia operativa con una arquitectura optimizada.
Para descubrir cómo F5 y FireEye pueden contribuir al éxito de su empresa, visite f5.com/fireeye.
PUBLICADO EL 13 DE DICIEMBRE DE 2018