BIG-IP SSL Orchestrator
Maximice las inversiones en infraestructura y seguridad mediante el descifrado, el cifrado y el direccionamiento del tráfico dinámicos y basados en políticas a través de dispositivos de inspección de seguridad.
Lo que no puedes ver también puede hacerte daño
Protéjase frente a las amenazas cifradas
Los actores maliciosos aprovechan el cifrado SSL/TLS para ocultar cargas maliciosas, burlar los controles de seguridad y eludirlos. No deje a su organización expuesta a ataques con soluciones de seguridad que no pueden inspeccionar el tráfico cifrado de forma eficiente y a gran escala. BIG-IP SSL Orchestrator ofrece descifrado de alto rendimiento del tráfico SSL/TLS entrante y saliente, lo que permite realizar inspecciones de seguridad que detectan las amenazas y detienen los ataques antes de que se produzcan.
- Visibilidad del tráfico saliente - Protéjase frente al tráfico saliente que propaga malware, extrae datos o se conecta a un servidor de mando y control para desencadenar ataques.
- Visibilidad del tráfico entrante - Descifre el tráfico entrante cifrado para asegurarse de que no oculte ransomware, malware u otras amenazas que puedan provocar ataques, infecciones y filtraciones de datos.
- Inspección de protocolos de cifrado de nueva generación - Evite nuevos puntos ciegos de seguridad gracias a una mayor flexibilidad, sin necesidad de realizar cambios en la arquitectura, mediante la compatibilidad con proxy completo y diversos algoritmos de cifrado.
Gestione de forma inteligente el tráfico cifrado
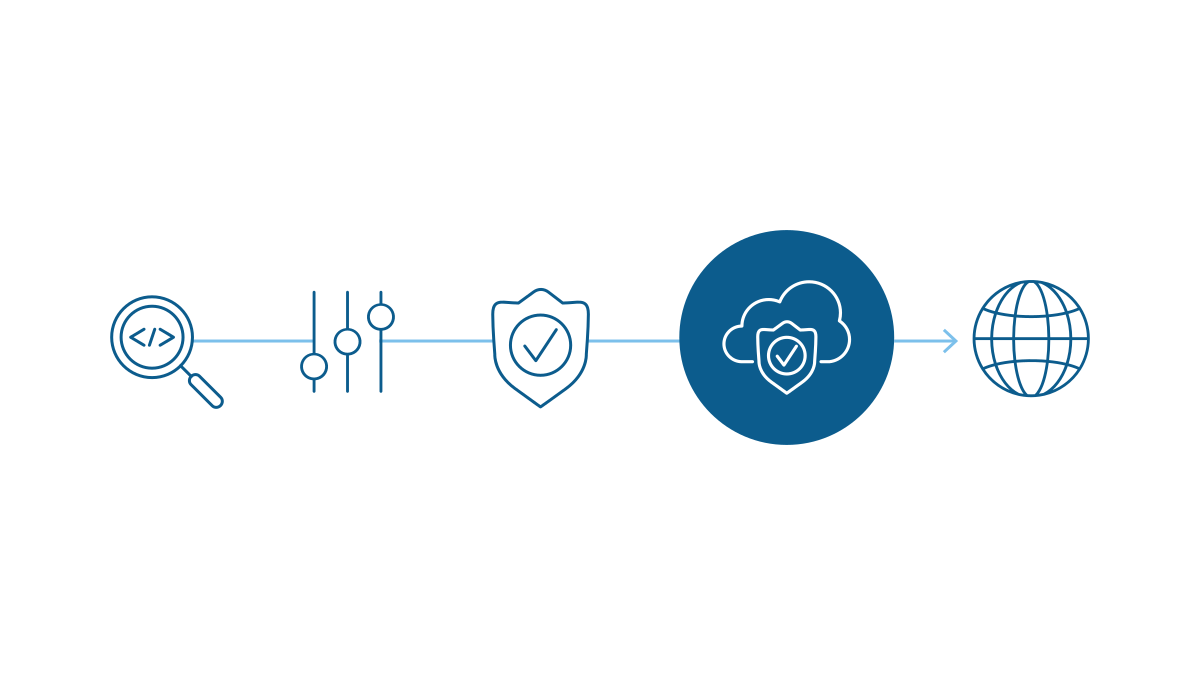
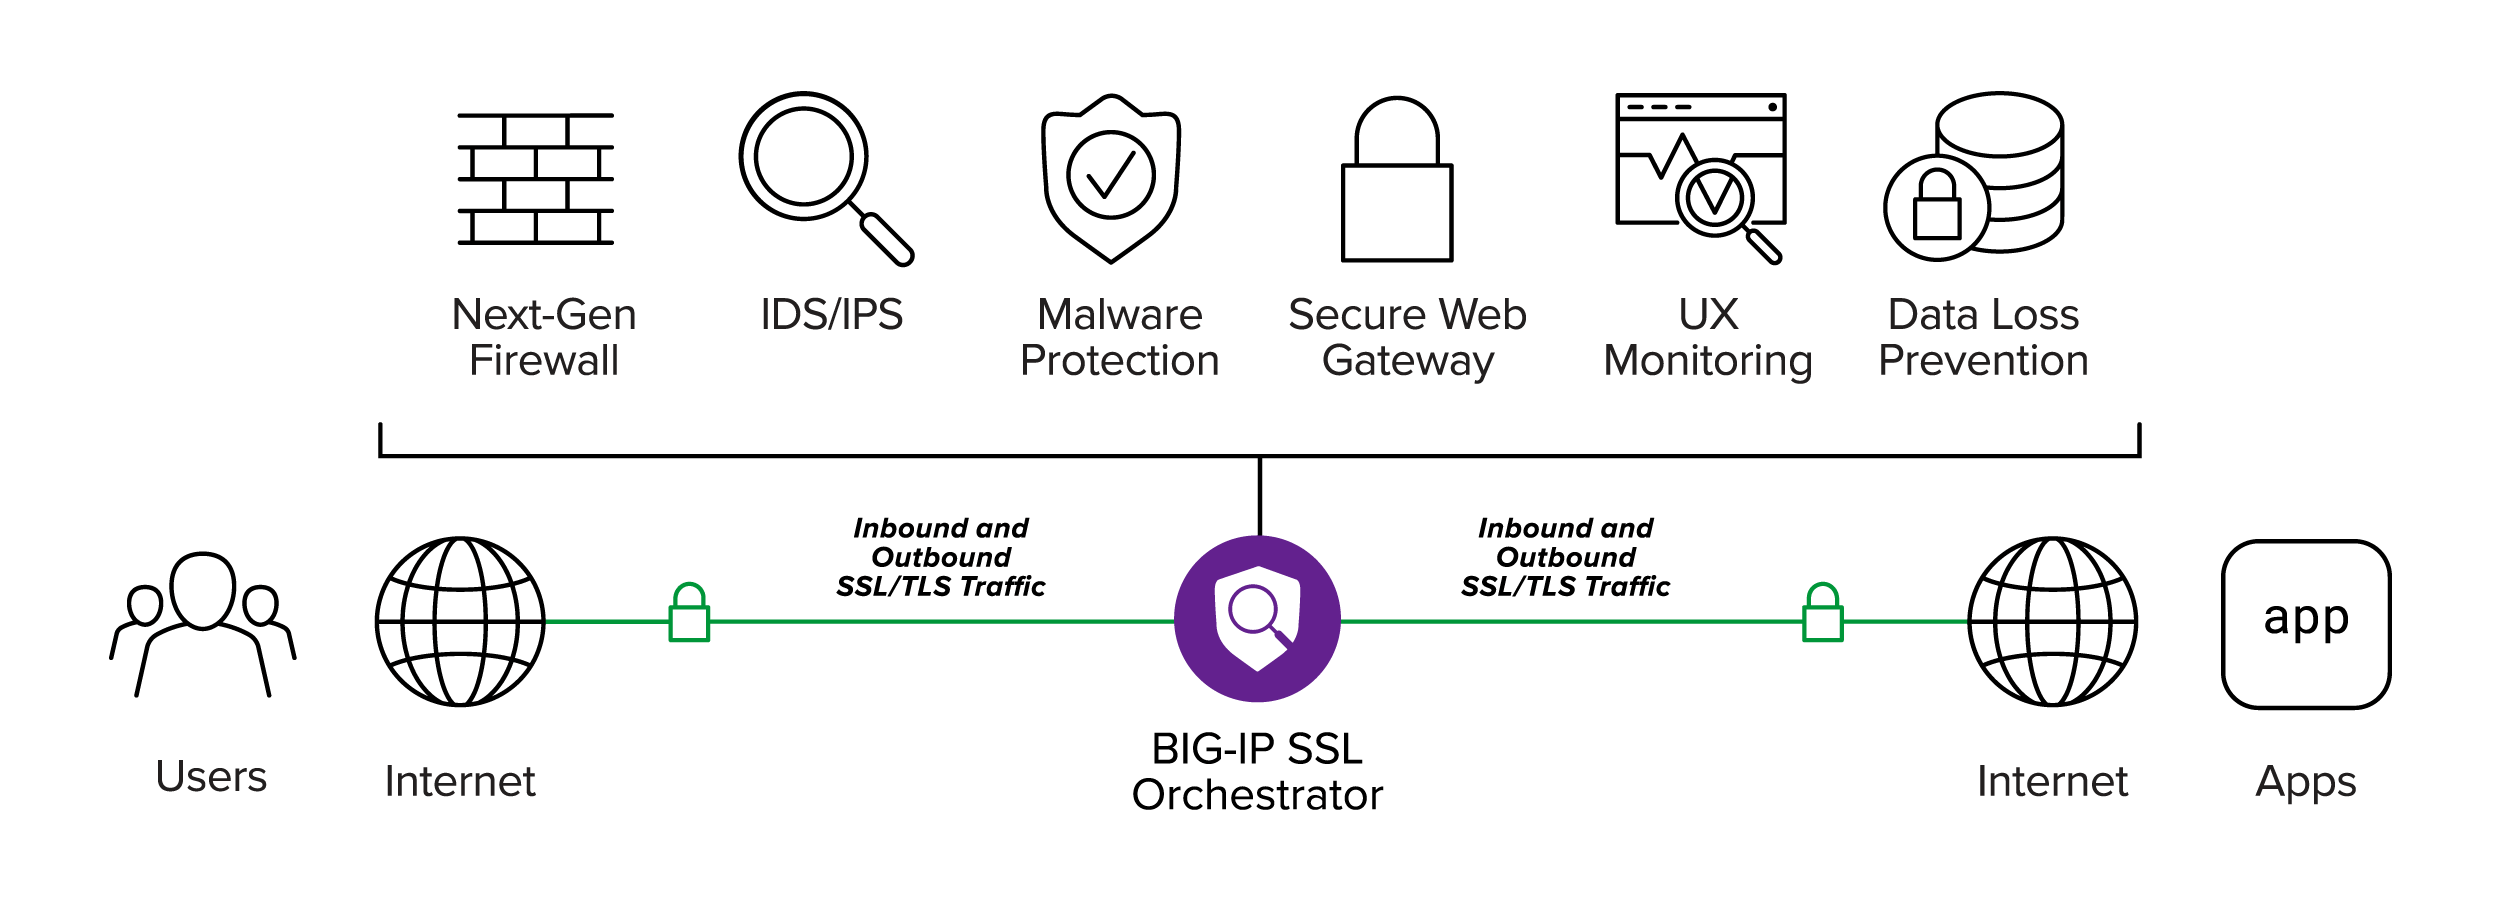
Necesita orquestación para mantener su seguridad al máximo nivel. La visibilidad y la inspección del tráfico SSL/TLS son un buen punto de partida, pero apenas permiten abordar una pequeña parte del problema. Encadenar soluciones de seguridad o configurarlas manualmente para permitir la inspección en toda su infraestructura de seguridad no es escalable y resulta ineficaz. BIG-IP SSL Orchestrator gestiona de forma inteligente el flujo de tráfico descifrado en toda su infraestructura de seguridad.
- Centralice el control - Unifique el descifrado en varios dispositivos de inspección para impedir el uso de cifrados no compatibles y las conexiones SSL/TLS falsas, y reducir la complejidad de la infraestructura.
- Enrutamiento basado en políticas - Agrupe, supervise y enrute el tráfico mediante un motor de contexto flexible, independientemente de la topología de red, el protocolo y el cifrado.
- Encadenamiento dinámico de servicios - Cree cadenas lógicas y dinámicas de servicios de seguridad con las soluciones de seguridad existentes en función del tipo de tráfico entrante, garantizando una seguridad y disponibilidad óptimas.
Detectar la IA en la sombra
La IA en la sombra —el uso no autorizado de herramientas de IA— genera importantes puntos ciegos y puede exponer a su organización a vulnerabilidades. Bloquear sin más herramientas como la IA generativa puede parecer una solución sencilla, pero para la mayoría resulta poco práctico. Con BIG-IP SSL Orchestrator, obtiene la visibilidad y el control necesarios para abordar fácilmente los riesgos de la IA en la sombra sin comprometer la innovación.
- Descifrado del tráfico en tiempo real - Detecte de forma proactiva la actividad de la IA generativa oculta en el tráfico cifrado.
- Enrutamiento dinámico del tráfico - Utilice el encadenamiento de servicios para dirigir las acciones de alto riesgo a través de herramientas de DLP, WAF u otras herramientas de inspección en función de los niveles de riesgo.
- Orientación programable para usuarios - Proporcione alertas personalizadas en el momento oportuno para orientar a los usuarios y evitar infracciones de las políticas de seguridad.
Mitigar el ransomware
El ransomware es una de las amenazas de ciberseguridad que más rápido está creciendo. Lo que antes era una amenaza poco común ahora representa casi la mitad de todos los ataques. Por desgracia, el ransomware no muestra indicios de desaceleración. Es fundamental proteger su organización frente al ransomware que se infiltra a través de cargas útiles cifradas. BIG-IP SSL Orchestrator maximiza su capacidad para bloquear estos ataques mediante la creación de una defensa integral contra el ransomware.
- Inspeccione el tráfico saliente - Evite los ataques de ransomware y la exfiltración de datos a «zonas de entrega» inspeccionando el tráfico saliente.
- Restringir el acceso de los inquilinos - Asegúrese de que los usuarios solo accedan a dominios conocidos y utilizados para impedir redirecciones involuntarias o el acceso accidental a dominios de atacantes, evitando así el robo de credenciales.
- Mitigue los ataques de phishing - Evite el ransomware bloqueando el acceso a sitios de phishing maliciosos y las infecciones causadas por archivos adjuntos dañinos.
Descripción general del producto
Enrutamiento dinámico del tráfico de F5
BIG-IP SSL Orchestrator mejora la infraestructura SSL/TLS, permite que las soluciones de seguridad tengan visibilidad del tráfico cifrado y optimiza las inversiones en seguridad existentes. Ofrece encadenamiento dinámico de servicios y direccionamiento del tráfico basado en políticas, aplicando inteligencia contextual al tratamiento del tráfico cifrado para gestionar de forma inteligente su flujo en toda la pila de seguridad, y garantiza una disponibilidad y una seguridad óptimas.
Hardware
Implemente hardware de alto rendimiento en su centro de datos local o instalación de coubicación.
Software (edición virtual)
Impleméntelo en cualquier hipervisor de su centro de datos, instalación de coubicación o en AWS, Azure o Google Cloud.
Capacidades principales
Si no inspecciona el tráfico SSL/TLS, no detectará los ataques y dejará a su organización expuesta. BIG-IP SSL Orchestrator proporciona funciones avanzadas de descifrado y recifrado, así como de orquestación del tráfico cifrado.
Visibilidad de SSL/TLS
Proporciona descifrado y cifrado SSL/TLS, compatibilidad con algoritmos de cifrado robustos —incluida la criptografía poscuántica (PQC) híbrida— y opciones de implementación flexibles.
Encadenamiento dinámico de servicios
Proporciona inserción de servicios, resiliencia de los servicios, supervisión de los servicios y equilibrio de carga.
Inteligencia basada en el contexto
Admite geolocalización, reputación de IP, categorización de URL e integración con ICAP de terceros.
Control granular
Cambios en las cabeceras, compatibilidad con la traducción de puertos y control sobre los cifrados y protocolos.
Compatible con diversos dispositivos de inspección
Admite servicios de inspección en línea de capa 2 y 3, proxy HTTP, ICAP y servicios de inspección pasiva o de solo recepción.
Compatible con múltiples modos de implementación
Instalaciones independientes, en clúster y con niveles separados de entrada y salida.
Proxy transparente y explícito
Intercepta e inspecciona el tráfico sin necesidad de ninguna configuración especial del cliente.
Escala los servicios de seguridad
Escala con alta disponibilidad, el balanceo de carga líder del sector de F5, la supervisión del estado y las capacidades de descarga de SSL/TLS.
Compatibilidad e integraciones de la plataforma
Integraciones con herramientas de seguridad de partners
Integraciones con herramientas de seguridad de partners
Aunque BIG-IP SSL Orchestrator es independiente del proveedor y del producto, está optimizado para integrarse fácilmente con los principales dispositivos de seguridad del mundo y crear una solución de gran potencia preparada para hacer frente a cualquier amenaza cifrada.
Soporte en la nube
Soporte en la nube
En F5, ofrecemos un soporte amplio e integrado en todas las plataformas en la nube para que pueda proteger e implementar cualquier aplicación, en cualquier lugar, sea cual sea su estrategia de adopción de la nube.


Recursos
Destacado
Trinity Cyber detiene a los ciberdelincuentes con la ayuda de F5
Trinity Cyber protege a sus clientes con una exclusiva línea de servicios de ciberseguridad que ofrece una inspección exhaustiva del contenido con descifrado mediante BIG-IP SSL Orchestrator.
Lee la historiaDescripciones generales de las soluciones
Controle los riesgos de la IA en la sombra con F5 BIG-IP SSL Orchestrator ›
Protección frente a amenazas cifradas ›
Protéjase contra el ransomware con AWS y F5 ›
BIG-IP Advanced WAF como servicio de BIG-IP SSL Orchestrator ›
F5 Secure Web Gateway Services como servicio de BIG-IP SSL Orchestrator ›
Fichas técnicas
Ficha técnica de BIG-IP SSL Orchestrator ›
Guías de integración
Cisco Firepower Threat Defense ›
Dispositivo de seguridad web de Cisco ›
Aislamiento remoto del navegador de Menlo Security ›
Firewall de nueva generación de Palo Alto Networks ›
Prevención de pérdida de datos de Symantec ›