
Les applications, qui sont au cœur de nos expériences numériques, continuent d’être déployées dans des environnements variés, notamment dans des clouds privés et publics, sur site, dans des centres de données et en périphérie. De même, les technologies de sécurité des applications sont de plus en plus souvent déployées à des emplacements différents de ceux des applications qu’elles protègent. Elles ne sont plus nécessairement liées aux applications qu’elles prennent en charge, mais sont déployées dans différents environnements et peuvent protéger plusieurs applications. Par exemple, 92 % des organisations déploient encore certaines applications sur site, mais seules 53 % d’entre elles y hébergent leurs technologies de sécurité des applications. Les processus modernes de développement, de déploiement et de création d’applications, ainsi que les services d’assistance, ont convergé et sont devenus modulaires. Tous sont essentiels à l’expérience numérique exigée par les clients.
Cette expansion numérique entraîne une explosion du nombre d’applications, d’intégrations et d’environnements, ce qui complique de plus en plus la définition et la mise en œuvre, par les équipes DevOps, DevSecOps et SecOps, d’une stratégie robuste d’expansion multicloud et de sécurité. Une organisation type peut gérer entre 200 et 1 000 applications, en plus d’utiliser plusieurs offres tierces « as-a-Service ». La complexité est désormais la norme :
- Les applications sont développées dans de nombreux langages au sein de plusieurs environnements de développement intégrés (IDE).
- Les applications sont déployées sur diverses plateformes d’infrastructure à l’aide de différents ensembles d’outils et modes de déploiement dans le cloud, les centres de données, les conteneurs, les microservices et les environnements sans serveur.
Bien entendu, nous pouvons essayer de standardiser autant que possible afin de réduire la complexité. Au fil du temps, le développement traditionnel d’applications était devenu lent, rigide et difficile à gérer, incapable de répondre à l’évolution rapide des besoins des clients, tout en brouillant les frontières entre les différents rôles liés au développement d’applications. On pourrait avancer que l’utilisation du même environnement de développement intégré (IDE) pour les applications permet de réaliser des économies d’échelle, puisque le code est géré et compilé sur un système unique. Il est également possible de standardiser un cadre de déploiement commun, comme Ansible et Terraform, ou de choisir un seul fournisseur de services cloud. Toutefois, les risques liés à l’utilisation d’un seul type d’infrastructure et d’écosystème l’emportent généralement largement sur les avantages. Vous vous exposez à une dépendance vis-à-vis d’un fournisseur, à un point de défaillance unique et à une incapacité à maîtriser les coûts.
À l’inverse, le déploiement dans des environnements diversifiés permet de gagner en évolutivité et en efficacité. Par exemple, le passage de serveurs physiques à des machines virtuelles, afin d’optimiser et d’abstraire les dépendances matérielles sous-jacentes, permet d’augmenter plus facilement et plus rapidement la capacité de calcul. De même, les avantages des machines virtuelles sont rapidement éclipsés par ceux des conteneurs, des unités de calcul virtuelles portables pouvant être déployées sur n’importe quelle infrastructure.
Alors, pourquoi acceptons-nous d’être liés à une sécurité propre à chaque infrastructure alors que nos déploiements sont très diversifiés ? Si vous déployez des ressources de calcul dans AWS en combinant machines virtuelles et conteneurs, vous risquez d’utiliser des outils de sécurité AWS et, sur site, d’autres outils incompatibles avec ceux-ci. La gestion de chaque outil nécessite du personnel, ainsi que des ressources et des formations supplémentaires. Par ailleurs, puisque nos contrôles diffèrent, pouvez-vous réellement évaluer votre exposition aux risques ? Et si vous vous étendez à un autre fournisseur de cloud, vous devrez vous familiariser avec de nouveaux outils. Par conséquent, avec l’adoption généralisée du cloud, l’essor de l’edge computing et la nature distribuée des applications qui en découle, dissocier les applications de leurs pare-feu d’applications web (WAF) est devenu un prérequis incontournable. Le meilleur emplacement de déploiement pour un WAF donné dépend non seulement de l’emplacement de l’application, mais aussi d’autres facteurs, tels que la nature et la localisation des utilisateurs des applications, les caractéristiques du WAF lui-même, etc.
Le portefeuille de WAF de F5, basé sur son moteur BIG-IP Advanced WAF, s’adapte aux exigences spécifiques des applications et des déploiements modernes. Il offre des options flexibles de déploiement et d’exploitation adaptées à l’infrastructure, à l’architecture, à l’emplacement des applications et à l’expertise de votre organisation, dans des environnements entièrement gérés, en libre-service, SaaS hybrides et web, sans compromis sur l’efficacité ni sur la maîtrise des risques. Les organisations peuvent utiliser :
- BIG-IP Advanced WAF, disponible pour un déploiement sur site/dans un centre de données et dans un cloud public ou privé (édition virtuelle), offre une sécurité robuste et hautement performante pour les applications web et les API, avec des contrôles granulaires autogérés.
- F5 NGINX App Protect WAF, une solution de sécurité logicielle légère qui permet des déploiements hautes performances, à faible latence et indépendants de la plateforme pour les applications modernes basées sur des microservices et des conteneurs.
- F5 Distributed Cloud WAF pour les déploiements SaaS dans un environnement distribué, réduisant la charge opérationnelle grâce à un service entièrement géré disponible en option.
Dans l’ensemble, ces solutions de sécurité figurent parmi les meilleures du marché et restent à la pointe de l’innovation en matière de sécurité, afin de permettre aux organisations de sécuriser toutes leurs applications, où qu’elles soient déployées — dans des clouds publics ou privés, dans des centres de données sur site ou en périphérie — et quelle que soit leur architecture : monolithique / héritée, microservices, maillage de services ou sans serveur.
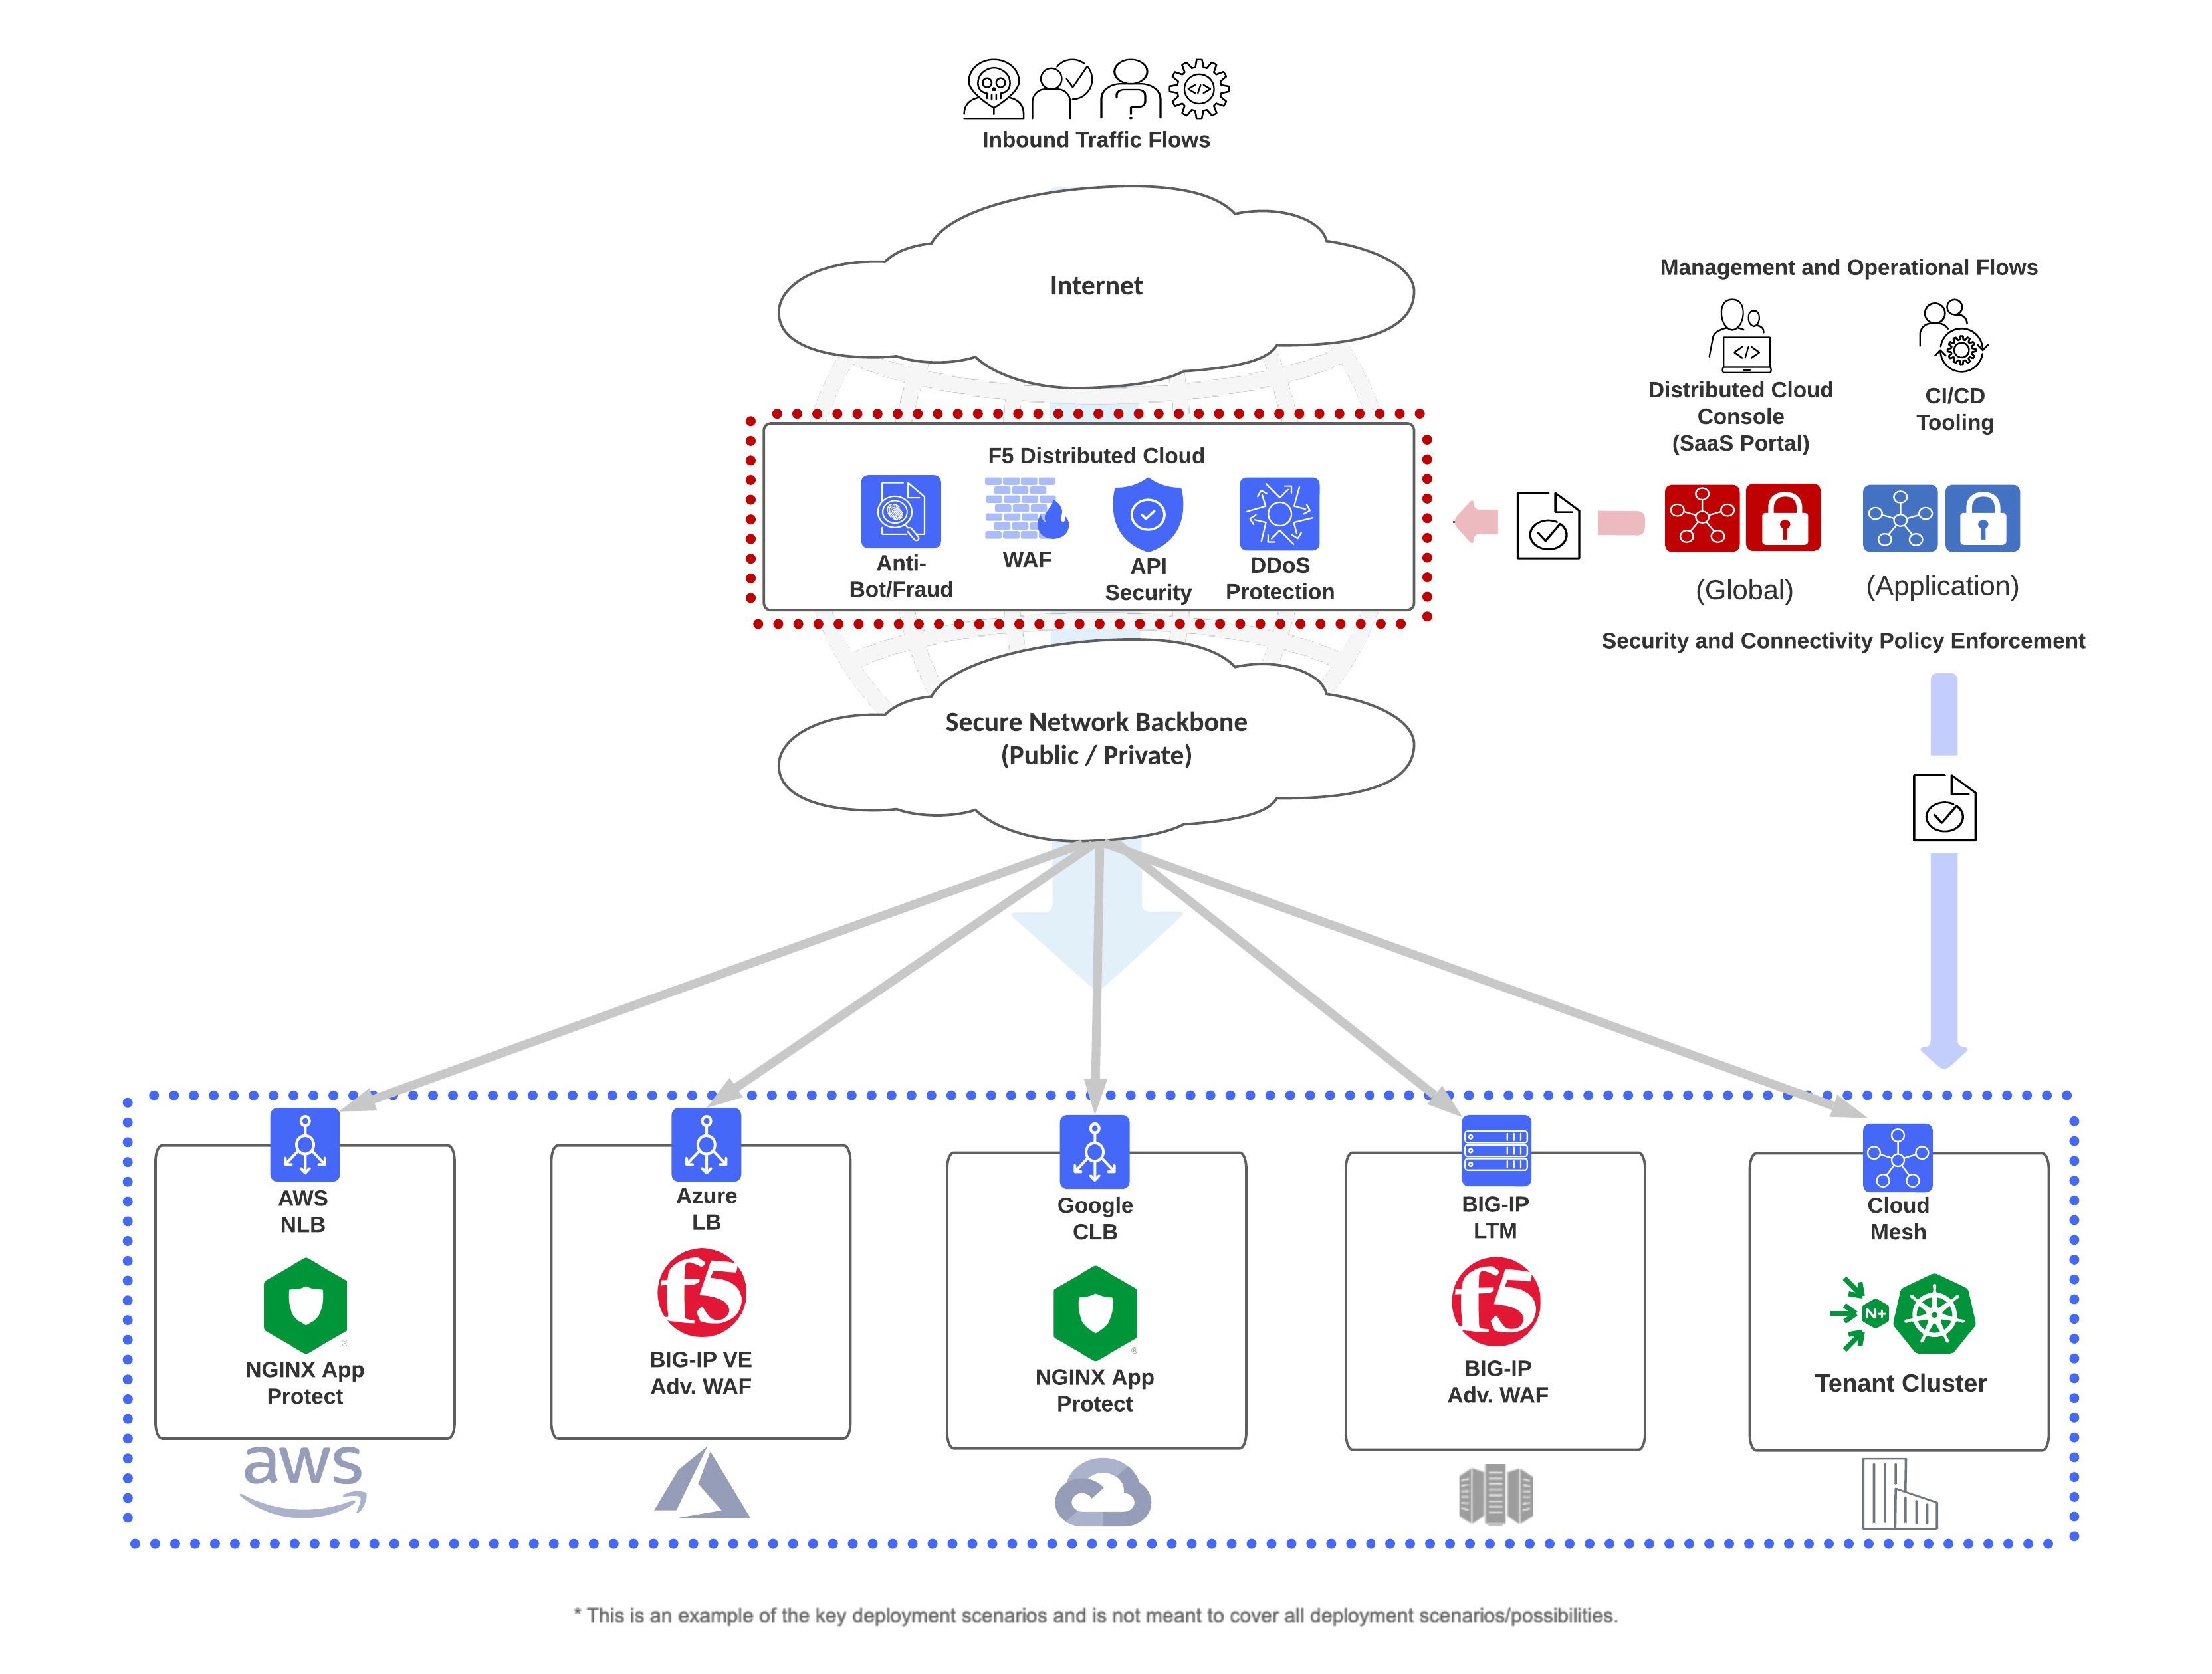
Alors que les déploiements de charges de travail se multiplient dans des environnements et des architectures applicatives variés, les entreprises souhaitent pouvoir appliquer des contrôles de sécurité cohérents à toutes leurs applications, où qu’elles se trouvent. Chez F5, notre vision repose sur une suite unifiée d’outils de pare-feu pour applications web leaders du marché, qui permet aux entreprises de déployer le WAF adapté à leur cas d’usage tout en partageant les politiques, la télémétrie et les informations exploitables. Cette approche élimine la complexité liée à la gestion et à l’application de politiques de sécurité incohérentes et disparates dans des environnements cloud hétérogènes et hybrides, permettant ainsi aux entreprises de neutraliser efficacement la nouvelle génération d’acteurs malveillants et d’attaques. Le schéma ci-dessous illustre la manière dont tous ces éléments s’articulent.
Pour en savoir plus, consultez :
- Page produit BIG-IP Advanced WAF : Pare-feu avancé pour applications web (WAF)
- Page produit de F5 NGINX App Protect WAF : F5 NGINX App Protect WAF
- Page F5 Distributed Cloud WAF : Pare-feu d’applications Web | Services F5 Distributed Cloud
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.