
Alors que le DevOps occupe une place croissante dans les discussions sur l’infrastructure, diverses bonnes pratiques émergent pour intégrer les conteneurs et les microservices aux processus de développement d’applications et de DevOps. Pourtant, les professionnels du DevOps et de l’informatique peinent encore à mettre en œuvre une infrastructure adaptée au cycle de vie moderne du développement d’applications. Selon la dernière Enquête 2018 de Quali sur le DevOps et le cloud menée auprès de 1 300 personnes, « près de 50 % doivent attendre jusqu’à un mois pour accéder à l’infrastructure, tandis que 24 % attendent plus d’un mois, en particulier au sein des équipes distribuées. »
Du côté positif, la mise en œuvre de l’automatisation occupe désormais le devant de la scène, l’enquête de Quali indiquant que « deux tiers des personnes interrogées (67 %) ont déclaré avoir mis en œuvre certaines formes d’automatisation afin d’améliorer la productivité et l’agilité… et que, parmi celles qui utilisent déjà l’automatisation, 33 % disposent de fonctionnalités en libre-service pour leurs initiatives de R&D et de développement/test ». L’automatisation est essentielle pour les équipes NetOps qui apprennent à devenir des professionnels du Super-NetOps, capables de soutenir et de promouvoir les pratiques d’amélioration et de déploiement continus. Les développeurs d’applications ont besoin de l’automatisation pour déployer de nouvelles solutions à grande échelle et répondre aux exigences métier. Pour s’aligner sur les pratiques DevOps, il est nécessaire de disposer d’une solution intégrée en libre-service et automatisée, soutenue par les équipes NetOps et permettant aux équipes AppDev d’atteindre rapidement leurs objectifs.
L’un des moyens permettant aux développeurs d’applications de simplifier le développement et les tests consiste à intégrer des conteneurs et des microservices afin d’optimiser l’efficacité et la portabilité. En outre, le contrôleur Ingress s’intègre à l’environnement d’orchestration des conteneurs, dirige le trafic vers la meilleure application disponible et garantit une disponibilité constante, aussi bien en développement qu’en production. Ingress peut désigner le routage HTTP ou un ensemble de règles permettant d’accéder aux services du cluster. Le terme ingress (avec un « i » minuscule) désigne également les connexions entrantes, l’équilibrage de charge des applications et les services de sécurité. L’objectif est de réduire les problèmes qui ralentissent le développement et le déploiement des applications en proposant des fonctionnalités en libre-service et une automatisation fondées sur les événements des conteneurs.
C’est là que les services applicatifs dynamiques de F5 pour les environnements de conteneurs permettent de faire évoluer les applications sans difficulté grâce au contrôle Ingress et aux services de sécurité applicative. De nombreux professionnels des infrastructures informatiques optent pour l’intégration de l’orchestration des conteneurs et les services applicatifs frontaux de F5 en choisissant BIG-IP et Container Connector, une solution qui gère les services de contrôle Ingress, notamment le routage HTTP et URI, l’équilibrage de charge et les services applicatifs dans les déploiements de conteneurs et de plateformes en tant que service (PaaS).
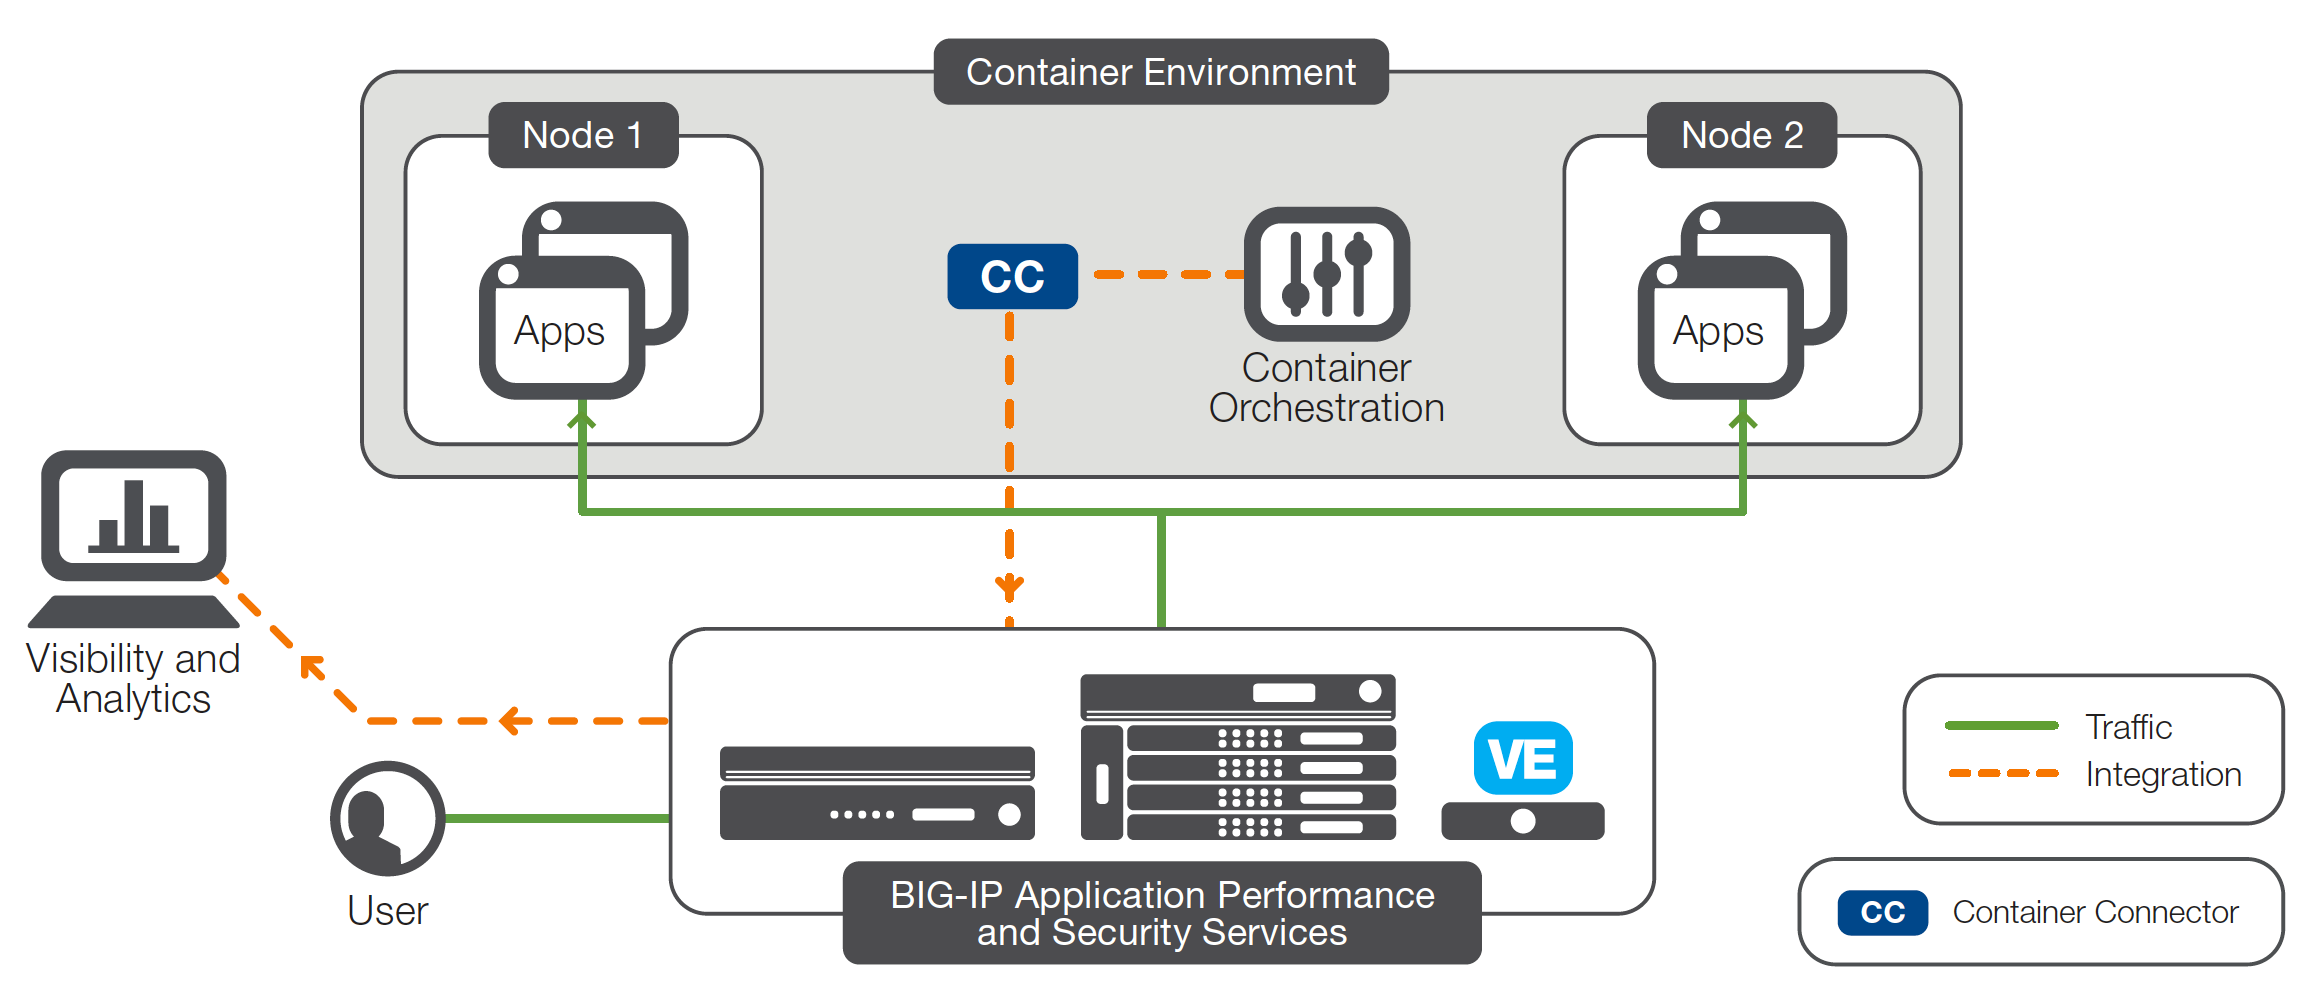
F5 se déploie dans des frameworks PaaS tels que RedHat OpenShift et Pivotal Cloud Foundry, ainsi que dans des environnements de conteneurs tels que Kubernetes et Mesos/Marathon. F5 Container Connector est une solution open source qui permet une sélection en libre-service dans l’interface utilisateur des conteneurs ou automatise les services applicatifs en fonction de la détection des événements liés aux conteneurs, pour un démarrage et un arrêt rapides. Container Connector offre davantage de flexibilité et de facilité d’utilisation grâce à des politiques et profils prédéfinis pour les routes OpenShift, ainsi qu’à des annotations permettant de réécrire les URL cibles pour Kubernetes Ingress. F5 vous permet de bénéficier d’une visibilité et d’une observabilité complètes sur l’ensemble du trafic des conteneurs, et fournit des informations enrichies sur les applications grâce à l’exportation de flux de données vers des plateformes de surveillance et d’analyse. Pour en savoir plus dès aujourd’hui, rendez-vous sur f5.com, consultez les informations techniques sur clouddocs.f5.com et téléchargez F5 Container Connector dès aujourd’hui.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.