L’informatique quantique se profile à l’horizon et s’apprête à bouleverser les systèmes cryptographiques qui protègent nos données, nos communications et nos infrastructures. Il est temps de commencer à s’y préparer. Dans cette série de six articles consacrée à la cryptographie post-quantique (PQC), des experts en cryptographie de F5 expliqueront les risques encourus, les perspectives qui se dessinent et les mesures que votre organisation peut prendre dès aujourd’hui pour rester en sécurité dans un monde post-quantique. L’avenir est plus proche que vous ne le pensez. Préparons-nous ensemble.
Post-quantum cryptography (PQC) n’est pas un problème qui se posera « un jour » : elle influence déjà la manière dont nous concevons les systèmes sécurisés. L’informatique quantique menace les méthodes de chiffrement actuelles, et la stratégie consistant à « collecter maintenant pour déchiffrer plus tard » est déjà à l’œuvre. Maintenant que la norme FIPS 203 est ratifiée et prise en charge dans F5 BIG-IP v17.5.1, qui fait partie de la F5 Application Delivery and Security Platform, vous pouvez commencer à déployer en production un échange de clés PQC hybride.
Pourquoi la cryptographie post-quantique est importante dès maintenant
FIPS 203 (ML-KEM, basé sur Kyber) est le premier algorithme post-quantique approuvé par le National Institute of Standards and Technology (NIST) des États-Unis pour le chiffrement à clé publique et l’échange de clés TLS. Sans cryptographie post-quantique (PQC), les données à longue durée de vie en transit peuvent être collectées dès maintenant et déchiffrées ultérieurement. Cela signifie que les API, les portails clients et les échanges B2B sensibles sont menacés avant même l’apparition d’ordinateurs quantiques à grande échelle.
Cela fait aujourd’hui de la cryptographie post-quantique hybride une priorité, en particulier pour les systèmes qui protègent des informations personnelles identifiables, des données de paiement ou des données propriétaires.
Imaginez la cryptographie post-quantique hybride comme l’association d’une ceinture de sécurité et d’un airbag. La cryptographie classique actuelle (comme RSA ou ECC) reste robuste face aux attaques courantes, mais les ordinateurs quantiques finiront par la contourner. En combinant des méthodes traditionnelles et des algorithmes post-quantiques au sein d’une même négociation, les systèmes bénéficient de deux niveaux de protection : la sécurité éprouvée des technologies que nous utilisons aujourd’hui, à laquelle s’ajoute une couche résistante aux attaques quantiques pour se prémunir contre les menaces de demain.
D’un point de vue pratique, la cryptographie post-quantique hybride signifie que votre navigateur, votre application ou votre connexion API établit des clés à l’aide d’un algorithme éprouvé (par exemple X25519) et d’un algorithme post-quantique (comme ML-KEM). Si l’un des deux résiste, vos données restent protégées. C’est particulièrement important aujourd’hui, car nous traversons une période de transition : les anciennes méthodes sont largement déployées et efficaces, tandis que les nouvelles sont encore en cours de test, de normalisation et de déploiement. L’approche hybride permet de préserver la compatibilité tout en comblant la faille consistant à « collecter maintenant pour déchiffrer plus tard ».
C’est pourquoi les autorités de régulation et les organismes de normalisation tels que le NIST recommandent l’adoption d’une approche hybride : il s’agit d’un moyen concret de protéger dès aujourd’hui les flux de données sensibles, tout en laissant aux organisations le temps de tester et d’optimiser leurs solutions, et de se préparer à un avenir entièrement post-quantique.
Par où commencer pour déployer la cryptographie post-quantique (PQC)
La première étape consiste à activer la cryptographie post-quantique (PQC) sur vos points de terminaison TLS les plus exposés — tels que les portails de connexion, les applications web et les API — avant de l’étendre aux services internes. Les points de terminaison en périphérie, comme les CDN et les passerelles API, constituent des cibles initiales naturelles, car l’échange de clés hybride peut y être mis en œuvre sans modifier les systèmes back-end.
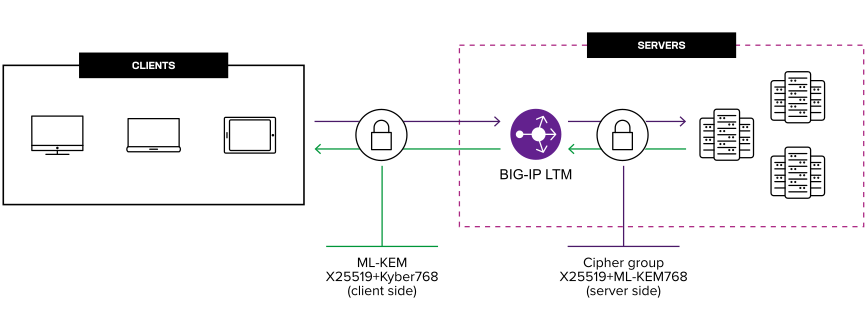
Comment les entreprises peuvent utiliser la PQC entre le client et F5 BIG-IP, ainsi qu’entre BIG-IP et un serveur compatible avec la PQC.
Les avantages de la mise en œuvre de la cryptographie post-quantique avec F5
L’adoption de la PQC pour vos applications web ne consiste pas seulement à cocher une case de conformité : il s’agit de renforcer la résilience de votre architecture de sécurité. Avec la norme FIPS 203 (ML-KEM) désormais ratifiée et prise en charge dans BIG-IP v17.5.1, les clients de F5 peuvent commencer à activer la PQC hybride en périphérie, là où elle permet de réduire au maximum les risques tout en limitant au minimum les perturbations opérationnelles.
L’un des principaux avantages réside dans la centralisation. En déployant la cryptographie post-quantique (PQC) sur la plateforme F5, les organisations peuvent ajouter à TLS une protection résistante aux attaques quantiques sans avoir à remanier chaque application. Ainsi, les portails sensibles, les API et les échanges B2B sont protégés contre les attaques consistant à « collecter maintenant pour déchiffrer plus tard », grâce à un point de contrôle unique. Cela simplifie également les audits et les rapports de conformité, un aspect essentiel alors que des agences telles que la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis et des organismes de normalisation comme le NIST appellent les administrations comme le secteur privé à accélérer leur préparation à l’ère post-quantique.
Les performances et la compatibilité sont également importantes. L’échange de clés hybride permet d’associer un algorithme classique efficace tel que X25519 à ML-KEM, afin que le trafic reste compatible avec les navigateurs et les clients actuels tout en bénéficiant d’une couche supplémentaire résistante aux attaques quantiques. Comme la terminaison TLS s’effectue déjà au sein de BIG-IP, les organisations peuvent tirer parti de ses capacités d’optimisation pour compenser une partie de la surcharge de calcul induite par la cryptographie post-quantique (PQC). Cela réduit le compromis en matière de performances qui, autrement, pèserait directement sur les serveurs d’applications.
Enfin, il existe un avantage stratégique. La mise en œuvre de la cryptographie post-quantique (PQC) avec F5 permet aux organisations de se positionner parmi les pionniers dans un paysage de la cybersécurité en pleine évolution. Les clients, les autorités de réglementation et les partenaires demandent de plus en plus de garanties quant à la protection des données contre les menaces futures. Pouvoir mettre en avant l’utilisation en production de la PQC avec F5 témoigne à la fois d’un leadership technologique et d’un engagement en faveur de la protection des données à long terme. Dans de nombreux secteurs, cela peut constituer un facteur de différenciation.
Se préparer au virage quantique
La cryptographie post-quantique (PQC) ne constitue pas un changement ponctuel : elle marque le début d’une évolution continue des normes cryptographiques. Commencez par les services les plus exposés, puis élargissez progressivement le périmètre. Évaluez avec vos partenaires votre niveau de préparation à la PQC et prévoyez des réexamens réguliers à mesure que de nouvelles normes apparaissent.
Points clés à retenir :
- Activez TLS 1.3 et testez la cryptographie post-quantique hybride dans l’environnement de développement
- Donnez la priorité aux API accessibles au public, aux parcours de connexion et aux chemins d’accès aux données sensibles
- Suivre les normes FIPS 204/205 pour la prise en charge des signatures post-quantiques
- Intégrez les processus de reporting et de rotation des clés à votre feuille de route
Restez à l’affût du dernier article de notre série, dans lequel nous irons au-delà de la cryptographie post-quantique (PQC) pour aborder une approche globale de l’atténuation des risques quantiques.
N’oubliez pas non plus de consulter les précédents articles de notre série :
Comprendre les normes et les échéances de la cryptographie post-quantique
Posons le contexte : pourquoi la cryptographie post-quantique est-elle importante ?
Le point sur l’engouement autour de la cryptographie post-quantique
À propos de l’auteur
Peter possède plus de 30 ans d’expérience dans l’industrie du logiciel, auxquels s’ajoutent près de 10 années de pratique antérieure en tant que programmeur amateur. Au cours des 20 dernières années, il s’est consacré au développement d’applications web et à la sécurité applicative. En tant que consultant indépendant, Peter a développé des solutions visant à sécuriser l’accès aux réseaux et aux applications pour des entreprises du Fortune 1000 et des organismes gouvernementaux particulièrement soucieux de leur sécurité. Peter travaille actuellement chez F5 Networks en tant qu’architecte de solutions de cybersécurité, où il contribue à protéger l’économie actuelle contre les cyberattaques.
Autres articles de Peter SchefflerArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.