Il n’est guère surprenant que l’usurpation d’identité soit une importante source de frustration pour, eh bien, tout le monde.
Parce que nous vivons désormais dans une économie numérique, l’usurpation d’identité peut avoir des conséquences dévastatrices sur tous les aspects de votre vie de consommateur. La dégradation de votre cote de crédit résultant d’impayés peut vous empêcher d’obtenir un prêt automobile ou un prêt personnel, de louer un logement et, dans certains cas, de trouver un emploi.
Les entreprises, bien entendu, paient elles aussi le prix de l’usurpation d’identité. Les établissements financiers sont particulièrement vulnérables à ces attaques, car leur activité consiste, après tout, à gérer de l’argent. Or, l’argent est une puissante source de motivation.
L’argent est la principale motivation de 76 % des cyberattaques. La majorité, soit 73 %, de ces attaques et violations de données ont été perpétrées par des personnes extérieures à l’organisation, dont 50 % par des groupes criminels organisés et 12 % par des États-nations ou des acteurs affiliés à un État.
-- Rapport 2018 sur les enquêtes relatives aux violations de données
Les comptes frauduleux ouverts et utilisés, mais jamais remboursés, pèsent lourdement sur les bilans des établissements financiers. En 2018, la fraude à l’ouverture de nouveaux comptes a représenté 3,4 milliards de dollars de pertes, contre 3 milliards en 2017, selon Javelin Strategy. Selon la FTC, en 2019, la forme d’usurpation d’identité la plus courante était la fraude à la carte bancaire par l’intermédiaire de nouveaux comptes. Une personne usurpait l’identité d’une autre afin d’ouvrir une ligne de crédit.
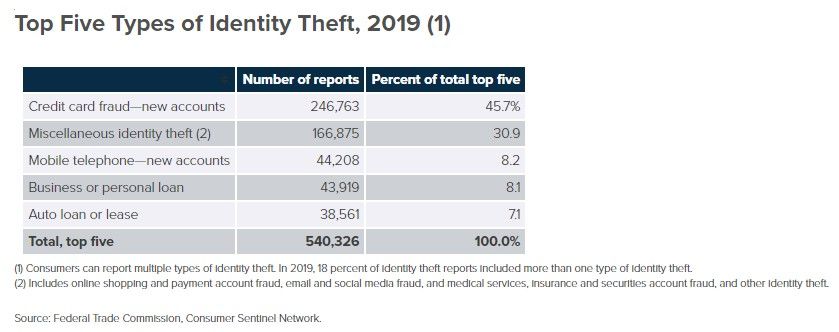
Près de 250 000 tentatives de fraude à la carte bancaire en un an. Cela représente une tentative toutes les deux minutes, chaque jour de l’année.
Ce n’est pas en mobilisant davantage de personnel que nous pourrons mettre un terme à ce problème.
Tout d’abord, nous ne disposons pas de suffisamment de personnes qualifiées pour détecter les fraudes afin d’examiner manuellement chaque ouverture de compte. Et même si c’était le cas, un être humain ne peut pas déterminer avec précision si une demande est frauduleuse en l’analysant en moins de deux minutes. Repensez à la dernière fois que vous avez demandé un crédit, quel qu’il soit, en personne. Cela a pris bien plus de deux minutes.
Enfin, les consommateurs ne sont pas disposés à attendre qu’un contrôle manuel soit effectué. Ils ne le sont tout simplement pas. Ils abandonneront toute application ou procédure numérique qui, selon eux, met trop de temps à répondre. La définition de « trop de temps » varie, mais en général, elle ne dépasse pas deux minutes.
L’ouverture de compte numérique (DAO) fait aujourd’hui partie intégrante de la quasi-totalité des entreprises, mais elle a été largement adoptée par les établissements financiers, notamment en raison de l’essor de la FinTech. Ce processus étant désormais presque entièrement numérique, la technologie constitue le meilleur moyen de répondre aux exigences de volume et de rapidité d’analyse nécessaires à la prévention de la fraude.
Bien plus que des données
L’ouverture de compte numérique est un processus numérique. Cela signifie qu’elle intègre plusieurs interfaces (mobiles, web, chatbots), ainsi que des applications modernes et, presque certainement, des systèmes back-end traditionnels. Suivre une seule demande au fil des interactions complexes entre les applications et, potentiellement, entre différents environnements cloud n’est pas une tâche aisée. Et si les nouveaux composants modernes d’un processus d’ouverture de compte numérique peuvent être instrumentés pour générer les données adéquates, ce n’est probablement pas le cas des systèmes back-end traditionnels.
Même si nous exploitons les dix services applicatifs en moyenne qui traitent le trafic et peuvent émettre les données appropriées, il reste difficile de les analyser dans le contexte de la transaction. Cela nécessite d’avoir accès aux données générées par plusieurs systèmes et à différents endroits. Aujourd’hui, nous disposons de nombreuses sources de données. Ces données ne sont pas corrélées sur l’ensemble d’un workflow, notamment parce qu’elles sont transmises à des systèmes cloisonnés, dotés de leurs propres tableaux de bord et systèmes d’alerte. À l’heure actuelle, nous ne disposons pas de la vision contextuelle de toutes les variables nécessaires pour détecter avec précision une tentative d’ouverture frauduleuse de compte. En outre, beaucoup s’appuient sur des techniques obsolètes que les attaquants peuvent facilement contourner.
Les techniques CAPTCHA traditionnelles et l’inspection rudimentaire des appareils clients basée sur JavaScript ne suffisent pas à détecter, et encore moins à empêcher, l’exploitation des processus d’ouverture de compte numérique (DAO) et des expériences numériques associées. Les défenses traditionnelles basées sur l’adresse IP ne suffisent pas non plus. Je peux usurper mon adresse IP et mon agent utilisateur, et imiter les mouvements de la souris. Grâce à la puissance de l’informatique moderne, je peux tromper la plupart des systèmes CAPTCHA. Aujourd’hui, les attaquants sont bien trop expérimentés et sophistiqués pour laisser des techniques aussi simples les empêcher d’ouvrir frauduleusement un nouveau compte. Ils s’adaptent rapidement aux nouvelles techniques et trouvent vite comment les contourner.
La technologie dont nous avons besoin doit être tout aussi capable d’apprendre et de s’adapter que les attaquants.
« En 2020, une gestion avisée des risques et de la fraude combinera les avantages de l’apprentissage automatique, de l’intelligence appliquée et de l’analyse contextuelle à la détection des anomalies, afin de créer une approche multiniveau facile à gérer. »
-- Bottomline, État des lieux de l’ouverture de compte et de l’intégration numériques
Bien que cette déclaration soit quelque peu alambiquée, elle décrit avec justesse le type de technologie dont nous avons besoin aujourd’hui pour prévenir la fraude. Nous avons besoin de solutions d’analyse intégrant l’IA, capables d’ingérer et d’analyser d’immenses volumes de données en un minimum de temps. Nous avons besoin de solutions d’analyse capables de mettre en corrélation les données tout au long du processus afin de prévenir la fraude dès qu’elle se produit.
Aujourd’hui, la détection de la fraude ne repose pas uniquement sur les données. Elle nécessite de mettre en corrélation des données recueillies à autant d’étapes que possible du processus numérique, ainsi que de pouvoir analyser rapidement les résultats.
C'est précisément ce que F5 entend faire : créer une plateforme d'analyse des applications polyvalente capable de fournir aux entreprises les informations dont elles ont besoin pour faire évoluer, sécuriser et optimiser rapidement leurs flux de travail numériques.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.