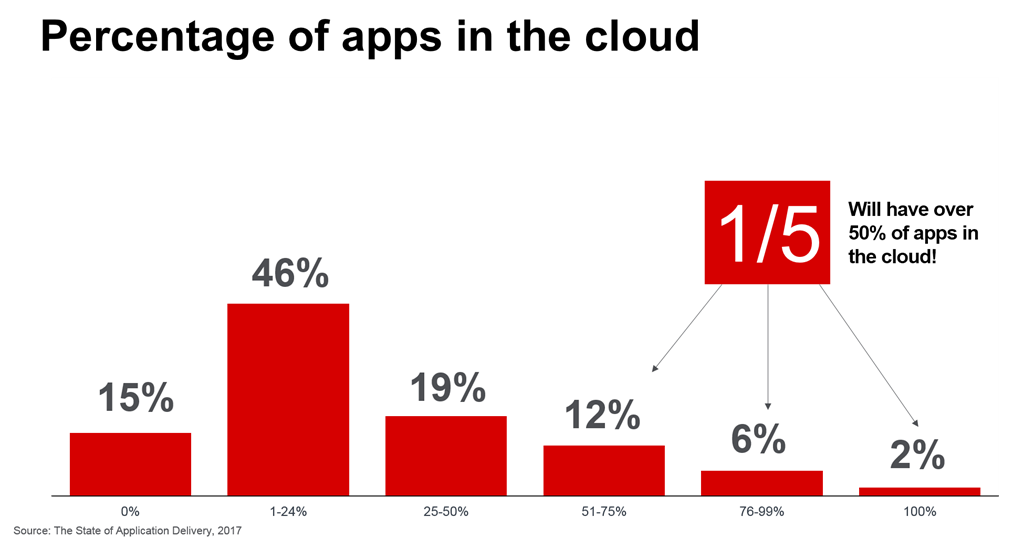
Les applications migrent vers les clouds publics. Peut-être pas aussi rapidement que le marché l’avait prédit (espéré ?) à ses débuts, mais elles migrent malgré tout. Nos propres enquêtes sur l’état de la fourniture d’applications indiquent qu’un répondant sur cinq prévoyait d’héberger plus de 50 % de son portefeuille d’applications dans « le cloud ». Et même si, dans de nombreux cas, « le cloud » reste privé et sur site, de nombreux éléments attestent de la croissance du cloud public. Certains des défis cités par les répondants concernent toujours la sécurité, notamment la capacité à assurer dans le cloud, hors site, le même niveau de sécurité qu’actuellement sur site, dans le centre de données.
Le fait est que les services que les entreprises utilisent aujourd’hui pour sécuriser les applications, les faire évoluer et les accélérer ne sont pas près de disparaître. En effet, 39 % des personnes interrogées dans le cadre de notre enquête ont déclaré qu’elles ne déploieraient pas une application sans services de sécurité tels que des pare-feu pour applications web et réseaux, une protection contre les attaques DDoS, des systèmes IPS/IDS et des solutions contre les menaces qui infectent nos réseaux.
Le problème, c’est que certains de ces services ne sont pas disponibles dans le cloud public, tandis que d’autres ne sont que de pâles imitations des services plus robustes et performants actuellement déployés en entreprise. Les modèles reposant exclusivement sur le cloud public ne sont pas conçus pour offrir le niveau de contrôle requis sur les services réseau et applicatifs, ce qui complique la tâche des fournisseurs qui cherchent à proposer des fonctionnalités équivalentes.
Pourtant, les clients souhaitent tirer parti du cloud public, en particulier pour les applications nouvelles et temporaires.
Les interconnexions cloud – ou colo cloud si vous préférez – ont été conçues précisément pour ce type de scénario. À la périphérie du cloud, chez le fournisseur d’interconnexion, se trouve le contrôle des services communs, tandis que les applications peuvent fonctionner, évoluer et prospérer dans le cloud public. L’interconnexion cloud (colo cloud) permet de fournir, de manière uniforme et équitable, aux solutions SaaS et aux applications exécutées dans un cloud public les mêmes services communs que ceux du centre de données de l’entreprise. Cela est particulièrement utile pour les applications web généralement déployées dans un cloud public, car elles peuvent ainsi bénéficier d’un accès sécurisé via HTTPS. Qu’il s’agisse de SSL ou de TLS, les clés et les certificats doivent être émis, gérés et stockés quelque part. De nombreuses entreprises préfèrent les centraliser dans un emplacement unique et certifié afin de réduire les risques liés à la dispersion de données aussi sensibles sur plusieurs sites.
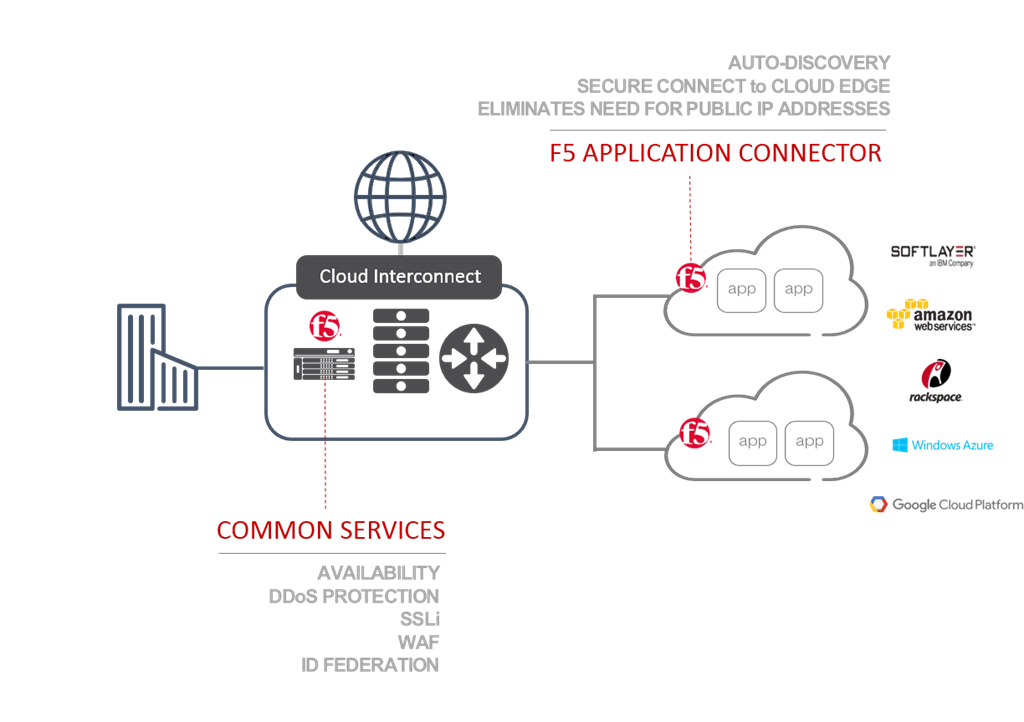
Cela semble être l’architecture cloud « hybride » idéale pour centre de données que nous recherchions afin de résoudre le dilemme du cloud public sous contrôle. Mais bien sûr, si c’était vraiment le cas, je n’aurais pas besoin d’écrire un article de blog, n’est-ce pas ? Le problème consiste alors à « connecter » les applications hébergées dans le cloud public aux services communs dont elles ont besoin à la périphérie du cloud, au niveau de l’interconnexion cloud.
Découvrez F5 Application Connector
F5 Application Connector est une instance de proxy légère que vous déployez dans le cloud public. Elle détecte vos applications et, grâce à une connexion sécurisée à un F5 BIG-IP déployé chez le fournisseur d’interconnexion cloud de votre choix, permet l’intégration et la gestion des services applicatifs. Vous pouvez ainsi fournir les mêmes services de sécurité, de performances et de disponibilité que ceux proposés sur site, dans le data center, à la périphérie du cloud au niveau de l’interconnexion, tout en tirant parti des ressources de calcul du cloud public pour déployer et faire évoluer les applications web. Les migrations entre fournisseurs de cloud public, voire les architectures à haute disponibilité faisant appel à plusieurs fournisseurs, sont considérablement simplifiées, car vous n’avez pas à migrer les services et les applications. Les applications et une instance de F5 Application Connector suffisent pour passer librement d’un fournisseur à l’autre sans compromettre ni modifier les services applicatifs nécessaires pour garantir la sécurité, la rapidité et la disponibilité des applications.
Comme F5 Application Connector est une solution basée sur un proxy, aucune adresse IP publique n’est nécessaire dans l’environnement de cloud public. Cela réduit les risques pour l’organisation en limitant les points d’entrée potentiels, sans nuire à la facilité d’accès souvent présentée comme l’un des principaux avantages du cloud public.
Cette solution optimise davantage les budgets en consacrant les ressources de calcul généralistes du cloud public à la logique applicative à usage général et en tirant parti des ressources de calcul spécialisées de BIG-IP à la périphérie du cloud pour effectuer les traitements cryptographiques plus complexes et gourmands en ressources associés au trafic chiffré. L’inspection et la terminaison peuvent être réalisées en toute sécurité à la périphérie, ce qui permet aux applications de se concentrer sur le traitement des transactions métier à forte valeur ajoutée.
F5 Application Connector permet aux entreprises d’adopter en toute confiance une stratégie de migration lift-and-shift ou une approche cloud native dans les environnements de cloud public, grâce à une solution capable de relever les défis de sécurité, d’évolutivité et de performances généralement pris en charge par les services applicatifs.
Vous trouverez plus d’informations ici.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.