Le besoin d’agilité des entreprises, accentué par la COVID-19, a conduit les organisations à adopter une approche multicloud, malgré la complexité qu’elle engendre pour leurs opérations, leur sécurité et leurs équipes. L’édition 2022 du rapport « État de la stratégie applicative de F5 » indique qu’environ 77 % des organisations utilisent actuellement plusieurs clouds. Les organisations qui adoptent une infrastructure cloud doivent prendre en compte tous les risques associés. Si les préoccupations en matière de sécurité stimulent la demande de pare-feu pour applications web (WAF), les entreprises ont toutefois du mal à déterminer lequel répond le mieux à leurs besoins.
SecureIQLab a publié son rapport comparatif 2022 de validation des cyberrisques liés aux pare-feu d’applications web (WAF) dans le cloud. Le laboratoire a évalué plusieurs fournisseurs de WAF et testé leurs produits. Les fournisseurs ont été sélectionnés parmi les leaders du marché, les challengers selon les analystes et les entreprises, les nouveaux entrants sur le marché et les fournisseurs souhaitant participer. F5 a été classé parmi les leaders pour son efficacité en matière de sécurité, son efficacité opérationnelle et le retour sur investissement dans la sécurité.
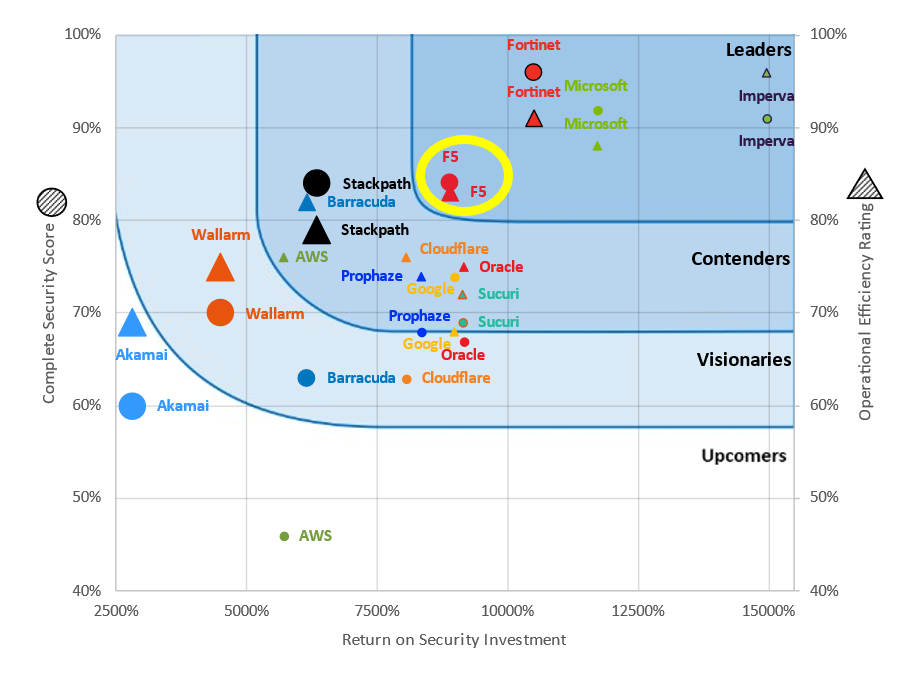
SecureIQLab a utilisé plus de 400 scénarios de test en conditions réelles, comprenant environ 9 100 attaques, afin d’établir des scores comparatifs pour les fournisseurs de WAF cloud testés. Les scores de sécurité globaux reposaient sur différentes catégories, telles que le Top 10 de l’OWASP, les attaques de bots, les attaques DoS de couche 7, la résilience et les attaques ciblant des environnements web vulnérables. F5 a obtenu un score de sécurité global élevé. F5 a également affiché un retour sur investissement en matière de sécurité (ROSI) élevé. F5 s’est ainsi classé parmi les leaders en matière d’efficacité de la sécurité. Dans la figure 1 ci-dessus, le cercle représentant F5 illustre son efficacité en matière de sécurité par rapport à son ROSI.
Le deuxième domaine d’évaluation concernait l’efficacité opérationnelle. Des configurations par défaut efficaces, associées à des configurations de sécurité personnalisables, ont été prises en compte dans l’évaluation de l’efficacité opérationnelle des solutions WAF. SecureIQLab a évalué les offres des fournisseurs selon cinq grandes catégories opérationnelles : facilité de déploiement, facilité de gestion, facilité de gestion des risques, capacités d’évolutivité et d’élasticité, ainsi que capacités de journalisation et d’audit. F5 a obtenu d’excellentes notes en matière d’efficacité opérationnelle. Ces résultats, associés au ROSI élevé de F5, lui ont valu le classement de leader en efficacité opérationnelle. Dans la Figure 1, le triangle F5 représente l’efficacité opérationnelle de F5 par rapport au ROSI.
Le retour sur investissement en matière de sécurité (ROSI) a également été évalué et calculé sur la base des pertes évitées plutôt que des revenus générés. Cette catégorie englobe l’efficacité de la sécurité, l’efficacité opérationnelle, le coût annuel du produit et l’espérance de perte annuelle. Dans la figure 1, l’axe des abscisses représente les valeurs du ROSI.
Chaque organisation doit rechercher un WAF adapté à ses besoins, quel que soit l’emplacement de ses applications et API, et indépendamment de la nature et de la localisation des utilisateurs de ces applications. Le portefeuille WAF de F5, qui repose sur son puissant moteur BIG-IP Advanced WAF, s’adapte aux exigences spécifiques des applications et des déploiements modernes. Il permet également à F5 de proposer ses solutions WAF au plus près des applications du client. Les solutions WAF de F5 offrent des options flexibles de déploiement et d’exploitation adaptées à l’infrastructure, à l’architecture, à l’emplacement des applications et à l’expertise de votre organisation, sans compromis sur l’efficacité ni augmentation des risques. Le moteur WAF de F5 permet aux organisations de sécuriser leurs applications et leurs API, où qu’elles soient déployées — dans des clouds publics ou privés, des centres de données sur site ou en périphérie — et quelle que soit leur architecture : monolithique/héritée, microservices, maillage de services ou sans serveur. Il simplifie le quotidien des administrateurs en permettant l’application de politiques de sécurité cohérentes à toutes les applications, où qu’elles se trouvent.
Veuillez contacter votre responsable de compte afin d’identifier le WAF F5 qui répond le mieux à vos besoins en matière de sécurité des applications et des API.
Voici un lien vers le rapport pour plus d’informations.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.