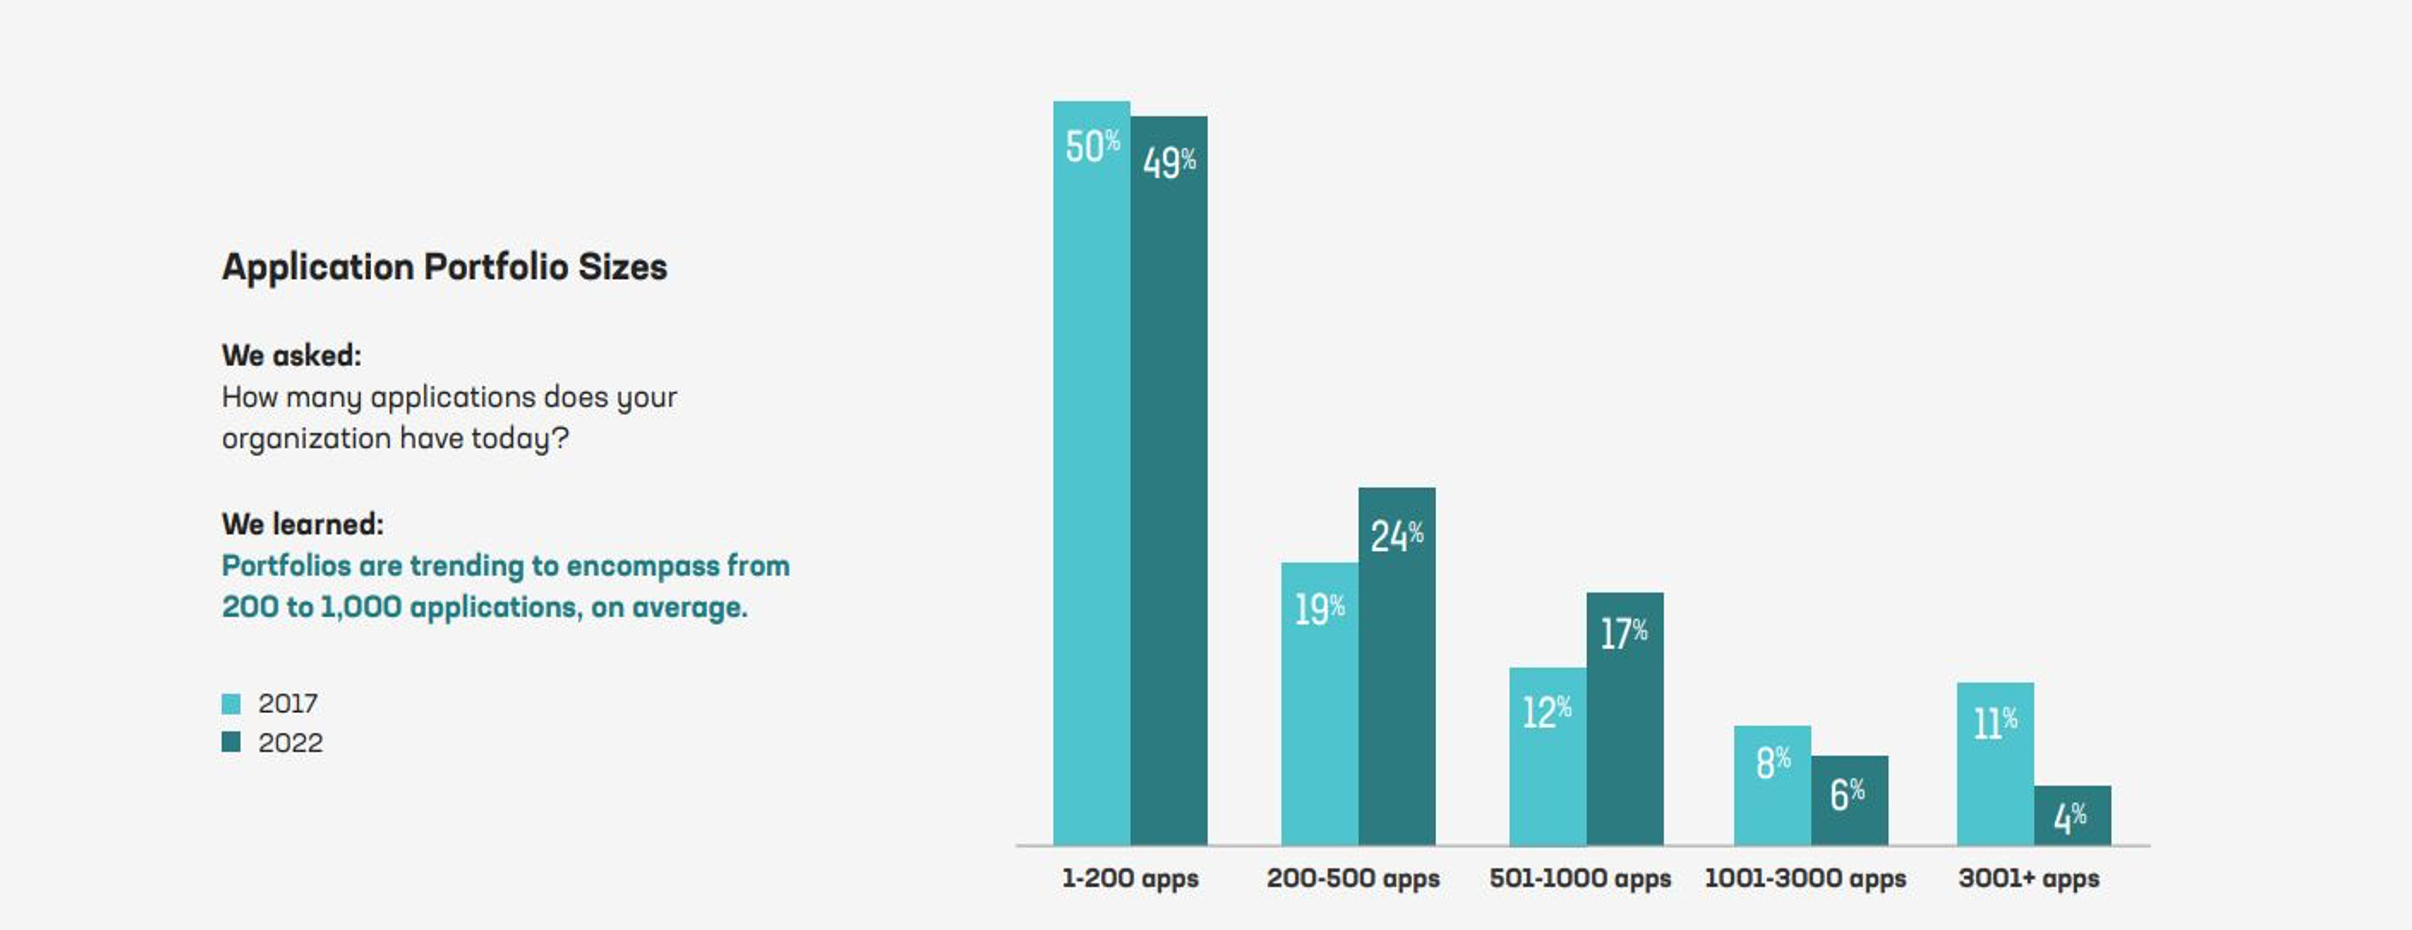
Aujourd’hui, la plupart des entreprises utilisent en moyenne entre 200 et 1 000 applications, comme l’indique le rapport F5 sur l’état de la stratégie applicative (figure 1 ci-dessous). Ces applications sont probablement réparties entre plusieurs clouds publics et privés et centres de données, ce qui complique leur disponibilité et leur sécurisation.
Au cours de la seule année écoulée, nous avons été confrontés à des vulnérabilités largement répandues et massivement exploitées, telles que Log4j et Spring4Shell. Les équipes de sécurité ont travaillé jour et nuit, sept jours sur sept, simplement pour repérer et corriger les vulnérabilités de leurs applications existantes, tout en s’efforçant désespérément de se protéger contre les exploitations et d’en limiter les dégâts. Malheureusement, nous n’entendons parler que des vulnérabilités majeures, car elles ne sont pas toutes signalées et répertoriées : NIST.gov a indiqué qu’environ 28 % des vulnérabilités n’avaient tout simplement pas été signalées en 2021, sur un total de 25 646 vulnérabilités cette année-là.
De nombreuses organisations disposent de programmes matures de gestion des vulnérabilités, dans le cadre desquels il est courant d’appliquer des correctifs aux systèmes de production au moins une fois par mois. Le problème majeur, toutefois, est que des vulnérabilités critiques sont publiées toutes les 9 à 12 heures, selon une étude de F5 Labs qui indique également que près de trois vulnérabilités critiques sont publiées chaque jour. Le risque d’exploitation de code vulnérable est même abordé dans l’OWASP Top 10, la ressource de référence en matière de sensibilisation pour les professionnels du DevOps et du SecOps ; la catégorie « Composants vulnérables et obsolètes » figure dans la dernière liste OWASP Top 10 (2021) et a même gagné en criticité par rapport à la liste précédente (2017).
Souvent, les campagnes de menaces ciblées exploitent des vulnérabilités connues et déjà utilisées afin de lancer des attaques et des campagnes coordonnées. Ces campagnes sont sophistiquées et peuvent être extrêmement difficiles à détecter. Dans certains cas, une organisation peut réagir de manière excessive en mettant en place des politiques de sécurité très restrictives pour tenter de bloquer les attaques et les campagnes de menaces, au risque d’empêcher même les utilisateurs légitimes d’accéder aux ressources dont ils ont besoin dans le cadre de leurs activités quotidiennes. Cela peut constituer un problème particulièrement urgent, notamment pour les équipes de sécurité de petite taille ou en sous-effectif.
Cependant, il existe des solutions. Une excellente approche pour limiter l’exploitation coordonnée des applications et des API par l’intermédiaire de code vulnérable consiste à déployer un pare-feu d’applications web (WAF). Même si votre organisation tarde à corriger une vulnérabilité connue, un WAF peut protéger vos applications les plus critiques et vos API essentielles contre les attaques et les tentatives d’exploitation menées dans le cadre de campagnes de menaces coordonnées. Bien entendu, les individus malveillants et les cybercriminels à l’origine de ces campagnes sont particulièrement ingénieux et rusés : ils savent les dissimuler afin qu’elles échappent même aux WAF les mieux configurés. Alors, comment un WAF peut-il contrer au mieux les attaques ciblées issues de ces menaces avancées sans bloquer les utilisateurs légitimes ni nuire à leur expérience de travail ?
F5 propose des services intelligents de protection contre les menaces, notamment F5 Threat Campaigns. F5 Threat Campaigns est une option disponible sur abonnement pour F5 BIG-IP Advanced WAF, et est inclus avec F5 Distributed Cloud WAF et NGINX App Protect WAF. F5 Threat Campaigns s’appuie sur l’analyse de sécurité, l’apprentissage automatique avancé et des pots de miel pour protéger les entreprises contre les menaces et les exploits courants. F5 Threat Campaigns fournit des informations sur la nature et l’objectif d’une campagne de menaces active. Aujourd’hui, les entreprises ont besoin de renseignements sur les menaces en temps réel et exploitables, capables d’améliorer l’efficacité des contrôles de sécurité existants, notamment les WAF, grâce à des mécanismes qui détectent et bloquent automatiquement les campagnes de menaces actives. Et c’est précisément ce que fait F5 Threat Campaigns.
Avec F5 Threat Campaigns et une solution WAF de F5, votre équipe SecOps peut définir des politiques de sécurité avec un contrôle granulaire afin de protéger votre organisation, vos applications et vos API. Le service contribue à protéger les applications et l’infrastructure informatique contre les campagnes de menaces sophistiquées en détectant et en bloquant les attaques de manière préventive. Grâce au machine learning, F5 Threat Campaigns peut analyser des flux de renseignements sur les menaces qui peuvent sembler disparates au premier abord et les mettre en corrélation afin de repérer les points communs entre les différentes attaques et exploitations, jusqu’à faire clairement apparaître un réseau de campagnes de menaces coordonnées. Une équipe de sécurité peut ainsi mieux cibler et atténuer les attaques et les exploitations qui tirent parti de vulnérabilités existantes.
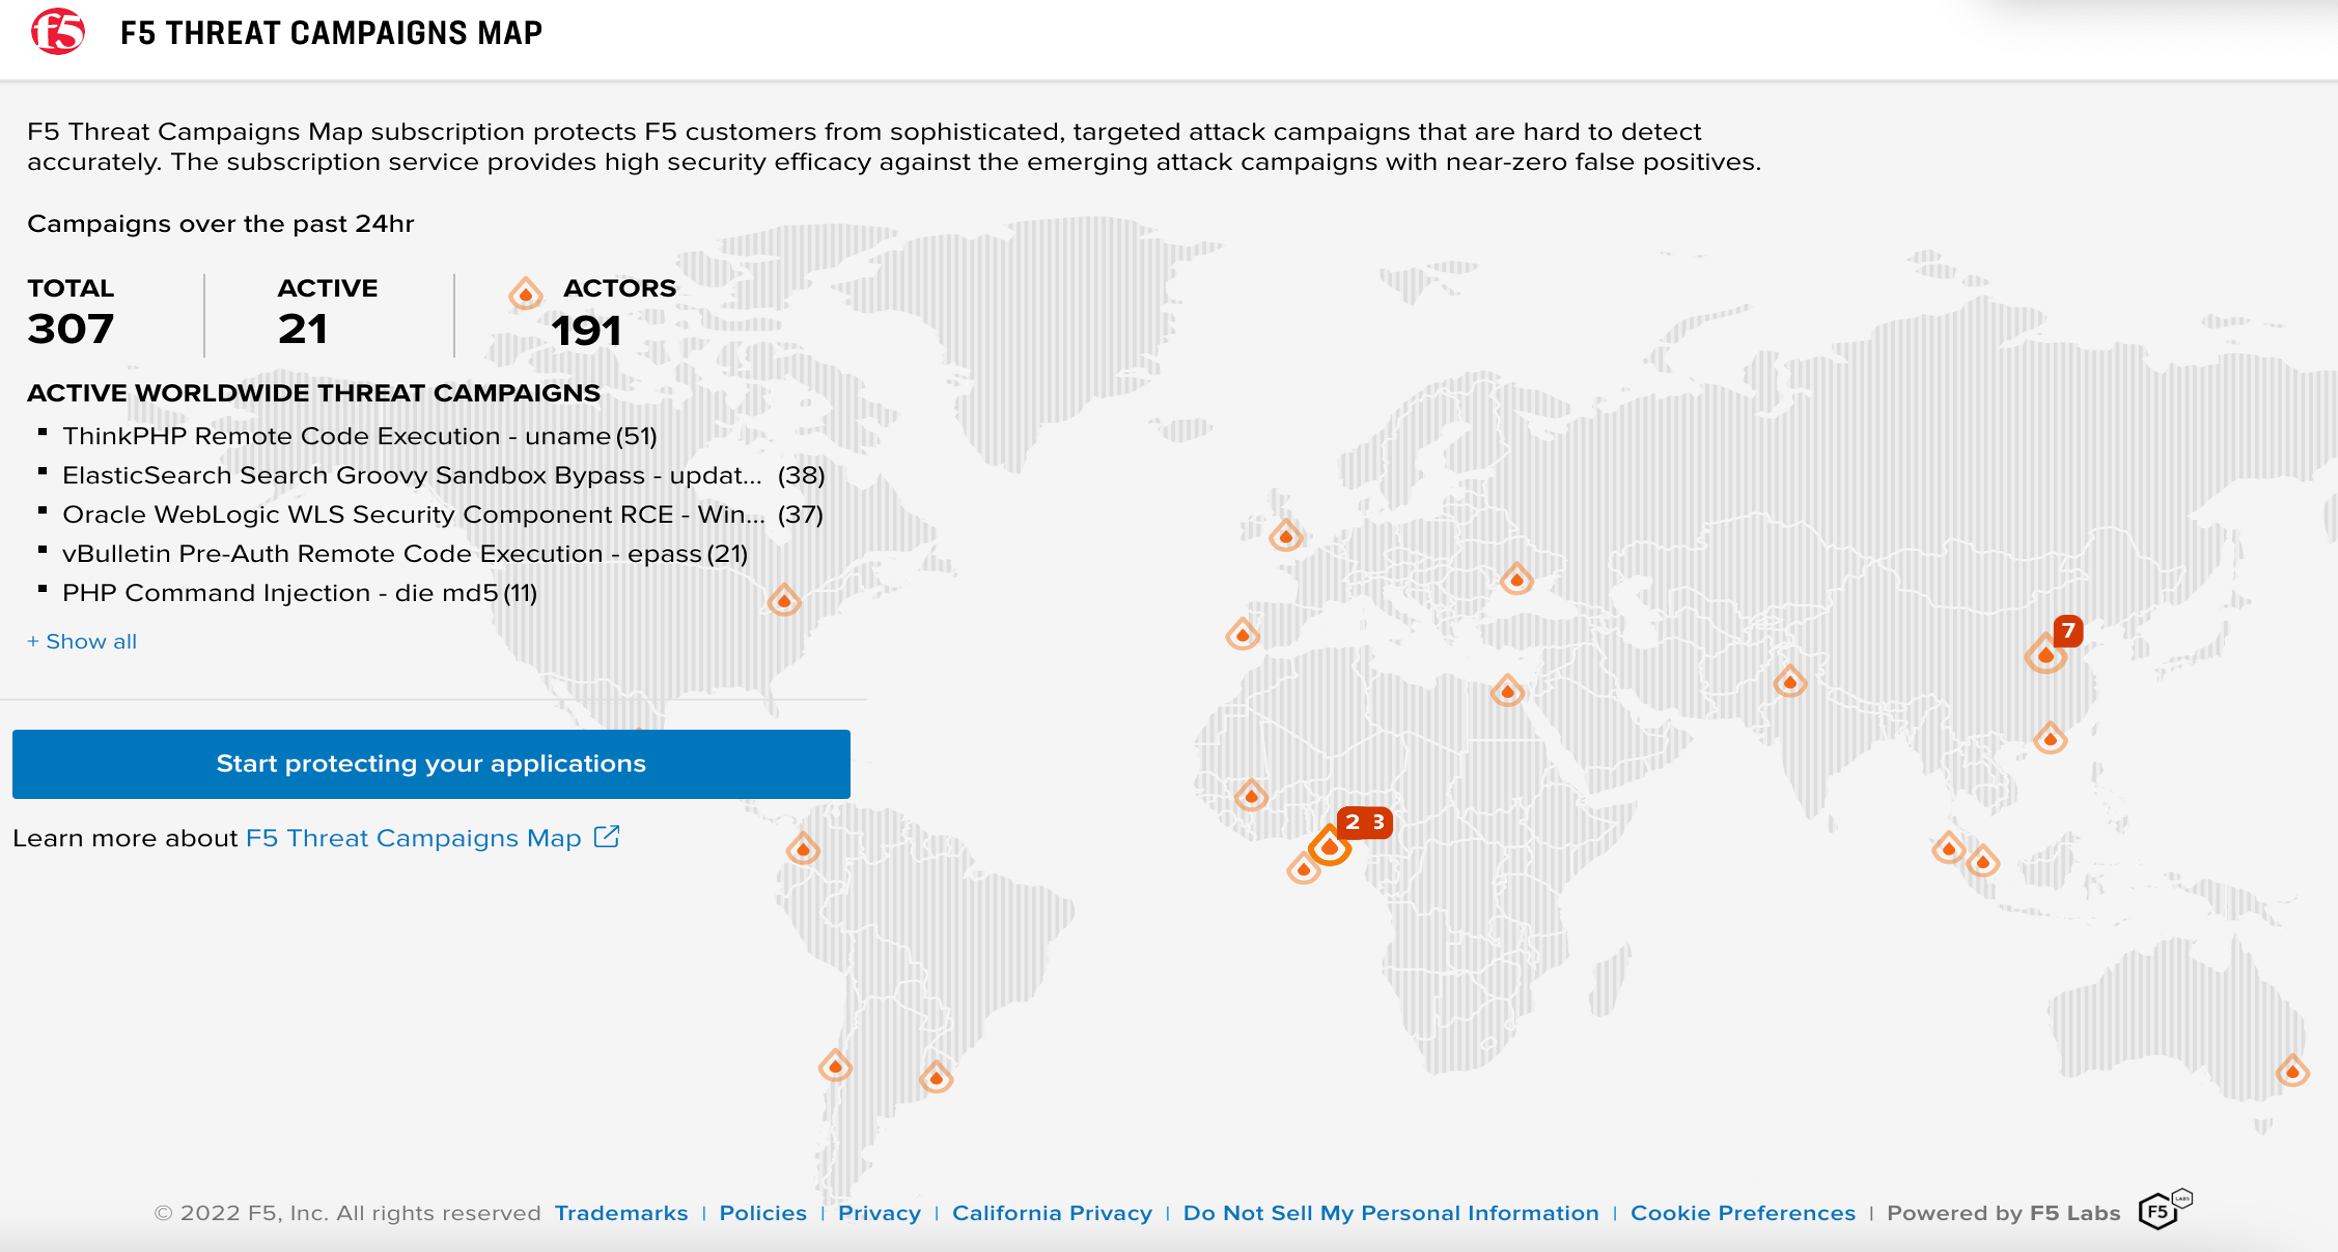
La toute dernière fonctionnalité de l’arsenal F5 Threat Campaigns, la carte mondiale de F5 Threat Campaigns (figure 2 ci-dessous), a été lancée il y a quelques jours seulement. Elle est accessible au public sur F5.com, où chacun peut la consulter et l’utiliser. Elle offre une meilleure visibilité sur les campagnes de cyberattaques en regroupant informations et données télémétriques. Cette carte peut être consultée à différentes échelles, ce qui permet d’examiner en détail les campagnes de menaces en cours.
Outre la nouvelle carte F5 Threat Campaigns, F5 Threat Campaigns comprend :
- Mises à jour en temps réel avec des renseignements exploitables sur les menaces fournis par F5
- Sécurité renforcée des applications web avec un taux de faux positifs quasi nul
- Une atténuation des risques en toute confiance grâce à un modèle rentable
- Plus besoin de rechercher les menaces
- Visibilité sur des flux de renseignements sur les menaces précis et pertinents
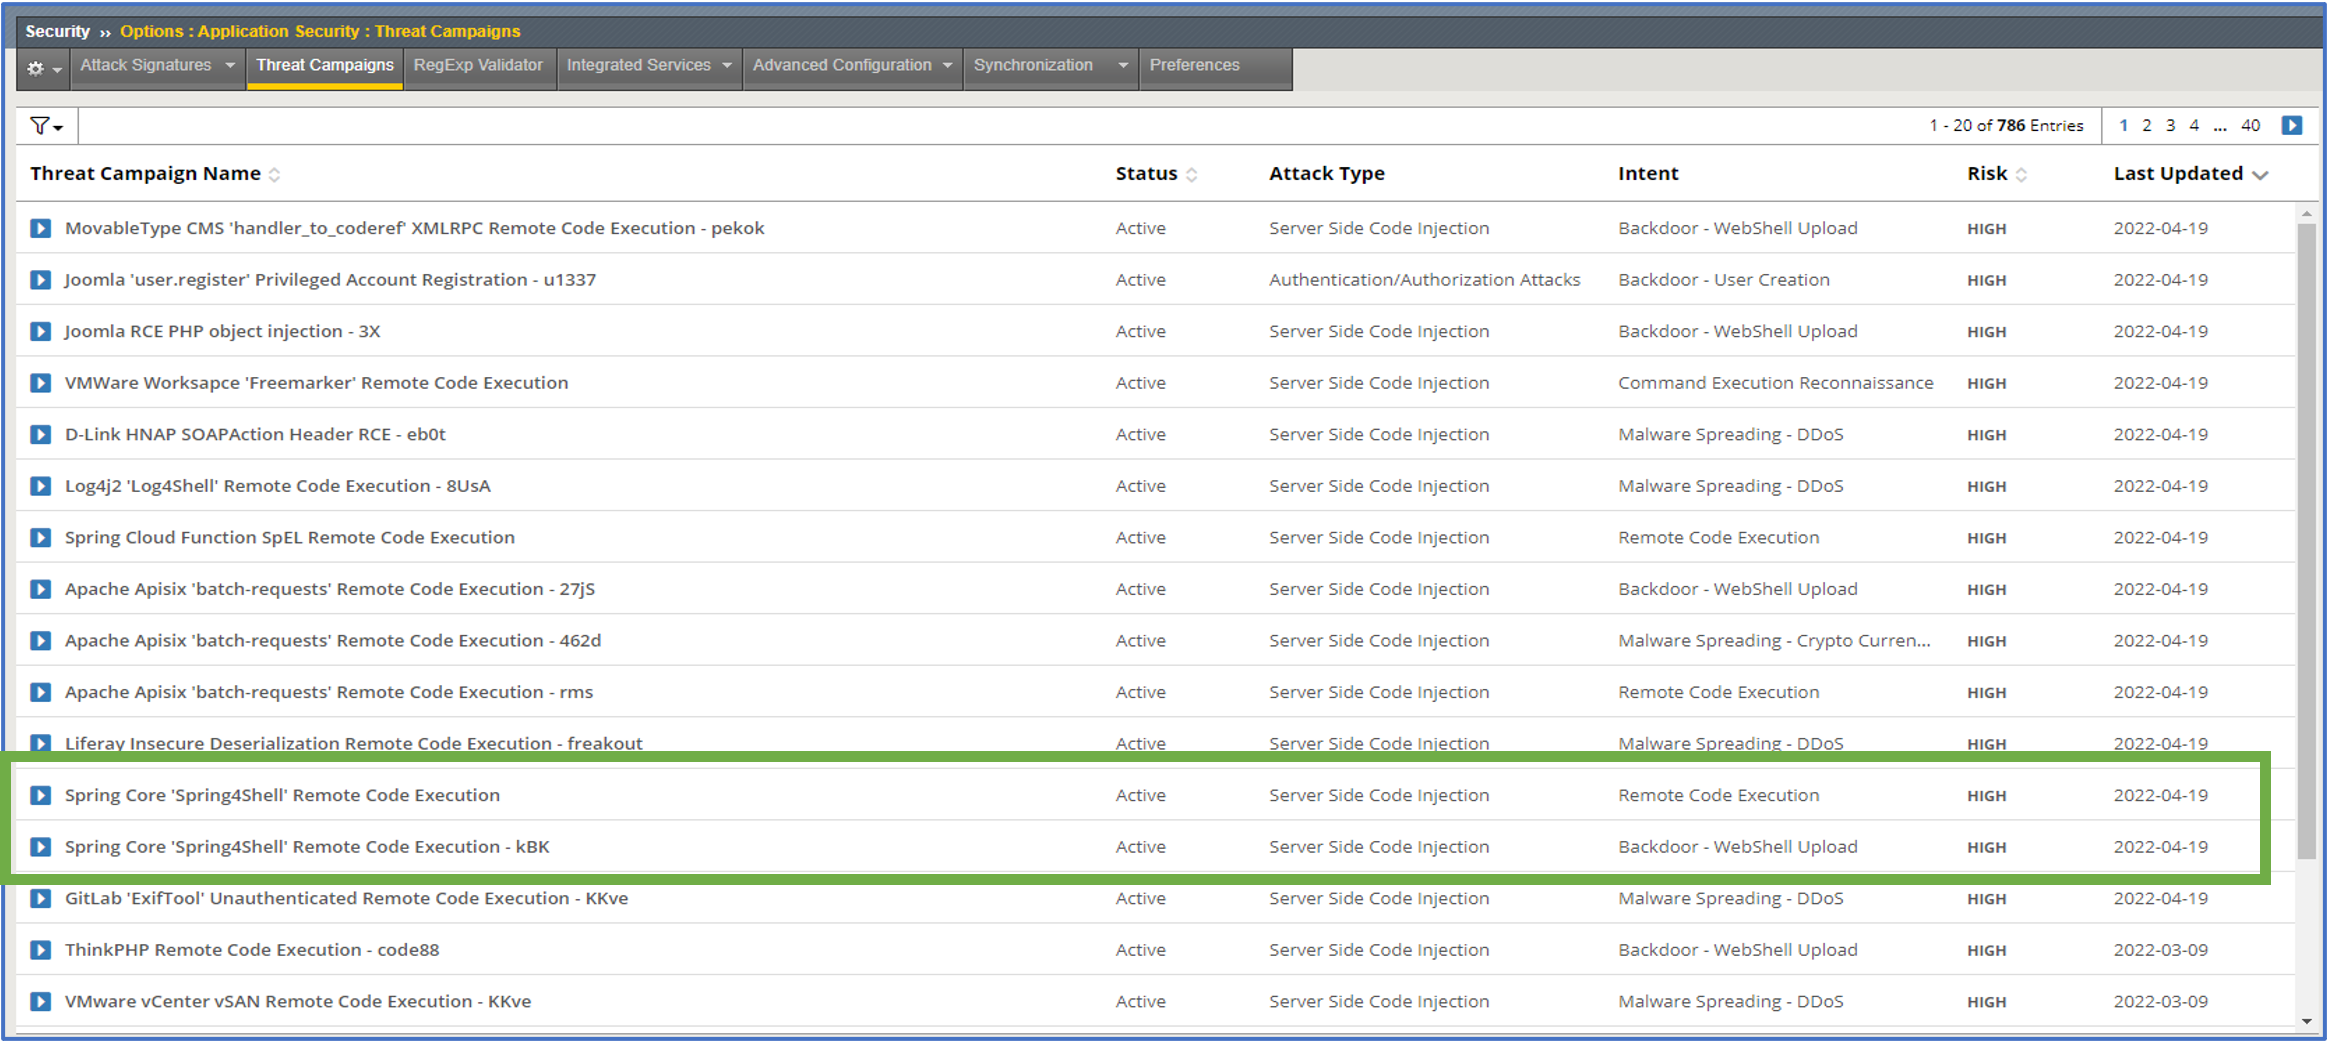
En amont du traitement puis, à terme, de l’atténuation de l’exploitation de la vulnérabilité Log4j, F5 a publié plusieurs protections, règles et mises à jour de politiques, tout en communiquant activement et régulièrement avec ses clients et le public. La même semaine, F5 a également lancé F5 Threat Campaigns afin de contrer les exploitations actives de Log4j. Les clients de F5 Threat Campaigns ont également pu détecter, dans leur flux de menaces, les attaques exploitant la vulnérabilité Spring4Shell, et ainsi les bloquer et en atténuer les effets (figure 3 ci-dessous).
Grâce à la nouvelle carte F5 Threat Campaigns, qui fournit des flux en temps réel sur les campagnes coordonnées, les attaques et les exploits tirant parti de vulnérabilités telles que Log4j et Spring4Shell, vous pouvez vous aussi renforcer votre WAF afin d’atténuer et de contrer les attaques ciblées à l’aide des services de renseignement de F5 (notamment F5 Threat Campaigns).
Veuillez contacter votre partenaire de distribution ou votre responsable de compte F5 pour en savoir plus sur l’ajout d’un abonnement à F5 Threat Campaigns à votre BIG-IP Advanced WAF, ou pour commencer dès aujourd’hui à utiliser F5 Threat Campaigns avec votre solution F5 Distributed Cloud WAF ou NGINX App Protect WAF.
À propos de l’auteur

Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.