Nous avons atteint un tournant majeur dans le paysage applicatif. Deux données clés du Rapport 2024 sur l’état de la stratégie applicative soulignent le besoin considérable de services d’automatisation et de prise en charge des applications capables de s’adapter au niveau d’avancement de chaque organisation. Le rapport nous apprend que :
- 41 % des personnes interrogées gèrent davantage d’API que d’applications.
- Les applications modernes ont dépassé les applications traditionnelles (51 % contre 49 %).
Les nouvelles évolutions des applications et charges de travail modernes bouleversent radicalement les architectures applicatives (sans parler des exigences en matière de déploiement et de sécurité). En d’autres termes, il n’a jamais été aussi crucial de s’accorder sur la conteneurisation, l’orchestration des conteneurs, l’automatisation et la mise en réseau des microservices. Ce même rapport a désigné la mise en réseau des microservices comme la tendance technologique la plus prometteuse de 2024. Rien d’étonnant quand on sait que plus de 60 % des entreprises ont adopté Kubernetes.
Cependant, cette nouvelle façon de développer et d’exploiter des applications et des API s’accompagne d’une complexité et de risques considérables. Selon le rapport 2024 de Red Hat sur l’état de la sécurité de Kubernetes, près de 9 organisations sur 10 ont signalé un incident de sécurité lié à Kubernetes ou aux conteneurs au cours des 12 derniers mois, ce qui peut entraîner une perte de réputation et de chiffre d’affaires. Les principales préoccupations (et causes probables) sont les vulnérabilités et les erreurs de configuration. Celles-ci surviennent souvent dans des environnements de déploiement d’applications très dynamiques (comme les conteneurs).
Le paysage actuel des applications d’entreprise est extrêmement complexe : les organisations déploient des centaines d’applications et d’API à l’échelle mondiale, dans différents formats et environnements d’exploitation, notamment :
- Applications monolithiques ou à trois niveaux exécutées dans des centres de données sur site et des installations de colocation.
- Applications modernes exécutées dans des clouds publics ou sur des sites en périphérie du réseau du client.
- Les applications SaaS qui deviennent de plus en plus critiques pour l’activité.
- Des expériences numériques s’appuyant sur des microservices et des API déployés dans l’ensemble de ces environnements, en fonction des besoins métier.
Ajoutez à cela le rythme effréné de l’innovation et l’adoption généralisée de l’IA (étroitement liée aux conteneurs et aux microservices), et cette complexité risque rapidement de devenir incontrôlable.
Chez F5, nous appelons affectueusement cette situation la « boule de feu ». Elle entraîne un cloisonnement des opérations, une moindre agilité et un allongement du délai de rentabilisation. À ces préoccupations opérationnelles s’ajoute l’élargissement de la surface d’attaque résultant de cet environnement applicatif hétérogène. Cette surface étendue constitue une cible de choix pour les acteurs malveillants et les menaces toujours plus sophistiquées, telles que les attaques pilotées par l’IA. Tous ces facteurs créent une situation particulièrement indésirable et, à terme, intenable. Il en résulte une visibilité insuffisante, un manque de cohérence des politiques et des lacunes en matière de sécurité, de performances et de disponibilité des applications.
La réponse à la fois à la « boule de feu » et aux problématiques propres aux conteneurs réside dans une nouvelle génération de contrôleurs de mise à disposition d’applications (ADC). Les ADC peuvent automatiser l’ensemble du cycle de vie afin de générer des informations exploitables, d’assurer la cohérence des politiques, ainsi que de déployer et de sécuriser les applications dans différents environnements d’exploitation (en particulier les conteneurs).
La demande croissante en matière de déploiement d’applications modernes dans les environnements Kubernetes
L’un des aspects les plus complexes de l’exploitation d’applications et d’API dans des environnements Kubernetes réside dans le manque de cohérence. Kubernetes et les conteneurs en général étant par nature éphémères, ils sont constamment créés et supprimés, soumis à des changements permanents de politiques et de configuration, et conçus pour évoluer en fonction de la demande et des besoins de l’entreprise. Cet environnement dynamique est idéal pour exploiter des applications modernes, des microservices et des API, mais il peut s’avérer difficile à gérer et à maîtriser.
Ces exigences en constante évolution posent des défis majeurs aux équipes DevOps, DevSecOps, informatiques et de sécurité qui cherchent à développer, déployer et exploiter des applications et des services dans ces environnements, notamment la dérive de configuration, les goulots d’étranglement liés à la mise à l’échelle et les vulnérabilités de sécurité. Et sachant que chacune des 30 technologies de mise à disposition et de sécurité des applications les plus courantes affiche un taux de déploiement moyen de 93 %, ces défis ne sont pas près de disparaître.
L’exploitation des applications dans cet environnement en constante évolution exige que les services de mise à disposition et de sécurité des applications — tels que l’équilibrage de charge, la mise en cache du contenu, les WAF, les contrôleurs d’entrée et les passerelles d’API — soient tout aussi élastiques et dynamiques.
C’est là que l’automatisation entre en jeu pour simplifier ces opérations pour les applications dans Kubernetes.
Qu’il s’agisse de l’automatisation « traditionnelle » (c’est-à-dire de déclencheurs reposant sur des seuils définis et des workflows CI/CD) ou de la nouvelle génération d’automatisation rendue possible par l’IA, l’automatisation de la livraison et de la sécurité des applications devient une norme communément admise parmi les professionnels des technologies.
Les recherches menées dans le cadre de notre Rapport 2024 sur l’état de la stratégie applicative nous ont appris qu’un quart des organisations automatisent la mise à disposition de leurs applications, et que ces mêmes équipes sont presque deux fois plus susceptibles d’automatiser la sécurité de leurs applications et de leurs API (43 %).
À mesure que les organisations continuent de faire de l’IA une priorité dans leurs décisions stratégiques, l’automatisation ne fera que progresser. De fait, l’automatisation constitue désormais le principal cas d’usage de l’IA générative, permettant de réduire la complexité, d’accélérer les réponses et d’améliorer l’efficacité de la mise à disposition et de la sécurité des applications.
L’automatisation en action : F5 BIG-IP Ingress pour Kubernetes
Une automatisation efficace repose sur la visibilité et sur des données permettant d’identifier les goulots d’étranglement qui nuisent aux performances, de réagir rapidement en ajustant les politiques et de s’assurer que les configurations appropriées sont en place. Cela implique de surveiller l’environnement, ce qui représente un défi majeur dans Kubernetes.
F5 BIG-IP est une solution globale de premier ordre qui fournit des services avancés de mise à disposition et de sécurité des applications, notamment grâce aux données sur les applications et les API auxquelles elle donne accès. BIG-IP est une solution idéale pour les environnements Kubernetes en constante évolution.
Voici ce que propose BIG-IP :
- Une visibilité complète sur vos applications Kubernetes, permettant des contrôles d’intégrité proactifs et des informations en temps réel pour détecter rapidement les problèmes.
- Données critiques sur les applications, telles que l’utilisation du processeur, de la mémoire et du réseau, les performances des services, les temps de réponse et la latence.
- Capacité essentielle à ajuster et à optimiser la mise à disposition et la sécurité des applications afin d’améliorer les performances, la fiabilité et la stabilité de vos clusters Kubernetes.
BIG-IP pour les applications modernes grâce à l’automatisation dans Kubernetes
Pour une solution d’automatisation plus « analogique » (comprenez : sans IA), BIG-IP pour les applications modernes utilisant Kubernetes s’appuie sur BIG-IP Container Ingress Services (CIS) et F5 IngressLink. Cette approche permet de gérer et d’optimiser le trafic réseau des applications déployées dans Kubernetes.
Ce déploiement offre des fonctionnalités innovantes en frontal, telles que la gestion avancée du trafic, l’équilibrage de charge multicluster, la terminaison SSL et la prise en charge de protocoles avancés. Il est donc idéal pour répondre aux besoins exigeants en matière de trafic entrant des environnements Kubernetes multiclusters. Il fournit également les meilleures fonctionnalités de sécurité disponibles proposées par BIG-IP, aussi bien à l’échelle de l’entreprise que pour les environnements Kubernetes. Celles-ci comprennent notamment la protection contre les attaques DDoS et le contrôle des accès, un pare-feu avancé pour applications web et un pare-feu réseau.
CIS surveille les changements dans les environnements Kubernetes et met automatiquement à jour le BIG-IP frontal afin d’automatiser les tâches, d’appliquer des politiques cohérentes et de garantir la disponibilité et la résilience des applications. Ensemble, BIG-IP et CIS sont conçus pour simplifier les déploiements Kubernetes, permettant ainsi de centraliser les points de contrôle de l’ensemble de votre infrastructure distribuée.
BIG-IP pour Kubernetes répond également aux besoins de mise à disposition à grande échelle des applications modernes en intégrant BIG-IP, les technologies F5 NGINX et les contrôleurs Ingress communautaires. Cette approche réunit le meilleur de F5 dans une solution élégante qui offre une méthode unifiée pour travailler avec plusieurs technologies. Elle permet ainsi d’accéder à l’outil idéal pour chaque cas d’usage et favorise une meilleure collaboration entre les équipes NetOps et DevOps. Le schéma ci-dessous illustre cette solution.
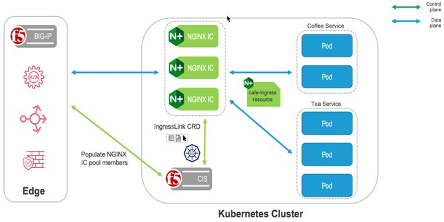
Services de support des applications modernes dans Kubernetes avec F5 BIG-IP
Optimisé par l’IA
L’IA permet d’automatiser davantage les processus, car elle peut exploiter les données pour suggérer la marche à suivre idéale, optimiser ses recommandations et s’améliorer en continu. À titre d’exemple concret pouvant être déployé dès aujourd’hui, une organisation peut intégrer les données de BIG-IP à un modèle afin d’entraîner une IA. Ensuite, en s’appuyant sur CIS, AS3 et Automation Toolchain، cette équipe peut mettre à jour BIG-IP afin de l’optimiser et de l’améliorer pour mieux bloquer les menaces et les comportements anormaux.
Vous pouvez découvrir cette solution plus en détail en regardant cette vidéo, ou consulter ci-dessous l’architecture de référence de la preuve de concept. Si vous souhaitez vous lancer dès maintenant, cette preuve de concept est disponible sur GitHub.
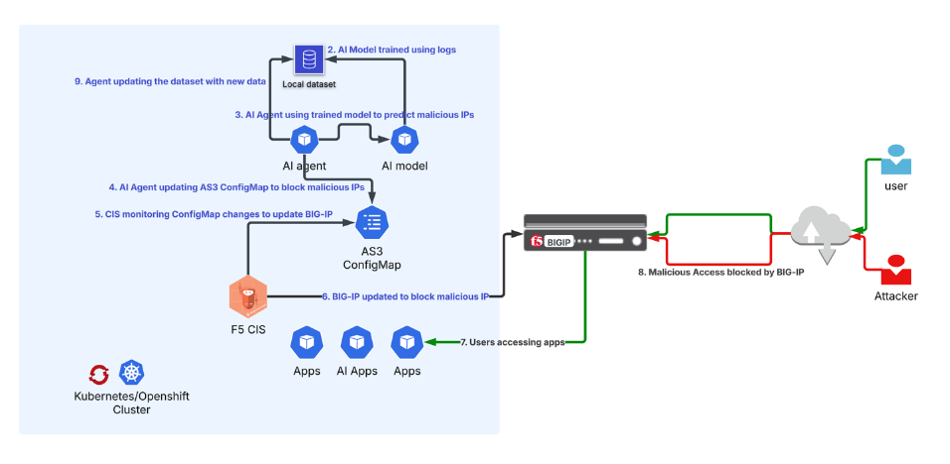
Amélioration automatique de F5 BIG-IP grâce à l’IA
Prise en charge des charges de travail d’IA
Les environnements Kubernetes ne sont que l’un des nombreux environnements d’exploitation pour les applications et les API. Les charges de travail d’IA (comme une usine d’IA) en sont un parfait exemple. Cependant, le réseau Kubernetes n’a pas été conçu pour s’intégrer à plusieurs réseaux ni pour prendre en charge des protocoles autres que HTTP/HTTPS. F5 BIG-IP Next for Kubernetes fournit un point central pour le contrôle et la sécurisation des flux réseau entrants et sortants du cluster Kubernetes. Cette solution native de Kubernetes assure une optimisation hautes performances du trafic pour les infrastructures d’IA à grande échelle comprenant des applications conteneurisées.
BIG-IP Next for Kubernetes déployé sur des DPU NVIDIA BlueField-3 améliore l’efficacité de l’ingestion des données et optimise l’utilisation des GPU pendant l’entraînement des modèles. Parallèlement, il offre une expérience utilisateur supérieure lors de l’inférence en améliorant les performances de la génération augmentée par récupération (RAG). Cette solution est déployée au sein du cluster, au point d’entrée/sortie, et orchestrée nativement par Kubernetes.
Quel que soit votre cas d’usage, BIG-IP et F5 proposent des solutions adaptées à ces charges de travail applicatives modernes et Kubernetes.
L’automatisation est la clé de la réussite avec Kubernetes
En raison de l’évolution constante de la nature et des exigences des applications dans les environnements Kubernetes, il est impératif que les services de mise à disposition et de sécurité des applications bénéficient d’une automatisation intelligente et évolutive. La F5 Application Delivery and Security Platform et les solutions spécifiques à Kubernetes permettent aux équipes informatiques, DevOps et de sécurité de prendre en charge les charges de travail applicatives dans cet environnement d’exploitation, d’automatiser les tâches administratives contraignantes et de garantir les performances, la résilience et la sécurité de leur ressource la plus importante : les applications et les API.
Pour en savoir plus sur la distribution d’applications modernes, consultez notre page Web F5 BIG-IP Container Ingress Services.
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.