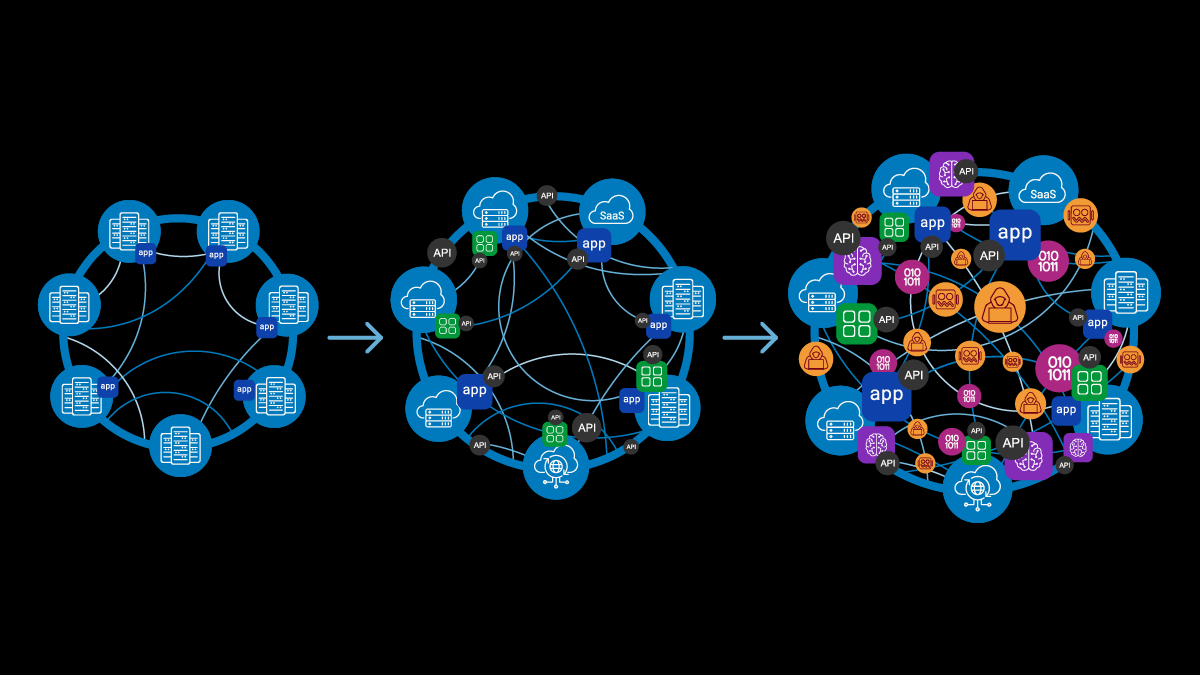
Les entreprises d’aujourd’hui sont confrontées à une complexité sans précédent pour gérer un environnement informatique hybride et multicloud particulièrement complexe, où des centaines d’applications et d’API sont réparties entre de multiples environnements. Et comme les applications basées sur l’IA deviennent de plus en plus un élément essentiel des infrastructures modernes et distribuées, cette complexité ne fera que s’accentuer.
Chez F5, nous appelons cela la « boule de feu ». À mesure que celle-ci prend de l’ampleur au sein de chaque organisation, les silos opérationnels se multiplient, l’agilité diminue et la mise sur le marché ralentit. La surface d’attaque s’étend, exposant les entreprises à un nombre croissant de cyberattaques pilotées par l’IA. Dans le même temps, les organisations ont été contraintes d’assembler des solutions ponctuelles provenant de plusieurs fournisseurs, ce qui entraîne des politiques incohérentes ainsi que des lacunes en matière de visibilité et de gestion, aggravant ainsi les risques de sécurité.
De toute évidence, une nouvelle approche est nécessaire pour sortir du cycle de crises que traverse actuellement le secteur. Nous pensons que la solution réside dans une nouvelle génération de contrôleurs de mise à disposition d’applications (ADC), conçus pour aider les entreprises à relever des défis d’une extrême complexité. Cette nouvelle évolution des ADC marque un changement fondamental dans la manière dont les entreprises abordent la mise à disposition et la sécurité des applications.
Le rôle central des ADC
Vous vous dites peut-être : « Les ADC ? N’avons-nous pas cessé d’en parler il y a des années ? »
Certains acteurs du secteur ont bel et bien cessé de parler des ADC, mais l’annonce de leur disparition était largement exagérée. Il n’en reste pas moins que les ADC jouent un rôle central dans les performances, la disponibilité et la sécurité des applications. Ils font office de gardiens, veillant à ce que les applications soient mises à la disposition des utilisateurs de manière efficace et sécurisée, quel que soit leur environnement de déploiement : sur site, dans plusieurs clouds ou dans des environnements en périphérie lointaine.
Avec l’essor des API, des microservices et des charges de travail pilotées par l’IA, les ADC n’ont jamais été aussi essentiels. Le déploiement de charges de travail modernes pilotées par l’IA nécessite une solution prenant en charge la gestion intelligente du trafic, offrant une sécurité robuste et permettant une gestion unifiée dans tous les environnements.
Nous pensons que les ADC sont la technologie adéquate pour y parvenir.
Réinventer l’ADC dans un environnement en pleine évolution
L’évolution de l’ADC représente une avancée majeure en matière de mise à disposition et de sécurité des applications, au fil de trois ères distinctes. Lorsque la première génération d’ADC, l’ADC 1.0, est apparue pendant la bulle Internet, ces solutions étaient conçues pour les infrastructures de centres de données sur site afin de prendre en charge les applications monolithiques et à trois niveaux, avec un composant de sécurité axé sur la protection WAF et DDoS. Il s’agissait principalement d’appliances matérielles et virtuelles utilisées pour l’équilibrage de charge, la mise en cache de contenu et la sécurité des applications web. F5 s’est imposé comme le leader de ce marché, aidant les grandes entreprises à faire évoluer leurs services numériques à l’ère du web.
L’avènement du cloud computing dans les années 2010 a imposé aux ADC de s’adapter à l’échelle du cloud en offrant davantage d’agilité, d’évolutivité et de rentabilité. C’est ainsi qu’est né l’ADC en tant que service, qui a étendu les capacités de l’ADC afin de répondre aux défis rencontrés par les clients dans leur transformation vers le cloud. À cette époque, les équipements physiques installés dans les centres de données sur site ont perdu de leur attrait, car la nature distribuée du cloud exigeait visibilité, évolutivité et cohérence. Les applications ont connu une évolution similaire : l’essor des microservices et de la conteneurisation a apporté davantage de flexibilité et facilité la maintenance des applications cloud. L’apparition de nouvelles menaces, visant notamment un nombre croissant d’API, a rendu nécessaires des fonctionnalités de sécurité supplémentaires, telles que la sécurité des API, la protection contre les bots et l’atténuation des attaques DDoS.
À mesure que l’ère du cloud progressait, il était généralement admis que toutes les applications finiraient dans le cloud. Beaucoup pensaient que l’hybride n’était que temporaire. Ils estimaient que le cloud serait plus rapide, moins coûteux et plus sécurisé, et qu’il allégerait la charge des équipes informatiques qui devaient répondre à des exigences accrues d’agilité métier.
Mais, bien sûr, ces prédictions se sont révélées erronées à bien des égards.
Les applications actuelles reposent sur de multiples architectures et sont déployées dans de nombreux environnements, notamment plusieurs clouds, des solutions SaaS, des sites en périphérie et des centres de données d’entreprise. Alors que l’IA promet d’accroître la complexité des infrastructures hybrides et multiclouds actuelles, nous devons une fois encore repenser notre vision collective afin de répondre aux besoins d’un paysage numérique en constante évolution.
La réponse à la complexité induite par l’IA
L’ère de l’IA a fait émerger de nouveaux défis en matière de mise à disposition et de sécurité des applications. Les infrastructures sont hybrides et multicloud par conception afin de répondre aux besoins des applications d’IA, qui sont distribuées par nature. Ces applications d’IA distribuées exercent une pression considérable sur les ressources d’infrastructure, car d’énormes volumes de données doivent être transférés et sécurisés entre différents environnements. En outre, la sécurité basée sur l’IA est désormais indispensable pour faire face à un nouveau paysage des menaces, marqué à la fois par la multiplication des API et par des menaces assistées par l’IA toujours plus sophistiquées.
La nouvelle génération d’ADC offre bien plus que les fonctions d’équilibrage de charge traditionnelles. ADC 3.0 répond aux principales difficultés des environnements informatiques à l’ère de l’IA : complexité, incohérence, manque de flexibilité et de visibilité. Il associe un équilibrage de charge haute performance et la mise à disposition d’applications à des fonctionnalités avancées de cybersécurité pour les applications web et les API, afin de repenser ce qu’un ADC peut — et doit — être.
Six propriétés fondamentales définissent ces nouveaux ADC et la manière dont ils répondront aux défis informatiques les plus urgents des entreprises :
- Une mise à disposition et une sécurité complètes pour chaque application au sein d’une plateforme unique qui simplifie la gestion pour les équipes informatiques et de sécurité.
- Déployable dans n’importe quel format pour fonctionner de manière fluide dans les environnements informatiques diversifiés d’aujourd’hui.
- Une politique unique, une gestion unifiée sur tous les sites afin de réduire la complexité et d’améliorer l’efficacité.
- Analyses et informations approfondies pertinentes et exploitables pour améliorer les performances et renforcer la sécurité des applications complexes d’aujourd’hui.
- Plans de données entièrement programmables qui permettent d’automatiser le déploiement et de personnaliser les fonctionnalités afin que les organisations puissent s’adapter efficacement à l’évolution de leurs besoins.
- Automatisation complète du cycle de vie qui permet aux équipes de se concentrer sur l’innovation et de ne plus être submergées par les tâches de maintenance.
Aider les clients à prospérer à l’ère de l’ADC 3.0
Grâce à notre combinaison unique d’offres matérielles, logicielles et SaaS, F5 est le seul fournisseur capable de prendre en charge toutes les applications et API dans des environnements hybrides et multicloud. Cela inclut les applications modernes et existantes, où qu’elles soient déployées, des centres de données d’entreprise aux environnements en périphérie extrême, en passant par plusieurs clouds.
Leader incontesté de sa catégorie depuis 25 ans, F5 est particulièrement bien placé pour aider ses clients à relever les défis de l’ère ADC 3.0.
Nous continuons à nous appuyer sur cette expertise pour aider les entreprises à concrétiser leurs projets et leurs ambitions en matière d’IA. Nous collaborons avec des entreprises telles que NVIDIA et NetApp afin de fournir aux équipes informatiques les outils dont elles ont besoin pour déployer et faire évoluer leurs usines et infrastructures d’IA. Nous protégeons les déploiements d’IA de nos clients contre les nouvelles menaces de sécurité liées aux API. Nous avons lancé F5 AI Gateway afin d’offrir aux entreprises la sécurité, l’évolutivité et la fiabilité dont elles ont besoin pour déployer des applications d’IA. Nous proposons un nouveau cadre permettant à nos clients et partenaires d’accélérer la conception de l’architecture et le déploiement des charges de travail d’IA. Enfin, nous intégrons l’IA à l’ensemble des solutions F5 afin de nous prémunir contre les menaces pilotées par l’IA et de simplifier la protection des applications.
Ce n’est qu’un début. Notre objectif est de proposer la plateforme de référence pour l’ère de l’ADC 3.0. Au cours des prochains mois, nous vous en dirons plus sur les investissements que nous réalisons pour aider les entreprises à simplifier leurs environnements opérationnels tout en tirant pleinement parti de l’IA.
L’année s’annonce passionnante, alors restez à l’écoute.
Pour en savoir plus sur la nouvelle génération d’ADC, consultez notre communiqué de presse et découvrez notre analyse approfondie sur f5.com. N’oubliez pas non plus de lire Qu’est-ce que le Top 10 de la distribution d’applications ?
À propos de l’auteur

Kunal Anand dirige l’organisation produit de F5 en tant que directeur des produits. Responsable de la vision, de la stratégie et de l’exécution des produits, il veille au développement de solutions révolutionnaires qui répondent à des enjeux critiques et offrent aux clients des expériences exceptionnelles. Dans ses précédentes fonctions de directeur de la technologie et de l’IA, Kunal a défini la stratégie et la vision de l’entreprise en matière de technologie et d’intelligence artificielle. Avant de rejoindre F5, Kunal a occupé le double poste de directeur de la technologie et de directeur de la sécurité des systèmes d’information chez Imperva. Son parcours chez Imperva a débuté en 2018 avec l’acquisition de Prevoty, une start-up spécialisée dans la sécurité des applications qu’il avait cofondée en 2013. Avant de rejoindre Prevoty, il était directeur de la technologie chez BBC Worldwide. Fort d’une longue expérience en matière d’innovation et d’une solide expertise technique, Kunal a dirigé des équipes chargées de la sécurité, des données, de la technologie et de l’ingénierie chez Gravity, MySpace et au Jet Propulsion Laboratory de la NASA. Kunal possède plus de 15 ans d’expérience dans les domaines de l’IA et de l’apprentissage automatique, notamment dans l’entraînement de modèles, l’utilisation d’algorithmes fondés sur l’IA pour améliorer les produits, ainsi que la conception et la mise en œuvre d’architectures d’IA. Kunal est titulaire d’une licence en informatique du Babson College.
Autres articles de Kunal AnandArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.