Pour les vendeurs B2B et B2C de toutes tailles, Salesforce Commerce Cloud (SFCC) est rapidement devenue une plateforme incontournable pour tout ce qui concerne la vente en ligne et les vitrines numériques. SFCC est une solution d’e-commerce SaaS basée sur le cloud et hautement évolutive, qui propose des fonctionnalités et des capacités de premier ordre à même de séduire de grandes marques internationales— telles qu’Adidas, Herman Miller, New Balance, PetSmart et Puma, parmi tant d’autres. Faut-il alors s’étonner que tous les acteurs, des petits commerces indépendants aux distributeurs internationaux, aient adopté la plateforme ? (À titre d’exemple, le chiffre d’affaires de Salesforce pour l’exercice 2021 a augmenté de 24 % par rapport à l’exercice précédent.)
Malheureusement, un secteur en pleine croissance comme le commerce en ligne constitue également une cible de choix pour les criminels et les fraudeurs, qui attaquent sans cesse et sans relâche les sites d’e-commerce. En outre, la fraude en ligne prend de nombreuses formes, notamment le piratage de comptes (ATO), les attaques par bourrage d’identifiants, les abus lors du paiement, le web scraping, le blocage des stocks, et bien plus encore. Et cela peut aussi coûter cher ! Les pertes dues à la seule fraude aux paiements sont estimées à plus de 20 milliards de dollars par an.
Chez F5, nous innovons en permanence dans le domaine de la sécurité des applications pour nos clients du secteur de la vente au détail. Notre collaboration avec Salesforce Commerce Cloud illustre parfaitement la manière dont nous facilitons le déploiement et l’exploitation de nos outils les plus performants, à moindre coût, afin de protéger votre activité de commerce en ligne.
Jusqu’à 90 % ou plus du trafic à destination des applications ou sites web d’e-commerce provient d’attaques automatisées. Dans le cadre d’un processus appelé « bourrage d’identifiants », les cybercriminels utilisent un grand nombre d’identifiants de connexion volés ou divulgués — des paires nom d’utilisateur/mot de passe — provenant de sites web compromis et les testent sur les pages de connexion d’autres sites. À l’aide de bots malveillants, ils injectent ainsi simultanément des centaines de milliers, voire des millions d’identifiants compromis dans un ou plusieurs sites web. Cela peut entraîner des prises de contrôle de comptes (ATO), qui permettent aux attaquants de vider des comptes bancaires, d’effectuer des achats importants ou d’usurper des identités afin de créer de nouveaux comptes frauduleux. Dans le pire des cas, les attaquants tentent d’élever les privilèges des utilisateurs afin de prendre pied dans le réseau de votre organisation et de mener des attaques plus graves, aux conséquences encore plus lourdes.
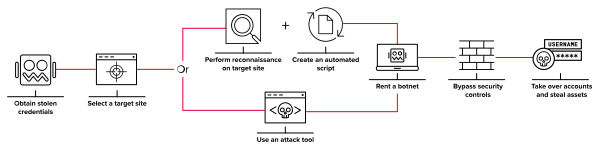
Figure 1 : les attaques par bourrage d’identifiants sont d’une facilité déconcertante à orchestrer, et ce, à moindre coût
Même lorsque les attaques échouent, toutes ces tentatives finissent par coûter cher aux commerçants, pour lesquels les tentatives de connexion automatisées représentent une ponction constante et continue sur la bande passante et les ressources. En l’absence d’une solution de protection contre les bots, ces attaques dégradent les performances de l’entreprise en ralentissant les sites et les applications, ce que les clients remarquent immédiatement. Si les répercussions négatives sur l’expérience client ne sont pas rapidement corrigées, les clients se tourneront vers d’autres commerçants. Une étude récente indique que les bots automatisés coûtent en moyenne aux entreprises 3,6 % de leur chiffre d’affaires. Pour les entreprises les plus touchées, situées dans le quartile supérieur, cela représente au moins 250 millions de dollars US par an.
F5 a développé en pionnier une gamme de solutions de pointe capables d’identifier tous les types de trafic réseau malveillant et généré par des bots. Nos solutions déterminent en temps réel si une requête adressée à une application provient d’une source frauduleuse, puis exécutent une action définie par l’entreprise, comme bloquer, rediriger ou signaler la requête. Vous pouvez ainsi faire évoluer la stratégie de l’entreprise en matière de fraude, en passant d’une approche réactive à une approche proactive. Alors, comment pouvons-nous vous aider à atteindre cet objectif ?
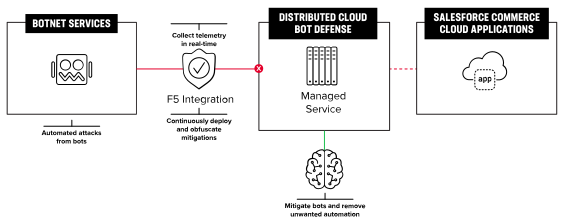
Figure 2 : Distributed Cloud Bot Defense offre une sécurité basée sur des API pour protéger le commerce électronique sur la plateforme Salesforce Commerce Cloud
L’une des façons les plus convaincantes dont nous aidons nos clients consiste à leur proposer une solution intégrée mettant Distributed Cloud Bot Defense, pour Salesforce Commerce Cloud à la disposition des clients. Cette solution repose sur le connecteur certifié F5/SFCC appelé cartouche F5, que vous pouvez télécharger ici. F5 Distributed Cloud Bot Defense réduit la complexité globale de votre déploiement e-commerce SFCC en offrant des niveaux de sécurité élevés qui nécessiteraient autrement plusieurs produits et solutions, souvent proposés par différents fournisseurs, sans pour autant obtenir les mêmes résultats.
« Le rapprochement entre F5 et Salesforce Commerce Cloud offre des avantages considérables aux clients et au secteur du commerce numérique », a déclaré Haiyan Song, vice-présidente exécutive et directrice générale de la sécurité chez F5. « Fruit de la collaboration entre deux leaders du secteur, Distributed Cloud Bot Defense est étroitement intégré à Salesforce Commerce Cloud afin d’offrir une protection innovante des applications contre les fraudeurs et les attaques de bots, sans friction ni compromis sur les performances. En permettant à leurs clients communs de bénéficier de Distributed Cloud Bot Defense pour SFCC, il devient possible de démontrer et de mesurer clairement l’amélioration de l’expérience client et les retombées commerciales, en faisant de la sécurité non plus un centre de coûts, mais une source de revenus pour l’entreprise. »
Avec un minimum d’efforts opérationnels et grâce à une défense collective des clients, vous pouvez déployer Distributed Cloud Bot Defense pour vous prémunir contre les attaques sophistiquées et avancées ayant été remaniées, protéger tous les canaux (Web, mobiles et API), et bien plus encore. En fait, le déploiement de Distributed Cloud Bot Defense dans votre environnement SFCC ne pourrait pas être plus simple. Consultez ce cas d’utilisation partenaire pour en savoir plus sur les risques encourus lorsque les plateformes d’e-commerce ne sont pas entièrement protégées, et découvrir à quel point il est simple de sécuriser vos applications Salesforce Commerce Cloud avec Distributed Cloud Bot Defense.
(Une version antérieure de ce contenu a été publiée fin 2021.)
Ressources
- Télécharger l’intégration Distributed Cloud Bot Defense pour Salesforce Commerce Cloud
- Alliances technologiques F5 : Distributed Cloud Bot Defense pour Salesforce Commerce Cloud
- Leçon Lightboard : sécuriser Salesforce Commerce Cloud avec Distributed Cloud Bot Defense
- Cas d’usage partenaire : sécurité du e-commerce avec Distributed Cloud Bot Defense pour Salesforce Commerce Cloud
À propos de l’auteur
Articles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.