Les enseignements sont issus de l’analyse des données. À l’instant même où vous lisez ces lignes, votre corps génère environ 11 millions de bits de « données » par seconde. Cela représente approximativement 1,3 Mo, soit un peu plus de 1 Ko. À titre de comparaison, une entrée de journal moyenne correspondant à une transaction applicative pèse 1 Ko. À l’image d’un organisme vivant, chaque action effectuée par une application génère des données : requêtes, réponses, erreurs, avertissements, états. Il en va de même pour les services et l’infrastructure qui assurent le fonctionnement et la sécurité d’une application. La quantité de données de télémétrie générée par une seule interaction avec une application dépasse les capacités de réception et de traitement de notre cerveau, que les scientifiques estiment à environ 50 à 60 bits par seconde.
Mais c’est justement là que cela devient intéressant. Nous n’avons pas besoin de traiter consciemment les données générées par notre corps. Nous disposons de toutes sortes d’assistants internes qui les traitent et agissent automatiquement pour nous. Vous n’avez pas à penser à respirer ni à forcer votre cœur à battre. Vous ne décidez pas non plus soudainement que vous avez faim : un système interne (invisible) vous en avertit. Chaque système a ses assistants.
Si vous pensez à la télémétrie, vous vous souviendrez que les assistants sollicitent constamment votre autorisation pour recueillir des données à des fins de diagnostic, d’analyse et d’évaluation des performances, et pour obtenir toujours plus d’informations. Tous les fournisseurs de technologies exploitent autant de données que possible afin d’améliorer et d’optimiser leurs produits.
Il ne devrait pas en être autrement pour les entreprises. Pour une entreprise numérique, l’un de ses produits est l’expérience client. Vous aurez besoin de données pour savoir comment et quand la faire évoluer et l’optimiser et, bien sûr, pour la sécuriser.
Tout comme le corps humain, une application n’est pas censée produire et analyser à elle seule toutes les données nécessaires pour optimiser et sécuriser l’expérience numérique. Nous partons du principe que des outils auxiliaires collectent et analysent ces données, puis donnent aux systèmes les instructions nécessaires pour le compte de l’application.
Le marché s’accorde à dire que les technologies de sécurité et de mise à disposition des applications comptent parmi les meilleurs outils d’assistance.
La télémétrie est importante. Point final.
L’analytique est une technologie en plein essor. Elle joue un rôle central dans tous les domaines, de l’IA à la sécurité, en passant par la gestion de votre portefeuille d’applications. Conscients de son importance, nous avons posé cette année de nombreuses questions sur les données, leur utilisation et les lacunes du marché.
Il s’avère qu’il lui manque, eh bien, beaucoup de choses.
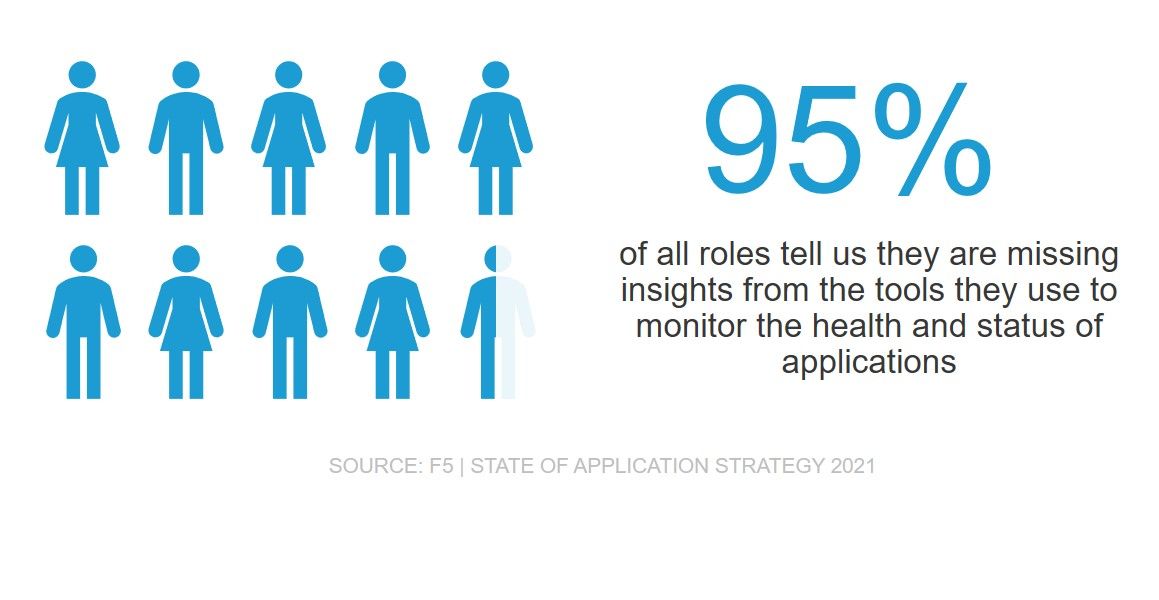
Les personnes interrogées nous ont indiqué qu’il leur manquait des informations leur permettant d’identifier les causes profondes des dégradations de performances (49 %), les incidents entraînant des interruptions de service (51 %) et les attaques potentielles (45 %). Pourtant, la plupart d’entre elles (59 %) nous ont également affirmé disposer des outils nécessaires pour surveiller l’état et le bon fonctionnement de leurs applications.
Ce décalage ne s’explique pas par un manque d’outils ou de données, mais par l’absence de traitements analytiques allant au-delà de la visualisation pour fournir des informations et, à terme, des enseignements exploitables. Si presque tous les outils permettent de visualiser des points de données qui nous renseignent sur l’état d’une application (disponible, indisponible, lente, rapide, etc.), nous ne disposons généralement pas des outils nécessaires pour obtenir des analyses plus approfondies, telles que l’identification de la cause racine ou la détection d’anomalies révélant une attaque potentielle.
L’importance accordée à la télémétrie était omniprésente, mais nous constatons qu’elle était plus marquée pour les objectifs opérationnels de niveau de service (SLO) que pour ceux visant à atteindre des résultats commerciaux.
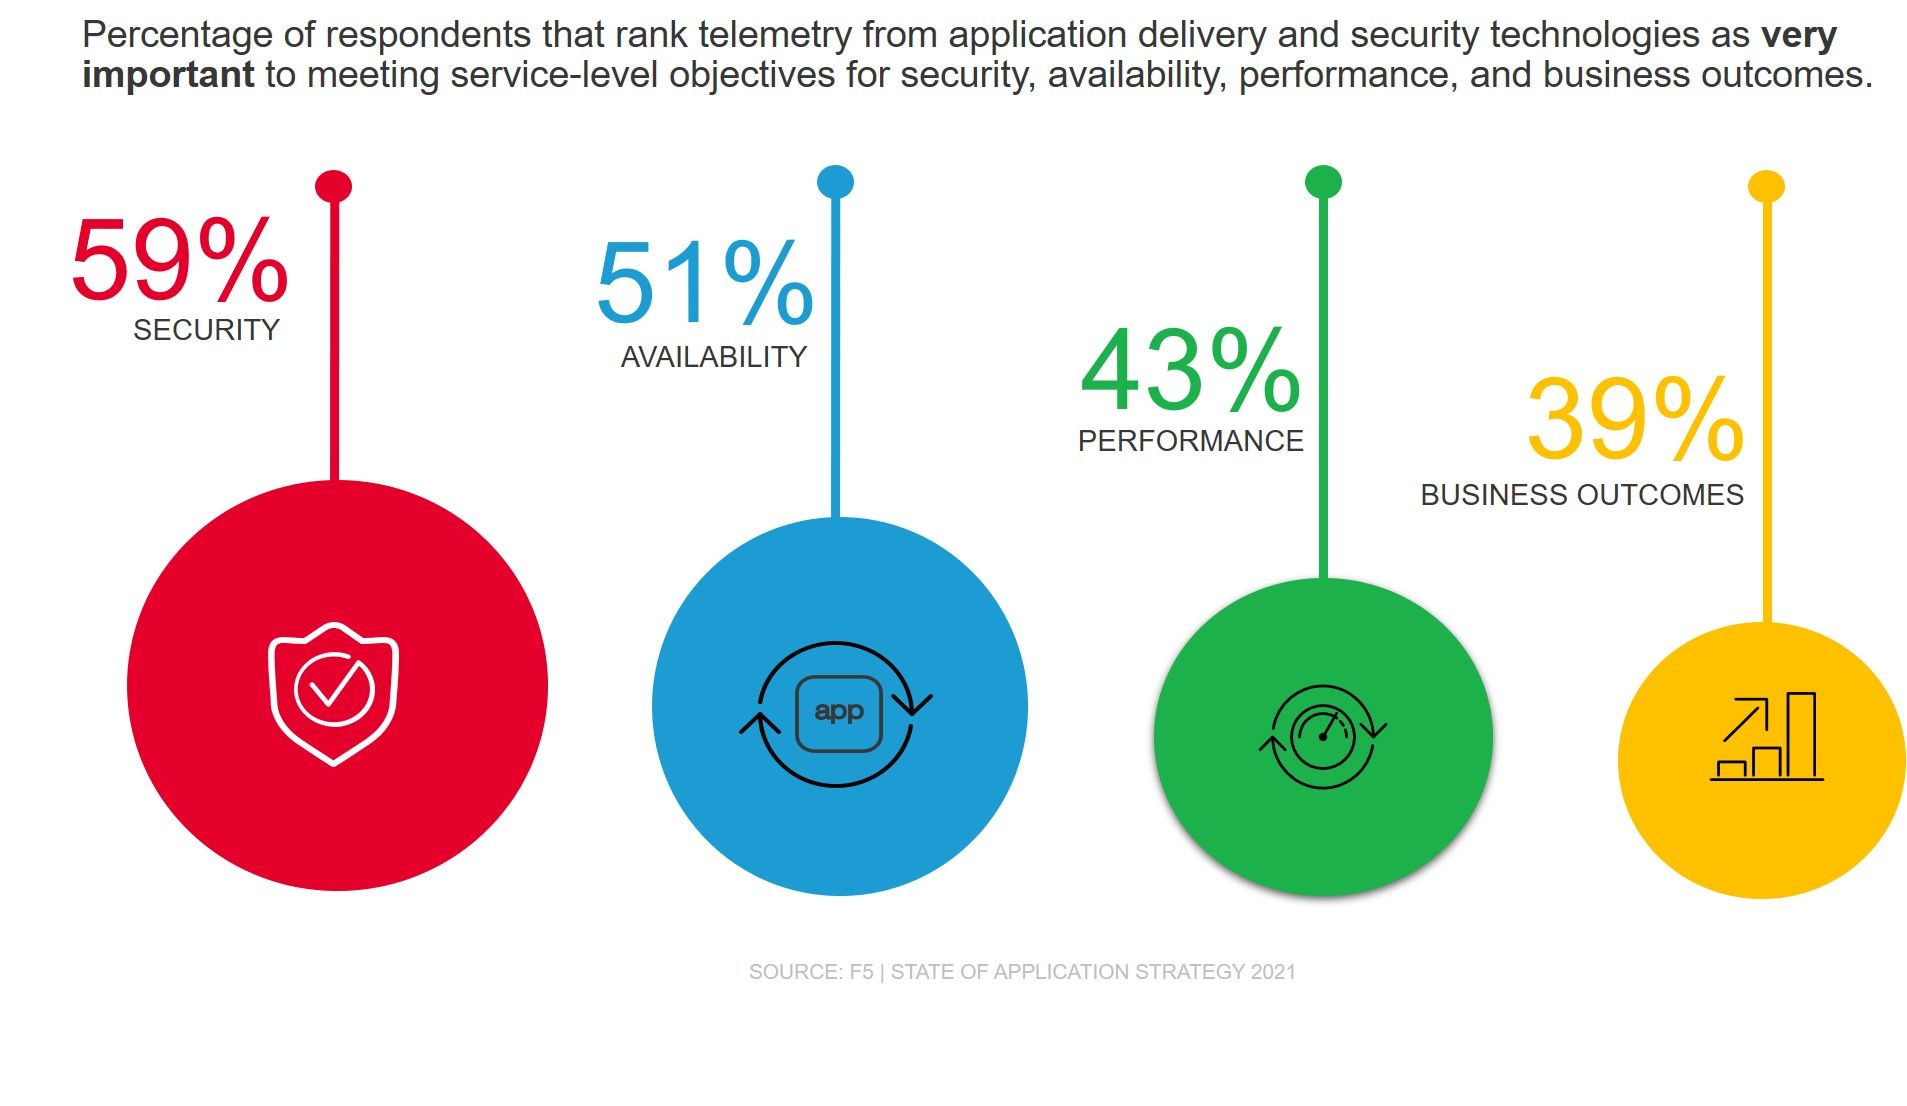
Nous pensons que l’accent mis sur les indicateurs traditionnels se résume précisément à cela : mesurer l’efficacité de l’informatique et des opérations à partir d’indicateurs individuels et, pourrions-nous ajouter, binaires.
Mesurez ce qui compte
Ce que nous mesurons doit changer.
La disponibilité d’une application donnée, par exemple, peut avoir une incidence sur l’expérience client. Mais ce n’est pas nécessairement le cas. Les méthodologies modernes telles qu’Agile et DevOps, ainsi que les pratiques SRE, reposent en partie sur l’idée que des composants finiront par tomber en panne. Les applications modernes et les technologies qui assurent leur mise à disposition et leur sécurité intègrent la capacité à compenser automatiquement ces défaillances. Pourtant, ce principe fondamental n’a pas encore été pleinement adopté par les équipes informatiques et opérationnelles ni, d’après notre analyse, par les dirigeants. Les collaborateurs orientent leurs efforts en fonction des critères sur lesquels ils sont évalués. Si les dirigeants mesurent l’efficacité de leur organisation à l’aide d’indicateurs traditionnels, ces indicateurs détermineront les priorités. Et c’est précisément ce que révèle notre étude.
C’est préoccupant compte tenu de l’important mouvement de modernisation que nous observons. À mesure que les efforts de modernisation progressent rapidement, l’accent se déplace nécessairement des applications vers les flux de travail, et des interfaces utilisateur vers les expériences utilisateur. La meilleure façon de mesurer l’expérience utilisateur ne repose pas sur des indicateurs binaires de disponibilité ou de performance, mais sur les résultats métier. Lorsqu’ils sont agrégés et analysés, les indicateurs opérationnels traditionnels peuvent fournir les informations nécessaires pour répondre aux attentes en matière de résultats métier. Mais pris isolément, ces indicateurs ne sont guère plus que des alertes susceptibles ou non de signaler un véritable problème.
Pire encore, de nombreuses organisations ne surveillent même pas l’état de santé et le statut des composants qu’elles utilisent pour moderniser leurs applications métier stratégiques. Près d’un quart (24 %) nous ont indiqué ne pas suivre les SLA des composants modernes qui façonnent les expériences utilisateur actuelles. Ces composants — généralement des applications mobiles et natives des conteneurs — constituent la première impression qu’un utilisateur se fait d’une marque. Pourtant, une part importante des organisations ne cherche pas à comprendre cette expérience. Une proportion non négligeable (6 %) ne suit aucun SLA. Pour quoi que ce soit.
À titre personnel, je pense avoir utilisé certaines de ces applications… avant de les supprimer.
D’autres organisations suivent les indicateurs de composants auxquels on pourrait s’attendre :
- 62 % de temps de réponse
- 60 % de fiabilité
- 59 % de disponibilité
Dans l’ensemble, notre étude de cette année nous a permis de tirer deux enseignements : premièrement, la télémétrie issue des technologies « auxiliaires » — les technologies de sécurité et de mise à disposition des applications — est essentielle pour permettre à l’informatique et à l’entreprise de mesurer leur réussite. Deuxièmement, les organisations reconnaissent que les outils dont elles disposent ne permettent pas de dégager les informations stratégiques indispensables à l’entreprise et à l’informatique pour offrir des expériences numériques exceptionnelles.
Conclusion : l’analytique doit évoluer au même rythme que l’entreprise
La transformation numérique est un parcours d’entreprise qui s’accompagne d’une évolution technologique. Les métiers et l’informatique doivent avancer ensemble sur la même voie, celle de la numérisation. Pour atteindre leur destination — une entreprise assistée par l’IA —, ils doivent travailler en partenariat. Ce partenariat implique notamment de s’accorder sur une approche analytique qui réoriente la stratégie vers les résultats métier plutôt que vers les indicateurs opérationnels.
Pour en savoir plus sur l’analytique et la télémétrie, ainsi que sur la manière dont les organisations les utilisent — et aimeraient pouvoir les utiliser —, consultez notre rapport officiel 2021. N’hésitez pas à le lire et à revenir ici prochainement : nous aborderons ensuite l’automatisation.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.