
Qu’est-ce que le plan de contrôle ?
Dans les architectures d’applications modernes, un plan de contrôle configure les règles du plan de données. Outre les plans de contrôle et de données, la gestion cloud native s’effectue également via un plan de gestion.
Lors du déploiement d’applications cloud natives, ce système de gestion est nécessaire pour simplifier la création et la mise en œuvre de politiques de gestion du trafic et de sécurité dans les environnements distribués. En raison de leur manque de visibilité et de leurs lacunes en matière de gouvernance, les environnements distribués élargissent la surface d’attaque et augmentent le risque d’interruptions de service.
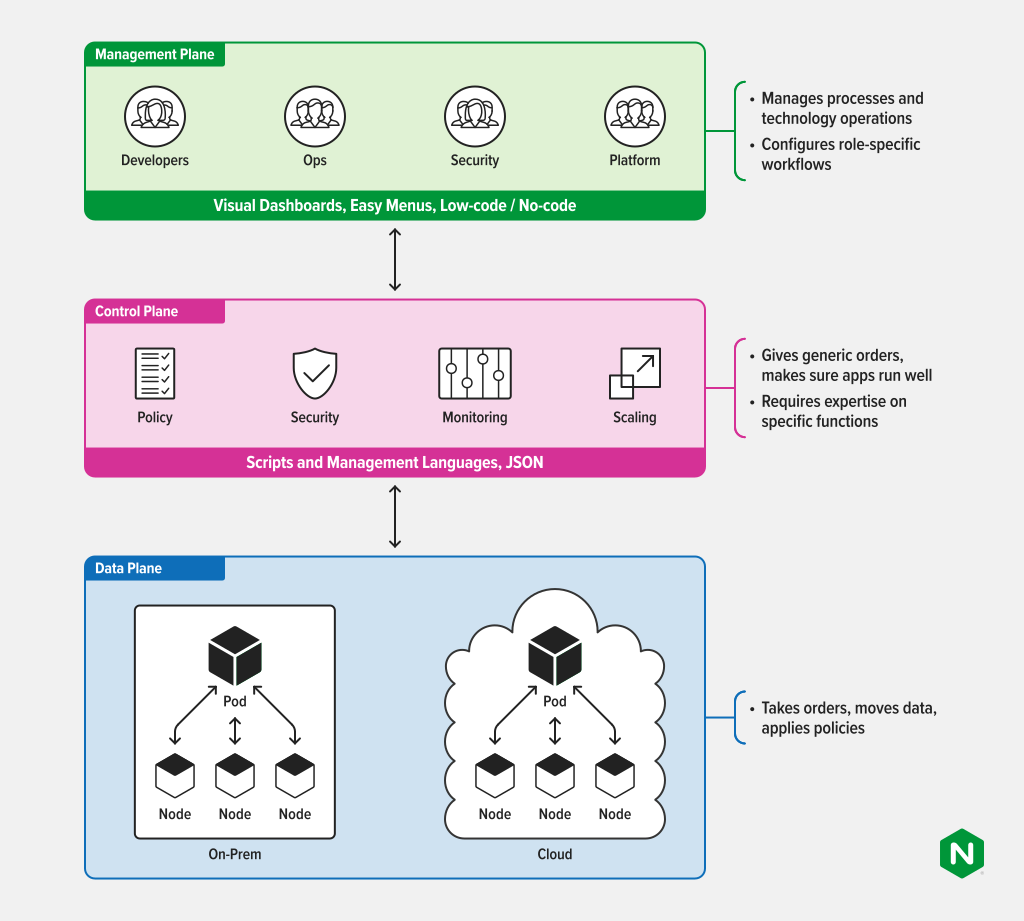
Le plan de contrôle se situe au-dessus du plan de données, en tant qu’entité distincte, et impose des règles à ce dernier. À l’origine, il s’agissait d’un moteur de politiques pour les réseaux de couche 4, mais il exerce désormais également une influence sur le trafic de couche 7 dans Kubernetes. Tandis que le plan de données régit les flux de données au sein des applications et le comportement applicatif au niveau des pods, le plan de contrôle pilote le plan de données en supervisant l’orchestration et la coordination des conteneurs, des nœuds, des pods et des clusters. Les composants du plan de contrôle prennent des décisions globales concernant le cluster (par exemple, la planification), tout en détectant les événements qui s’y produisent et en y répondant.
Pour en savoir plus sur les possibilités offertes par le plan de contrôle, consultez l’article de The New Stack Données, contrôle, gestion : trois plans, différentes altitudes.
Comment NGINX peut-il vous aider ?
Dans cet environnement hybride en constante évolution, une solution de gestion cloud native est nécessaire pour connecter, exploiter et sécuriser efficacement un portefeuille complexe de microservices et d’applications. Chez NGINX, nous développons une suite d’outils afin de garantir l’observabilité, la fiabilité, la gouvernance et la sécurité sur les trois plans.