Qu’est-ce que la sécurité du cloud hybride ?
La sécurité du cloud hybride désigne l’ensemble des pratiques, procédures et technologies utilisées pour sécuriser un environnement de cloud hybride.
La sécurité du cloud hybride protège les données, les applications et les infrastructures dans différents environnements informatiques, notamment les équipements sur site, les clouds privés et les clouds publics. Elle doit tenir compte des caractéristiques propres aux ressources des clouds privés et publics, et fournir un cadre de sécurité cohérent afin de garantir la confidentialité, l’intégrité et la disponibilité des données et des applications lorsque le trafic client transite entre ces environnements.
Cloud hybride désigne un environnement informatique mixte qui associe une infrastructure de calcul issue du cloud public, comme AWS, Microsoft Azure ou Google Cloud Platform, au cloud privé ou au centre de données sur site d’une organisation. Le principal avantage d’un cloud hybride est son agilité : les organisations peuvent augmenter ou réduire leurs ressources de calcul en fonction de leurs besoins et choisir où traiter leurs charges de travail selon leurs exigences en matière de sécurité des données, de conformité, de sensibilité des charges de travail ou de performances.
Le cloud public permet aux entreprises d’héberger des applications et des données sur des ressources informatiques partagées appartenant à un prestataire de services tiers. Le cloud public donne accès à des ressources informatiques presque illimitées selon un modèle de paiement à l’usage, ce qui permet aux organisations de réaliser d’importantes économies d’échelle sans avoir à investir dans du matériel pour centre de données. Le cloud privé est une infrastructure cloud dédiée — et non partagée — contrôlée par l’entreprise. Elle peut être exploitée par un prestataire tiers de colocation, ou hébergée dans un centre de données privé et gérée par l’organisation.
Les clouds privés peuvent offrir un meilleur contrôle et une sécurité plus robuste que les clouds publics, ce qui les rend plus adaptés au traitement ou au stockage de données sensibles, ainsi qu’à l’exécution d’applications critiques nécessitant des niveaux élevés de sécurité, de conformité et de personnalisation.
Le multicloud est un autre type de cloud dans lequel une organisation utilise généralement plusieurs services de cloud computing proposés par différents fournisseurs de cloud afin de répondre à des besoins métier spécifiques et aux attentes de ses clients. La sécurité multicloud assure une protection cohérente et complète des données et des applications déployées sur plusieurs plateformes de cloud computing proposées par différents fournisseurs de services cloud.
Il existe des différences majeures entre la sécurité du cloud hybride et celle du multicloud. La sécurité du cloud hybride vise à protéger de manière cohérente les ressources dans les clouds publics et privés. La sécurité multicloud, quant à elle, désigne généralement l’utilisation de services provenant de plusieurs fournisseurs de cloud et nécessite une stratégie de sécurité plus large afin d’assurer une protection cohérente contre les erreurs de configuration, les exploitations de vulnérabilités et la propagation latérale des menaces. La sécurité du cloud hybride constitue donc un sous-ensemble de la sécurité multicloud.
Avantages de la sécurité du cloud hybride
Un modèle de sécurité du cloud hybride permet aux organisations de protéger les données et applications sensibles en les conservant sur site, tout en utilisant le cloud public pour les charges de travail moins sensibles. En séparant les données et applications sensibles du cloud public, les organisations peuvent mieux gérer les risques de sécurité, en limitant les conséquences des violations de données et la probabilité de cyberattaques.
Cette approche de la sécurité facilite la conformité réglementaire, car les entreprises peuvent conserver les données sensibles ou protégées sur site, tout en utilisant le cloud public pour les données et les charges de travail moins sensibles. Le modèle de sécurité du cloud hybride permet également aux entreprises d’utiliser le cloud public comme site de reprise après sinistre en cas de panne, ou d’y recourir ponctuellement pour absorber les pics de trafic.
Défis liés à la sécurité du cloud hybride
La mise en œuvre d’une stratégie de sécurité du cloud hybride peut offrir de nombreux avantages aux organisations, mais elle s’accompagne également de plusieurs défis et risques, notamment :
- Responsabilité partagée en matière de sécurité : Dans un environnement de cloud hybride, le client et le fournisseur de services cloud se partagent la responsabilité de la sécurité. Il est donc important de bien comprendre la répartition des responsabilités et de savoir quels aspects de la sécurité incombent à chacun. Les clients doivent s’assurer que les fournisseurs assument leurs responsabilités et garder à l’esprit qu’ils peuvent être amenés à mettre en œuvre des mesures de sécurité supplémentaires afin de garantir une sécurité complète dans tous les environnements cloud.
- Gestion des incidents : La gestion des incidents peut s’avérer complexe dans un environnement de cloud hybride en raison de la nature distribuée de l’infrastructure. Il peut être difficile d’identifier l’origine d’un incident et de coordonner la réponse entre les différents environnements. Même si l’incident se produit au sein de l’infrastructure du fournisseur, les clients peuvent être amenés à collaborer avec celui-ci pour résoudre le problème.
- Sécurité des applications : Les environnements de cloud hybride peuvent présenter des exigences et des configurations différentes en matière de sécurité des applications, ce qui complique la maintenance et la sécurisation des applications cloud sur le plan logistique. Cela est particulièrement vrai lorsqu’il s’agit de remédier à l’exploitation d’une vulnérabilité applicative ciblant une bibliothèque logicielle commune utilisée dans l’ensemble de l’environnement.
- Gestion des identités et des accès (IAM) : La gestion des identités et des accès des utilisateurs dans plusieurs environnements cloud peut s’avérer complexe en raison de la décentralisation du cloud hybride et de la diversité des outils et processus IAM utilisés sur les différentes plateformes. En outre, le volume croissant du trafic de machine à machine provenant des API et des intégrations tierces nécessite une approche différente de la sécurité fondée sur l’identité.
- Conformité et gouvernance : En raison du manque de visibilité et de la gestion décentralisée dans certains environnements cloud, qui peuvent entraîner une journalisation et des analyses forensiques incomplètes, il peut être difficile de respecter et de faire appliquer les exigences en matière de conformité et de gouvernance.
- Sécurité de la chaîne d’approvisionnement : Les cybercriminels peuvent exploiter les environnements de cloud hybride multifournisseurs, car de nombreuses organisations manquent de visibilité et de contrôle sur l’ensemble de leur chaîne d’approvisionnement. Les organisations doivent s’assurer que leurs fournisseurs de services cloud ont mis en place des mesures de sécurité robustes et effectuent régulièrement des audits de sécurité, des tests d’intrusion et des analyses de vulnérabilités.
- Protection des données : Les organisations doivent s’assurer que leurs données dans un environnement de cloud hybride sont protégées aussi bien au repos qu’en transit, et que des mécanismes appropriés de chiffrement SSL/TLS et de contrôle des accès sont en place afin de limiter leur exposition.
- Visibilité et contrôle : Il peut être difficile de conserver une visibilité et un contrôle sur la sécurité dans un environnement de cloud hybride, en particulier lorsque les environnements cloud sont gérés séparément. Sans tableau de bord centralisé, la surveillance, la protection et la résolution des problèmes de sécurité dans les différents environnements peuvent s’avérer laborieuses, ce qui peut créer des angles morts en matière de performances et de contrôle de la sécurité.
Un environnement de cloud hybride sécurisé et conforme nécessite une approche globale comprenant des politiques et des pratiques de sécurité cohérentes, une visibilité de bout en bout ainsi que de solides mesures de gouvernance et de conformité, afin que les organisations puissent tirer parti des avantages du cloud hybride sans compromettre leur niveau de sécurité.
Architecture de sécurité du cloud hybride
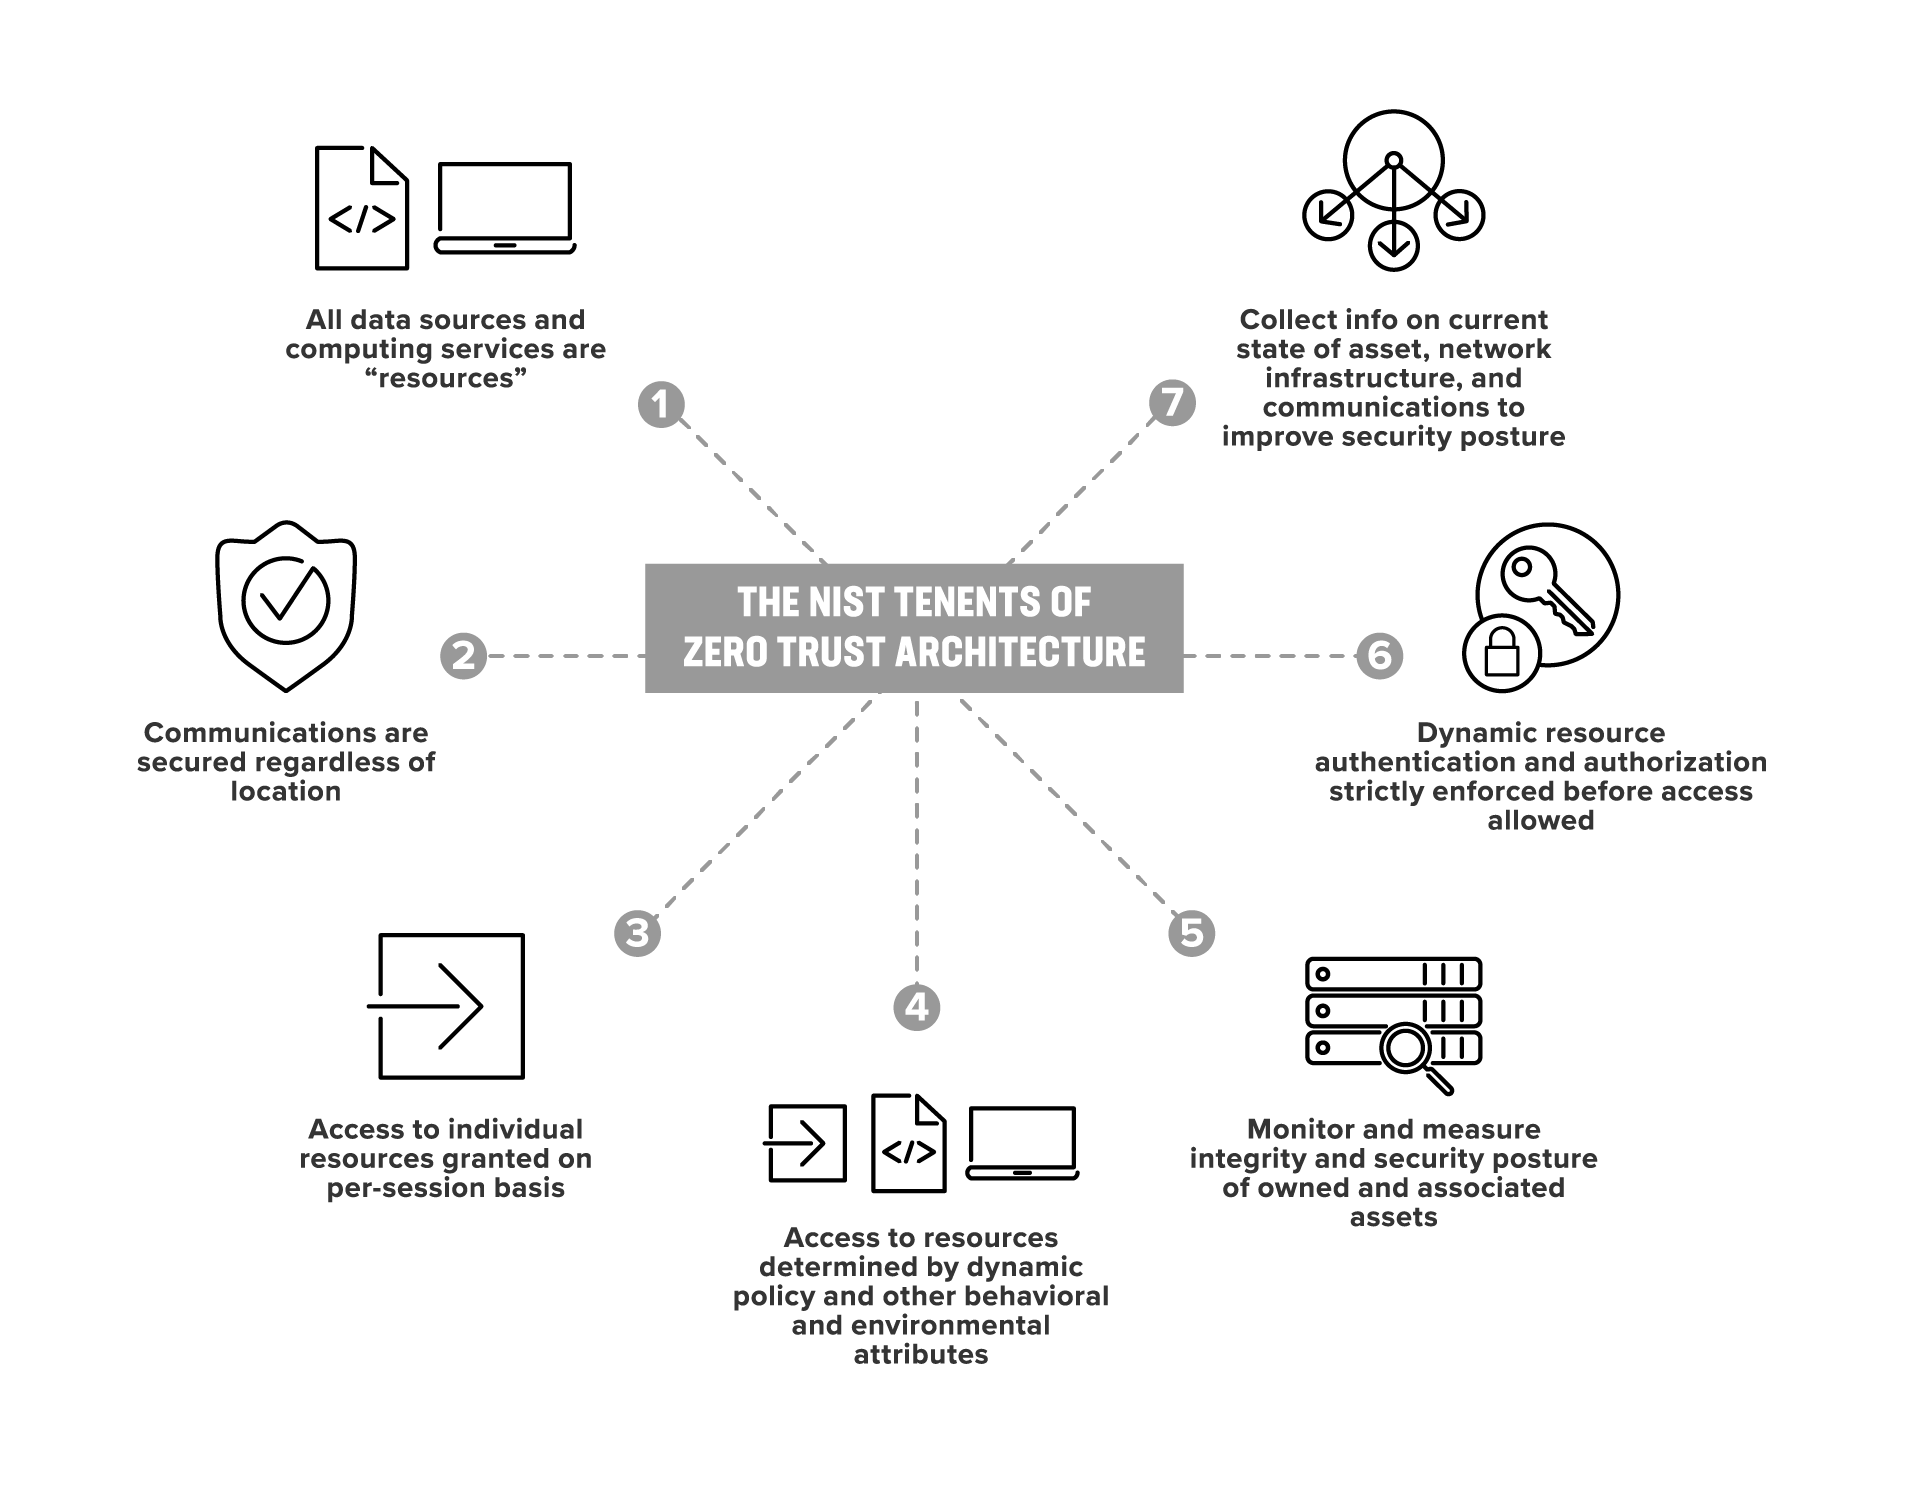
L’architecture de sécurité du cloud hybride comprend la protection des applications, des API, de l’infrastructure sous-jacente et des chaînes d’approvisionnement logicielles. Comme les données sont accessibles ou mises à disposition par l’intermédiaire de centres de données et d’environnements cloud, elles doivent être chiffrées afin que seuls les utilisateurs et les applications autorisés puissent y accéder et les utiliser, généralement au moyen d’un certain type de modèle de sécurité Zero Trust. Le principe Zero Trust exige que toute demande d’accès aux ressources, qu’elle provienne de l’intérieur ou de l’extérieur du réseau, soit vérifiée, authentifiée et évaluée en continu.
À la périphérie de l’architecture, les serveurs cloud en périphérie et les conteneurs d’applications font l’objet d’une microsegmentation [insérer un lien vers la nouvelle page du glossaire consacrée à la microsegmentation]. Cette technique de sécurité consiste à diviser un réseau en segments plus petits, chacun doté de ses propres politiques et contrôles de sécurité, afin d’isoler et de protéger les actifs critiques contre les menaces de sécurité potentielles. Ces segments créent des « zones démilitarisées », ou DMZ, qui restreignent l’accès aux données sensibles et aux serveurs, et limitent l’étendue des dégâts en cas d’attaque. Ces DMZ servent de zone tampon, permettant aux organisations d’exposer certains services sur l’Internet public tout en préservant la sécurité du reste de leur réseau.
Les pare-feu ajoutent des couches de protection supplémentaires, renforçant ainsi la séparation entre les environnements cloud et les ressources sur site.
Composants de la sécurité du cloud hybride
La sécurité du cloud hybride repose sur trois composantes : physique, technique et administrative.
Les contrôles physiques servent à sécuriser le matériel proprement dit, tandis que les contrôles techniques protègent les systèmes informatiques et de traitement. Les contrôles administratifs sont mis en œuvre pour tenir compte des actions humaines ou des facteurs naturels susceptibles d’avoir une incidence sur la sécurité.
Contrôles physiques
Les contrôles physiques constituent un aspect essentiel de la sécurité du cloud hybride, car ils protègent l’infrastructure physique sur laquelle repose l’environnement de cloud hybride. Les clouds hybrides peuvent s’étendre sur plusieurs sites, ce qui fait de la sécurité physique à la fois un défi particulier et une responsabilité cruciale.
Les contrôles physiques comprennent des restrictions d’accès aux centres de données, aux salles de serveurs et aux autres zones abritant des infrastructures critiques. Les dispositifs de surveillance, tels que les caméras de vidéosurveillance, les détecteurs de mouvement et les systèmes permettant de contrôler l’accès aux infrastructures critiques et de détecter toute activité non autorisée, sont également considérés comme des contrôles physiques.
En outre, les contrôles physiques peuvent inclure des systèmes d’alimentation de secours, tels qu’une alimentation sans interruption (ASI) et des groupes électrogènes, afin de garantir que l’environnement de cloud hybride reste opérationnel en cas de coupure de courant.
Les organisations doivent établir des accords de niveau de service (SLA) avec les fournisseurs de services cloud afin de définir les modalités de respect des normes de sécurité physique.
Contrôles techniques
Les contrôles techniques sont essentiels à la sécurité du cloud hybride et comprennent notamment :
- Chiffrement, utilisé pour protéger les données en transit et au repos. Le chiffrement SSL/TLS garantit que les données restent protégées même si elles sont interceptées par des utilisateurs non autorisés.
- Provisionnement et configuration automatisés, qui aident les organisations à réduire le risque d’erreur humaine et à assurer une gestion de la sécurité cohérente et efficace dans l’ensemble de leur environnement de cloud hybride.
- Orchestration, qui automatise la coordination des différents outils, systèmes et processus de sécurité afin qu’ils fonctionnent ensemble de manière fluide pour protéger l’environnement de cloud hybride.
- Contrôle des accès, qui consiste à mettre en œuvre des politiques et des procédures afin de garantir que seuls les utilisateurs autorisés puissent accéder aux données sensibles et aux applications hébergées dans l’environnement de cloud hybride. Les principes de confiance zéro, notamment l’accès selon le principe du moindre privilège, jouent un rôle de plus en plus important dans les environnements de cloud hybride.
- Sécurité des terminaux, qui empêche tout accès non autorisé depuis des appareils égarés, volés ou compromis, tels que des ordinateurs portables et des téléphones mobiles, en effaçant les données de l’appareil ou en révoquant l’accès au centre de données.
Contrôles administratifs
La sécurité relève de la responsabilité de chaque utilisateur, et les contrôles administratifs aident chacun à adopter des comportements qui la renforcent.
Les organisations doivent proposer des programmes de formation et de sensibilisation aux employés, aux prestataires et aux autres utilisateurs de l’environnement de cloud hybride. Ces formations doivent aborder des sujets tels que les bonnes pratiques en matière de sécurité du cloud, la classification des données, le contrôle des accès et la réponse aux incidents, et être adaptées aux rôles et responsabilités propres à chaque partie prenante.
L’architecture de cloud hybride offre des avantages considérables en matière de récupération des données ainsi que de planification et de préparation aux sinistres. Comme les clouds hybrides associent des clouds privés et publics, les organisations peuvent utiliser le cloud public comme solution de basculement pour les données et les applications sur site, ce qui permet de mettre en place des sauvegardes, une redondance et des scénarios de préparation et de reprise après sinistre.
Bonnes pratiques de sécurité du cloud hybride
La sécurité du cloud hybride est complexe et nécessite une planification rigoureuse, une mise en œuvre soignée et une gestion continue. Voici quelques bonnes pratiques à prendre en compte lorsque les organisations commencent à élaborer leur approche de la sécurité du cloud hybride.
- Classification et protection des données. La classification des données en fonction de leur sensibilité et de leur criticité aide les organisations à déterminer comment les stocker, les transmettre et y accéder, ainsi que les mesures de sécurité à appliquer. La mise en œuvre de mesures appropriées de protection des données, telles que le chiffrement, les contrôles d’accès et les processus de sauvegarde et de récupération, est également essentielle pour garantir la protection des données lors de leur transit dans l’environnement hybride.
- Contrôle des accès et gestion des identités. Les organisations doivent mettre en œuvre des contrôles d’accès rigoureux et des processus de gestion des identités, des contrôles d’accès basés sur les rôles ainsi qu’une gestion des privilèges, afin de garantir que seuls les utilisateurs et les applications autorisés puissent accéder aux ressources sensibles. Les principes du Zero Trust peuvent contribuer à protéger les charges de travail modernes contre les attaques sophistiquées qui exploitent les faiblesses des mécanismes d’authentification et d’autorisation.
- Network security et segmentation. Network security est également essentielle dans un environnement de cloud hybride, où les ressources sont réparties entre plusieurs emplacements et fournisseurs. La mise en œuvre de mesures de sécurité robustes, telles que des pare-feu réseau, des pare-feu d’applications web, des plateformes de protection des charges de travail cloud et la segmentation du réseau, est essentielle pour garantir que le trafic est limité aux seuls utilisateurs et applications autorisés.
- Chiffrement et gestion des clés. Le chiffrement protège les données en transit et au repos dans un environnement de cloud hybride et doit être mis en œuvre tout au long du cycle de vie des données. Les clés de chiffrement doivent également être soigneusement protégées afin que seuls les utilisateurs et les applications autorisés puissent y accéder ou accéder aux données chiffrées.
- Surveillance continue et réponse aux incidents. La surveillance continue des événements et des journaux de sécurité est nécessaire pour détecter les menaces potentielles et réagir rapidement aux incidents de sécurité. Les organisations doivent disposer d’un plan de réponse aux incidents qui définit les rôles et les responsabilités, les procédures de remontée des incidents et les protocoles de communication.
Conformité et gouvernance du cloud hybride
La gestion de la conformité et de la gouvernance dans un environnement de cloud hybride peut s’avérer complexe et implique de prendre en compte les éléments suivants.
- Conformité réglementaire. Pour les organisations qui exercent leurs activités dans des secteurs réglementés, tels que la santé, la finance et l’administration publique, la conformité réglementaire dans un environnement de cloud hybride constitue une préoccupation majeure. Elles doivent identifier les réglementations applicables à leur secteur, évaluer leur infrastructure et leurs processus existants, puis mettre en œuvre les contrôles nécessaires pour satisfaire aux exigences. Cela peut inclure le chiffrement des données, des contrôles d’accès et des journaux d’audit permettant de démontrer leur conformité.
- Confidentialité et protection des données. Étant donné que les données sensibles peuvent être stockées à plusieurs endroits dans les environnements de cloud hybride, notamment dans une infrastructure de cloud public, leur confidentialité et leur protection constituent des enjeux majeurs. Les organisations doivent établir des politiques claires de protection des données, déterminer où se trouvent les données sensibles et mettre en œuvre des mécanismes de chiffrement et de contrôle des accès afin d’empêcher tout accès non autorisé à ces données.
- Gestion et atténuation des risques. Les organisations doivent procéder régulièrement à des évaluations des risques afin d’identifier les menaces et vulnérabilités potentielles. Cela permet de repérer et de traiter les menaces éventuelles pesant sur l’infrastructure, ainsi que de quantifier les dommages qu’elles pourraient causer. Elles doivent évaluer d’autres solutions pour éviter ou atténuer les risques, mettre en œuvre les contrôles de sécurité appropriés et surveiller l’environnement afin de détecter les incidents de sécurité.
- Planification de la réponse aux incidents. Les incidents de sécurité peuvent avoir des répercussions importantes sur les activités et la réputation d’une entreprise. Les organisations doivent élaborer un plan complet de réponse aux incidents qui décrit les mesures à prendre en cas d’incident de sécurité, notamment les procédures de détection et de signalement, de confinement et d’isolement de l’incident, d’enquête et de rétablissement des activités.
- Gestion des fournisseurs : La gestion des fournisseurs est un aspect essentiel de la conformité et de la gouvernance du cloud hybride, car les organisations font appel à des prestataires de services cloud tiers pour gérer leur infrastructure et leurs applications. Pour gérer les risques liés aux fournisseurs dans un environnement de cloud hybride, les organisations doivent exercer une diligence raisonnable à l’égard des fournisseurs potentiels, établir des accords de niveau de service (SLA) clairs précisant les responsabilités et les obligations du fournisseur, et contrôler régulièrement ses performances afin de garantir le respect des exigences réglementaires.
Outils et technologies pour la sécurité du cloud hybride
Voici les solutions, services et outils à prendre en compte lors de l’évaluation et de la sélection des fonctionnalités pour les clouds hybrides.
Solutions de sécurité pour le cloud hybride
- La prévention contre la perte de données (DLP) est une solution de sécurité qui surveille les données sensibles et empêche qu’elles soient consultées, exfiltrées ou transmises sans autorisation. La DLP fournit des contrôles basés sur des politiques afin de gérer et de protéger les données dans les centres de données sur site, les environnements cloud et les terminaux. Les pare-feu d’applications web offrent des défenses flexibles et performantes pour empêcher la perte de données sensibles.
- Solutions de Network security protègent les réseaux contre les accès non autorisés, les attaques et autres menaces de sécurité grâce à un ensemble de dispositifs de contrôle, notamment des pare-feu, des systèmes de détection et de prévention des intrusions, des outils d’analyse et d’autres technologies de sécurité visant à protéger le trafic réseau entrant et sortant.
- La gestion des vulnérabilités est une solution proactive et automatisée qui analyse et évalue l’infrastructure informatique afin de détecter les menaces et failles de sécurité potentielles, et qui fournit des recommandations de remédiation. La gestion des vulnérabilités doit être un processus continu afin de rester à jour face aux menaces nouvelles et émergentes. Les pare-feu d’applications web peuvent constituer une mesure provisoire essentielle pour atténuer les risques d’exploitation potentiellement dévastatrice des vulnérabilités applicatives.
- Les systèmes de renseignement sur les menaces et de détection collectent et analysent des données provenant de sources multiples et utilisent l’apprentissage automatique et d’autres techniques analytiques, en complément des recherches et de la supervision du personnel du centre des opérations de sécurité (SOC), afin d’identifier et d’atténuer les menaces de sécurité émergentes et généralisées.
- Les solutions de gestion de la conformité assurent le suivi des exigences de conformité et génèrent des rapports à leur sujet, tout en aidant les organisations à éviter les sanctions et autres risques liés à la non-conformité.
Services de sécurité pour le cloud hybride
- Les services d’évaluation de la sécurité du cloud fournissent des recommandations visant à renforcer les contrôles de sécurité et à atténuer les risques en évaluant le niveau de sécurité des environnements cloud afin d’identifier les risques et les vulnérabilités.
- La gestion de la sécurité du cloud est un service qui offre une visibilité et un contrôle centralisés sur les politiques et les configurations de sécurité grâce à la surveillance des fonctionnalités de sécurité dans les environnements cloud.
- Les services de chiffrement dans le cloud chiffrent les données en transit et au repos dans les environnements cloud, et assurent également la gestion des clés et le contrôle des accès afin de garantir une protection sécurisée des données.
- Les plateformes de protection des charges de travail cloud sécurisent l’infrastructure sous-jacente, notamment les images de conteneurs, les clés d’authentification et les chaînes d’approvisionnement logicielles, et protègent également contre l’élévation de privilèges, les déplacements latéraux et l’exfiltration de données.
- La gestion des identités et des accès (IAM) fournit des services d’authentification, d’autorisation et de contrôle des accès afin de garantir un accès sécurisé et conforme dans plusieurs environnements cloud. L’essor des communications de machine à machine issues des API et des intégrations tierces nécessite de nouvelles approches de sécurité fondées sur l’identité.
Outils de sécurité réseau pour le cloud hybride
- Les réseaux privés virtuels (VPN) fournissent un tunnel sécurisé entre l’appareil d’un utilisateur et le réseau auquel il se connecte, permettant ainsi un accès distant et chiffré aux ressources cloud. Les VPN peuvent être utilisés pour connecter de manière sécurisée les clouds publics et privés, et étendre les réseaux privés aux clouds publics afin de sécuriser le trafic de données dans les environnements hybrides.
- Les pare-feu sont utilisés pour contrôler l’accès à un réseau en surveillant et en filtrant le trafic selon des règles prédéfinies. Ils peuvent être déployés à la périphérie du réseau, entre différents environnements cloud et au sein de chaque environnement cloud.
- Les systèmes de détection et de prévention des intrusions (IDPS) sont conçus pour détecter et prévenir les menaces de sécurité en analysant le trafic réseau et en identifiant les activités malveillantes. Ils peuvent être déployés dans un environnement de cloud hybride afin de surveiller et de protéger les ressources cloud contre des attaques telles que les attaques DDoS, les logiciels malveillants et l’hameçonnage.
- Gestion des informations et des événements de sécurité (SIEM) : ces solutions assurent la surveillance et l’analyse en temps réel des événements de sécurité dans l’ensemble de l’infrastructure de cloud hybride d’une organisation. Les outils SIEM peuvent collecter et agréger les données de journalisation provenant de différents environnements cloud, puis corréler les événements afin d’identifier les menaces de sécurité potentielles.
- Secure Socket Layer (SSL) et Transport Layer Security (TLS) sont des protocoles cryptographiques utilisés pour sécuriser les communications sur Internet. SSL et TLS peuvent être utilisés pour chiffrer les données en transit entre les environnements cloud, afin de protéger les informations sensibles contre l’interception et l’altération.
L’avenir de la sécurité du cloud hybride
Voici quelques tendances émergentes en matière de sécurité du cloud hybride, qui donnent un aperçu de son évolution possible dans les années à venir.
- La sécurité Zero Trust part du principe qu’il n’existe pas de périmètre réseau traditionnel et considère que tout le trafic réseau est potentiellement malveillant. La sécurité Zero Trust exige que tous les utilisateurs, qu’ils se trouvent à l’intérieur ou à l’extérieur du réseau de l’organisation, soient authentifiés, autorisés et contrôlés en permanence avant de pouvoir accéder aux applications et aux données protégées. Cette approche de la sécurité implique la mise en place de contrôles d’accès stricts, de processus d’authentification et d’autorisation, ainsi qu’une surveillance continue du trafic réseau afin de détecter les menaces potentielles et d’y répondre.
- La sécurité cloud native est une approche de la sécurité du cloud hybride qui s’appuie sur des outils et des technologies propres au cloud pour renforcer la sécurité. Cette approche intègre la sécurité à la stratégie globale de développement d’applications cloud natives d’une organisation et englobe la sécurité des conteneurs, la microsegmentation et la sécurité sans serveur, ainsi que le renseignement sur les menaces et l’analyse de sécurité basés sur le cloud.
- La sécurité en périphérie devient un enjeu majeur à mesure que de plus en plus d’organisations adoptent l’informatique en périphérie afin de traiter les données au plus près de leur source. La sécurité en périphérie consiste à mettre en œuvre des contrôles de sécurité et une surveillance au niveau des appareils et des passerelles en périphérie, ainsi qu’à garantir la sécurité des communications entre les appareils en périphérie et le cloud.
Le cloud hybride s’est déjà révélé être une technologie révolutionnaire pour de nombreuses entreprises, en leur offrant la flexibilité, l’évolutivité et les économies dont elles ont besoin pour rester compétitives. Cependant, sa sécurisation peut s’avérer complexe et nécessite une stratégie de sécurité adaptée afin de garantir la protection permanente des données sensibles et des charges de travail.
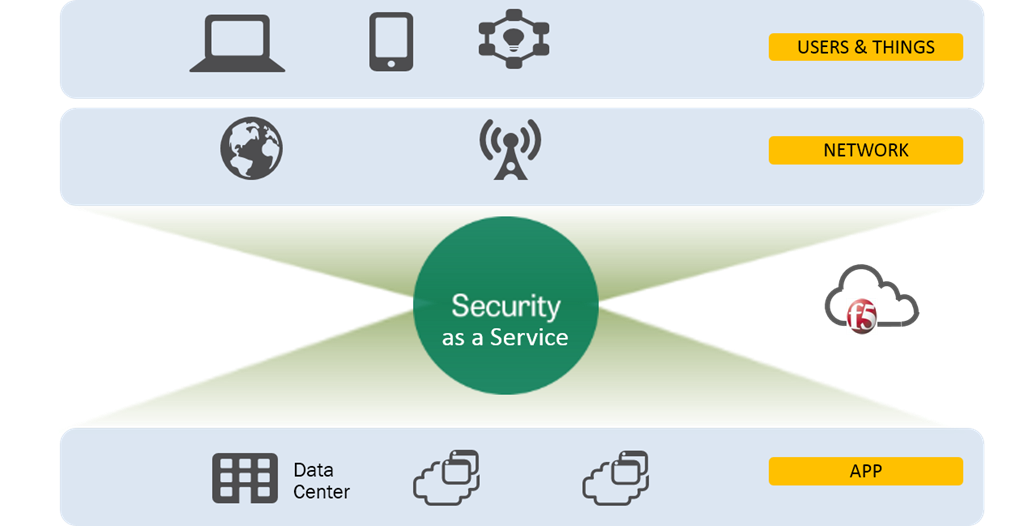
Pour vous aider à simplifier votre stratégie de cloud hybride, F5 propose un ensemble complet d’outils de sécurité et de gestion cohérents d’un cloud à l’autre, qui protègent les données et les applications dans plusieurs environnements informatiques.