Diffusion et sécurité des applications dans les réseaux isolés
Déployez et sécurisez des services critiques dans des environnements isolés et gérés par le client
Réseau isolé et sécurité pour les charges de travail des infrastructures critiques
L’instabilité géopolitique, les perturbations des chaînes d’approvisionnement et les risques juridiques renforcent les exigences en matière de souveraineté numérique, qui imposent résilience opérationnelle et indépendance vis-à-vis des influences extérieures. F5 fournit des solutions de mise à disposition et de sécurité des applications isolées du réseau sur du matériel et des logiciels appartenant au client, avec gestion des licences hors ligne, gestion locale du cycle de vie, surveillance et mises à jour manuelles des signatures de menaces.
Digital sovereignty et résilience opérationnelle
Grâce à l’absence de mécanisme d’arrêt externe et à une infrastructure détenue par le client,
les gouvernements conservent un contrôle total sur les charges de travail critiques, les protégeant ainsi des dépendances externes et des incertitudes géopolitiques.
Services de mise à disposition et de sécurité des applications
Gestion et sécurisation hautes performances du trafic des couches 3 à 7 pour les charges de travail critiques exécutées dans des environnements dédiés et gérés par le client
Déploiement et sécurité de l’IA en environnement isolé
La visibilité locale, l’octroi de licences hors ligne, la mise à jour manuelle des menaces et l’automatisation des appareils permettent aux opérateurs d’exploiter des infrastructures critiques indépendamment de F5, sans connexion externe.
Gestion des licences et du cycle de vie en environnement isolé
Des garde-fous locaux et une distribution de données haute performance sécurisent et optimisent les charges de travail d’IA au sein du périmètre isolé, sans exposer les données sensibles, les modèles ni les chemins de contrôle en dehors de la frontière souveraine.
Déploiement et opérations en environnement isolé
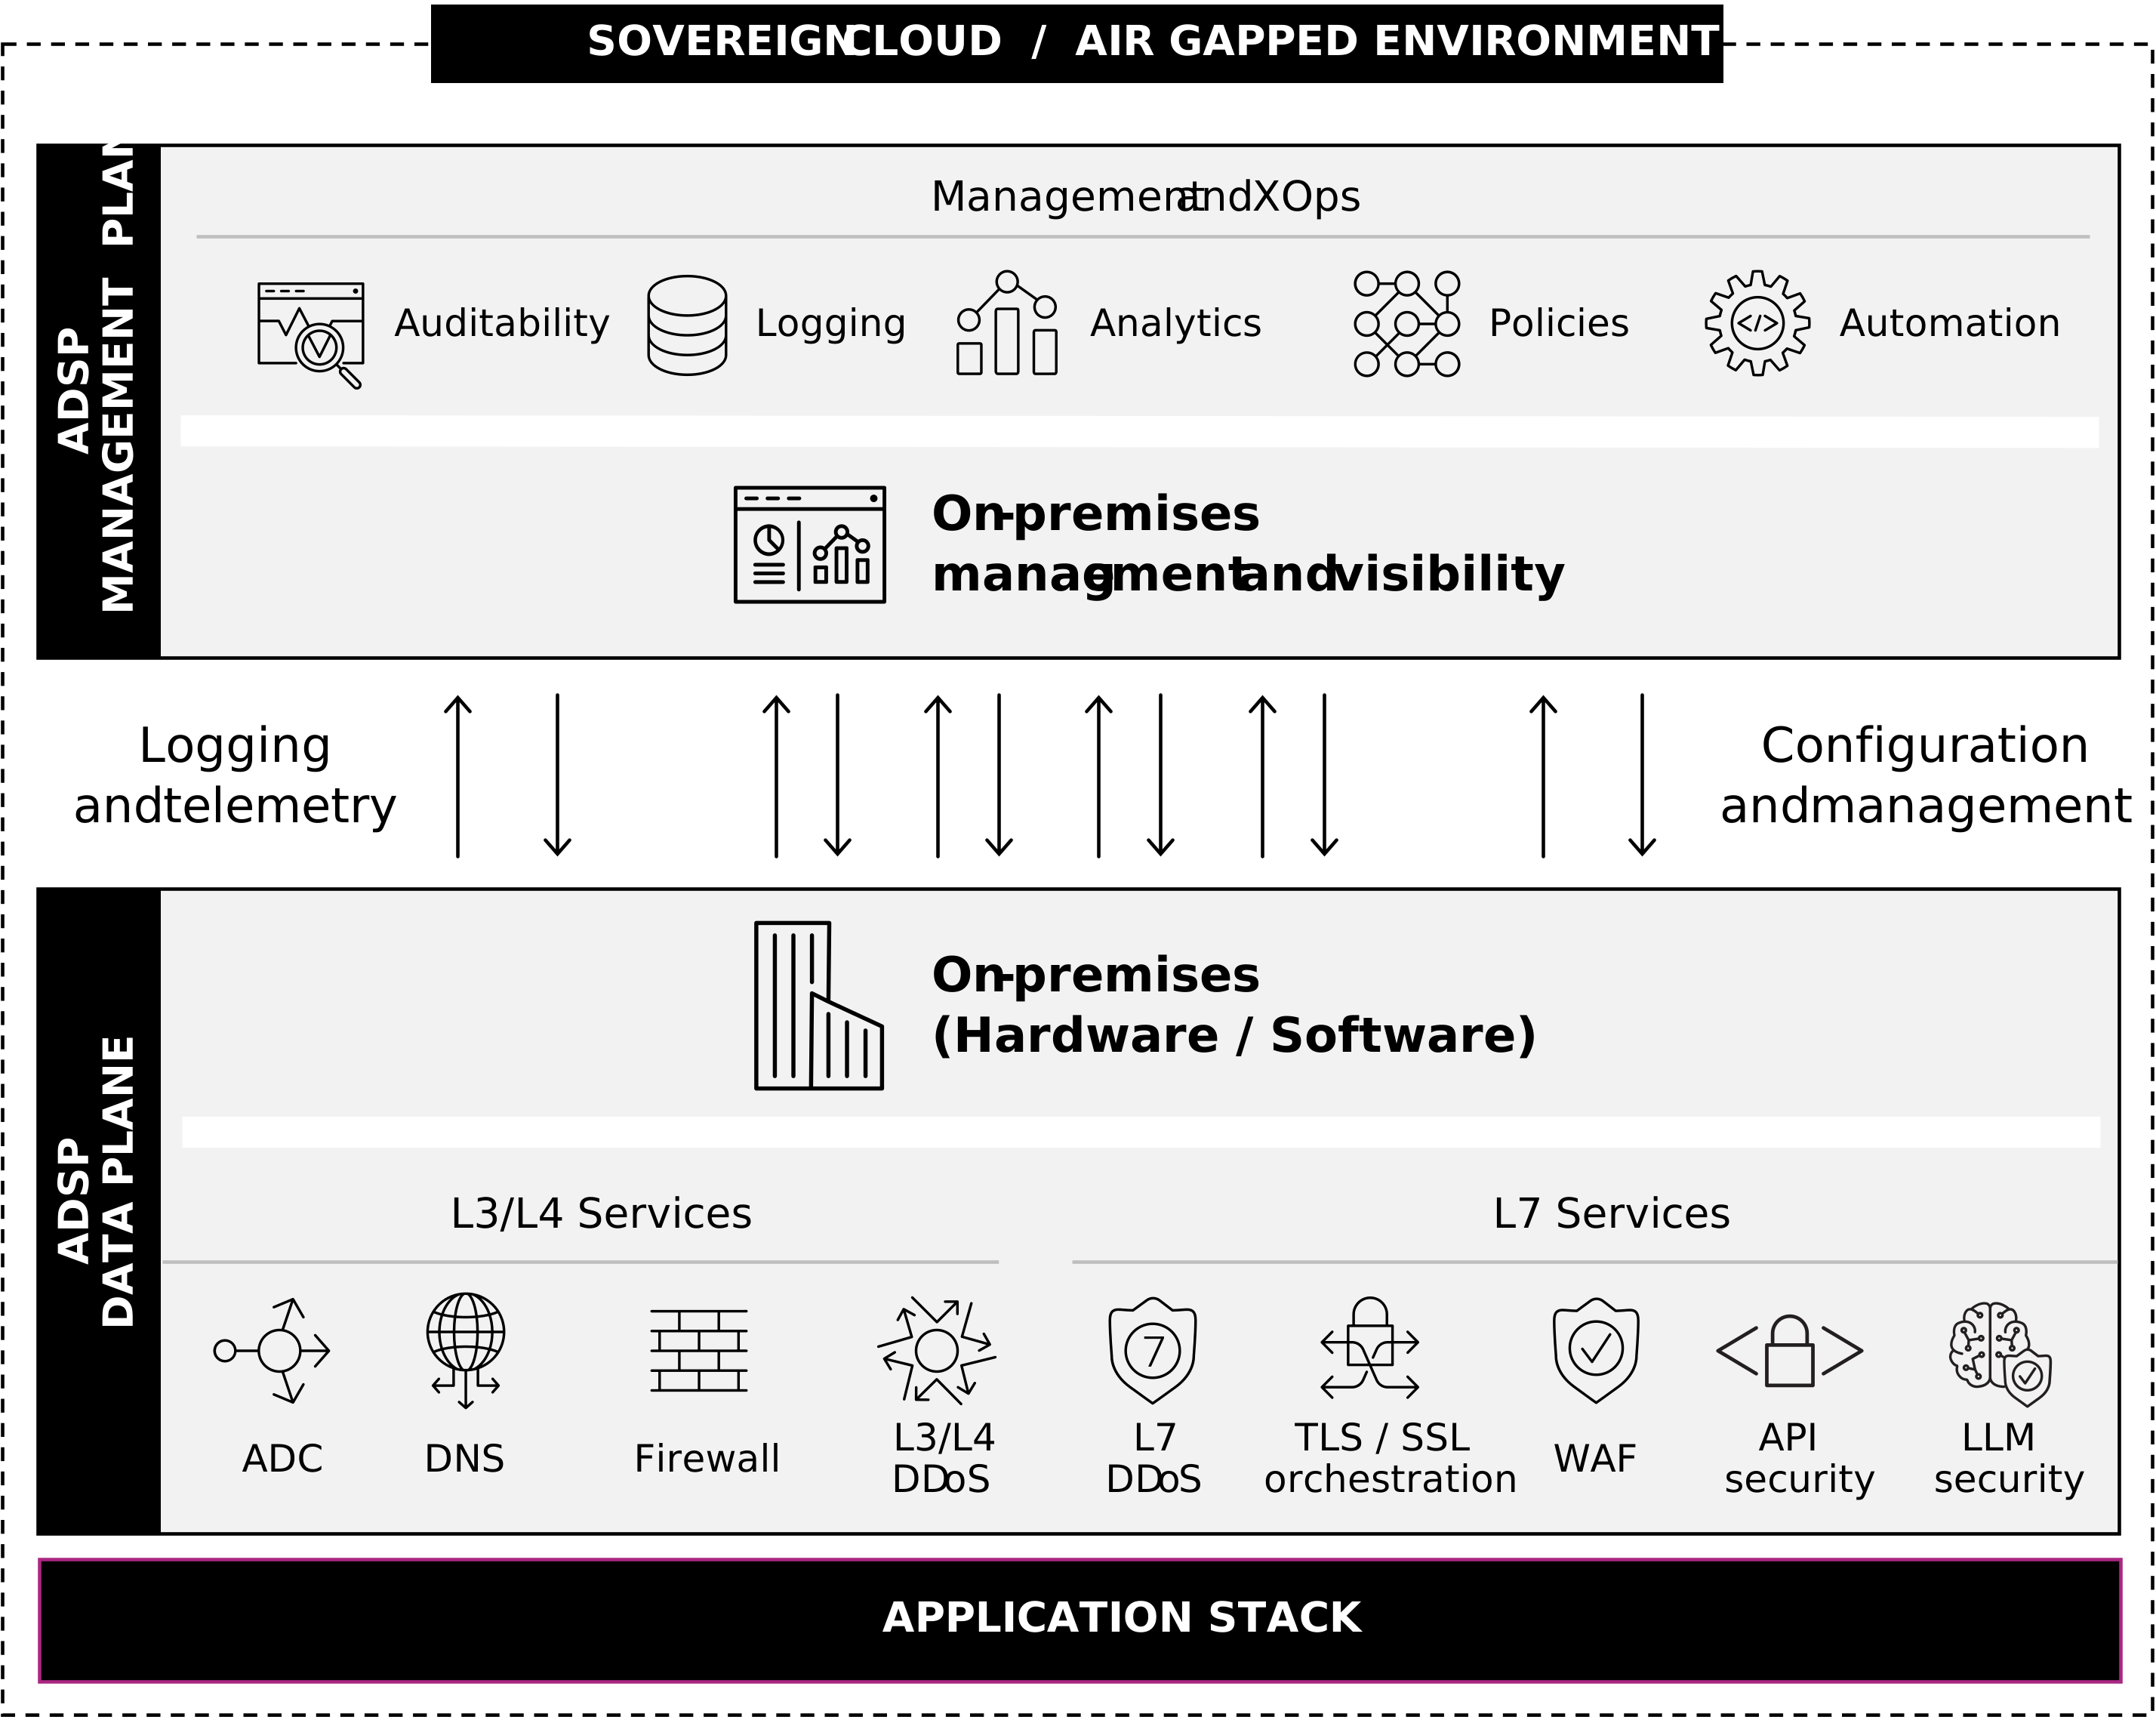
Contrôle et visibilité complets sur la mise à disposition et la sécurité des applications au sein du périmètre souverain
Tous les services F5 de niveaux L3-L4 et L7 (équilibrage de charge, DNS local, pare-feu, protection contre les attaques DDoS, WAF, sécurité des API, orchestration TLS/SSL) s’exécutent sur du matériel et des logiciels appartenant au client, au sein du périmètre isolé. Les outils sur site gèrent la journalisation, la télémétrie, l’analyse, les politiques et l’automatisation, garantissant ainsi des opérations autonomes sous contrôle gouvernemental.
Comment F5 peut vous aider
Déploiement isolé du réseau
Formats matériels, logiciels et cloud natifs
F5 BIG-IP et F5 NGINX s’exécutent sur du matériel appartenant au client, dans des environnements logiciels ou Kubernetes au sein du périmètre isolé, sans activation dans le cloud, communication avec le fournisseur ni dépendance externe.
Matériel F5
Appliances spécialement conçues offrant des performances accélérées par FPGA pour la mise à disposition d’applications dans des environnements isolés physiquement
Logiciels F5
Éditions virtuelles avec licences hors ligne pour un déploiement flexible sur des infrastructures souveraines
F5 Cloud Native
Contrôleur Ingress Kubernetes et passerelle API pour les environnements de conteneurs isolés d’Internet
Gestion du cycle de vie
Gestion des licences, de l’automatisation et des politiques
F5 assure une gestion de bout en bout au sein du périmètre isolé
Gestionnaire central F5 BIG-IQ
Gestion centralisée sur site des licences, des politiques et des mises à niveau de BIG-IP dans les environnements isolés d’Internet
F5 Insight
Une visibilité complète et des informations exploitables pour garantir la fiabilité, la sécurité et la disponibilité des applications, des services et de l’infrastructure
F5 NGINX Instance Manager
Gestion et configuration sur site des déploiements NGINX sans connectivité externe
F5 BIG-IP Automation Toolchain
Provisionnement automatisé et gestion de la configuration de BIG-IP dans des environnements entièrement isolés
Diffusion et sécurité des applications
Services de sécurité et de diffusion L3 à L7
F5 fournit des services de mise à disposition et de sécurité des applications qui fonctionnent entièrement sur site, avec une application locale des politiques et sans aucune dépendance externe.
WAF
Contrôle des accès réseau et segmentation au sein de l’environnement souverain
Protection contre les attaques DDoS
Protection DDoS sur site en temps réel, sans dépendre de services de nettoyage basés dans le cloud
Équilibrage de charge
Gestion du trafic haute performance conçue pour les services critiques dans des environnements isolés
Pare-feu
Contrôle des accès réseau et segmentation au sein de l’environnement souverain
Passerelle API
Sécurité robuste des API pour Kubernetes
Passerelle API
Sécurité robuste des API pour Kubernetes
Sécurité de l’IA et transmission de données en environnement isolé
Sécurisez et déployez des charges de travail d’IA souveraine
F5 assure une distribution haute performance des données d’IA, une sécurité à l’exécution et un équilibrage de charge pour les charges de travail d’IA entièrement exécutées sur site, avec des garde-fous locaux et sans aucune dépendance au cloud.
Distribution de données pour l’IA
Transfert résilient des données d’IA vers et depuis les clusters de stockage locaux
Sécurité de l’exécution de l’IA
Garde-fous locaux pour les modèles et agents d’IA dans les environnements isolés
Équilibrage de charge de l’usine d’IA
Optimise l’utilisation des GPU au sein de l’usine d’IA souveraine
Alliances technologiques

Ressources
À LA UNE
Digital sovereignty redéfinit la stratégie applicative
Gardez le contrôle de vos données, de vos politiques et de vos opérations dans les environnements SaaS, cloud, sur site et isolés, sans ajouter de complexité.
Blogs et articles
Utiliser les modules Terraform de F5 dans un environnement isolé d’Internet ›
Observabilité dans un environnement isolé avec l’outil d’étude des applications ›
Guide opérationnel de déploiement de F5 AI Security sur OpenShift ›
Sécurité de l’IA pour les réseaux isolés ›
Protection des API en environnement isolé pour le secteur public ›
Webinaires
La souveraineté numérique dans un monde multicloud ›
Guides de déploiement
NGINX Instance Manager dans les environnements déconnectés ›