F5 WAF for NGINX
Renforcez, automatisez et faites évoluer la sécurité de vos applications et API dans des architectures distribuées et des environnements hybrides grâce à une protection avancée, légère et hautement performante contre les attaques de couche 7.
Renforcez la sécurité, accélérez le DevOps et simplifiez la gestion
Protégez facilement vos applications et API contre les attaques de couche 7 grâce à F5 WAF for NGINX, un pare-feu applicatif web léger et hautement performant conçu pour les environnements DevOps. Exécuté nativement sur NGINX Plus et NGINX Ingress Controller, il est indépendant de la plateforme et prend en charge diverses options de déploiement, des équilibreurs de charge en périphérie jusqu’aux pods individuels dans les clusters Kubernetes.
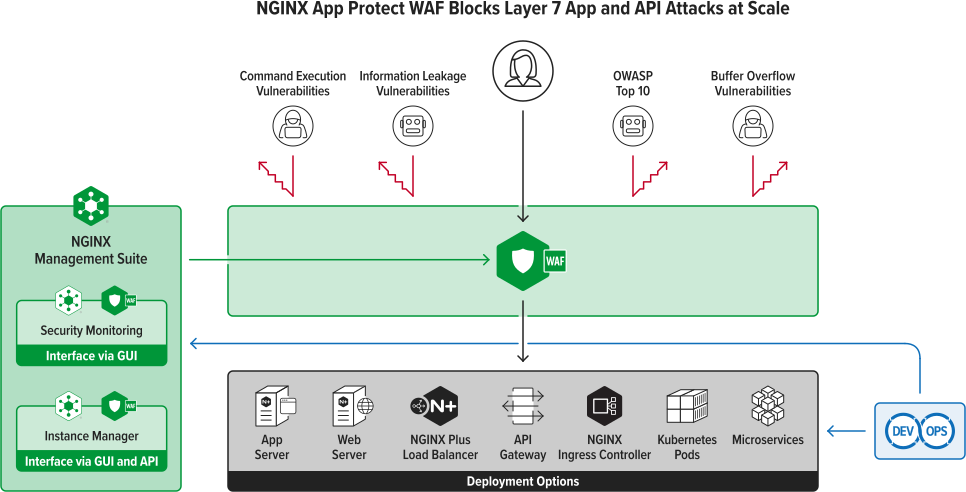
Pourquoi utiliser F5 WAF for NGINX
Appliquez une sécurité robuste aux applications et aux API
Protégez-vous contre les vulnérabilités courantes, les menaces avancées et les attaques zero-day, et atténuez-les. Avec F5 WAF for NGINX, vous pouvez :
- Allez au-delà de la protection de base contre les 10 principaux risques de l’OWASP grâce à plus de 7 500 signatures avancées, des signatures de bots et une protection contre les campagnes de menaces
- Protégez les applications HTTP/S et HTTP/2 de votre organisation, ainsi que les protocoles tels que le streaming bidirectionnel gRPC
- Masquez les informations personnelles identifiables (PII), notamment les numéros de carte bancaire et de sécurité sociale, grâce à la fonctionnalité Data Guard intégrée
- Allez au-delà des exigences de la norme PCI DSS et évitez toute non-conformité réglementaire
- Déployez en mode blocage avec des signatures fiables à haut niveau de confiance afin de réduire au minimum les faux positifs.
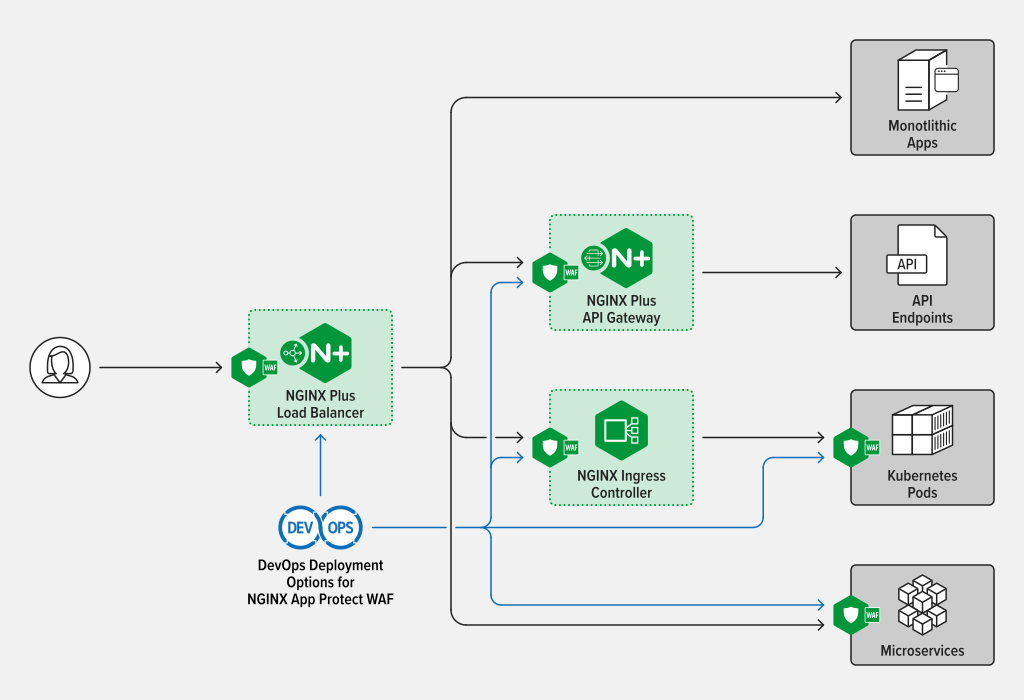
Déployez une sécurité indépendante de la plateforme
Sécurisez les applications et les API de votre organisation avec une solution de sécurité unique pour l’ensemble de vos architectures distribuées et de vos environnements, notamment sur site, hybrides et multicloud. Avec F5 WAF for NGINX, vous pouvez :
- Mettez en place des contrôles de sécurité cohérents pour les applications web, les microservices, les conteneurs et les API
- Bénéficiez d’une intégration technologique fluide auprès d’un fournisseur unique au sein de la plateforme NGINX afin de réduire la complexité, les frictions et la prolifération des outils
- Déployez ce format logiciel d’une flexibilité unique dans toutes les topologies d’applications modernes, des équilibreurs de charge en périphérie aux passerelles d’API et aux contrôleurs Ingress Kubernetes, en passant par les proxys dédiés à chaque service ou pod au sein du cluster Kubernetes
- Faites évoluer vos applications Kubernetes dans le cloud grâce à une solution de sécurité légère, performante, à faible latence et peu gourmande en ressources de calcul
Intégrez la sécurité à grande échelle
Prenez le contrôle en déployant à grande échelle vos politiques de sécurité sur toutes les instances de F5 WAF for NGINX à l’aide de NGINX Management Suite. Avec NGINX Management Suite, vous pouvez :
- Bénéficiez d’une visibilité centralisée sur les données de protection afin d’orienter l’ajustement des politiques WAF grâce à Security Monitoring de NGINX Management Suite
- Gérez la configuration de l’ensemble de votre parc F5 WAF for NGINX à l’aide du module Instance Manager de NGINX Management Suite
- Intégrez la sécurité WAF à votre pipeline CI/CD pour simplifier le DevSecOps
- Gérez les WAF à grande échelle à l’aide de l’interface graphique ou de l’API REST
- Offrez aux équipes SecOps, Platform Ops et DevOps une visibilité centralisée et un contrôle précis des politiques applicatives en fonction des besoins des workflows
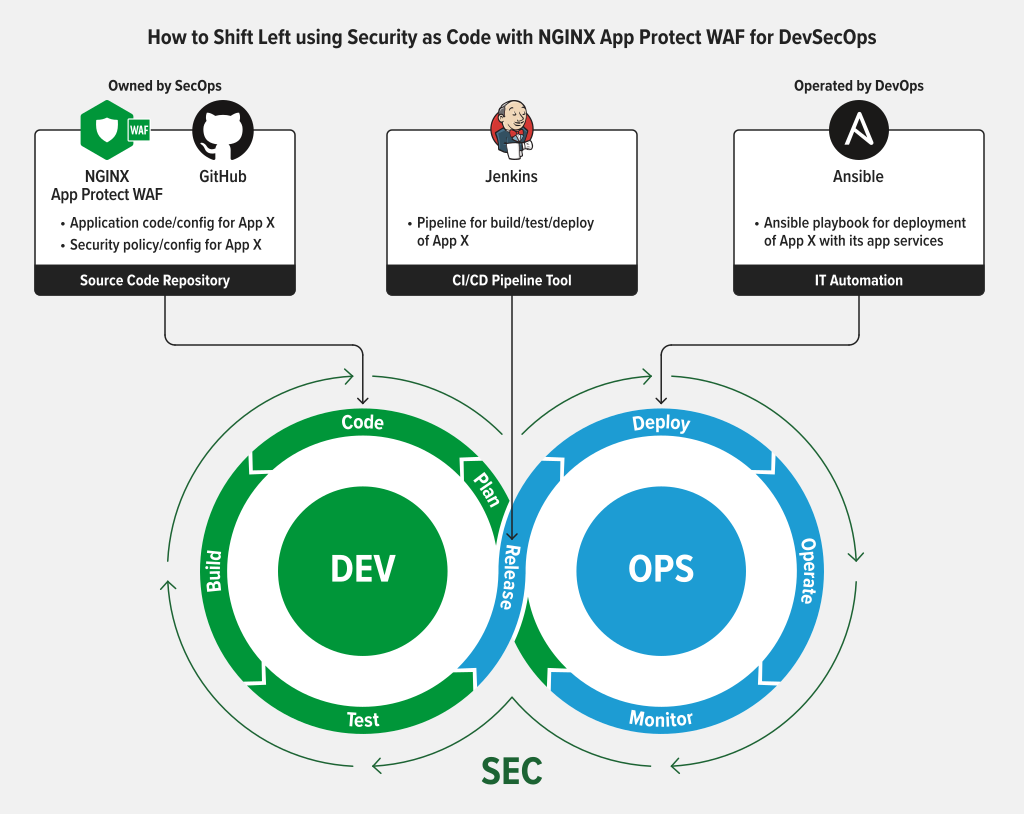
Prise en charge du Shift Left, du DevSecOps et de l’automatisation de la sécurité
Adoptez une stratégie shift-left dans laquelle la sécurité est intégrée à chaque étape du cycle de vie du développement logiciel (SDLC). Avec F5 WAF for NGINX, vous pouvez :
- Utilisez des politiques déclaratives créées par les équipes SecOps afin de permettre aux équipes DevOps d’intégrer la sécurité sous forme de code dans les pipelines CI/CD
- Mettez en œuvre l’automatisation de la sécurité afin de réduire jusqu’à 80 % le coût des violations de données
- Gagnez du temps et de l’argent en détectant et en corrigeant les vulnérabilités avant la mise en production d’une application
- Préservez l’agilité et la capacité d’innovation des développeurs tout en créant des applications plus fiables et plus sécurisées
- Accélérez la mise sur le marché et réduisez les coûts grâce à la sécurité automatisée du DevSecOps
Ressources
La sécurité en tant que code
Dans cet eBook d’O’Reilly Media, offert par NGINX, découvrez comment mettre en œuvre une stratégie DevSecOps en intégrant la sécurité dès les premières étapes de votre processus de développement grâce à une infrastructure cloud sur AWS.
Télécharger gratuitementFiches techniques
Webinaires
Protéger les applications modernes contre les attaques DoS de couche 7 ›
Adoptez une approche « Shift Left » pour des applications plus sécurisées avec F5 NGINX ›
Blog
Protégez vos applications gRPC contre les attaques DoS sévères avec NGINX App Protect DoS ›
NGINX App Protect Denial of Service bloque les attaques DoS au niveau applicatif ›
Protéger les applications contre les attaques complexes et modernes ›
Caractéristiques techniques
Consultez la documentation NGINX pour obtenir les spécifications techniques complètes
Une solution moderne de sécurité des applications qui s’intègre parfaitement aux environnements DevOps.
Documentation de NGINX App Protect DoSDistributions
Docker
Kubernetes
Plateforme de conteneurs Red Hat OpenShift
Architectures
x86
Systèmes d’exploitation
Alpine Linux
CentOS
Debian
Oracle Linux
Red Hat Enterprise Linux
Ubuntu
Plateformes cloud
Amazon Web Services (AWS)
Google Cloud Platform (GCP)
Microsoft Azure