L’expérience utilisateur est primordiale. Les applications et les sites web n’ont aucune raison d’être si les consommateurs et les clients ne les utilisent pas. Il est donc important de garantir une expérience utilisateur positive et cohérente, d’autant plus que les utilisateurs tolèrent de moins en moins la latence, les interruptions de service et les erreurs.
Lorsque les utilisateurs vivent une expérience négative avec votre application ou votre site web, vous risquez de les perdre définitivement en tant que clients. Selon une étude de Salesforce, 61 % des consommateurs ont déclaré être passés chez un concurrent après une seule mauvaise expérience. Si celle-ci se répète, leur départ est inévitable. La fidélité à une marque a ses limites face à la multitude de choix disponibles en ligne.
L’une des principales causes d’insatisfaction des consommateurs est l’indisponibilité des services, et les attaques par déni de service (DoS) sont en grande partie responsables des interruptions prolongées. L’évolution de la conception des applications a fait apparaître de nouveaux vecteurs de menace, et les attaquants ont adapté les attaques DoS, utilisées depuis plus de vingt ans, afin d’exploiter les architectures modernes. Entre janvier 2020 et mars 2021, les attaques DoS au niveau de la couche applicative (couche 7) ont fortement augmenté, représentant 16 % de l’ensemble des incidents DDoS. En réalité, la moitié des demandes adressées à la F5 Security Incident Response Team concernent une assistance face aux attaques DoS au niveau de la couche applicative.
Une protection centralisée peut être efficace contre les attaques DoS volumétriques au niveau de la couche réseau (couche 4), mais les attaques DoS au niveau de la couche applicative sont plus ciblées et nécessitent donc des défenses spécialisées pour protéger les applications modernes, qui sont de plus en plus distribuées, composées d’API et de microservices, et hébergées sur des infrastructures plus flexibles, telles que le cloud.
Aller au-delà de la protection traditionnelle
Même si la source d’une attaque DoS est distribuée (ce qui en fait une attaque DDoS), les attaques volumétriques élémentaires au niveau de la couche réseau ciblent généralement un seul appareil ou service, et les outils de protection traditionnels sont eux aussi monolithiques et centralisés. Bien que ces outils aient toujours leur place dans le paysage de la sécurité des applications, ils ne suffisent plus. Aujourd’hui, les services de protection DDoS basés sur le cloud sont devenus la norme dans le secteur. Cependant, ils ne tiennent toujours pas compte du fait que les applications ne sont plus des services monolithiques uniques, mais comportent de nombreux points d’intégration qui doivent être protégés.
Avant la transformation numérique et le changement d’architecture à grande échelle vers les API, les microservices et les intégrations cloud qui l’a accompagnée, un pare-feu d’applications web (WAF) de base permettait de contrer en grande partie l’exploitation des vulnérabilités et les attaques par déni de service (DoS). Dans le cas d’une attaque volumétrique se manifestant, par exemple, par un afflux massif de requêtes côté client, un WAF de base et les outils traditionnels de protection contre les attaques DoS sont efficaces, car le trafic est centralisé : un service de nettoyage du trafic dans le cloud peut atténuer les attaques avant que le trafic n’atteigne les canaux d’entrée, ou une protection peut être placée en amont de la pile applicative. Les WAF de base protègent toujours contre les attaques traditionnelles, principalement grâce à la limitation du débit, aux listes de blocage et aux signatures de bots, mais le paysage des menaces a évolué bien au-delà.
En bref, la donne a changé : les WAF de base et les protections traditionnelles contre les attaques DoS ne sont plus efficaces face aux architectures applicatives modernes.
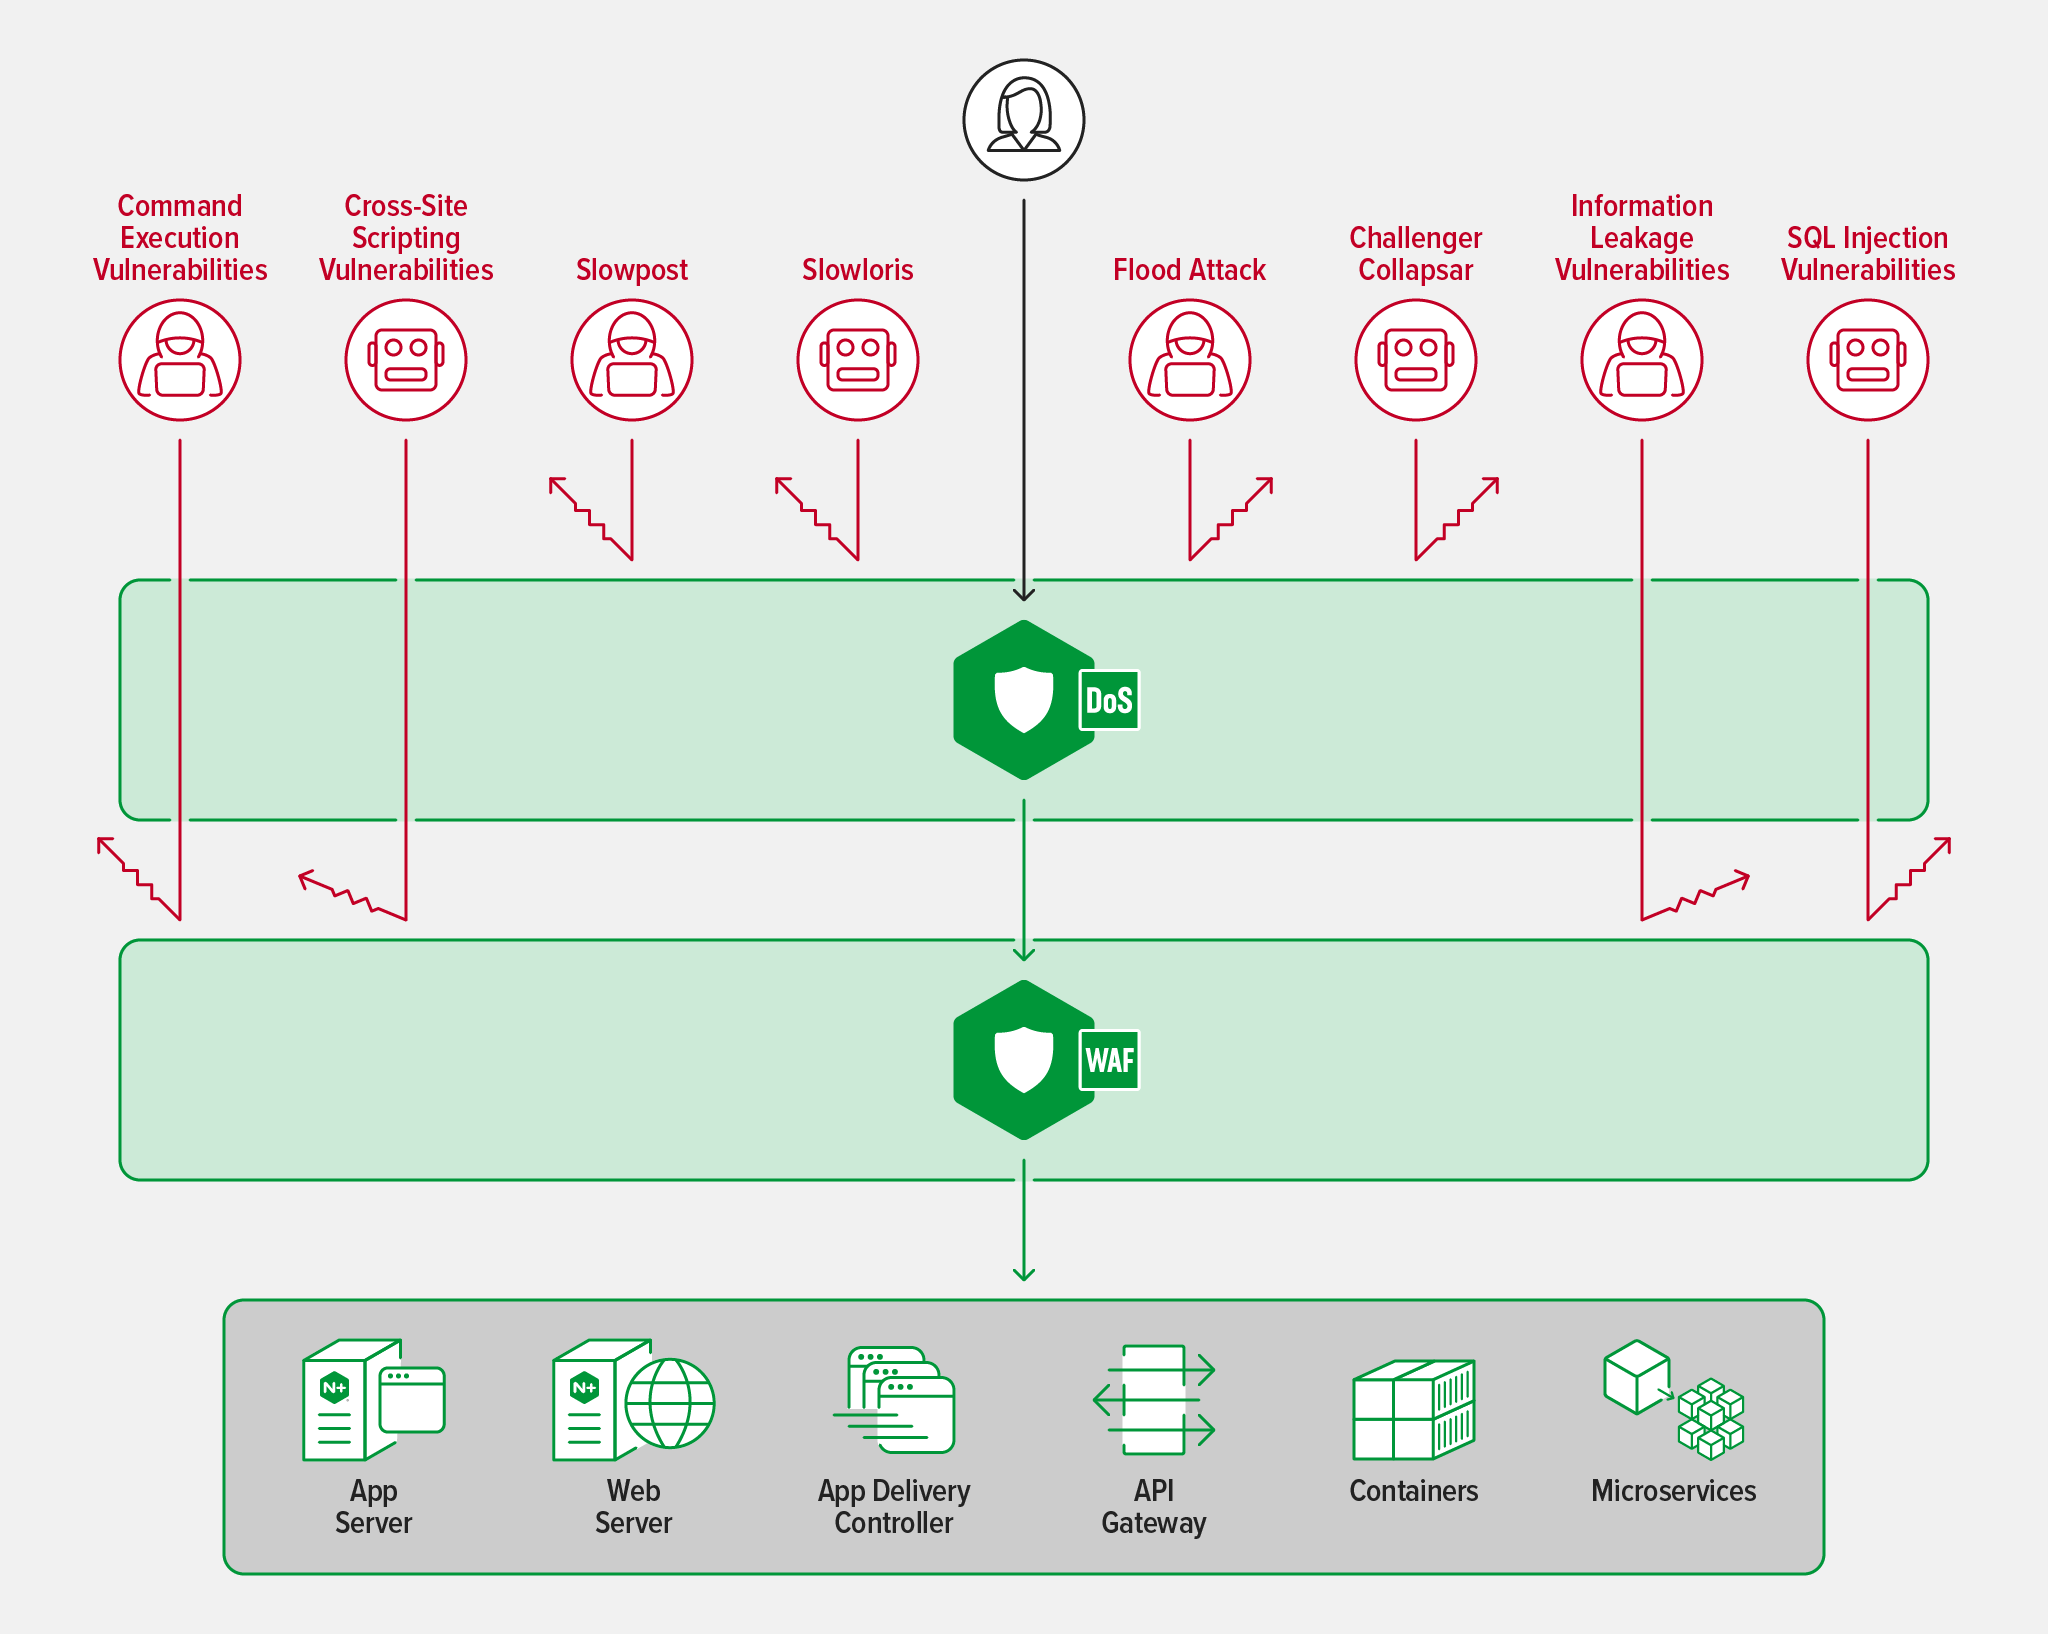
Les attaques DoS modernes se produisent au niveau de la couche 7 et, parce qu’elles sont dissimulées dans des canaux chiffrés et ciblent la logique applicative, elles sont bien plus difficiles à détecter. Vous avez donc besoin d’une couche de protection supplémentaire pour mesurer le comportement des clients et la charge des serveurs, les deux principaux indicateurs d’une attaque DoS.
Pour contribuer à résoudre ce problème, nous avons récemment lancé le module de protection contre les dénis de service NGINX App Protect. Vous vous demandez peut-être si vous avez besoin d’un module de protection contre les attaques DoS alors que vous disposez déjà d’un WAF et d’une protection DoS traditionnelle. C’est bel et bien le cas – poursuivez votre lecture pour découvrir pourquoi.
Les architectures modernes nécessitent une protection moderne
Le chiffrement est omniprésent, et les solutions traditionnelles de protection contre les attaques DoS n’ont pas été conçues pour assurer le déchiffrement à grande échelle. À l’époque des applications monolithiques, une protection centralisée contre les attaques DoS était pertinente, car le chiffrement était moins répandu et les attaques pouvaient généralement être détectées en observant uniquement le trafic côté client. Aujourd’hui, la quasi-totalité du trafic est chiffrée. Une protection sans état contre les attaques DoS qui se concentre exclusivement sur le trafic entrant est donc largement inefficace, en particulier lorsqu’une attaque exploite une seule requête ciblée pour mettre l’application sous pression.
Les applications sont désormais conçues et optimisées pour des architectures distribuées telles que les microservices, et le chiffrement de bout en bout se généralise grâce à l’attention accrue portée à la confidentialité des utilisateurs (et aux législations qui en découlent), ainsi qu’aux progrès de la cryptographie. Les architectures modernes reposent largement sur les API, et les communications d’API à API (également appelées « trafic est-ouest ») peuvent même ne pas transiter par les contrôles de sécurité centralisés.
Une protection efficace contre les attaques DoS au niveau applicatif nécessite une visibilité et un contexte de bout en bout, notamment la capacité à détecter les anomalies côté client et les situations de surcharge côté serveur. Les attaques DoS avancées de couche 7 sont souvent dissimulées dans du trafic légitime ; les mesures d’atténuation élémentaires telles que la limitation du débit, l’inscription sur liste de blocage, les signatures et la conformité aux protocoles ne suffisent donc plus.
Les attaques sophistiquées de couche 7 ressemblent en apparence à du trafic légitime, et les WAF de base ne disposent pas des capacités d’analyse comportementale nécessaires pour les détecter. NGINX App Protect DoS est spécialement conçu pour examiner à la fois les anomalies côté client et la charge côté serveur. Il peut identifier et atténuer les attaques de manière dynamique, ainsi que mesurer l’efficacité des mesures d’atténuation, sans solliciter davantage des équipes de sécurité déjà surchargées.
Si vous vous appuyez uniquement sur les protections WAF de base et les solutions traditionnelles d’atténuation des attaques DDoS, vous ne disposez pas de la visibilité ni du contexte nécessaires pour comprendre une attaque de couche 7, et les conséquences potentielles sont considérables : latence, indisponibilité, pertes de revenus et atteinte à l’image de marque. L’analyse comportementale permet d’analyser en permanence les anomalies côté client et l’état des services afin de détecter une attaque DoS zero-day. L’examen approfondi du comportement du site permet de répondre à des questions telles que : Observe-t-on des anomalies par rapport aux modèles de trafic habituels ? La requête ne contient-elle pas certaines informations normalement transmises par un navigateur, alors même qu’elle semble provenir d’un navigateur ? La requête contient-elle une requête de base de données complexe entraînant une forte utilisation du processeur ?
En établissant un profil des performances et des comportements normaux, NGINX App Protect DoS peut se concentrer sur les attaques de couche 7 qui contournent les défenses traditionnelles et mettent les applications à rude épreuve.
Atténuez les risques avec plusieurs modules
Les conséquences des attaques par déni de service (DoS) n’ont pas changé : ralentissement des performances, frustration des utilisateurs et pertes de revenus. En revanche, la manière dont ces attaques sont menées peut être très différente, les pirates utilisant des outils de chiffrement et de sécurité pour faire passer leur menace pour du trafic légitime.
Même si vos utilisateurs ne sont pas en mesure de distinguer les différentes architectures, ils savent reconnaître les bonnes et les mauvaises performances d’un site. Les vagues de trafic malveillant provoquent une latence qui donne aux utilisateurs une impression de lenteur. Si celle-ci devient trop importante, même les utilisateurs les plus patients (et ils ne sont pas nombreux !) abandonnent la transaction et se tournent vers un autre site. Une seule requête ciblée peut entraîner une latence et une surcharge du serveur. Il est donc essentiel de disposer d’une protection spécialisée contre les attaques DoS applicatives.
Les solutions de sécurité des applications web continuent d’évoluer pour faire face aux nouvelles attaques, telles que celles décrites dans le document Menaces automatisées de l’OWASP contre les applications web. Mais vous avez besoin d’une protection qui s’intègre nativement à l’environnement d’exécution de votre application. Une solution dynamique. Une solution adaptable. Alors que d’autres solutions DoS peuvent être conçues pour contrer des attaques DDoS réseau telles que les inondations SYN, la solution DoS NGINX App Protect est spécialisée dans les attaques de couche 7 qui sollicitent fortement les ressources applicatives. L’association de solutions WAF et DoS de couche 7 garantit que les applications sont protégées à la fois contre l’exploitation des vulnérabilités et l’utilisation abusive de la logique métier, évitant ainsi les compromissions, mais aussi la latence, la dégradation des performances et les interruptions de service.
Le commerce se fait désormais en grande partie en ligne. Les gens passent eux aussi la plupart de leur temps en ligne. Vous devez en faire un espace sûr et sécurisé. En combinant les modules NGINX App Protect WAF et NGINX App Protect DoS, vous bénéficiez d’une protection robuste adaptée à votre environnement, à vos applications et à votre activité.
Essayez NGINX App Protect par vous-même : commencez votre essai gratuit de 30 jours dès aujourd’hui ou contactez-nous pour discuter de vos cas d’utilisation.
À propos de l’auteur
Articles de blog associés
Tendances actuelles des technologies cloud natives, de l’ingénierie de plateforme et de l’IA
Découvrez les principaux enseignements tirés des réponses à l’enquête annuelle F5 NGINX sur les dernières tendances en matière de technologies cloud natives, de sécurité, d’ingénierie de plateforme et d’IA.

Quels contrôleurs Ingress NGINX sont affectés par les vulnérabilités CVE-2022-4886, CVE-2023-5043 et CVE-2023-5044 ?
Lorsque de nouvelles CVE sont signalées, il est facile de ne plus savoir si elles concernent un outil de contrôleur Ingress NGINX particulier, car il existe plusieurs projets. Cet article présente les CVE et explique comment distinguer les différents projets de contrôleurs Ingress afin de dissiper toute confusion.
Votre API est-elle en temps réel ? Testez sa latence avec l’outil rtapi de NGINX
Votre API répond-elle aux requêtes en moins de 30 ms ? Si ce n’est pas le cas, il ne s’agit pas d’une API en temps réel offrant la faible latence exigée par la grande majorité des organisations. Mesurez la latence de votre API avec l’outil rtapi de NGINX et découvrez comment NGINX peut l’aider à offrir une réactivité en temps réel.
Un testeur d’expressions régulières pour NGINX et NGINX Plus
Le testeur d’expressions régulières (regex) pour NGINX et NGINX Plus vous évite de tâtonner en vous indiquant si une expression régulière utilisée dans un bloc location ou map correspond aux valeurs comme prévu. Il génère la configuration appropriée et affiche les valeurs des groupes de capture.
Caches partagés avec les clusters de cache NGINX Plus, partie 1
Optimisez la capacité de votre cache web en le répartissant entre plusieurs serveurs de cache web NGINX ou NGINX Plus. Découvrez comment procéder dans cet article.
Introduction aux microservices
Les microservices suscitent actuellement beaucoup d’intérêt. Cet article de blog est le premier d’une série de sept consacrée à la conception, au développement et au déploiement de microservices.