Une connectivité Kubernetes pérenne pour l’IA
F5 NGINX Gateway Fabric pour NGINX Enterprise assure un routage adapté aux applications, aux API et aux modèles, avec des fonctionnalités intégrées de gouvernance et de sécurité.
Conçu pour une connectivité Kubernetes adaptée à l’IA
Routage tenant compte des modèles pour les charges de travail d’IA
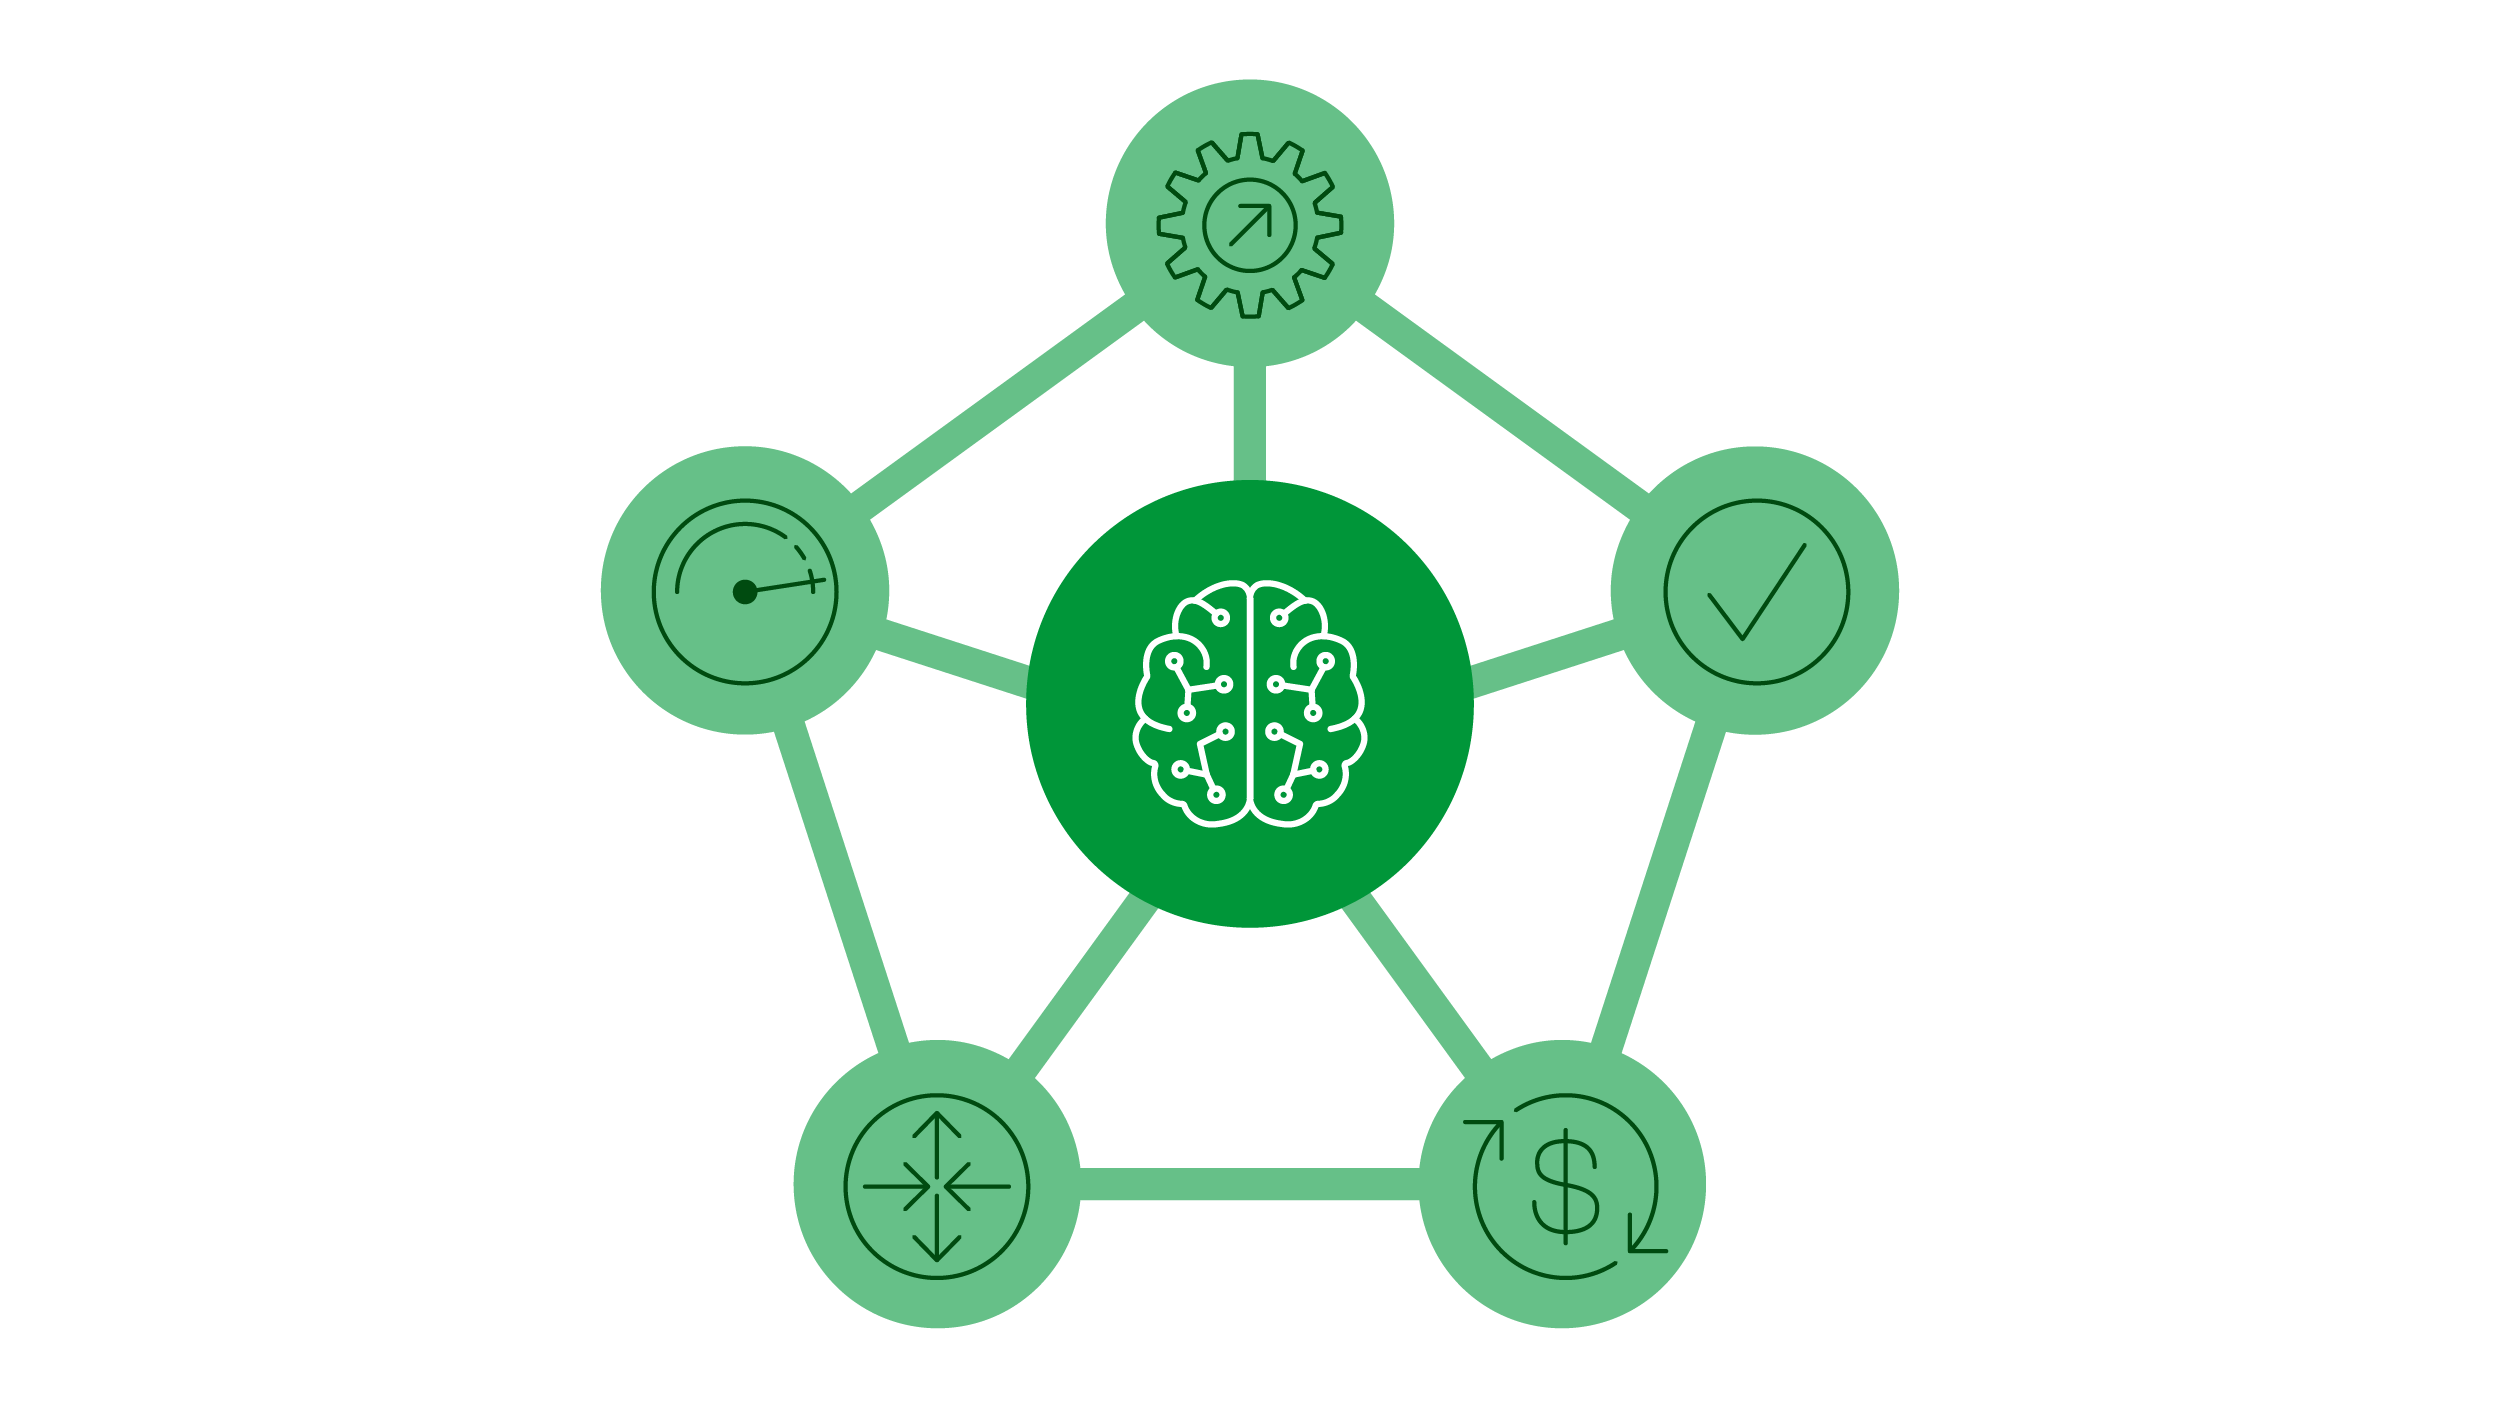
Les charges de travail d’inférence IA sont imprévisibles : la taille des prompts et la puissance de calcul requise varient, ce qui rend le routage traditionnel inefficace. L’équilibrage de charge statique peut surcharger les serveurs back-end ou sous-exploiter les ressources. Gateway Fabric for NGINX Enterprise permet un routage tenant compte des modèles et oriente le trafic en fonction du type de modèle, des profils de coût et de performance et des signaux d’exécution, pour un déploiement efficace et évolutif des services d’IA.
- Routage par modèle et type de charge de travail : Acheminez les requêtes en fonction du type de modèle, de sa version ou d’autres paramètres, afin de garantir une sélection optimale des backends et une utilisation efficace des ressources.
- Gérez les charges de travail variables de l’IA : Adaptez-vous dynamiquement aux variations de taille des prompts et des besoins en calcul, tout en évitant les surcharges et en maintenant des performances constantes.
- Améliorez les performances et l’efficacité : Optimisez la latence et le débit en acheminant les requêtes vers les backends les plus adaptés en fonction de métriques en temps réel, telles que l’état du cache et la longueur des files d’attente.
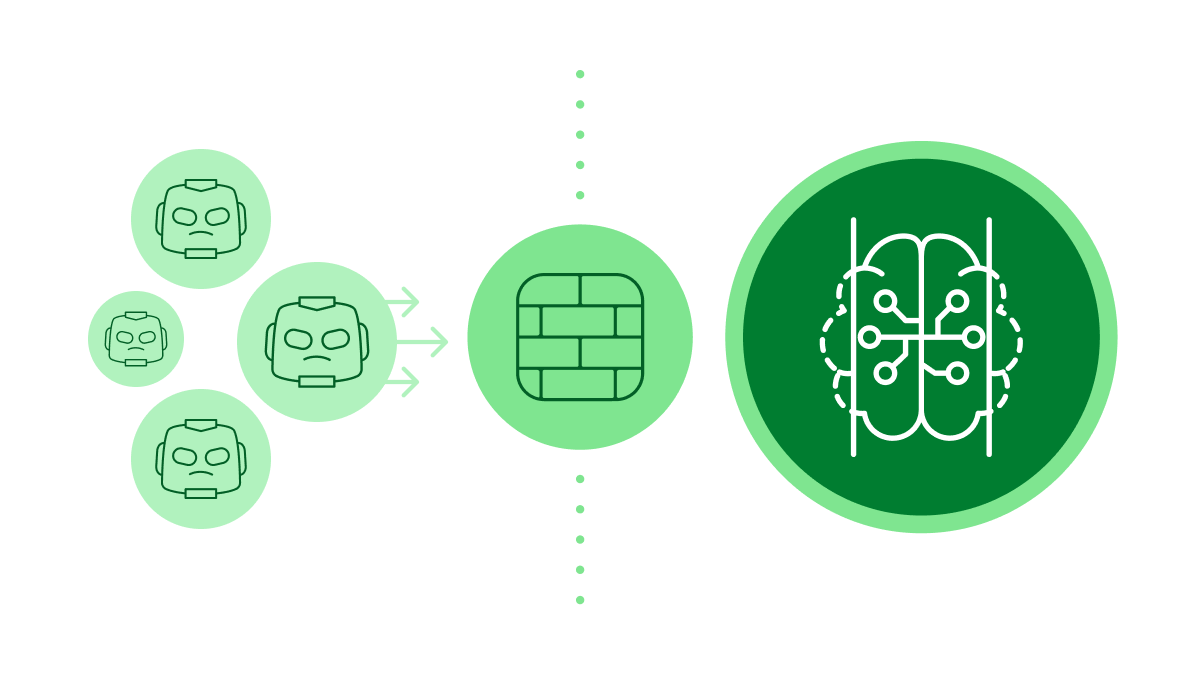
Intégration de NGF avec F5 AI Guardrails et F5 WAF
- Protection avancée contre les menaces liées à l’IA : Inspecte et filtre le trafic entrant pour bloquer les attaques par injection de prompt et par contournement des garde-fous directement à la périphérie du cluster, avant qu’elles n’atteignent vos grands modèles de langage.
- Protection des données sensibles : Applique des politiques strictes de contrôle des flux sortants pour empêcher l’exfiltration de données à caractère personnel et d’éléments de propriété intellectuelle dans les réponses des modèles.
- Protection WAF intégrée : Applique une protection par pare-feu d’applications web (WAF) de niveau entreprise à l’aide de workflows GitOps adaptés aux développeurs pour une prévention native des menaces.
- Conformité déclarative : Permet aux équipes de sécurité de définir des politiques globales de conformité et de protection, tandis que les équipes applicatives les déploient en toute sécurité à l’aide de ressources personnalisées natives de Kubernetes.
Contrôle granulaire du trafic
L’ingress traditionnel repose largement sur les annotations, ce qui entraîne des configurations fragmentées et difficiles à gérer. Gateway Fabric for NGINX Enterprise propose des CRD expressives et natives de Kubernetes qui permettent de définir des politiques de trafic cohérentes, réutilisables et déclaratives pour l’ensemble des équipes et des environnements.
- Privilégier les CRD aux annotations : Remplacez les annotations dispersées par des API structurées et natives de Kubernetes qui améliorent la lisibilité, la cohérence et la maintenabilité à long terme.
- Politiques de trafic réutilisables : Définissez une seule fois les politiques de routage et de trafic, puis réutilisez-les dans différents environnements pour réduire les doublons et les dérives de configuration.
- Modèle de configuration déclaratif : Gérez le trafic à l’aide de ressources déclaratives soumises à un contrôle de version et conformes aux bonnes pratiques de Kubernetes.
Contrôle basé sur les rôles pour les équipes de plateforme
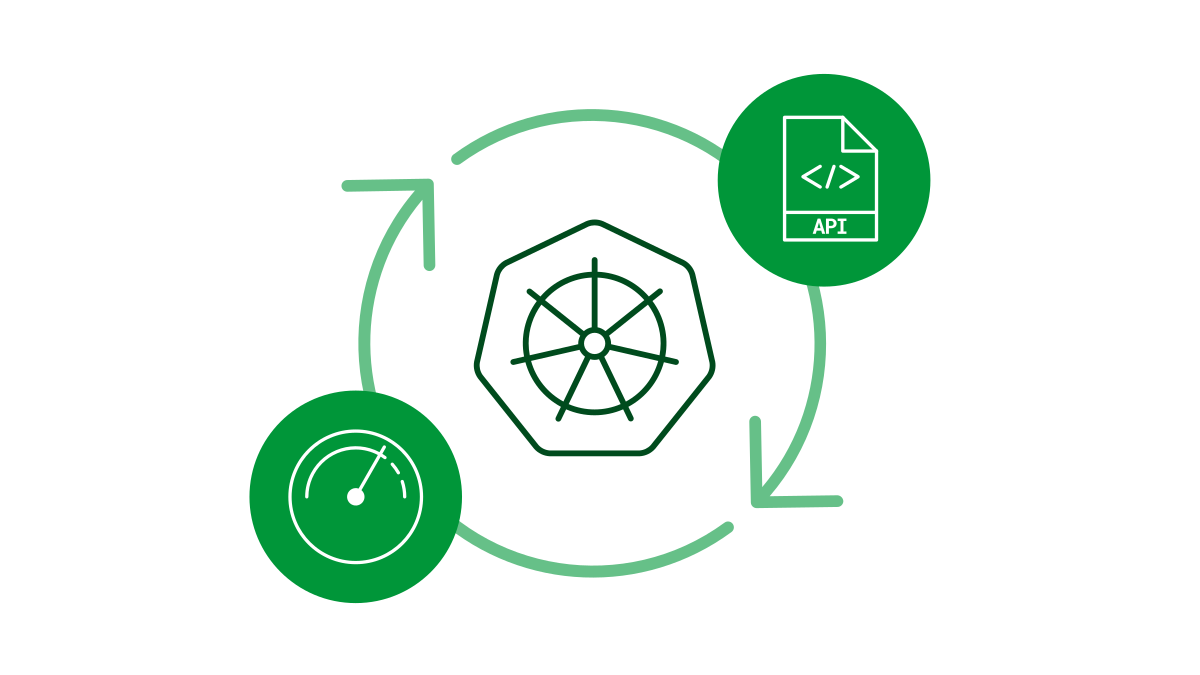
À mesure que les équipes s’agrandissent, la gestion d’une infrastructure partagée devient complexe et sujette aux erreurs. Gateway Fabric for NGINX Enterprise propose des ressources axées sur les rôles qui distinguent les responsabilités liées à la plateforme de celles liées aux applications, permettant ainsi une délégation sécurisée tout en maintenant une gouvernance et un contrôle centralisés.
- Séparation claire des rôles : Permettez aux équipes chargées de la plateforme de définir l’infrastructure et les politiques, tandis que les développeurs gèrent en toute sécurité le routage propre à chaque application.
- Mise en place d’un libre-service sécurisé : Permettez aux équipes de déployer et de gérer leurs services de manière autonome dans un cadre défini, afin de réduire les goulets d’étranglement et les risques.
- Une gouvernance cohérente à grande échelle : Appliquez des politiques centralisées à l’ensemble des clusters et des équipes tout en préservant la flexibilité nécessaire à chaque application.
Allez au-delà de l’Ingress sans interruption
Gateway Fabric for NGINX Enterprise propose un modèle de gestion du trafic tourné vers l’avenir, permettant aux équipes de moderniser la connectivité Kubernetes tout en s’appuyant sur les modèles d’ingress existants et sur leur expérience opérationnelle.
- Modèle d’ingress de nouvelle génération : Adoptez une approche plus flexible et extensible de la gestion du trafic, conçue pour les applications modernes et les charges de travail en constante évolution.
- Conçu pour les charges de travail modernes : Prenez en charge les applications, les API et les cas d’usage de l’IA grâce à des fonctionnalités avancées de routage, de gestion des politiques et de mise à l’échelle.
- Adoption flexible : Exécutez Ingress et Gateway API en parallèle : utilisez Gateway API pour les nouvelles applications tout en conservant vos workflows Ingress existants sans interruption.
GatewayLink - Étendre BIG-IP à Kubernetes
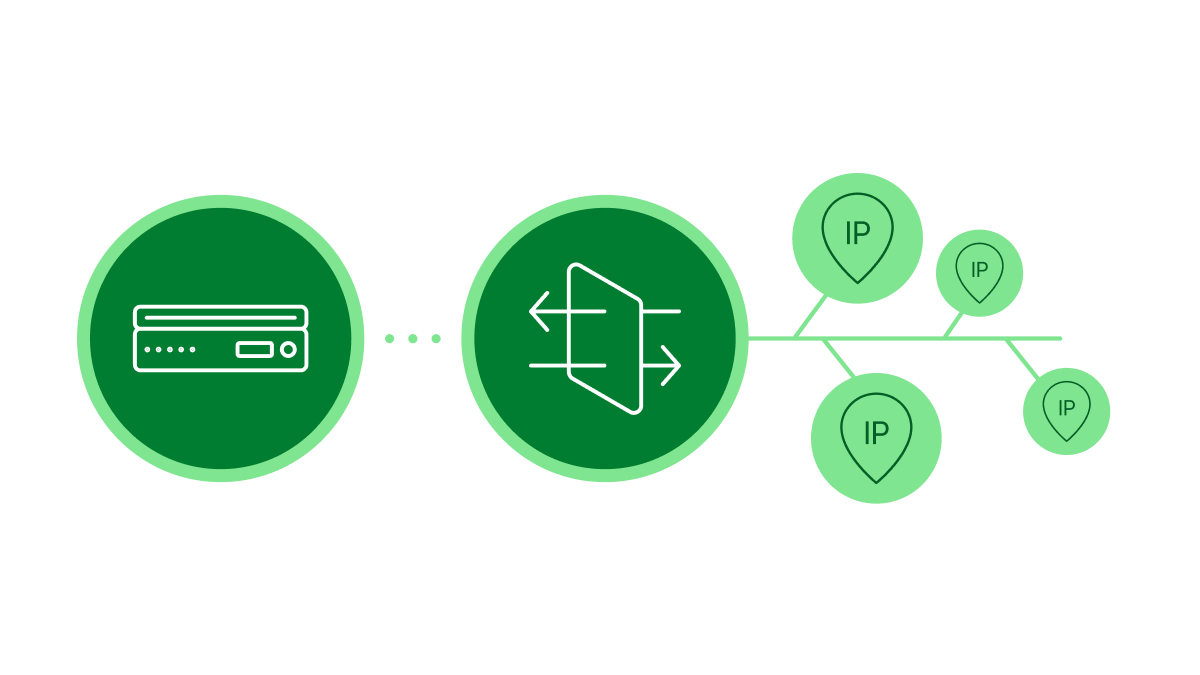
- Élimine les reconfigurations incessantes : Protège les équipements BIG-IP externes des changements constants d’adresses IP des pods Kubernetes dynamiques en fournissant un point de terminaison NGINX unique et très stable.
- Fait le lien entre NetOps et DevOps : NetOps conserve un contrôle sécurisé en périphérie avec BIG-IP, tandis que DevOps garde toute son agilité pour le routage interne des applications.
- Flux de trafic optimisé : Fluidifie le trafic nord-sud depuis la périphérie du réseau jusqu’au cœur du cluster Kubernetes, réduisant ainsi la latence et simplifiant les architectures de routage multicluster.
Présentation du produit
Gouvernance efficace de Kubernetes
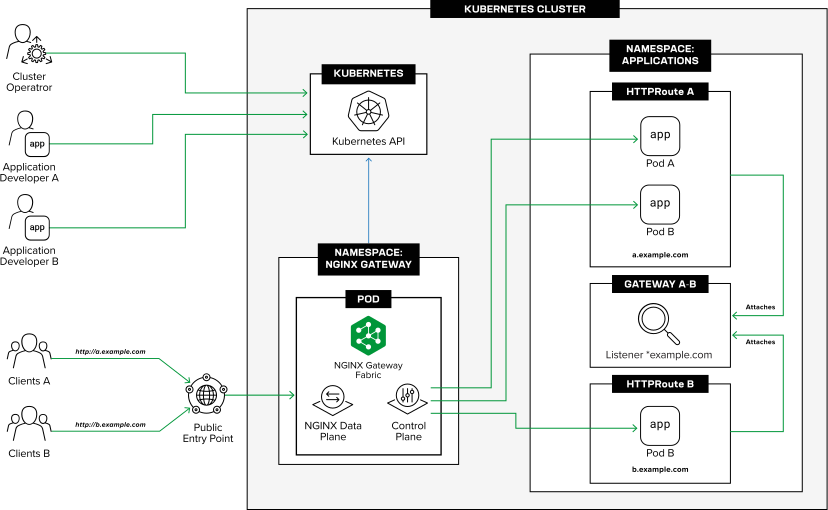
Gateway Fabric for NGINX Enterprise assure la mise à disposition des applications dans Kubernetes en s’appuyant sur la Gateway API pour gérer le trafic à grande échelle. Il permet aux équipes chargées de la plateforme de contrôler les accès, tandis que les équipes applicatives définissent le routage, garantissant ainsi un acheminement sécurisé et cohérent vers les services au sein du cluster.
Documentation produit de Gateway Fabric for NGINX EnterpriseFonctionnalités principales
Gateway Fabric for NGINX Enterprise fournit Gateway API avec des fonctionnalités avancées de routage, de contrôle des politiques et de gestion du trafic tenant compte des modèles, le tout enrichi par les fonctionnalités d’observabilité, de sécurité et de fiabilité de NGINX Enterprise.
Routage L7 avancé
Acheminez le trafic en fonction de l’hôte, du chemin, des en-têtes et des méthodes.
Répartition du trafic
Activez les déploiements canary grâce au routage pondéré.
Routage tenant compte des modèles
Acheminez le trafic d’IA selon le type de modèle, sa version ou son profil coût/performance.
Gouvernance fondée sur des politiques
Appliquez des politiques réutilisables de gestion du trafic et de sécurité.
Contrôle d’accès basé sur les rôles
Séparez les responsabilités au niveau de la plateforme et des applications.
Observabilité en temps réel
Surveillez le trafic à l’aide de métriques et d’analyses en temps réel.
Reconfiguration dynamique
Mettez à jour le routage instantanément, sans rechargement.
Contrôles de sécurité intégrés
Appliquez les politiques TLS, mTLS et d’authentification.
Ressources
À LA UNE
F5 Gateway Fabric for NGINX Enterprise prend en charge l’extension d’inférence de l’API Gateway
F5 Gateway Fabric for NGINX Enterprise prend en charge l’extension d’inférence de Gateway API pour permettre un routage intelligent tenant compte de l’inférence pour Kubernetes
Lire l’article de blogBlogs
L’alternative à Ingress NGINX : F5 NGINX Ingress Controller sur le long terme ›
Nouveautés de F5 Gateway Fabric for NGINX Enterprise Gateway 2.3.0 ›
Guides comparatifs
Comparer NGINX Enterprise à NGINX Open Source ›
Fiches techniques
F5 Gateway Fabric for NGINX Enterprise