Ingress Kubernetes stable et pris en charge
Déployez une solution d’Ingress éprouvée basée sur NGINX, avec une gestion avancée du trafic, des fonctionnalités de sécurité et d’observabilité, ainsi qu’un support de niveau entreprise.
Contrôleur d’entrée Kubernetes de niveau entreprise
Une alternative d’ingress prise en charge et prête pour la production
Les équipes ont besoin d’une solution stable, soutenue par un éditeur, pour remplacer les contrôleurs d’entrée NGINX maintenus par la communauté. F5 NGINX Ingress Controller offre une voie de migration à faible risque, ainsi qu’un support à long terme, des mises à jour de sécurité et une feuille de route produit claire pour les environnements de production.
- Éprouvé à grande échelle en production : Adopté par des entreprises du monde entier pour leurs charges de travail critiques
- Garantie de sécurité et de cycle de vie : Corrections régulières des CVE, mises à jour et calendriers de support publiés
- Support et feuille de route pour les entreprises : Une équipe dédiée au complet, avec des engagements clairs en matière de cycle de vie et de support
Fonctionnalités avancées pour les environnements de production
NGINX Plus enrichit la gestion du trafic entrant grâce aux fonctionnalités de niveau entreprise requises pour les charges de travail critiques. Du contrôle avancé du trafic à l’observabilité approfondie et à la sécurité intégrée, il garantit une diffusion fiable, évolutive et sécurisée pour les applications modernes, les API et les charges de travail d’IA.
- Authentification intégrée : Prise en charge de JWT, OAuth2 et des fournisseurs d’identité externes
- Configuration sans interruption de service : Mises à jour instantanées et dynamiques des services en amont et de la configuration via l’API, sans rechargement ni interruption de service
- Observabilité en temps réel : Accédez à plus de 200 métriques en temps réel pour surveiller les performances et résoudre les problèmes plus rapidement
Sécurité intégrée directement au point d’entrée
Les solutions F5 Web Application Firewall (WAF) pour NGINX offrent une sécurité native pour les conteneurs, intégrée directement à la couche d’entrée. Protégez les applications et les API tout en garantissant une application cohérente des politiques dans les environnements multicloud hybrides, une latence réduite et des opérations simplifiées.
- Protection WAF en ligne : Sécurisez les applications et les API directement dans le chemin de données.
- Couverture du Top 10 de l’OWASP : Protégez-vous contre les menaces courantes grâce à une inspection avancée.
- Application centralisée des politiques : Appliquez des politiques de sécurité cohérentes à l’ensemble des services et des clusters.
Étendez à Kubernetes vos investissements existants dans F5 BIG-IP
Les organisations utilisant F5 BIG-IP peuvent s’intégrer facilement aux environnements Kubernetes. Automatisez la configuration en aval, éliminez les processus manuels et étendez les politiques éprouvées de gestion du trafic et de sécurité aux architectures d’applications modernes sans interruption.
- Déployez des points de terminaison stables pour les applications Kubernetes : Exposez les services Kubernetes sous forme de points de terminaison cohérents pour BIG-IP, afin de simplifier le routage du trafic et l’intégration.
- Synchroniser les modifications en temps réel : Mettre à jour dynamiquement BIG-IP à mesure que les pods évoluent, afin d’éliminer la reconfiguration manuelle et de réduire les écarts de configuration grâce à CIS.
- Éliminez les processus manuels : Simplifiez le déploiement et la mise à l’échelle des services Kubernetes en supprimant les tâches opérationnelles répétitives et sources d’erreurs.
Présentation du produit
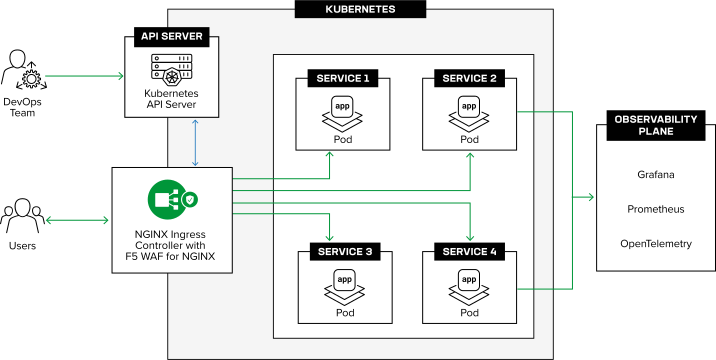
Architecture d’entrée native de Kubernetes
NGINX Ingress Controller s’exécute au sein de Kubernetes et convertit les ressources Ingress NGINX en configurations NGINX hautes performances. Un plan de contrôle surveille les API Kubernetes et met à jour dynamiquement le plan de données NGINX, permettant ainsi le routage, l’équilibrage de charge et la sécurisation en temps réel. Cette architecture garantit une mise à disposition des applications évolutive et fiable dans tous les environnements.
Fonctionnalités principales
F5 NGINX Ingress Controller fournit une gestion des entrées native de Kubernetes, avec des fonctionnalités avancées de routage, d’observabilité et de sécurité, ainsi qu’un support de niveau entreprise. Il associe la flexibilité de l’open source aux capacités de NGINX Plus pour les environnements de production.
Routage L7 avancé
Acheminez le trafic en fonction de l’hôte, du chemin, des en-têtes et des méthodes.
Répartition du trafic
Activez les déploiements canaris grâce au routage pondéré.
Configuration sans interruption de service
Mettez à jour instantanément le routage sans rechargement grâce à l’API.
Sécurité intégrée
Profitez de l’application des politiques WAF et mTLS.
Contrôles d’authentification
Mettez en œuvre JWT, OAuth2 et des politiques d’accès.
Observabilité en temps réel
Surveillez le trafic grâce à des métriques et à des informations en temps réel.
Assistance aux entreprises
Une assistance experte pour les environnements Kubernetes de production.
Ressources
À LA UNE
L’alternative à Ingress NGINX : F5 NGINX Ingress Controller sur le long terme
Découvrez l’alternative pérenne et prise en charge par F5 aux solutions maintenues par la communauté.
Lire l’articleBlogs
La feuille de route open source de NGINX Kubernetes : premier semestre 2026 ›
Nouveautés de F5 NGINX Ingress Controller 5.3.0 ›
Guides comparatifs
Comparer NGINX One à NGINX Open Source ›
Outils
Laboratoire d’apprentissage interactif ›
Migrer du contrôleur Ingress-NGINX communautaire vers le contrôleur NGINX Ingress ›