Tests de sécurité des applications web : gardez une longueur d’avance sur l’évolution des menaces
Les outils de test de la sécurité des applications web sont désormais indispensables aux organisations modernes qui souhaitent progresser dans un monde en constante évolution, porté par l’IA. De nombreuses organisations développent et déploient des applications à une vitesse et à une échelle sans précédent. Leurs portefeuilles d’applications sont devenus de plus en plus complexes et distribués, avec des services répartis entre des environnements sur site, multicloud et en périphérie. Cette expansion a entraîné une croissance rapide de la surface d’attaque, tandis que de nouvelles vulnérabilités apparaissent à un rythme toujours plus soutenu. Les attaquants exploitent rapidement la moindre faiblesse, si bien que les approches de sécurité traditionnelles axées uniquement sur le Top 10 de l’OWASP ne suffisent plus.
Pourquoi les organisations ont besoin d’aide pour sécuriser leurs applications
L’ampleur du changement est vertigineuse. Selon le rapport F5 2025 sur l’état des stratégies applicatives, 94 % des organisations déploient des applications dans plusieurs environnements. En outre, les applications modernes représentent désormais 53 % du portefeuille moyen, dépassant ainsi les applications monolithiques traditionnelles.
Parallèlement, les API sont mises à disposition plus rapidement que jamais : 63 % des organisations peuvent faire passer une API du concept à la production en une semaine ou moins, selon le rapport 2024 de Postman sur l’état des stratégies en matière d’API.
Et les applications web accessibles depuis l’extérieur restent le principal vecteur d’attaque, étant associées à 34 % de toutes les violations de données en 2024, selon le rapport 2025 de Verizon sur les enquêtes relatives aux violations de données.
Il en résulte une surface d’attaque en constante expansion et qui évolue toujours plus rapidement. Non seulement les applications et les API se multiplient dans des environnements variés, mais les pratiques de développement modernes entraînent également l’apparition, à un rythme effréné, de nouveaux services et de vulnérabilités potentielles.
Les tests, la surveillance, la détection et la protection en continu ne sont plus facultatifs. Ils sont indispensables pour garantir la sécurité des portefeuilles d’applications modernes.
Outils et stratégies pour un plan de test complet
Pour les organisations qui cherchent à gérer la vaste surface d’attaque des applications actuelles, la visibilité est essentielle. Le défi consiste non seulement à identifier les risques connus, mais aussi à anticiper les nouveaux risques engendrés par des cycles de développement rapides, des intégrations complexes et des architectures modernes.
La solution commence par un plan de test complet, combinant plusieurs approches afin d’assurer une couverture à plusieurs niveaux tout au long du cycle de vie du développement logiciel (SDLC). Voici ce qu’il doit inclure :
Les principales méthodes de test
- Tests statiques de sécurité des applications (SAST) : Les SAST analysent le code source, le bytecode ou les fichiers binaires d’une application sans l’exécuter. Ils sont particulièrement efficaces pour détecter les défauts de programmation tels que les dépassements de mémoire tampon, les injections SQL ou la gestion non sécurisée des données.
- Tests dynamiques de sécurité des applications (DAST) : Les DAST évaluent les applications pendant leur exécution en simulant des attaques externes contre un environnement actif. Cette approche « boîte noire » révèle les vulnérabilités qu’un attaquant pourrait rencontrer et exploiter.
- Tests d’intrusion : Les tests d’intrusion vont au-delà de l’automatisation en faisant appel à des hackers éthiques pour simuler des adversaires réels. En combinant des outils automatisés et une expertise humaine — notamment des scanners web, des analyseurs de paquets, des proxys et des outils de cassage de mots de passe — les spécialistes des tests d’intrusion recherchent les failles et consignent les vulnérabilités en fournissant des recommandations pour y remédier.
Techniques émergentes
Les environnements applicatifs modernes exigent davantage que les méthodes fondamentales. Les organisations adoptent de plus en plus des approches avancées reposant sur l’IA :
- Test par fuzzing : Injecte des données non valides ou aléatoires dans les applications afin de provoquer des plantages ou des comportements inattendus.
- Tests interactifs de sécurité des applications (IAST) : combinent les méthodes SAST et DAST en surveillant l’exécution du code depuis l’intérieur de l’application.
- Autoprotection des applications à l’exécution (RASP) : Assure une protection en temps réel en surveillant et en bloquant les attaques dès qu’elles se produisent en production.
- Tests augmentés par l’IA : Utilise l’apprentissage automatique pour hiérarchiser les résultats, réduire les faux positifs et détecter plus efficacement les anomalies.
Intégrer les tests au cycle de vie du développement logiciel
Aucune méthode ne se suffit à elle-même. Les stratégies les plus robustes intègrent les tests dès le début et les maintiennent tout au long du cycle de vie de l’application :
- Phase de conception : Effectuez une modélisation des menaces afin d’anticiper les risques avant de commencer à coder.
- Phase de développement : Appliquez l’analyse statique de la sécurité des applications (SAST) afin de détecter rapidement le code non sécurisé.
- Phase de test/assurance qualité : utilisez le DAST et le fuzzing pour détecter les failles à l’exécution.
- Phase de mise en production : Effectuez des tests d’intrusion et validez les configurations de sécurité des API.
- Après le déploiement/exploitation : Surveillez en continu les environnements de production à l’aide d’outils DAST, RASP et de détection des anomalies.
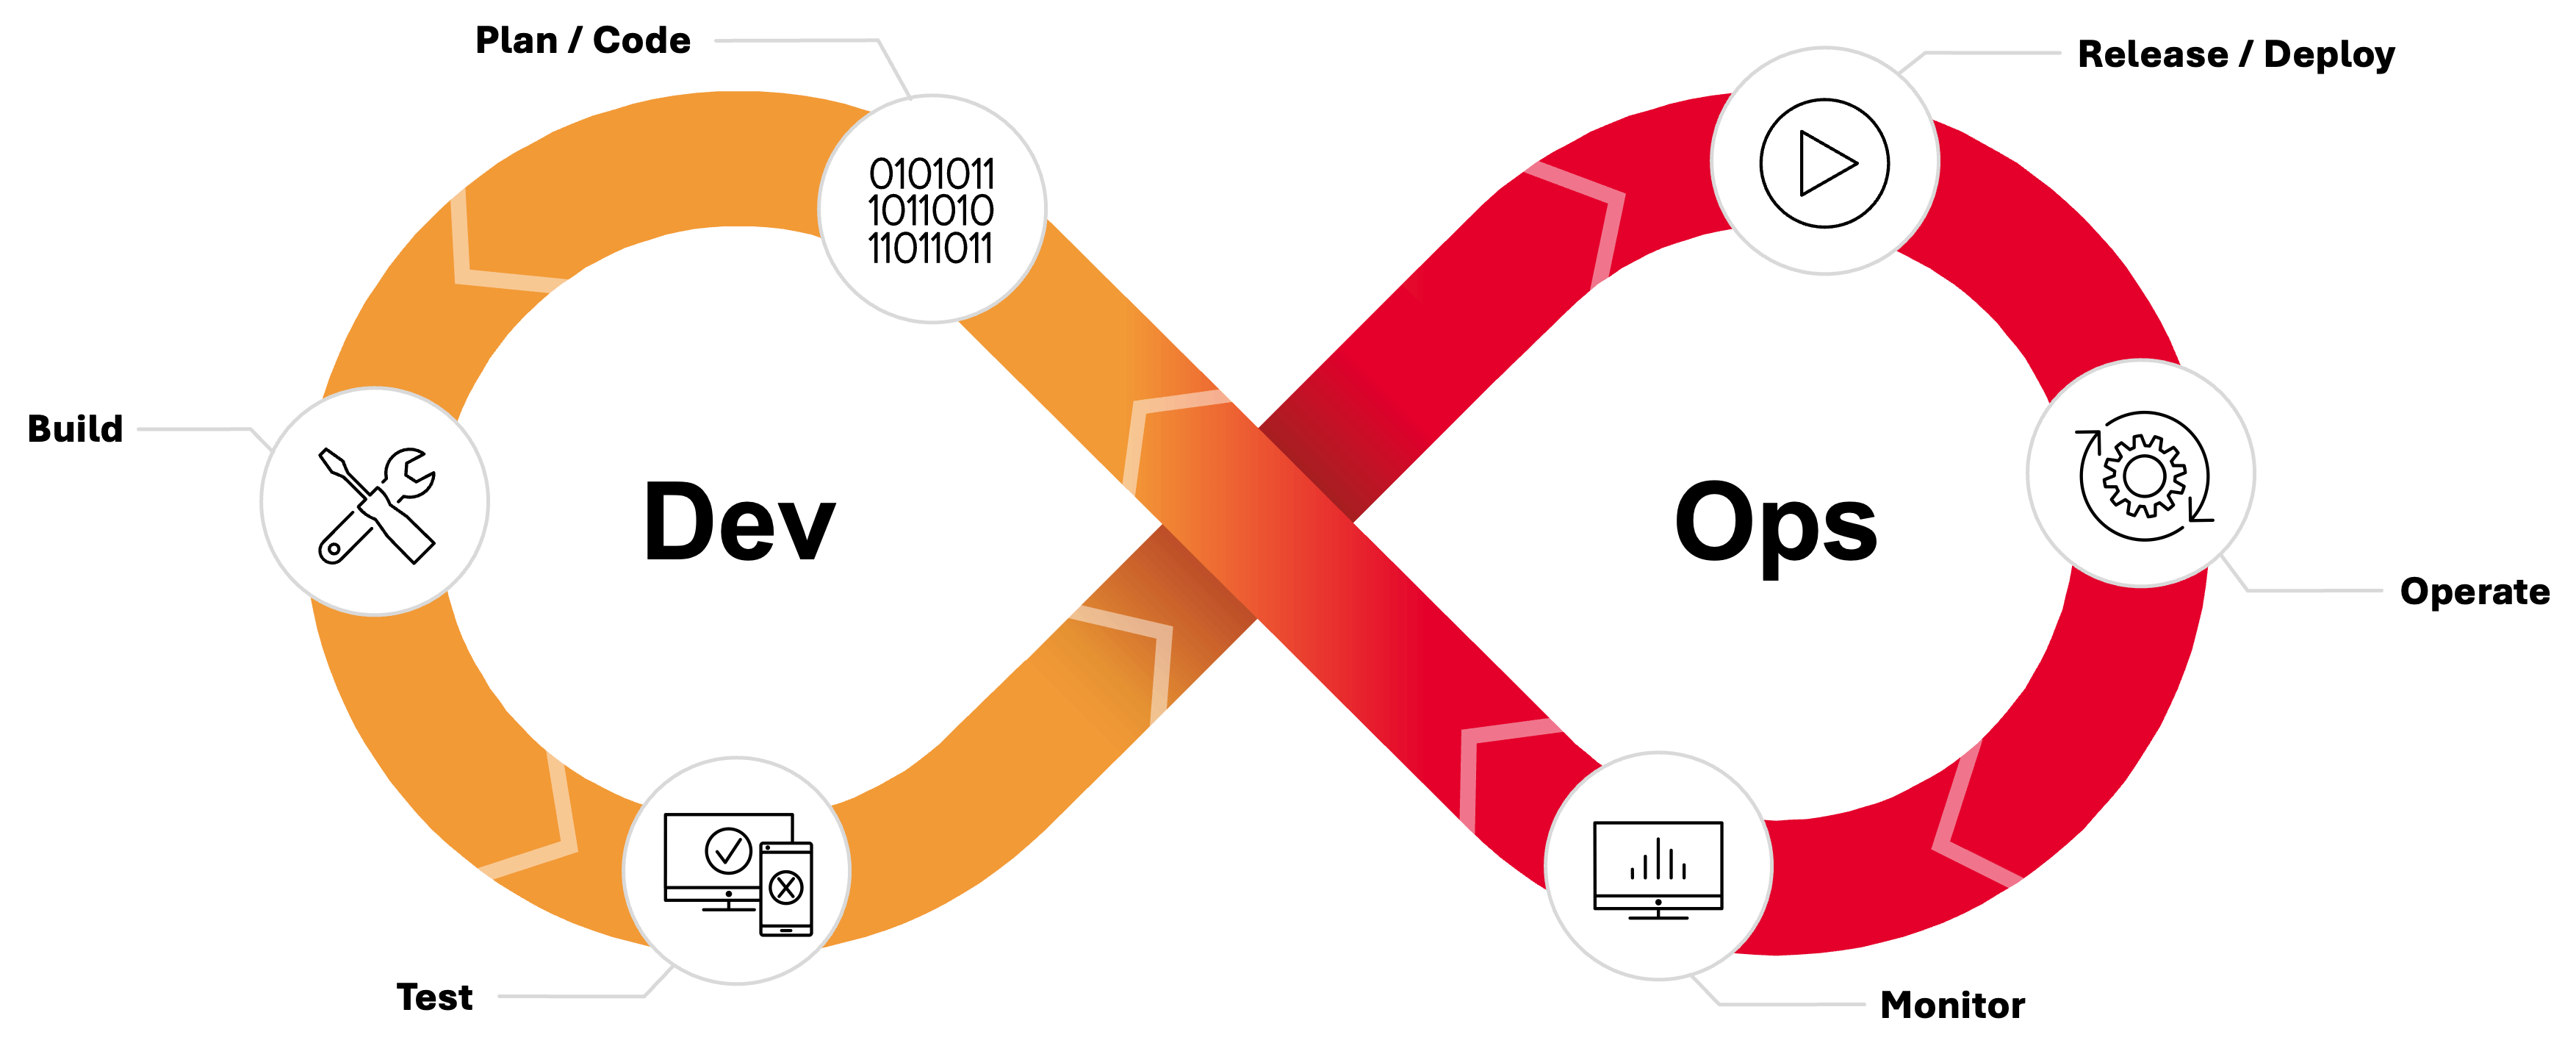
“La solution commence par un plan de test complet, combinant plusieurs approches afin d’assurer une couverture à plusieurs niveaux tout au long du cycle de développement logiciel.”
Les avantages des tests continus et intégrés
L’intégration des tests de sécurité tout au long du cycle de vie — une approche parfois appelée sécurité « shift-left » et « shield-right » — offre des avantages commerciaux évidents :
- Cycles de remédiation plus rapides : Les problèmes sont détectés tôt et corrigés rapidement, ou des mesures compensatoires sont mises en place pendant le développement des correctifs.
- Risque de violation réduit : Les boucles de rétroaction continues réduisent la fenêtre d’opportunité dont disposent les attaquants.
- Coût des correctifs réduit : Les vulnérabilités détectées en production coûtent exponentiellement plus cher à corriger que celles identifiées pendant le développement.
En intégrant le SAST, le DAST, les tests d’intrusion et les techniques émergentes dans un workflow continu et unifié, les organisations peuvent faire de la sécurité des applications non plus une démarche réactive, mais un levier proactif d’innovation.
“L’intégration des tests de sécurité tout au long du cycle de vie apporte des avantages commerciaux évidents.”
Passez à l’étape suivante avec F5
Découvrez comment F5 peut vous aider à renforcer la sécurité de vos applications grâce à une évaluation gratuite de la sécurité de vos applications web. Celle-ci comprend l’identification de vos applications web accessibles au public sur les domaines et adresses IP appartenant à votre organisation, ainsi que des tests d’intrusion approfondis sur vos applications web exposées.
Nous vous aidons à évaluer le niveau de sécurité actuel de vos applications web tout en vous fournissant des informations essentielles pour renforcer leur sécurité. Contactez F5 dès aujourd’hui.