Infographie du Top 10 OWASP 2021
INTRODUCTION
Les possibilités d’attaque se sont multipliées dans l’économie numérique actuelle, qui repose sur des applications et des architectures modernes, des déploiements multicloud et des intégrations tierces, notamment les chaînes d’approvisionnement logicielles et les pipelines CI/CD. Le Top 10 de l’OWASP pour 2021 aborde une nouvelle vague de risques et constitue un guide incontournable pour renforcer la sécurité lors de la conception et de la mise en œuvre des applications.
La mise à jour la plus importante depuis 20 ans
L’OWASP Top 10, publié pour la première fois en 2003, reflète un large consensus sur les risques de sécurité les plus critiques pour les applications web. Pendant 20 ans, les principaux risques sont restés globalement inchangés, mais la mise à jour de 2021 apporte des changements majeurs qui abordent les risques applicatifs selon trois axes thématiques :

Recatégorisation des risques afin d’aligner les symptômes sur les causes profondes

Nouvelles catégories de risques couvrant les architectures d’applications et les pratiques de développement modernes

Exploitation de vulnérabilités et abus de la logique métier
Quelle est la principale cause des violations de données ?
Attaques visant les accès
“« Les attaques visant les accès, c’est-à-dire les attaques contre les interfaces d’authentification destinées aux utilisateurs, ont été la cause la plus fréquente de violations de données. »1 ”
— Rapport 2022 sur la protection des applications : face à la menace d’exfiltration
Nouveautés pour 2021
Voici les principaux facteurs qui ont influencé la mise à jour du Top 10 de l’OWASP :
2017
Priorité aux applications web traditionnelles
Petit jeu de données (sous-ensemble prédéfini de 30 CWE)
Diversité des facteurs de risque et des impacts techniques/commerciaux
L’injection, principal risque depuis plus de 20 ans
2021
Transition vers des architectures modernes
Processus fondé sur les données avec 400 CWE
Recatégorisé en fonction des symptômes et des causes profondes
Une nouvelle vague de risques : conception et mise en œuvre non sécurisées
Les 10 principaux risques de sécurité de l’OWASP en 2021
A01
Contrôle d’accès défaillant
A02
Défaillances cryptographiques
A03
Injection
A04
Conception non sécurisée
A05
Mauvaise configuration de la sécurité
A6
Composants vulnérables et obsolètes
A7
Défaillances d’identification et d’authentification
A8
Défaillances de l’intégrité des logiciels et des données
A9
Défaillances de la journalisation et de la surveillance de la sécurité
A10
Falsification de requête côté serveur (SSRF)
THÈME N° 1
Symptômes associés aux causes profondes
Qu’est-ce qui a changé ?
Les risques du Top 10 de l’OWASP correspondent à des énumérations de faiblesses courantes (CWE), qui donnent souvent lieu à l’exploitation de vulnérabilités. Toutefois, les précédentes collectes de données de l’OWASP se concentraient sur un ensemble prédéfini de 30 CWE, et les listes antérieures ne faisaient pas de distinction significative entre les CWE représentant des causes profondes et les faiblesses davantage symptomatiques pouvant avoir diverses causes. La liste de 2021 couvre 400 CWE, ce qui a permis une analyse plus large.
2017 : Symptôme
A3:2017
Exposition de données sensibles
A7:2017
Cross-Site Scripting (XSS)
A4:2017
Entités externes XML (XXE)
A9:2017
Utilisation de composants présentant des vulnérabilités connues
A8:2017
Désérialisation non sécurisée
A10:2017
Journalisation et surveillance insuffisantes
2021 : cause profonde
A02:2021
Défaillances cryptographiques
A03:2021
Injection
A05:2021
Mauvaise configuration de la sécurité
A06:2021
Composants vulnérables et obsolètes
A08:2021
Défaillances de l’intégrité des logiciels et des données
A09:2021
Défaillances de la journalisation et de la surveillance de la sécurité
Pourquoi est-ce important ?
La liste de 2021 établit une meilleure correspondance entre les symptômes et leurs causes profondes sous-jacentes afin d’aider les équipes de sécurité à réduire les risques à la source.
Quelle est la principale cause des failles de sécurité dans le cloud ?
Mauvaise configuration de la sécurité
“Ce que nous voulons, c’est que vous réfléchissiez réellement à ces causes profondes et à ce que vous pouvez faire pour y remédier, plutôt que d’essayer de masquer les symptômes avec des solutions de fortune.2 ”
—Andrew van der Stock, directeur exécutif de la Fondation OWASP
THÈME N° 2
Nouvelles catégories de risques
Qu'est-ce qui a changé ?
Trois nouvelles catégories de risques soulignent la nécessité de prendre en compte la sécurité dès le début de la conception des applications et de l’intégrer au cycle de vie des logiciels.
A04 : 2021
Conception non sécurisée
A08 : 2021
Défaillances d’intégrité des logiciels et des données
A10 : 2021
Falsification de requête côté serveur
Pourquoi est-ce important ?
La publication récente de la vulnérabilité de log4j2 met en lumière l’importance des failles affectant les logiciels open source. Les faiblesses de l’utilitaire de journalisation log4j2 correspondent à deux catégories de risques du Top 10 de l’OWASP et, avec une CVE faisant l’objet d’exploitations réelles, forment un trio de risques : injections, défaillances liées à l’intégrité des logiciels et des données, et composants vulnérables et obsolètes.
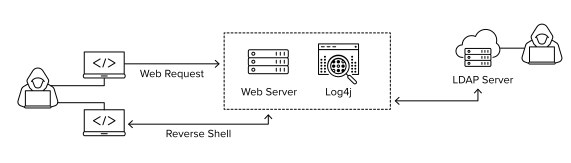
“Une conception sécurisée peut néanmoins présenter des défauts d’implémentation entraînant des vulnérabilités susceptibles d’être exploitées.”
—OWASP Top 10 de 2021
THÈME N° 3
Protection des applications et architectures modernes
Qu'est-ce qui a changé ?
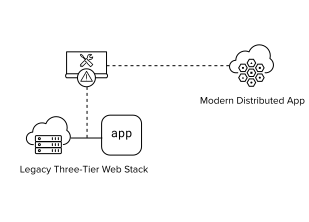
Les architectures applicatives ont évolué avec les déploiements dans le cloud, la conteneurisation, les applications mobiles et la multiplication des API et des intégrations tierces. Les pages de connexion, les paniers d’achat et les autres logiques métier ne sont pas des défauts, mais sont intrinsèquement vulnérables aux abus. Le Top 10 de l’OWASP pour 2021 fournit des recommandations pour adopter une sécurité proactive et préventive dans ce nouvel environnement.
Pourquoi est-ce important ?
La sécurité doit être intégrée à chaque étape du processus de développement des applications, notamment au moyen de pipelines CI/CD sécurisés, d’inventaires des composants, de la modélisation des menaces et d’une gestion rigoureuse des risques. La dernière édition du Top 10 de l’OWASP constitue une ressource pour les professionnels de la sécurité et de l’AppDev/DevOps qui cherchent à intégrer la sécurité plus en amont, jusque dans les principes fondamentaux de conception.
1 Rapport 2022 de F5 sur la protection des applications.
2 Van der Stock, Andrew, Top 10 de l’OWASP (https://www.youtube.com/watch?v=uLBCDBnMEt0), YouTube. 8 oct. 2021.