La sécurité de l’IA en un coup d’œil
Surveiller et gérer l’utilisation de l’IA au sein des équipes
Comment l’IA contourne les contrôles de sécurité traditionnels
Les outils traditionnels protègent les données au repos et en transit, tandis que l’IA interagit avec les données en cours d’utilisation.
Shadow AI = risque invisible
Les employés utilisent des outils d’IA personnels comme ChatGPT ou Grammarly, échappant ainsi au contrôle du service informatique.
- Seules 13 % des organisations déclarent avoir une visibilité bonne à complète sur l’utilisation de l’IA.
- 67 % des utilisateurs accèdent à des services d’IA sur des appareils professionnels avec des comptes non professionnels.
- 49 % ont peu ou pas de visibilité sur l’utilisation de l’IA.
- 57 % ne sont pas en mesure de bloquer ou de limiter les usages risqués de l’IA.
Le déficit de gouvernance
Agents d’IA non gérés via MCP
Le protocole Model Context Protocol (MCP) permet aux agents d’IA d’accéder à des outils et à des données. Sans gouvernance, cet accès peut entraîner une exposition des données à l’insu de tous,
manipulation des prompts et élévation de privilèges.
Les outils traditionnels ne peuvent pas voir les prompts
L’IA contourne les outils DLP et DSPM traditionnels en opérant en dehors des canaux de données classiques.
Aucun contrôle sur les outils approuvés
Même les plateformes d’IA autorisées sont souvent dépourvues de garde-fous : aucune politique au niveau des prompts, aucune restriction sur les données et aucun contrôle sur le comportement des agents.
Risques liés à l’entraînement de l’IA = perte silencieuse de propriété intellectuelle
Certains services d’IA conservent les données saisies afin d’améliorer leurs modèles, sauf si vous vous y opposez. Cela signifie que des requêtes confidentielles peuvent être utilisées
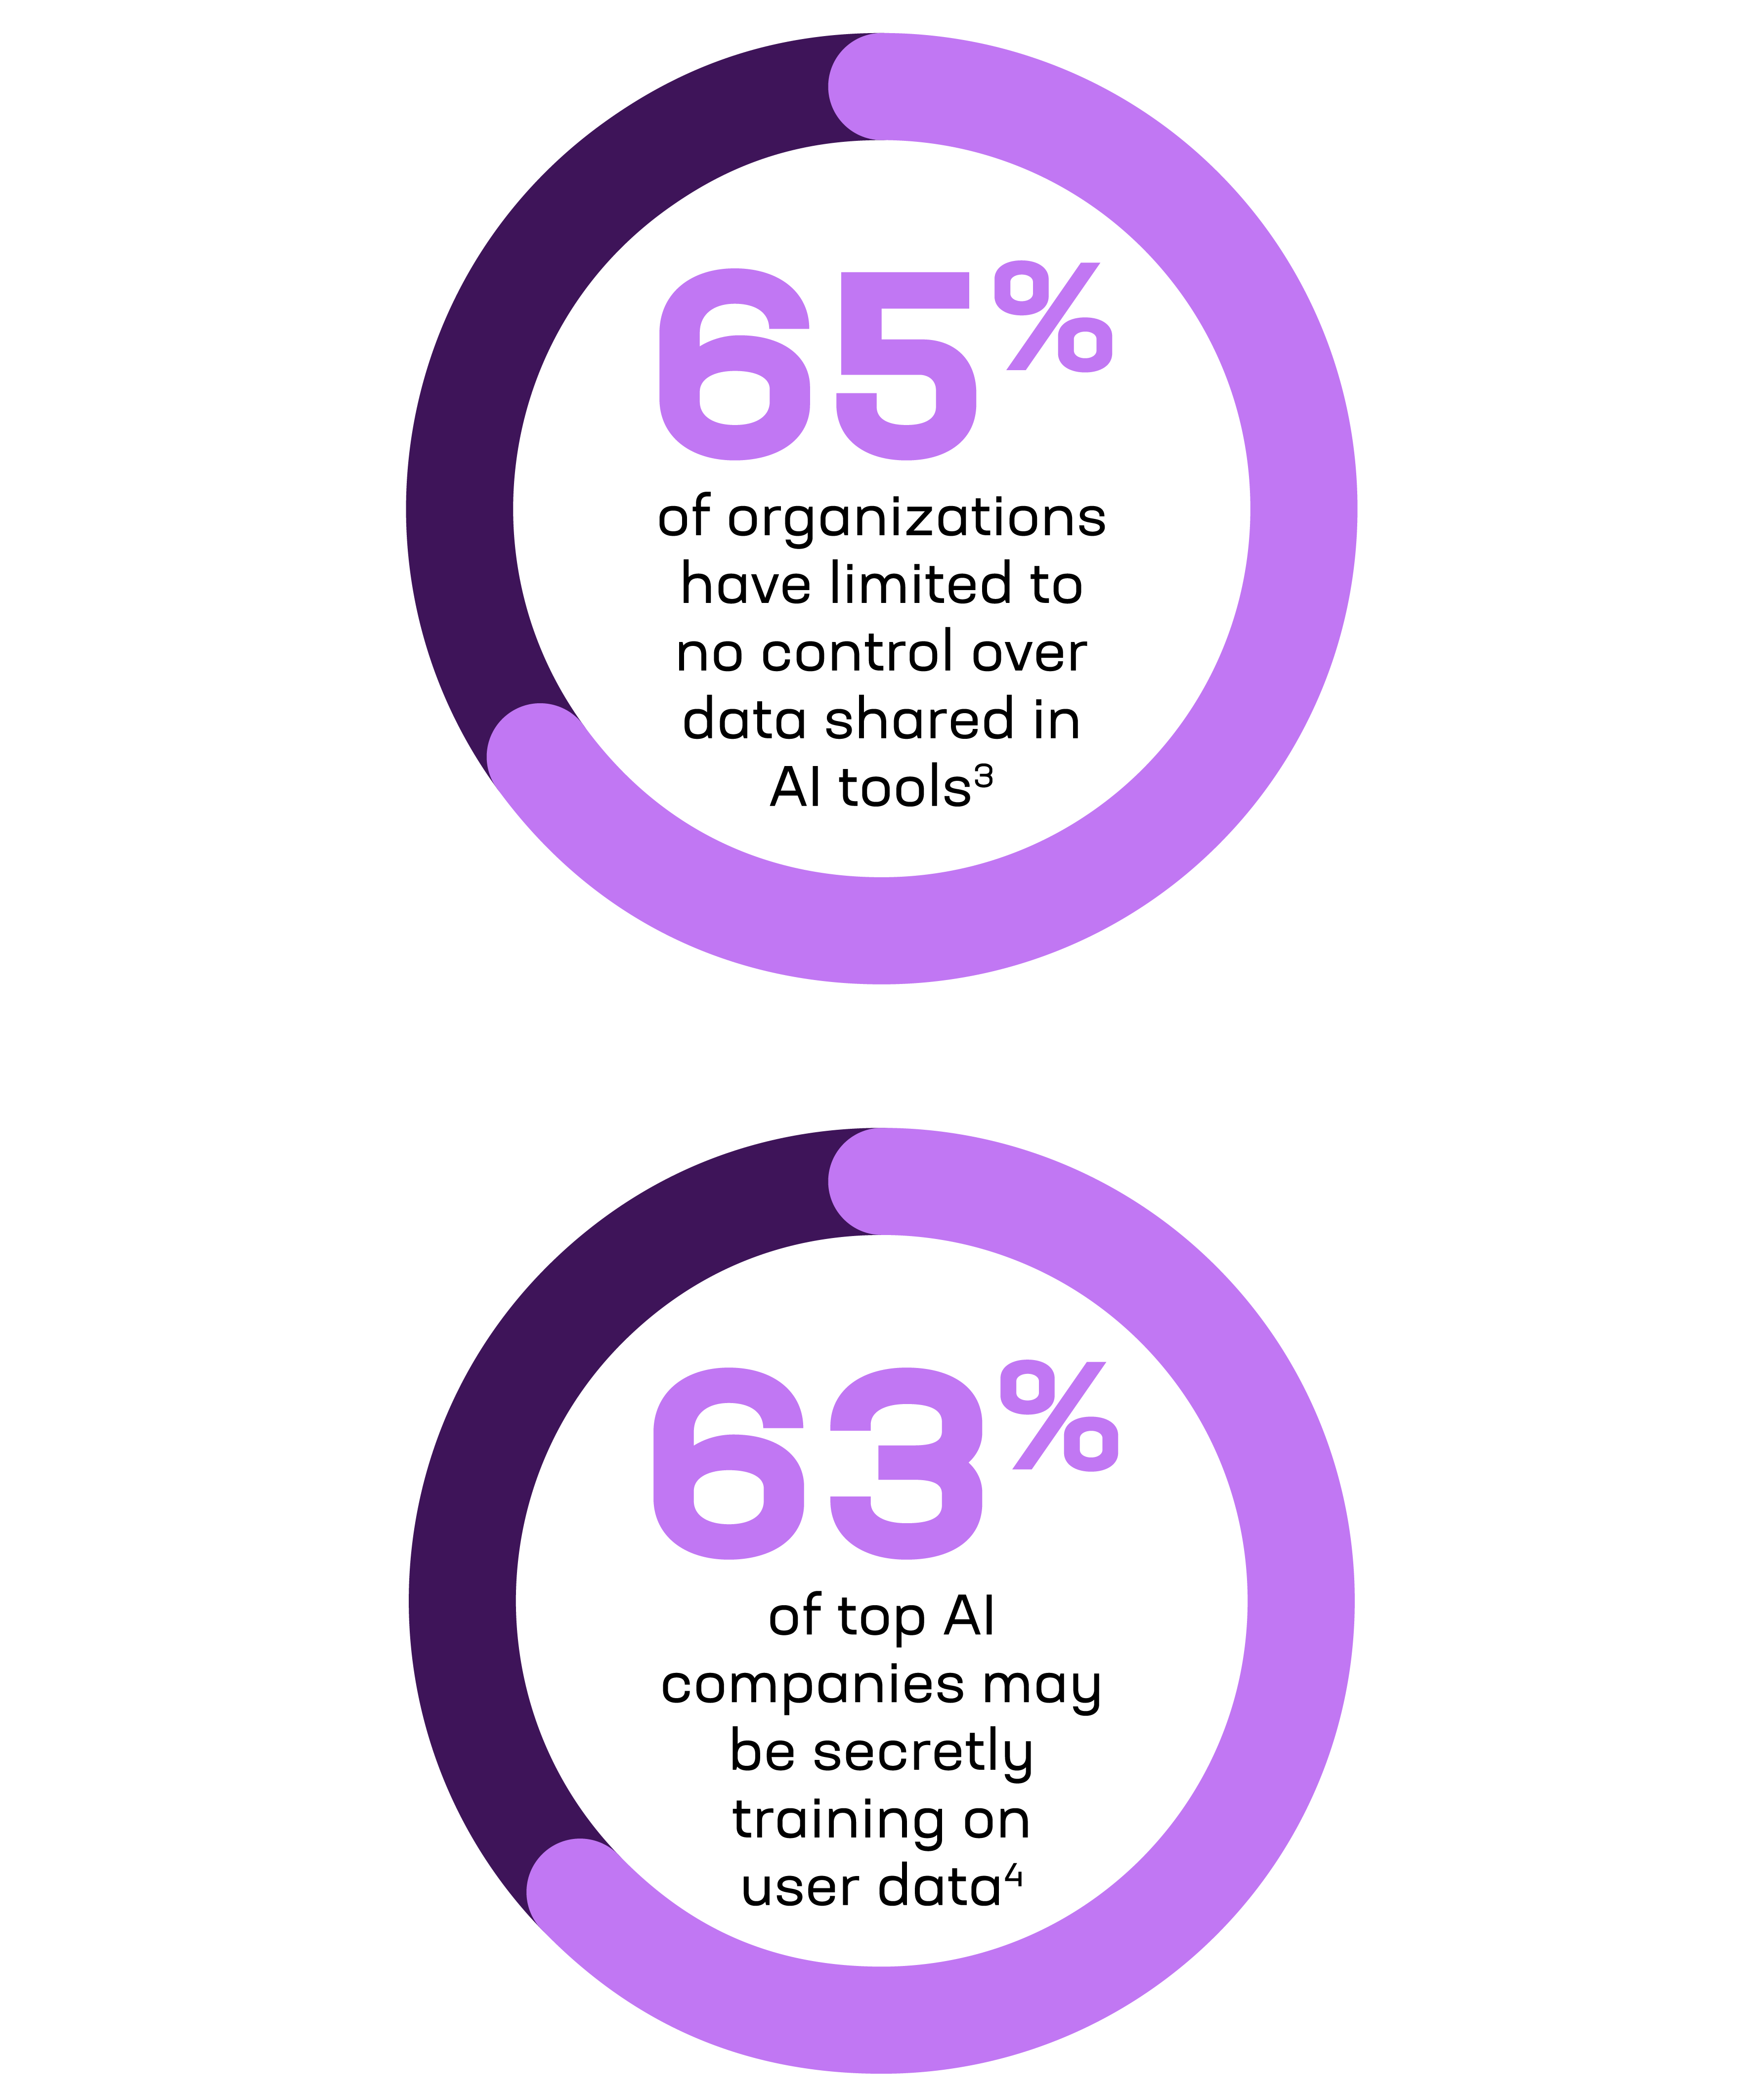
Même les LLM d’entreprise
Même les LLM d’entreprise ont leurs lacunes
Les versions professionnelles des plateformes d’IA générative promettent des contrôles supplémentaires, mais restent souvent insuffisantes.
La plupart n’offrent aucune visibilité en temps réel sur la manière dont les employés utilisent les modèles.
Les politiques de sécurité ne peuvent pas être appliquées au niveau des requêtes, ce qui expose les données sensibles.
Les journaux d’audit ne fournissent souvent pas suffisamment de contexte sur les comportements à risque ou l’exposition des données.
3 questions que tout RSSI devrait se poser sur l’IA
Pour combler le manque de visibilité, il faut commencer par poser les bonnes questions.
1
Savons-nous comment l’IA est réellement utilisée par nos collaborateurs ?
Les employés utilisent des outils d’IA personnels ou gratuits dans le cadre de leur travail, sans contrôle de la DSI.
2
Les outils de sécurité existants nous protègent-ils réellement contre les risques liés à l’IA ?
Les outils traditionnels tels que les solutions DLP et les contrôles natifs des agents d’IA n’ont pas été conçus pour surveiller les requêtes ou les réponses, ce qui crée des failles de sécurité pour les organisations.
3
Que faudra-t-il pour adopter l’IA en toute sécurité ?
L’application cohérente des politiques et la surveillance en temps réel sont essentielles pour encadrer et déployer à grande échelle une utilisation responsable de l’IA sans
Comment F5 Workforce AI Security protège les modèles d’IA publics et privés
Une plateforme unique pour superviser, sécuriser et déployer l’IA à grande échelle, quels que soient le lieu et la manière dont elle est utilisée.
Conçu pour les interactions avec l’IA
Une surveillance en temps réel des requêtes, des réponses et du comportement des utilisateurs liés à l’IA, directement au niveau du réseau, sans nécessiter d’agents ni d’extensions.
Couverture indépendante des fournisseurs
Prend en charge toutes les solutions d’IA que vous développez, adoptez ou achetez, afin de sécuriser l’ensemble de votre écosystème d’IA.
Analyse du comportement des utilisateurs
Identifie les tendances au sein des équipes, comprend les intentions des utilisateurs et repère les domaines dans lesquels une assistance supplémentaire pourrait être nécessaire.
Des garde-fous pour l’IA fondés sur des politiques
Un système de politiques flexible vous permet de définir des autorisations granulaires par groupe depuis un emplacement centralisé. Vous contrôlez les sources de données et les modèles d’IA auxquels chaque groupe peut accéder, afin que les utilisateurs disposent du modèle et des sources de données appropriés pour améliorer leur productivité grâce à l’IA, en toute sécurité.
Que vos équipes expérimentent l’IA ou l’intègrent à leurs processus essentiels, Workforce AI Security fournit un plan de contrôle unique pour sécuriser votre avenir avec l’IA.
La gouvernance devient une préoccupation au niveau du conseil d’administration
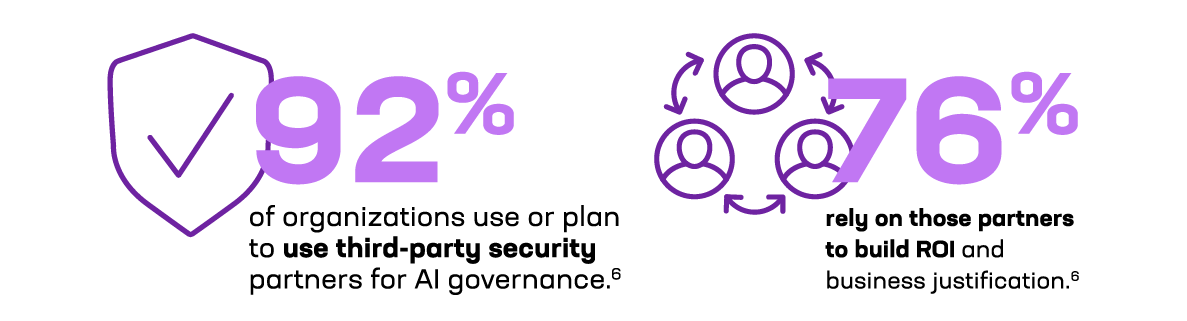
Pourquoi les entreprises ont besoin dès maintenant d’une sécurité adaptée à l’IA
Les menaces liées à l’IA évoluent à la vitesse des machines. Votre sécurité doit en faire autant.
Une gouvernance de l’IA au rythme de l’innovation
Workforce AI Security fournit une couche de sécurité pérenne à la périphérie du réseau, vous offrant la visibilité, le contrôle et la conformité nécessaires pour déployer l’IA à grande échelle en toute sécurité.
Surveillez l’utilisation de l’IA dans les modèles publics, intégrés et internes
Appliquez des politiques pour protéger les PHI, les PII et la propriété intellectuelle
Garantissez la conformité sans freiner l’innovation
Détectez l’IA fantôme et les usages non autorisés avant qu’ils ne présentent un risque
58 % des organisations affirment que l’IA responsable améliore le retour sur investissement et l’efficacité7
55 % affirment que cela améliore l’expérience client et l’innovation7
Prêt à passer d’une utilisation incontrôlée de l’IA à une adoption sécurisée et évolutive ?
Découvrez comment F5 peut vous aider à sécuriser, encadrer et déployer à grande échelle l’utilisation de l’IA grâce à la détection de l’IA fantôme, à des contrôles de contenu au niveau des prompts et à la protection des données sensibles, sans perturber les workflows existants.
Consultez la page web F5 AI Security pour en savoir plus.
Télécharger l’infographieProchaines étapes
1 Cybersecurity Insiders, rapport 2025 de Cyera sur l’état de la sécurité des données liées à l’IA, septembre 2025
2 Verizon, Rapport 2026 sur les enquêtes relatives aux violations de données, mai 2026
3 Omdia, L’état de la sécurité des effectifs, janvier 2025
4 Cybernews, Classement de la fiabilité des IA, août 2026
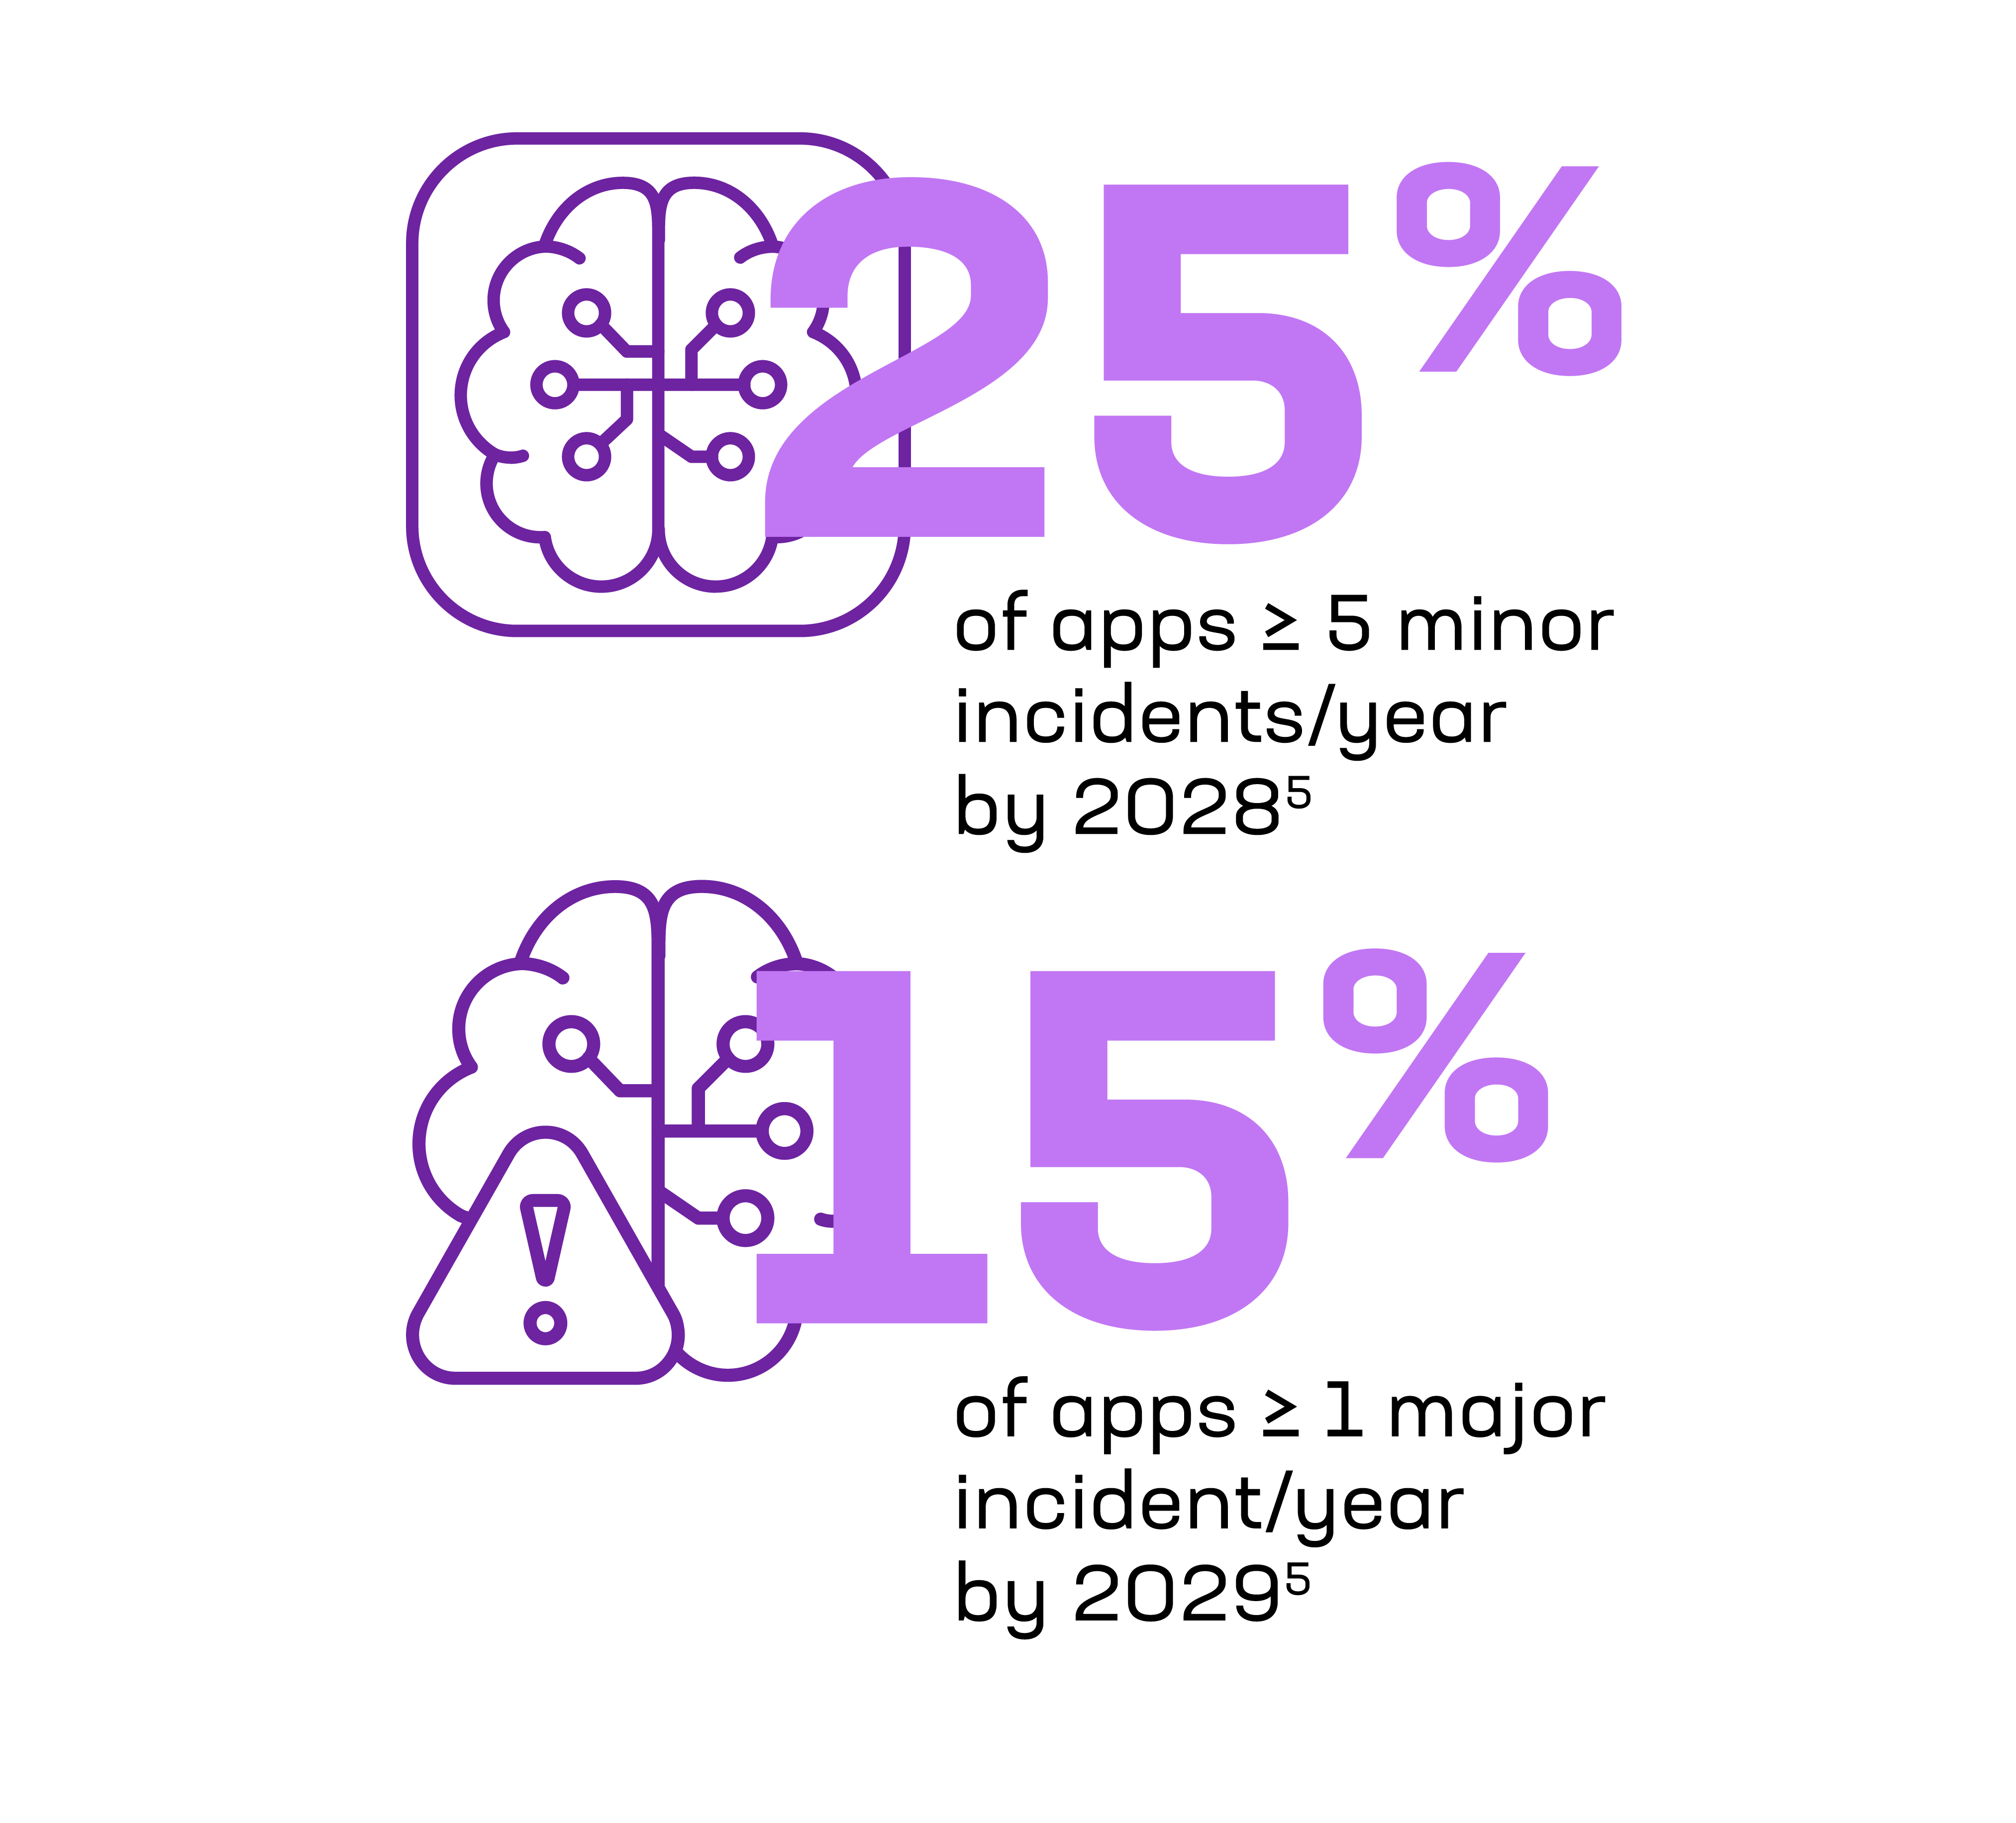
5 Gartner, Gartner prévoit que 25 % des applications d’IA générative d’entreprise connaîtront au moins cinq incidents de sécurité mineurs par an d’ici 2028, avril 2026
6 IBM, Institute for Business Value, Sécuriser l’IA générative, mai 20246
7 PWC, enquête sur l’IA responsable : de la politique à la pratique, octobre 2025
©2026 F5, Inc. Tous droits réservés. F5 et le logo F5 sont des marques commerciales de F5, Inc. aux États-Unis et dans certains autres pays. Les autres marques commerciales de F5 sont répertoriées sur f5.com.
Tous les autres produits, services ou noms de sociétés mentionnés dans le présent document peuvent être des marques commerciales de leurs propriétaires respectifs, sans que cela implique une quelconque approbation ou affiliation,