Simplifiez la gestion multicluster
Déploiement d’applications Kubernetes multiclusters avec F5 et Nutanix
Les applications d’entreprise reposent sur des architectures multiclusters
Les entreprises ont rapidement dépassé le stade de l’adoption initiale des clusters Kubernetes pour passer à des cas d’usage avancés en production. Si les clusters uniques conviennent aux environnements de préproduction ou aux applications à petite échelle, les besoins des entreprises en matière de fiabilité accrue, de répartition géographique, de souveraineté des données, ainsi que d’isolation et de tolérance aux pannes renforcées rendent les architectures multiclusters indispensables. On estime également que 95 % des nouveaux déploiements d’IA utiliseront Kubernetes, contre moins de 30 % en 2025, ce qui stimulera la demande.1
Mais la complexité accrue liée à la gestion du trafic multicluster, à l’application cohérente des politiques de sécurité et au déploiement des applications peut rapidement devenir ingérable sur le plan opérationnel, entraînant une dégradation potentielle des performances, des failles de sécurité et des interruptions de service des applications.
La mise à disposition d’applications multiclusters en toute simplicité
F5 et Nutanix relèvent ensemble ces défis en associant les capacités de fourniture et de sécurisation des applications de F5 BIG-IP à la simplicité et à la cohérence opérationnelle de Nutanix Kubernetes Platform (NKP).
NKP est une solution de niveau entreprise conçue pour simplifier le déploiement, la gestion et l’exploitation des clusters Kubernetes dans des environnements hybrides et multicloud. F5 BIG-IP Container Ingress Services fait office de passerelle entre les clusters Kubernetes gérés par NKP et vos solutions BIG-IP, notamment F5 BIG-IP Advanced WAF et F5 BIG-IP DNS. Cette solution sert de plan de contrôle nord-sud unifié et de point d’entrée intelligent pour tous les clusters Kubernetes, en centralisant la gestion du trafic et la visibilité.
BIG-IP Container Ingress Services surveille en temps réel l’API Kubernetes afin de détecter les événements de gestion des conteneurs, tels que la création de clusters ou de pods. Il convertit ensuite les ressources Kubernetes natives en configurations BIG-IP.
BIG-IP passe ainsi du statut d’appliance externe à celui d’extension déclarative et automatisée de l’environnement NKP, permettant des workflows cloud natifs et éliminant les configurations manuelles sujettes aux erreurs.
Gestion du trafic et équilibrage de charge entre les clusters
BIG-IP Container Ingress Services expose plusieurs applications réparties sur différents clusters Kubernetes par l’intermédiaire d’un seul serveur virtuel BIG-IP, ce qui permet de centraliser la gestion du trafic et l’équilibrage de charge à mesure que les applications évoluent ou sont déplacées. Les services d’entrée pour les applications conteneurisées assurent le contrôle des entrées pour le routage HTTP, l’équilibrage de charge, la sécurité et la programmabilité dans les environnements conteneurisés.
En outre, BIG-IP Container Ingress Services peut configurer automatiquement des routes statiques sur BIG-IP à l’aide des sous-réseaux attribués aux nœuds du cluster Kubernetes. BIG-IP peut ainsi acheminer directement le trafic vers les sous-réseaux des pods Kubernetes sans nécessiter de configuration de tunnel, ce qui simplifie considérablement l’architecture réseau.
Orchestration automatisée et réduction de la charge opérationnelle
L’automatisation événementielle de BIG-IP Container Ingress Services s’aligne sur la gestion rationalisée du cycle de vie des clusters de NKP, réduisant ainsi la configuration manuelle et la complexité opérationnelle. En surveillant l’API Kubernetes dans les clusters gérés par NKP, BIG-IP met à jour dynamiquement les services applicatifs en réponse aux événements du cluster, afin que la configuration de la mise à disposition des applications s’adapte à l’évolution des charges de travail. Des modèles prédéfinis simplifient la gestion des politiques, tandis que la prise en charge des charts Helm permet de reproduire les déploiements Kubernetes de manière cohérente.
Politiques de sécurité cohérentes
BIG-IP Advanced WAF offre une gestion centralisée des politiques de sécurité afin de simplifier la protection contre les menaces connues et zero-day, les attaques DDoS de couche 7, le Top 10 de l’OWASP, et bien plus encore. BIG-IP Container Ingress Services permet d’étendre la couverture des politiques WAF existantes aux applications conteneurisées, afin que les entreprises puissent maintenir une posture de sécurité cohérente sans charge opérationnelle supplémentaire.
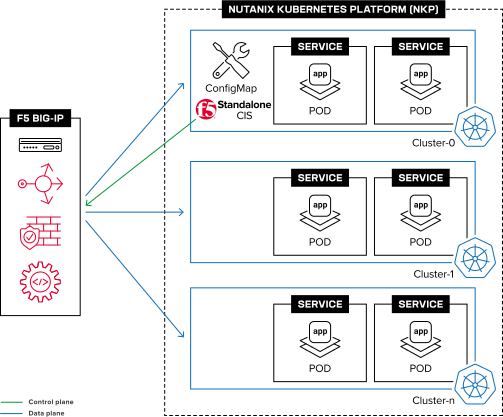
Topologie de déploiement flexible : autonome ou à haute disponibilité
BIG-IP Container Ingress Services prend en charge les déploiements autonomes et à haute disponibilité dans les environnements multiclusters, permettant ainsi une exposition résiliente des applications sur plusieurs clusters Kubernetes. Dans un déploiement à haute disponibilité, CIS assure la redondance des contrôleurs, garantissant une surveillance continue de l’API Kubernetes et des mises à jour ininterrompues de la configuration de BIG-IP si l’instance principale devient indisponible.
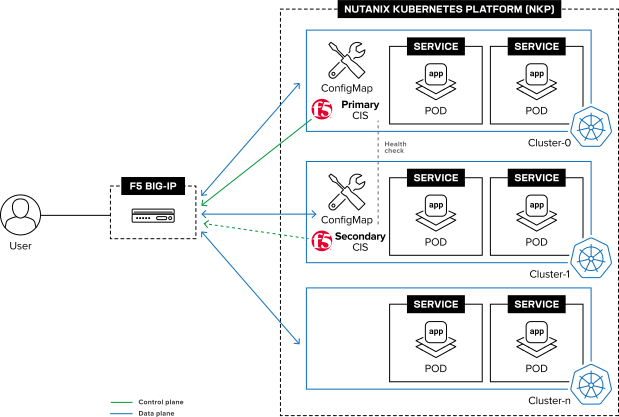
F5 BIG-IP Container Ingress Services avec prise en charge multicluster constitue un levier stratégique pour les entreprises qui s’appuient à la fois sur Kubernetes et BIG-IP. En simplifiant la gestion des environnements multiclusters, les organisations peuvent se concentrer davantage sur l’innovation et moins sur les complexités opérationnelles des applications multiclusters.
Découvrez-en davantage sur la mise à disposition d’applications multiclusters avec F5 et Nutanix sur DevCentral et consultez la page consacrée à notre partenariat à l’adresse f5.com/nutanix.
1Gartner, Magic Quadrant de Gartner pour la gestion des conteneurs, août 2025
PRINCIPAUX AVANTAGES
Déploiement simplifié des applications
Orchestrez et faites évoluer en toute fluidité les services de déploiement d’applications sur plusieurs clusters Kubernetes.
Performances améliorées
Assurez une répartition efficace du trafic en maintenant la configuration BIG-IP synchronisée avec les ressources Kubernetes.
Réduction de la charge opérationnelle
Mettez automatiquement à l’échelle et sécurisez les services applicatifs en vous abonnant aux événements des conteneurs Kubernetes ; accélérez les déploiements grâce à des modèles BIG-IP prédéfinis et à la prise en charge d’AS3.
Cohérence des politiques de sécurité
Étendez les politiques WAF existantes aux applications conteneurisées grâce à une gestion centralisée des politiques et à une application cohérente de celles-ci.