Crypto-agilité pour se préparer à l’ère quantique
F5 vous offre une plateforme unique pour adopter, remplacer et gérer de manière centralisée les algorithmes de cryptographie post-quantique (PQC) à mesure que les normes du NIST évoluent, afin que vous puissiez vous préparer dès aujourd’hui à l’ère quantique, où que s’exécutent vos applications et API.
Pourquoi la crypto-agilité est essentielle aujourd’hui
Les normes cryptographiques continuent d’évoluer
Les algorithmes normalisés par le NIST sont désormais disponibles, et d’autres suivront. Sans moyen simple d’adopter de nouveaux algorithmes de chiffrement à mesure qu’ils sont finalisés, les organisations risquent de se retrouver captives de solutions qui transforment chaque mise à jour en projet coûteux.
La cryptographie est profondément intégrée partout
Le chiffrement est omniprésent dans vos applications, vos API et votre infrastructure. La cryptographie post-quantique (PQC) ne se résume pas à un remplacement ponctuel : chaque transition entraîne de nouveaux coûts, de nouveaux risques et une menace d’interruption de service. L’agilité cryptographique permet de mettre à jour rapidement et uniformément les points de terminaison distribués, à grande échelle.
L’interopérabilité est complexe
Les systèmes classiques et résistants aux attaques quantiques devront coexister pendant des années. La cryptographie hybride assure leur compatibilité, mais conserver une visibilité et un contrôle sur des environnements mixtes, sans perturber ce qui fonctionne déjà, constitue un défi opérationnel majeur.
Adoptez les normes d’aujourd’hui et adaptez-vous à celles de demain
Adoptez dès maintenant la cryptographie post-quantique normalisée par le NIST
F5 prend en charge les algorithmes post-quantiques approuvés par le NIST pour le chiffrement côté client comme côté serveur, afin que vous puissiez dès aujourd’hui déployer une protection résistante aux attaques quantiques pour chaque application et API.
Adaptez-vous à l’évolution des normes
F5 simplifie la transition vers la cryptographie post-quantique (PQC) en prenant en charge une cryptographie hybride qui associe des algorithmes classiques (par exemple, RSA et ECC) à des algorithmes résistants aux attaques quantiques (par exemple, ML-KEM). En tant que solution de proxy complet jouant le rôle d’intermédiaire, F5 permet d’établir des connexions résistantes aux attaques quantiques et d’assurer un chiffrement robuste, même lorsque les autres équipements de votre infrastructure n’ont pas encore adopté les normes de la PQC. Vous bénéficiez ainsi d’une grande flexibilité pour trouver le juste équilibre entre sécurité et compatibilité, selon les fonctionnalités prises en charge par vos clients et vos serveurs. À mesure que les normes évoluent, vous pouvez adopter en toute transparence les nouveaux algorithmes de chiffrement issus du processus de normalisation du NIST, sans refonte majeure et perturbatrice de votre architecture.
F5 simplifie la transition vers la cryptographie post-quantique grâce à des algorithmes de chiffrement hybrides
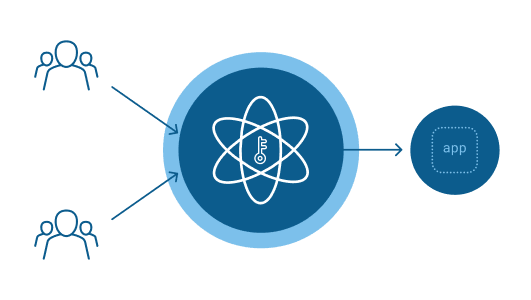
Depuis des années, les entreprises s’appuient sur les solutions cryptographiques de pointe de F5 pour protéger leurs applications à l’aide des algorithmes de chiffrement les plus récents. La F5 Application Delivery and Security Platform simplifie la transition vers la cryptographie post-quantique (PQC) en prenant en charge des suites cryptographiques hybrides qui associent des algorithmes cryptographiques classiques (par exemple, RSA et ECC) à des algorithmes résistants aux attaques quantiques (par exemple, ML-KEM). En tant que solution proxy complète, F5 ADSP permet :
- Compatibilité flexible - Compatibilité entre confidentialité, sécurité et cryptographie en fonction des suites de chiffrement prises en charge par les clients et les serveurs
- Prise en charge transparente des chiffrements hybrides - Prise en charge hybride pour garantir des communications sécurisées sur l’ensemble du réseau
- Échanges de clés résistants aux attaques quantiques - Un chiffrement robuste reste garanti, même lorsque d’autres appareils de votre infrastructure n’ont pas encore adopté les normes de cryptographie post-quantique (PQC)
Centralisez et maîtrisez votre transition vers la cryptographie post-quantique avec F5 ADSP
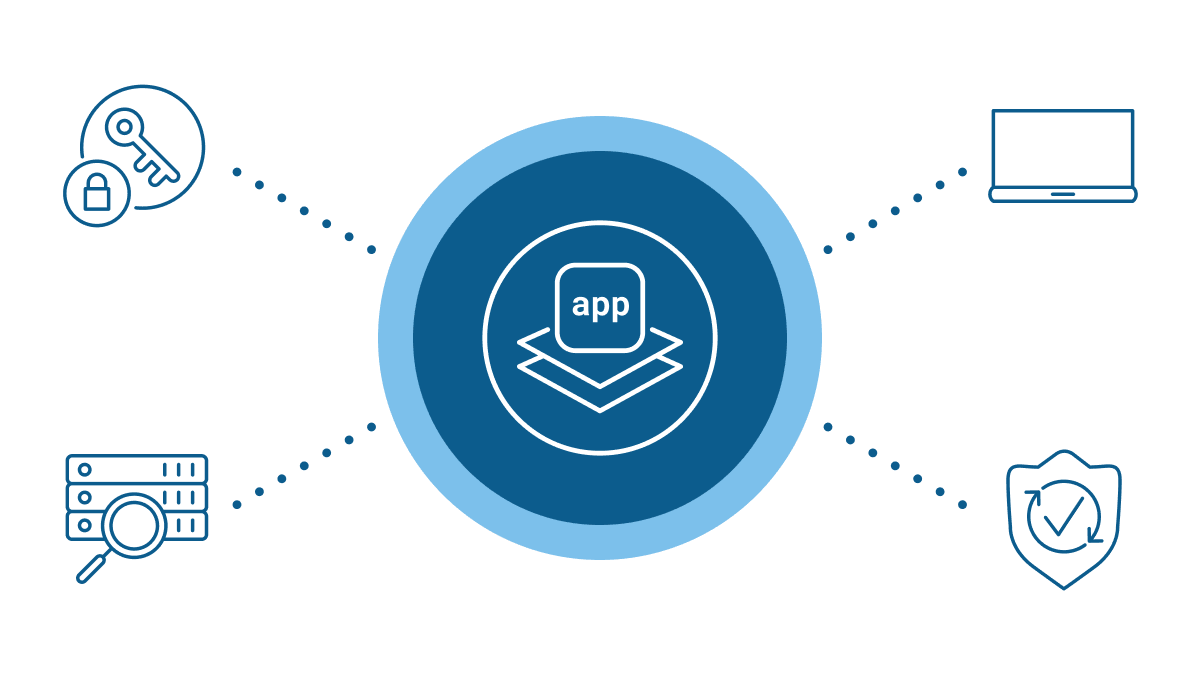
F5 simplifie les opérations de sécurité grâce à une plateforme unifiée permettant d’inspecter le trafic, de gérer les protocoles cryptographiques et de prendre en charge le chiffrement classique comme le chiffrement résistant aux attaques quantiques. Centralisez la gestion du chiffrement dans l’ensemble de votre infrastructure de sécurité, bénéficiez d’une visibilité complète sur le trafic chiffré, même lorsque la cryptographie hybride est utilisée pendant la transition, et déployez l’agilité cryptographique afin de limiter les répercussions sur les performances. Vous bénéficiez ainsi d’un niveau de préparation solide et proactif à la cryptographie post-quantique (PQC), sans réarchitecture coûteuse ni interruption de service.
Produits
F5 BIG-IP
Prend en charge les algorithmes de chiffrement post-quantique ML-KEM, permettant une cryptographie hybride et une agilité cryptographique afin d’adopter les nouvelles normes au fur et à mesure de leur évolution, sans compromettre les performances.
NGINX Plus
Permet de sécuriser les API et les microservices contre les menaces quantiques grâce à la bibliothèque de fournisseur Open Quantum Safe (oqs-provider) pour OpenSSL 3.x, avec la prise en charge de tous les algorithmes post-quantiques du projet OQS pour une adoption rapide et flexible.
F5 BIG-IP SSL Orchestrator
Centralise la gestion cryptographique et l’inspection du trafic, en déchiffrant et en rechiffrant les données en transit tout en prenant en charge les algorithmes de cryptographie post-quantique (PQC), afin de faciliter l’adoption et la gestion d’un chiffrement résistant aux attaques quantiques dans l’ensemble de votre environnement.
Questions fréququemment posées
L’agilité cryptographique désigne la capacité à adopter, remplacer et gérer des algorithmes cryptographiques sans avoir à repenser l’architecture de vos applications. Les normes constituent l’un des moteurs de cette évolution : les algorithmes normalisés par le NIST continuent de gagner en maturité, et d’autres sont à venir. Mais l’agilité cryptographique vous permet également de vous adapter à l’évolution des exigences réglementaires, aux nouvelles menaces de sécurité et aux changements des besoins métier. Au lieu de considérer chaque changement comme un projet coûteux et perturbateur, l’agilité permet d’en faire une opération courante.
Oui. F5 prend en charge la cryptographie hybride, qui associe des algorithmes classiques à des algorithmes résistants aux attaques quantiques, assurant ainsi l’interopérabilité entre les systèmes classiques et ceux sécurisés contre les menaces quantiques. En agissant comme un proxy complet, F5 permet d’établir des connexions résistantes aux attaques quantiques et d’utiliser un chiffrement robuste, même si les autres appareils de votre infrastructure n’ont pas encore adopté la cryptographie post-quantique (PQC). Vous pouvez ainsi effectuer la transition sans refonte architecturale ni interruption de service.
F5 BIG-IP SSL Orchestrator centralise la gestion des protocoles cryptographiques et l’inspection du trafic, tandis que BIG-IP et NGINX Plus étendent la cryptographie post-quantique (PQC) normalisée par le NIST à l’ensemble de vos applications et API. Ensemble, ils vous offrent un contrôle centralisé et une visibilité complète sur le trafic chiffré, même lorsque la cryptographie hybride est utilisée pendant la transition.