Courier evita fraudes em remessas
O cliente: uma das 5 maiores transportadoras
Uma das cinco maiores empresas globais de entregas (“provedor”), com receita anual superior a US$ 50 bilhões, queria proteger seus clientes contra a invasão de contas e impedir a criação de contas fraudulentas.
Desafio nº 1: invasão de conta
O provedor queria proteger os logins dos clientes em seus aplicativos web e móveis contra ataques de preenchimento de credenciais. O preenchimento de credenciais é um tipo de ataque no qual criminosos testam em massa credenciais roubadas de terceiros em sistemas de login para assumir o controle de contas. Os invasores obtêm uma grande lista de credenciais roubadas e geralmente descobrem que cerca de 0,1% a 2% delas são válidas no site-alvo, pois os usuários reutilizam senhas.
Ao longo de oito meses, o provedor enfrentou três ondas distintas de picos de automação em grande escala, além de um tráfego automatizado contínuo. Em alguns casos, o tráfego de ataque ultrapassou 100.000 solicitações POST em um único dia, representando um aumento de 50% em relação ao tráfego legítimo. O provedor também lançou uma grande atualização da API móvel nativa no segundo semestre de 2017, que foi frequentemente alvo de invasores.
Os ataques geraram altos custos para o provedor, que teve de reembolsar os valores roubados de seus clientes, bem como quaisquer taxas de estorno decorrentes de transações não autorizadas realizadas com um cartão de crédito vinculado à conta. Até mesmo os próprios ataques de preenchimento de credenciais geraram custos para o provedor. Os clientes inundavam a central de atendimento com reclamações sobre pacotes extraviados ou contas bloqueadas (o que ocorria devido ao excesso de tentativas malsucedidas de login por parte de um invasor).
Desafio nº 2: criação fraudulenta de contas
O provedor também enfrentou um desafio envolvendo dois esquemas distintos baseados na criação fraudulenta de contas. No primeiro esquema, os criminosos criavam contas falsas de forma automatizada, usando endereços de áreas com CEPs de alto poder aquisitivo, e respondiam corretamente às perguntas de autenticação baseada em conhecimento com dados pessoais disponíveis publicamente. Em seguida, usavam o serviço gratuito do provedor para rastrear encomendas e receber notificações quando elas eram enviadas. Isso permitia que os ladrões acompanhassem as encomendas e interceptassem as entregas, muitas das quais continham produtos que poderiam revender.
No segundo esquema, os invasores criavam contas falsas e vinculavam a elas cartões de crédito roubados. Em seguida, anunciavam serviços como frete com desconto e redirecionamento de encomendas em marketplaces ilegítimos, usando as contas falsas para comprar etiquetas de envio. Caso a vítima do roubo do cartão de crédito descobrisse a fraude, a transportadora teria de reembolsá-la pelo custo do frete e possivelmente pagar taxas de estorno à administradora do cartão de crédito.
A solução
Inicialmente, o provedor tentou desenvolver uma solução própria para enfrentar esses desafios. Para tentar resolver o problema, utilizou uma combinação de firewall de aplicações web, balanceador de carga e ferramentas de análise, correlacionando chamados do suporte técnico com reclamações de clientes e, em seguida, forçando a redefinição de senha. Essa abordagem por conta própria não foi eficaz para mitigar os ataques automatizados, e as fraudes continuaram.
Sem conseguir resolver o problema por conta própria, o provedor recorreu ao F5 Distributed Cloud Bot Defense e decidiu implantar a solução em seus aplicativos de login e criação de contas, tanto na web quanto em dispositivos móveis.
O resultado
Há dois estágios em uma implantação típica do Distributed Cloud Bot Defense: o modo de observação e o modo de mitigação. No modo de observação, a F5 analisa todas as solicitações recebidas pelo aplicativo para personalizar sua defesa e identificar o tráfego automatizado. No modo de mitigação, a F5 executa ações programáticas com base na natureza da automação e nas necessidades do provedor.
Modo de Observação
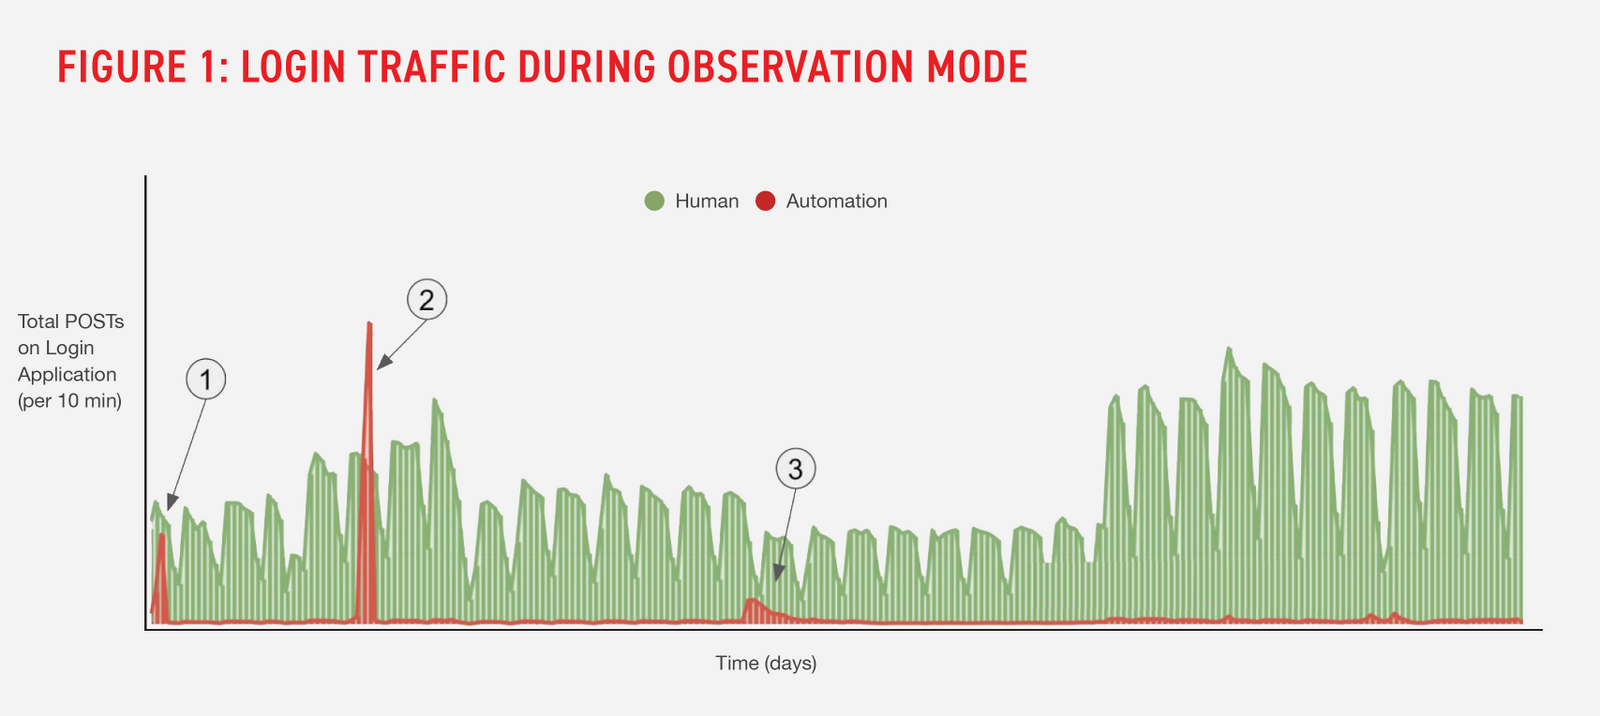
Assim que o Distributed Cloud Bot Defense entrou no modo de observação, o provedor pôde visualizar e compreender imediatamente toda a natureza do tráfego de login. Conforme mostrado na Figura 1, durante o modo de observação, o serviço diferenciou o tráfego humano legítimo (verde) da automação indesejada (vermelho) no aplicativo de login.
O Distributed Cloud Bot Defense também forneceu ao provedor relatórios avançados de inteligência sobre ameaças, incluindo informações sobre as origens do tráfego automatizado. Por exemplo, o serviço identificou que metade da atividade automatizada era benigna, algo que o provedor desconhecia até então.
Além disso, durante o modo de observação, o Distributed Cloud Bot Defense identificou três campanhas automatizadas distintas, indicadas como 1, 2 e 3 no gráfico. Esses grupos representaram quase metade das transações automatizadas durante todo o período de observação. Se um grupo de ataque tentar contornar o Distributed Cloud Bot Defense reformulando suas ferramentas, por exemplo, usando novos proxies para rotear seu tráfego ou imitando outro tipo de navegador, o serviço ainda conseguirá identificar o grupo de ataque com base em outros sinais.
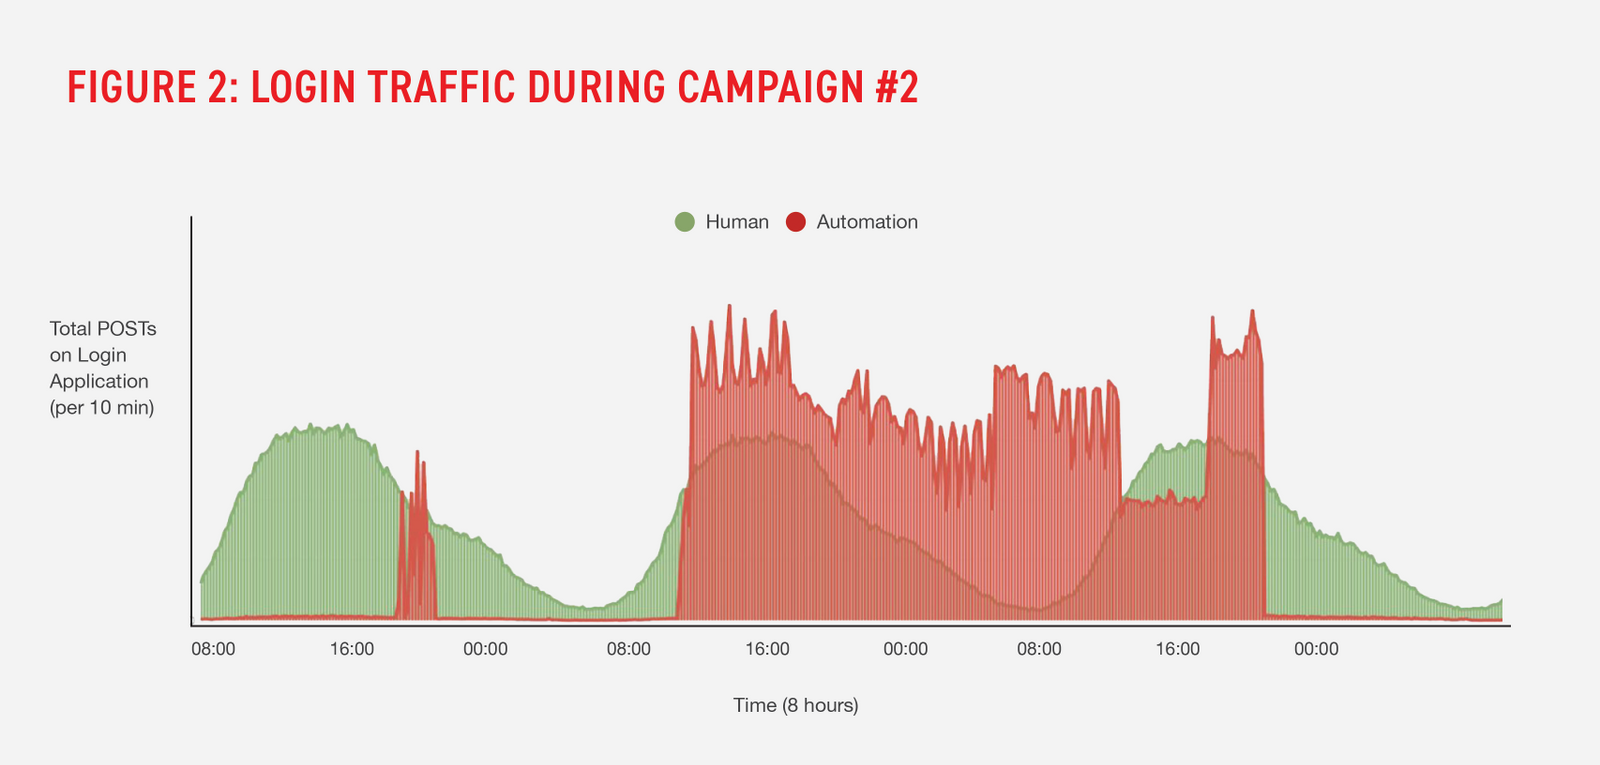
A F5 também analisou minuciosamente cada campanha. A Figura 2 apresenta uma visão detalhada da campanha nº 2, disponibilizada ao provedor. Essa campanha consistiu em um ataque de preenchimento de credenciais altamente distribuído, lançado a partir de mais de 25.000 endereços IP. Os ataques representaram mais de 50% de todo o tráfego durante os três dias da campanha. A campanha também se destacou pelo fato de o invasor ter tentado percorrer um fluxo de trabalho além do fluxo de login.
Modo de mitigação
Após um período de observação de quase seis meses, o provedor colocou o Distributed Cloud Bot Defense no modo de mitigação. O serviço bloqueou imediatamente os ataques de preenchimento de credenciais, evitando milhares de invasões de contas. O provedor estimou que, com a F5 protegendo seus aplicativos de login de consumidores e criação de contas, conseguiu economizar pelo menos US$ 3,5 milhões por ano em perdas decorrentes de fraudes.
* A F5 define uma campanha como um grupo de solicitações automatizadas provenientes da mesma origem, conforme identificado por centenas de sinais proprietários.
Planos futuros
Devido ao sucesso do Distributed Cloud Bot Defense na proteção dos logins de consumidores em seu site e aplicativo móvel, o provedor está ampliando a implantação para proteger o cadastro de novas contas de clientes empresariais, bem como outras aplicações corporativas, incluindo serviços de login empresarial, envio, pagamento e rastreamento.
A empresa também está trabalhando com a F5 para permitir, de forma eficiente, automações legítimas (benignas) de clientes empresariais que usam automação no aplicativo de login do consumidor para agilizar o envio de seus produtos.
Benefícios
- Eficácia de longo prazo no bloqueio de invasores sofisticados e capacidade de identificar atividades maliciosas que levam a fraudes.<br>
- Proteção omnicanal, incluindo endpoints web, móveis e de API.
- Serviço totalmente gerenciado que se tornou uma extensão da equipe de segurança do provedor e se concentrou em alcançar o resultado desejado: impedir toda automação indesejada.
Desafios
- Invasão de conta
- Criação de contas fraudulentas