O que é defesa em múltiplas camadas?
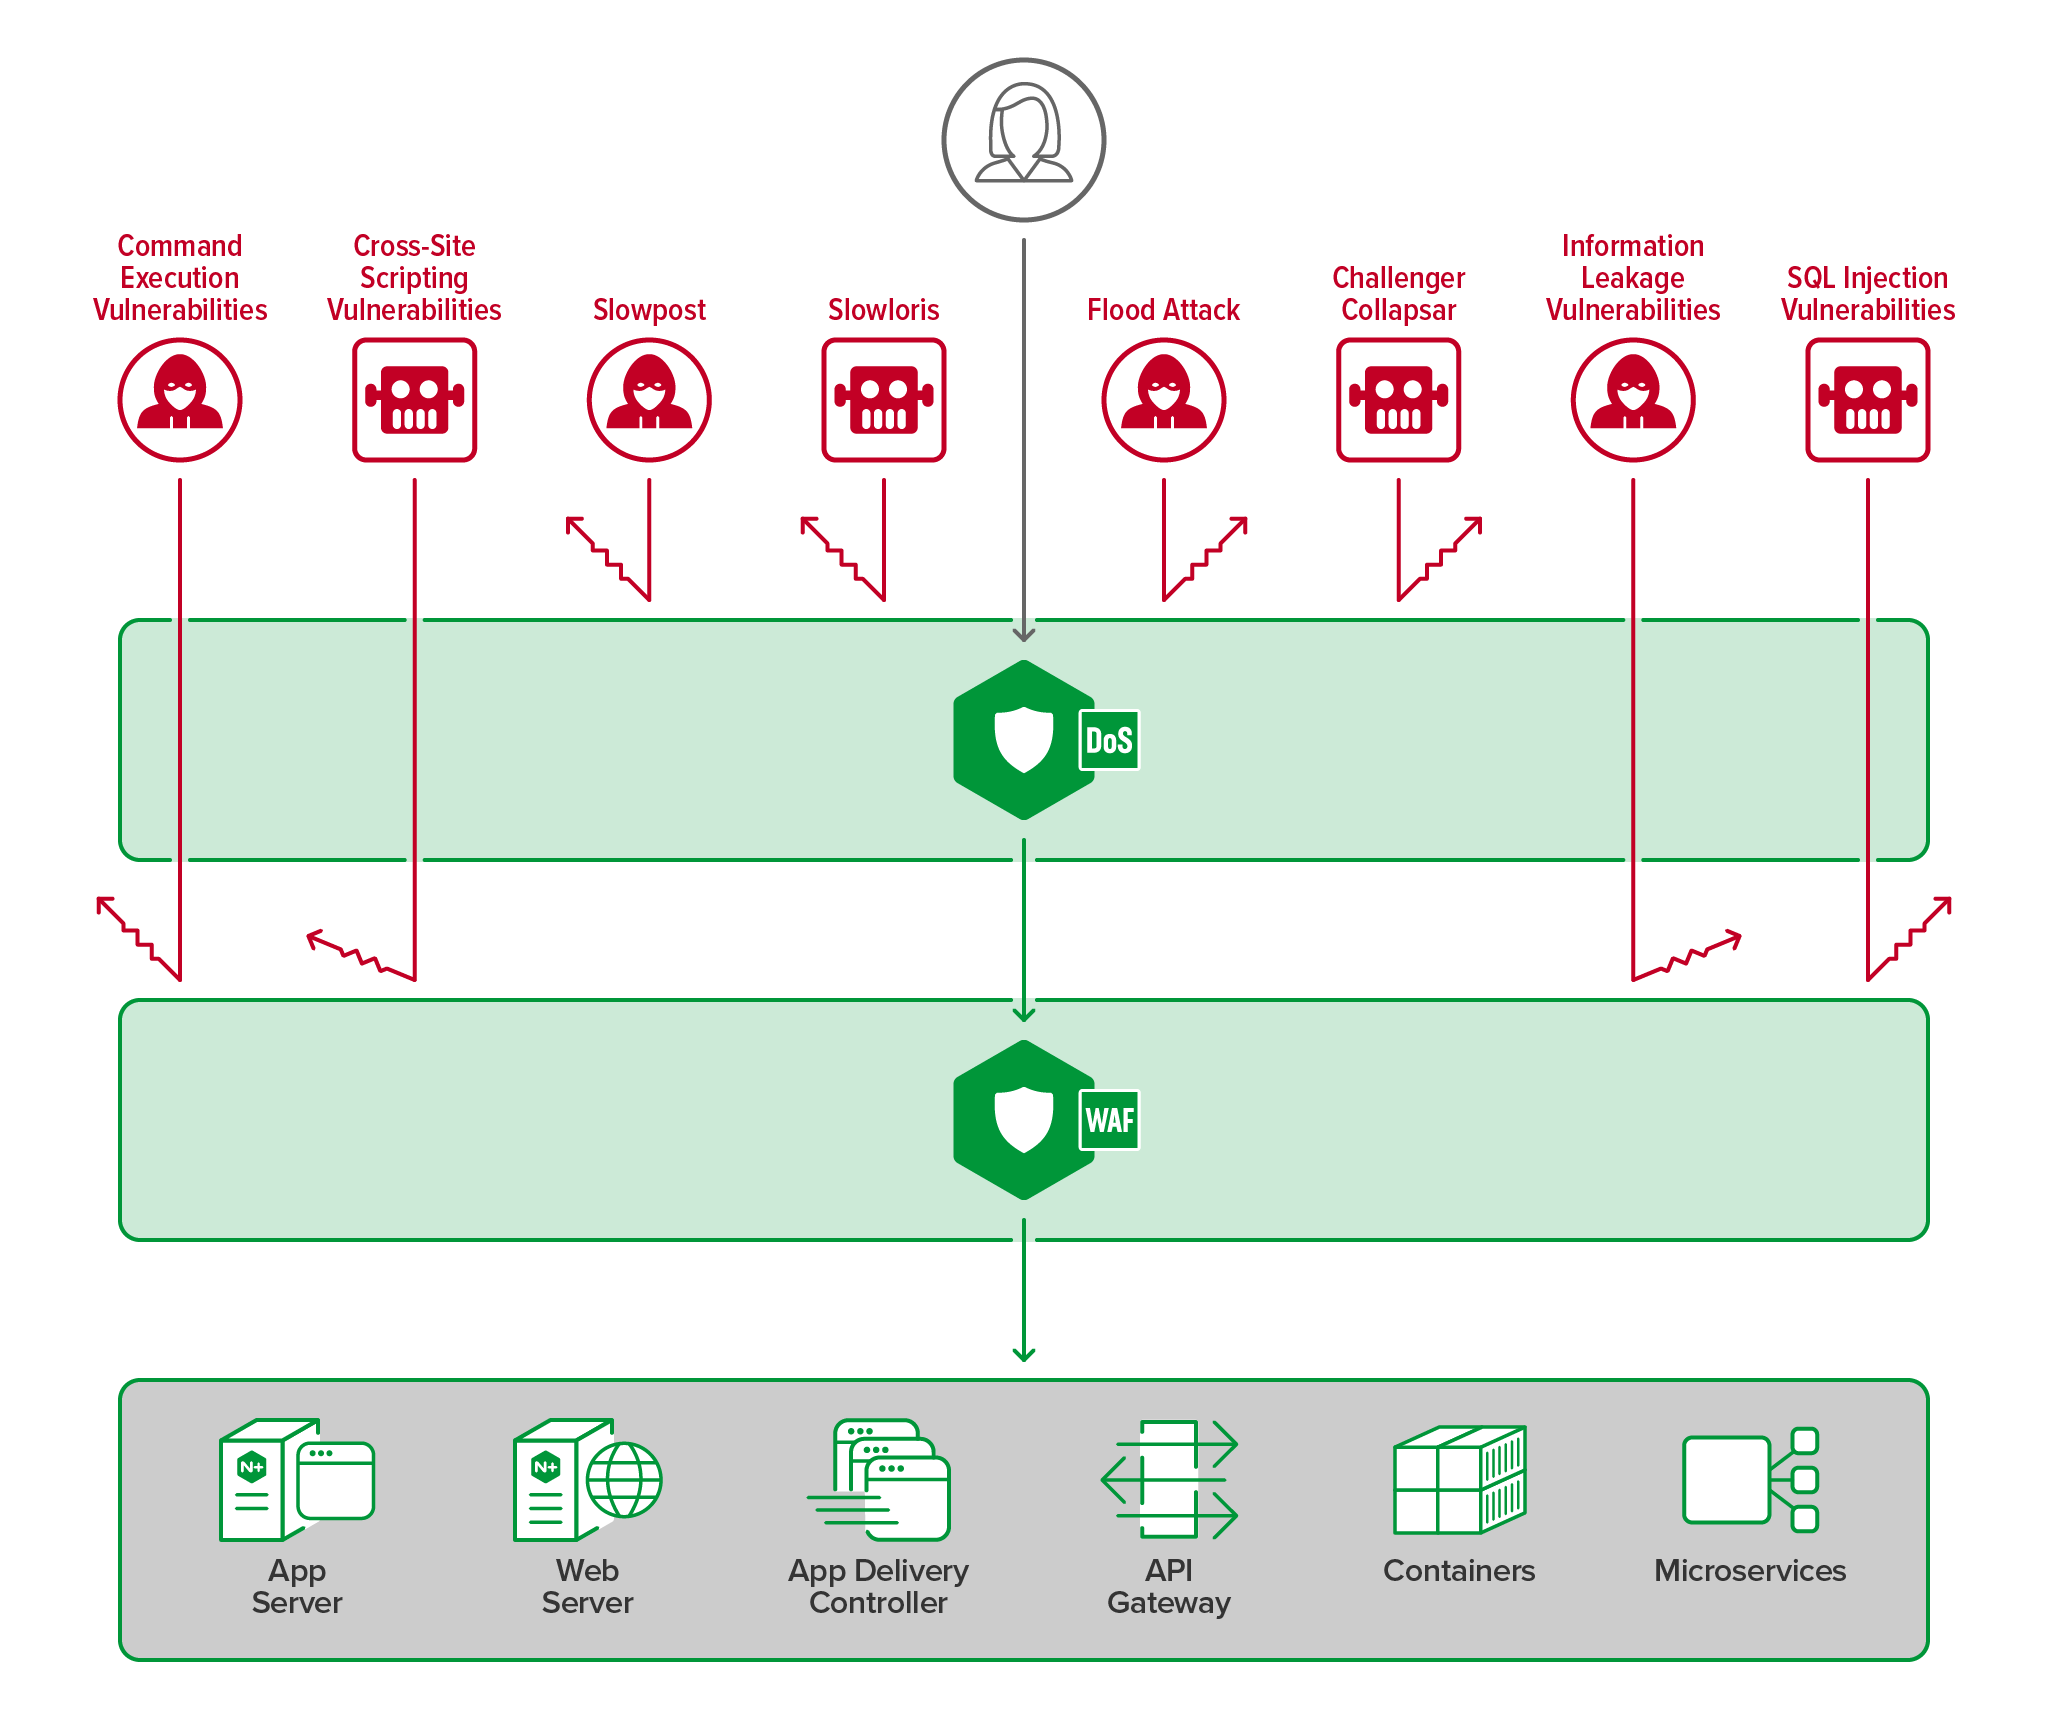
A defesa em múltiplas camadas refere-se a uma estratégia de segurança composta por várias camadas independentes de gerenciamento de segurança, garantindo a continuidade do funcionamento mesmo que uma delas falhe ou seja comprometida. Essas camadas geralmente incluem fatores como pessoas, tecnologia e operações. Ao sobrepor esses sistemas de gerenciamento, os ataques que não puderem ser mitigados por uma camada durante o processamento de dados poderão ser bloqueados por outra camada do mesmo sistema.
Há várias maneiras de implementar uma estratégia de defesa em múltiplas camadas. Quanto aos aspectos técnicos, recomenda-se considerar os três pontos a seguir:
- Proteção contra negação de serviço (DoS): Implementar proteções contra DoS bloqueia ataques de DoS, impedindo que eles sobrecarreguem os aplicativos e, ao mesmo tempo, melhorando a qualidade e a previsibilidade da experiência do cliente. Para maximizar a eficácia das proteções contra DoS, implante-as globalmente nos limites da rede para abranger todos os aplicativos, APIs e serviços, além de complementar outras ferramentas de gerenciamento de tráfego e segurança. As soluções contra DoS também ajudam a bloquear ataques distribuídos de negação de serviço (DDoS), ampliando sua eficácia. Os ataques DDoS envolvem o uso de inúmeros bots ou sistemas comprometidos para inundar ativos específicos da Web, aplicativos ou um ou mais endereços IP com grandes volumes de tráfego.
- Firewall de Aplicações Web (WAF): implante um WAF entre a camada de proteção contra DoS e o balanceador de carga ou o controlador de Ingress. Um WAF bloqueia ataques sofisticados à camada 7 que exploram vulnerabilidades como as listadas no OWASP Top 10. Os WAFs devem oferecer configurações de proteção robustas e prontas para uso para desenvolvedores que não estejam familiarizados com práticas de segurança, além de permitir personalizações para casos de uso específicos definidos pelos usuários.
- Autenticação e autorização: certifique-se de que as ferramentas de gerenciamento de tráfego, como balanceadores de carga, gateways de API e controladores de Ingress, estejam configuradas corretamente para autenticar e autorizar todas as solicitações de acesso a aplicações e à infraestrutura. Isso é especialmente importante em ambientes Kubernetes ou orientados a microsserviços, nos quais os serviços são fracamente acoplados e podem ser acessados externamente por meio de APIs. Um processo de autenticação robusto e contínuo, incluindo autenticação multifator (MFA) para interações humanas, ajuda a validar todas as conexões, reduzir os vetores de ataque e reforçar a segurança geral.
Como o F5 NGINX pode ajudar