Guia de compra de proteção de aplicações web e APIs (WAAP)
Proteção de ponta a ponta para aplicações e APIs em qualquer lugar
INTRODUÇÃO
Arquiteturas de aplicações descentralizadas baseadas em APIs e IA estão impulsionando uma nova geração de inovação digital. No entanto, esses ambientes dinâmicos e distribuídos também ampliam a superfície de ameaças e aumentam as oportunidades de comprometimento, indisponibilidade e abuso da lógica de negócios. Saiba como soluções de segurança eficazes protegem aplicações tradicionais, modernas e de IA contra riscos críticos — desde o código, passando pelos testes, até a execução — em data centers, nuvens e na borda.
Como chegamos à proteção de aplicações web e APIs (WAAP)?
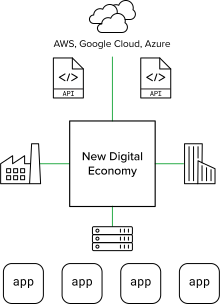
O mercado de segurança de aplicações web evoluiu para acompanhar a nova economia digital. Embora o firewall de aplicações web (WAF) tenha se mostrado uma ferramenta eficaz para mitigar vulnerabilidades em aplicações, a proliferação de APIs e ecossistemas de terceiros, aliada à crescente sofisticação dos invasores, impulsionou a convergência de WAF, segurança de APIs, gerenciamento de bots e mitigação de DDoS em soluções de WAAP para proteger aplicações e endpoints de API contra diversos riscos, incluindo a exploração de vulnerabilidades de dia zero, ataques à lógica de negócios e ameaças automatizadas que podem levar à tomada de controle de contas (ATO).
Um cenário digital altamente competitivo levou as organizações a adotar o desenvolvimento moderno de software para se destacar no mercado, resultando em ciclos rápidos de lançamento para introduzir novos recursos e em uma combinação de integrações, interfaces de usuário no front-end e APIs no back-end. Embora ter um carrinho de compras ou um programa de fidelidade não seja uma fraqueza nem um defeito, os endpoints que viabilizam o comércio e o engajamento dos clientes são alvos prioritários dos invasores. Por isso, todas as interações dos usuários e toda a lógica de negócios precisam ser protegidas contra vulnerabilidades de software, bem como contra vulnerabilidades inerentes que podem resultar no abuso das funções de login, criação de conta e adição ao carrinho por meio de bots e automação mal-intencionada.
As APIs, assim como as aplicações web tradicionais, estão sujeitas a diversos riscos, incluindo controles frágeis de autenticação e autorização, configurações incorretas e falsificação de solicitações do lado do servidor (SSRF). Mesmo empresas com boas práticas de segurança de APIs ainda podem estar expostas. Integrações de terceiros e ecossistemas de IA que abrangem ambientes híbridos e multinuvem ampliam drasticamente a superfície de ameaças para as equipes de defesa. Endpoints de API não gerenciados, frequentemente chamados de APIs sombra e zumbi, tornam necessárias a descoberta contínua e a proteção automatizada, idealmente no código, durante os testes e em tempo de execução.
Hoje, os clientes têm mais opções do que nunca e pouca tolerância a experiências ruins. Qualquer incidente de segurança ou atrito durante as transações, incluindo lentidão e solicitações excessivas de autenticação, pode resultar em perda de receita e até no abandono da marca.
Assim, a nova economia digital exige uma nova era na segurança de aplicações para impulsionar a inovação com segurança, gerenciar riscos de forma eficaz e reduzir a complexidade operacional.
“Manter o status quo simplesmente não basta — com mais de 40.000 vulnerabilidades (CVEs) divulgadas em 2024 e o aumento dos ataques potencializados por IA, aplicações e APIs estão sob ataque.”
Por que a necessidade urgente de WAAP?
A ampla adoção da nuvem, seguida pelo avanço da IA generativa, deu origem a uma variedade de arquiteturas e interdependências entre os componentes das aplicações. As stacks web tradicionais de três camadas estão sendo adaptadas ou até mesmo substituídas por aplicações modernas que utilizam arquiteturas descentralizadas baseadas em microsserviços para facilitar a comunicação entre APIs. A gestão de múltiplas stacks de segurança e conjuntos de ferramentas nativas da nuvem em diferentes ambientes levou a uma complexidade insustentável e criou desafios significativos para as equipes de resposta a incidentes, já que é impraticável mitigar manualmente ameaças que estão sendo rapidamente transformadas em armas com o uso da IA. Ainda assim, aplicativos móveis de fácil acesso e integrações de terceiros via APIs aceleram o lançamento de produtos e serviços no mercado e são essenciais para manter a vantagem competitiva em um mercado marcado pela constante inovação digital.
A descentralização da arquitetura, o desenvolvimento ágil de software e as cadeias complexas de suprimentos de software ampliaram a superfície de ameaças e introduziram riscos desconhecidos, exigindo um foco renovado nos princípios de Shift Left como modelagem de ameaças, análise de código e testes de invasão, além de esforços coordenados para manter uma postura de segurança consistente em todos os ambientes. Além de mitigar a exploração de vulnerabilidades e as configurações incorretas, as equipes de segurança da informação devem se empenhar em proteger aplicativos e APIs ao longo de todo o ciclo de vida de desenvolvimento de software (SDLC) e defender a lógica de negócios crítica contra abusos.
A proliferação de APIs e o uso excessivo de ferramentas são tão generalizados que estamos chegando a um ponto de inflexão. As equipes de segurança precisarão adotar a telemetria para obter insights que orientem ações e empregar inteligência artificial para ajustar automaticamente as contramedidas de segurança e mitigar os riscos de forma adequada.
O objetivo principal é tornar a segurança das aplicações intrínseca, empregando defesas contínuas que mitiguem os riscos de forma consistente — desde o código, passando pelos testes, até a execução — em data centers, nuvens e ambientes de borda.

Crescimento da base de clientes e da receita
As organizações que oferecem experiências digitais seguras de forma consistente conquistarão mais clientes e aumentarão sua receita.

Vantagem competitiva
Incidentes de cibersegurança e atritos na experiência do cliente são os maiores riscos para o sucesso digital e a vantagem competitiva.

Superfície de ameaças ampliada
A proliferação de arquiteturas e suas interdependências ampliaram drasticamente a superfície de ameaças para invasores sofisticados.
O que caracteriza uma boa solução de WAAP?
Devido à complexidade de proteger aplicações web e APIs contra ataques constantes que exploram vulnerabilidades e práticas abusivas, as plataformas WAAP oferecidas como serviço na nuvem estão se tornando cada vez mais populares. Essas plataformas surgiram de diversos fornecedores, incluindo empresas consolidadas de CDN, pioneiros na entrega de aplicações e fornecedores especializados em segurança que expandiram sua atuação para mercados adjacentes por meio de aquisições.
“Após 20 anos de boas práticas de segurança de aplicações web, novos riscos mudam radicalmente o cenário.”
– OWASP Top 10
A eficácia e a facilidade de uso são frequentemente citadas como critérios fundamentais para a compra de uma solução WAAP, mas são subjetivas e difíceis de verificar durante a seleção de fornecedores.
Uma abordagem mais prática é definir e agrupar as propostas de valor de WAAP em requisitos básicos, recursos para seleção de finalistas e diferenciais, ajudando as organizações a fazer a escolha mais bem fundamentada possível.
Requisitos básicos
Integração simples e monitoramento de baixa manutenção
Análise abrangente de segurança
Sofisticação além de assinaturas, regras e inteligência de ameaças
Descoberta de APIs e aplicação de esquemas
Proteção escalável contra bots e ataques automatizados
Recursos prioritários na seleção
Modelo de segurança positiva com aprendizado automatizado
Análise comportamental e detecção de anomalias
Correção de falsos positivos
Integração com ecossistemas de segurança e ferramentas de DevOps
Contramedidas contra evasão
Diferenciais
Visibilidade universal e aplicação consistente de políticas para aplicativos e APIs em qualquer lugar
Taxa máxima de detecção (eficácia)
Operações automatizadas
Segurança de APIs em todo o ciclo de vida
Proteção transparente que reduz o atrito para o usuário
O que caracteriza a melhor solução WAAP?
Uma solução WAAP de ponta ajuda as organizações a aprimorar sua postura de segurança no ritmo dos negócios, mitigar comprometimentos sem atritos nem excesso de falsos positivos e reduzir a complexidade operacional para oferecer experiências digitais seguras em escala — onde quer que as aplicações e APIs precisem estar.
Proteção contínua e segurança consistente
- Observabilidade universal em ambientes híbridos e multicloud
- Aplicação consistente de políticas e remediação
- Detecção precoce de riscos no código e durante os testes
Aprimore a postura de segurança no ritmo dos negócios
- Integração com pipelines de CI/CD
- Descoberta dinâmica de APIs e aplicação de regras de esquema
- Proteção automatizada e segurança adaptativa
Reduza o risco de comprometimento com o mínimo de atrito e falsos positivos
- Mitigação em tempo real e análise retrospectiva
- Detecção precisa sem verificações de segurança rigorosas
- Resiliência diante da reformulação de ferramentas, da escalada e das tentativas de evasão dos atacantes
Reduza a complexidade operacional
- Reduza o risco de “TI paralela” e de integrações inseguras de terceiros
- Simplifique a segurança em data centers, nuvens e na borda
- Elimine as restrições de arquitetura para implantar segurança sob demanda onde for necessário
“A proliferação descontrolada de APIs é alarmantemente generalizada: hoje, as organizações utilizam, em média, mais de 20.000 APIs.”
– Guia de avaliação de soluções de segurança de APIs da Datos Insights
A melhor solução WAAP oferece segurança eficaz e fácil de operar em uma plataforma distribuída.
Segurança eficaz
Detecção e mitigação contínuas
Análise retrospectiva
Baixo atrito
Baixa taxa de falsos positivos
Plataforma distribuída
Visibilidade universal em todas as nuvens e arquiteturas
Segurança intrínseca para todos os aplicativos e APIs
Postura de segurança e resposta a incidentes consistentes
Correção integrada de ameaças emergentes
Fácil de operar
Implantação por autoatendimento
Segurança com ajuste automático
Painéis completos e insights contextuais
Operações assistidas por IA
A vantagem do F5 WAAP
O F5 WAAP se adapta à evolução dos aplicativos e dos invasores para proteger as experiências dos clientes na nova economia digital.

Mitigação em tempo real
Segurança robusta, inteligência de ameaças e detecção de anomalias protegem todos os aplicativos e APIs contra a exploração de vulnerabilidades, bots e abusos para impedir comprometimentos, invasões de contas (ATO) e fraudes em tempo real.

Análise retrospectiva
A correlação de insights entre múltiplos vetores e a avaliação baseada em aprendizado de máquina de eventos de segurança, falhas de login, acionamentos de políticas e análises comportamentais permitem o autoaprendizado contínuo.
Proteção automatizada
A descoberta dinâmica e a definição de uma linha de base para políticas permitem a mitigação automática, o ajuste e a correção de falsos positivos durante todo o ciclo de desenvolvimento e implantação e após sua conclusão.

Segurança adaptativa
Contramedidas de segurança autônomas que reagem à medida que os invasores adaptam suas ferramentas, enganando e identificando agentes mal-intencionados sem depender de medidas de mitigação que prejudiquem a experiência do cliente.

Plataforma distribuída
Uma estrutura unificada de aplicações implementa segurança sob demanda onde necessário, garantindo proteção consistente da aplicação à borda.

Integração do ecossistema
Implantação e manutenção via API que se integram facilmente a estruturas de desenvolvimento mais amplas, pipelines de CI/CD e sistemas de gerenciamento de eventos.
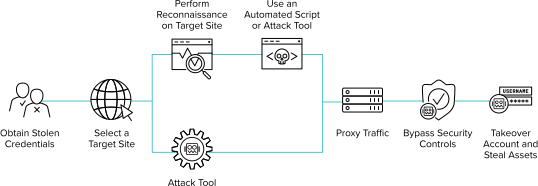
Exemplo de ataque de credential stuffing
Condição
Abuso
Intenção
Origem
Evasão
Identificação
Detecção de anomalias
Análise comportamental
ML de estágio 1
ML de estágio 2
Detecção precisa e mitigação automática
Guia de resposta a ataques de credential stuffing