Arquitetando a entrega de aplicações em sistemas integrados
Visão geral
Os sistemas integrados são uma opção popular de arquitetura empresarial devido à promessa de implantação rápida, gerenciamento simplificado e operações eficientes. Eles combinam recursos pré-configurados de computação, comutação, roteamento e armazenamento com software de hipervisor e gerenciamento.
Atualmente, soluções hiperconvergentes como Nutanix e SimpliVity ampliaram a virtualização da infraestrutura para incluir armazenamento e redes. Essas soluções podem proporcionar maior economia de custos e mais flexibilidade.
No entanto, a evolução dessas arquiteturas não alterou a natureza fundamental das aplicações executadas nelas. As aplicações ainda exigem serviços de aplicação das camadas 4 a 7. E você precisará fornecê-los sobre seus sistemas convergentes ou integrados.
O desafio é encontrar a melhor maneira de integrar os serviços de aplicativos a essas novas arquiteturas.
Considerações
Com parcerias tecnológicas com diversos fornecedores de infraestrutura e virtualização, a F5 pode ajudar você a oferecer a segurança, a disponibilidade e a otimização de que suas aplicações precisam.
Agora, você precisa fazer algumas escolhas.
Software ou hardware?
Primeiro, o software.
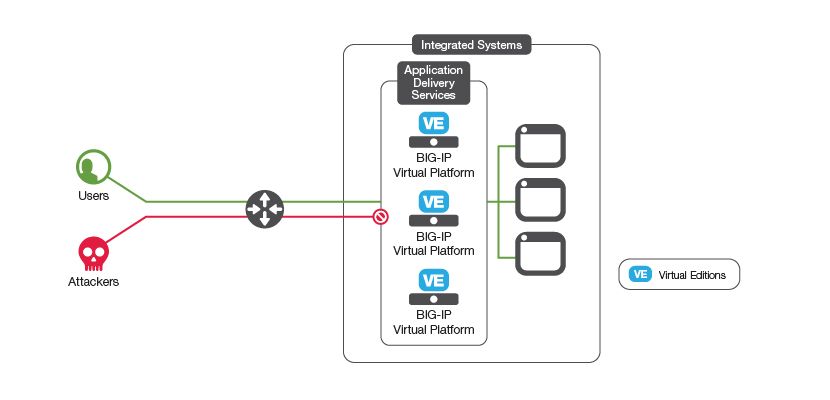
As edições virtuais são a opção de implantação mais comum para infraestruturas convergentes e hiperconvergentes. O uso de edições virtuais permite fornecer serviços de aplicativos dentro da infraestrutura convergente. A hospedagem de serviços e aplicativos na mesma infraestrutura pode simplificar a rede e evitar saltos adicionais de rede.
Você pode implantar edições virtuais para cada aplicação, simplificando a pilha geral de uma única aplicação e facilitando sua portabilidade entre infraestruturas. Também é possível usar os mesmos processos de implantação e provisionamento para servidores de aplicações e edições virtuais, simplificando as operações.
E quanto ao hardware?
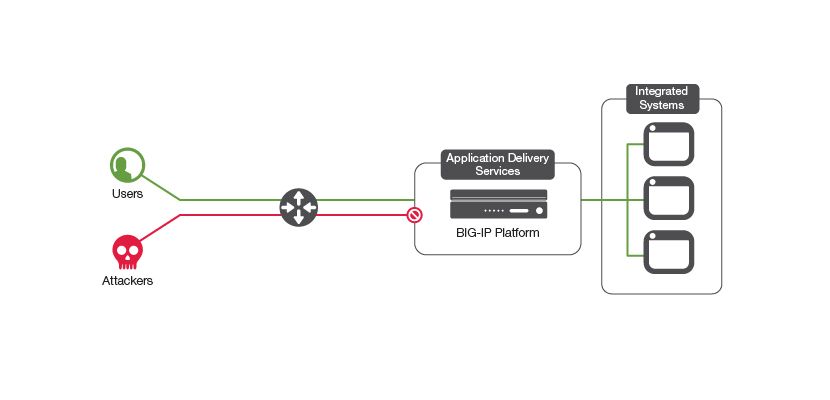
Adicionar dispositivos de hardware a uma solução de hardware pré-configurada pode parecer contraditório, mas, às vezes, é uma escolha lógica. Quando o alto desempenho é um requisito (por exemplo, para inspeção de SSL em massa ou mitigação de DDoS), o hardware personalizado oferece desempenho e escalabilidade.
A desvantagem? Quando os serviços são necessários em várias camadas lógicas de uma pilha de infraestrutura (como no gerenciamento do tráfego entre a camada de apresentação do front-end e a lógica de negócios do middleware), o tráfego das aplicações precisa sair dos blocos de infraestrutura convergente para ser processado. Isso adiciona saltos à rede e aumenta a latência.
Você também pode implantar uma solução de “duas camadas”, com hardware de alta capacidade na borda para serviços em larga escala (inspeção SSL, firewall e otimização) e edições virtuais de locatário único que forneçam serviços especializados (firewall de aplicações Web ou acesso a desktops virtuais) para aplicações específicas dentro da infraestrutura virtual integrada.
Escalar verticalmente ou horizontalmente?
A F5 permite escalar vertical ou horizontalmente. A escalabilidade vertical é ideal para ampliar a capacidade de uma única aplicação ou quando há vários serviços consolidados em um dispositivo de hardware de alta capacidade. Já a escalabilidade horizontal, por meio da configuração de mais appliances, é uma excelente maneira de gerenciar mais aplicações e obter maior flexibilidade.
Etapas
Sua escolha de infraestrutura convergente ou hiperconvergente, plataforma e modelo de escalabilidade determinará seus próximos passos.
1. Configure a plataforma.
Os appliances virtuais são fáceis de implantar em um sistema integrado. Basta implantar a imagem (a imagem e o método de implantação dependem do hipervisor e do sistema), usando a tecnologia de switch virtual do hipervisor para disponibilizar as redes necessárias e, em seguida, licenciar o appliance.
Para appliances de hardware, certifique-se de que haja conectividade de alto desempenho entre o dispositivo e todas as redes nas quais você deseja disponibilizar serviços de entrega de aplicações. O uso de vários troncos de alta capacidade conectados à malha de switches permite que o tráfego de rede das aplicações em execução no sistema seja gerenciado pela plataforma BIG-IP ou VIPRION. Certifique-se de que o tráfego de todas as VLANs relevantes esteja exposto à plataforma para que os serviços possam ser inseridos onde forem necessários.
2. Configure os serviços de aplicação.
Com a plataforma em execução e conectada às redes desejadas, é hora de configurar os serviços de aplicativos. Para simplificar o gerenciamento e garantir implantações robustas e reproduzíveis, use um modelo iApp sempre que possível.
Os modelos de iApp transformam as práticas recomendadas de implantação para aplicações específicas em assistentes simples, de modo que você só precise fornecer informações específicas do ambiente, como o endereçamento IP. Há mais de vinte modelos totalmente personalizáveis e com suporte da F5, que abrangem muitas aplicações comuns. Os modelos também podem ser controlados por API, permitindo que os sistemas de gerenciamento criem implantações padronizadas com algumas chamadas REST simples.
Resultado
Os aplicativos executados em seus sistemas integrados são otimizados pela segurança, pelo desempenho e pela disponibilidade oferecidos pelos serviços de aplicativos da F5.