Simplifique as auditorias de conformidade com a estrutura de GRC certa
Desviar-se dos padrões de governança, risco e conformidade pode sair caro. Entre agosto e outubro de 2020, um órgão do Departamento do Tesouro dos EUA aplicou US$ 625 milhões em multas a grandes instituições financeiras.
Simplifique as auditorias de conformidade com a estrutura de GRC adequada
Desviar-se dos padrões de governança, risco e conformidade pode sair caro. Entre agosto e outubro de 2020, um órgão do Departamento do Tesouro dos EUA aplicou multas de US$ 625 milhões a grandes instituições financeiras.
Otimizando seu processo de auditoria
Nunca se sabe quando a próxima auditoria começará. Quando isso acontecer, talvez seja necessário dedicar, por até seis meses, o tempo e os esforços de um engenheiro em tempo integral, que terá de realizar as pesquisas necessárias e o trabalho de comprovação de conformidade.
Infelizmente, há muitos casos reais em que o OCC pode multar organizações, como fez recentemente com um grande banco dos EUA, aplicando uma multa de US$ 85 milhões. Em suas conclusões, o órgão citou:
O banco não implementou nem manteve um programa eficaz de gestão de riscos de conformidade e um programa eficaz de governança de riscos de tecnologia da informação compatíveis com seu porte, sua complexidade e seu perfil de risco.
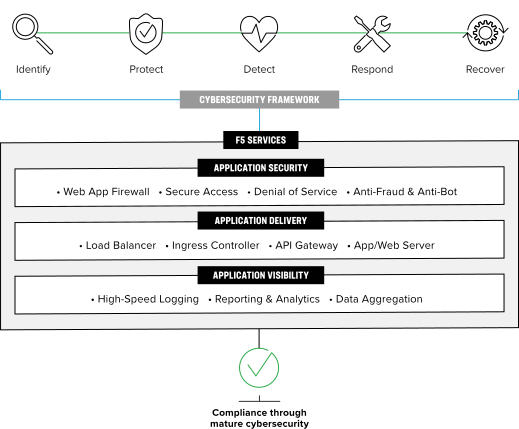
Manter-se em conformidade com os padrões de governança, risco e compliance pode ser difícil, mas isso não deve impedir você de alcançar objetivos de negócios essenciais. Com a F5, você pode simplificar o processo de auditoria, começando por uma estratégia madura de segurança cibernética.
Principais recursos
Visibilidade detalhada dos vetores de risco de auditoria
Pequenos problemas podem permanecer ocultos até que seja tarde demais. E, quando isso acontece, seus auditores já aplicaram multas onerosas ou exigiram um trabalho tedioso de comprovação de conformidade. Ao visualizar suas aplicações como um todo, você pode encontrar rapidamente os problemas e isolá-los ou resolvê-los antes que se tornem maiores, não importa onde estejam ocultos.
Soluções prontas para uso e em conformidade
Os auditores esperam um grau mais elevado de maturidade cibernética das instituições de serviços financeiros. Muitas vezes, apenas cumprir os requisitos de conformidade não é suficiente. As soluções da F5 são desenvolvidas especificamente para promover um alto nível de maturidade cibernética, causar uma boa impressão nos auditores e, assim, minimizar os atritos e o estresse causados pelas auditorias.
Suporte da F5 comprovado pelo setor
O suporte da F5, comprovado no setor, pode orientar você na criação dos padrões e procedimentos essenciais para preparar sua organização da melhor forma possível para auditorias de todos os tipos. Também podemos acompanhar você durante as reuniões com os auditores para ajudar a aprofundar os tópicos relacionados à conformidade.
Conformidade é mais do que apenas marcar uma caixa
Para otimizar de forma eficaz o processo de auditoria, você precisa adotar uma postura proativa. A abordagem certa e as soluções para aplicações são fundamentais. A F5 oferece uma ampla variedade de produtos e serviços que podem ajudar.
Produtos | Como eles ajudam |
BIG-IP Access Policy Manager | Controle de acesso, VPN SSL |
BIG-IP Advanced Firewall Manager | Controles de firewall, segmentação, acesso |
BIG-IP Application Security Manager/Advanced WAF® | Segurança de aplicações, vulnerabilidades (o WAF é obrigatório para conformidade com o PCI DSS) |
BIG-IQ Centralized Management | Plataforma de gerenciamento, gerenciamento de configurações, telemetria, registro de logs |
Serviços de Nuvem | DNS, DNS Load Balancer e Essential App Protect oferecem controles de segurança, análises e visibilidade para órgãos reguladores e auditores, além de experiência e suporte. |
BIG-IP DNS | Segurança de DNS (sujeita a ataques) |
Controlador NGINX | O NGINX Ingress Controller é uma solução de excelência para o gerenciamento de tráfego de aplicações nativas da nuvem no Kubernetes e em ambientes conteinerizados. |
NGINX Plus | Acesso, registro de logs, WAF |
Forma | Prevenção contra fraudes, proteção contra bots e opções de bloqueio/engano |
Silverline | SOCS, mitigação de DDoS, segurança de aplicações, proteção contra bots, gerenciamento de configuração (o WAF é obrigatório para conformidade com o PCI DSS) |
SSL Orchestrator | Visibilidade e descriptografia SSL em escala |
Gateway Web Seguro | Gateway web, acesso externo, vazamento de dados |
Criação e governança de normas e procedimentos
Os especialistas da F5, com experiência comprovada no setor, podem orientar você na criação dos padrões e procedimentos essenciais para preparar sua organização da melhor forma possível para auditorias de todos os tipos. Sem um foco rigoroso em conformidade e uma vigilância contínua, as organizações muitas vezes deixam de atender a regulamentos e padrões de conformidade essenciais, como nos processos de validação do Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS).
Em 2019, do total de organizações avaliadas quanto à conformidade com o PCI DSS, apenas 27,9% alcançaram 100% de conformidade durante a validação provisória.
Uma metodologia evoluída de aplicação é fundamental
Tentar desenvolver e disponibilizar aplicações modernas e práticas usando uma infraestrutura legada apresenta desafios e limitações, especialmente quando se consideram os requisitos de conformidade. À medida que as instituições avançam em sua transformação digital, uma Arquitetura de Aplicações Empresariais (EAA) flexível e extensível pode ajudar a promover consistência e alinhamento para viabilizar resultados em escala — um requisito essencial para atender às expectativas de segurança, desempenho e confiabilidade das aplicações.
Uma abordagem evoluída de EAA alinha os esforços de inovação à estratégia de negócios e facilita a integração de tecnologias emergentes, ajudando as organizações a manter a agilidade. Com a EAA adequada, os desenvolvedores conseguem entregar aplicações modernas com rapidez e segurança, independentemente da localização ou do dispositivo, e em conformidade com normas e regulamentações.
Etapa 1: Alinhe a EAA aos objetivos de negócios e determine o equilíbrio adequado entre inovação, agilidade e risco.
Etapa 2: Faça um inventário de aplicações. Contabilize todas as aplicações do portfólio corporativo.
Etapa 3: Avalie o risco de segurança de cada aplicativo do portfólio e atribua a solução adequada. Alguns exemplos incluem:
- Certificação FIPS de hardware e software, conforme necessário para atender a normas e regulamentações
- Proteção de aplicações web e APIs contra ameaças OWASP existentes e emergentes
- Orquestração de SSL com descriptografia e criptografia dinâmicas baseadas em políticas, além do direcionamento de tráfego por vários dispositivos de inspeção
Etapa 4: Defina as categorias de aplicativos e especifique os serviços de aplicativos necessários para cada uma.
Etapa 5: Defina os parâmetros para a implantação e o gerenciamento de aplicativos. Isso inclui:
- Entender as opções de implantação
- Avaliação dos custos associados, dos modelos de consumo e dos perfis de conformidade/certificação
Etapa 6: Atribua funções e responsabilidades. Para isso:
- Esclareça quem é responsável por cada componente da EAA, incluindo a segurança.
- Reconheça que a responsabilidade pode caber a colaboradores individuais, departamentos ou comitês multifuncionais.
Etapa 7: Implemente a abordagem EAA em toda a organização para otimizar a segurança. Isso inclui:
- Aproveitar mecanismos automatizados, como controles de acesso de usuários ou verificações de vulnerabilidades no código
- Conquistar a adesão da organização por meio de treinamentos e comunicações com os funcionários
Etapa 8: Trabalhe com os especialistas da F5 para garantir que sua maturidade cibernética evolua continuamente.
Funções essenciais a serem atribuídas na criação da governança de normas e procedimentos
Líder da equipe de conformidade de configuração
O gerenciamento de configurações pode ser difícil de implementar, por isso é essencial designar um responsável. Entre as ferramentas de automação que ajudam a manter os padrões de configuração e minimizar desvios de configuração estão:
- Integração declarativa
- AS3
- Transmissão de telemetria
- Modelos do CloudFormation
Líder da equipe de arquitetura de aplicações empresariais
Essa função crítica perderá o rumo sem alguém que supervisione o progresso e a priorização dessa iniciativa. Os padrões adotados em toda a organização também serão prejudicados sem essa função dedicada.
Responsável pela auditoria
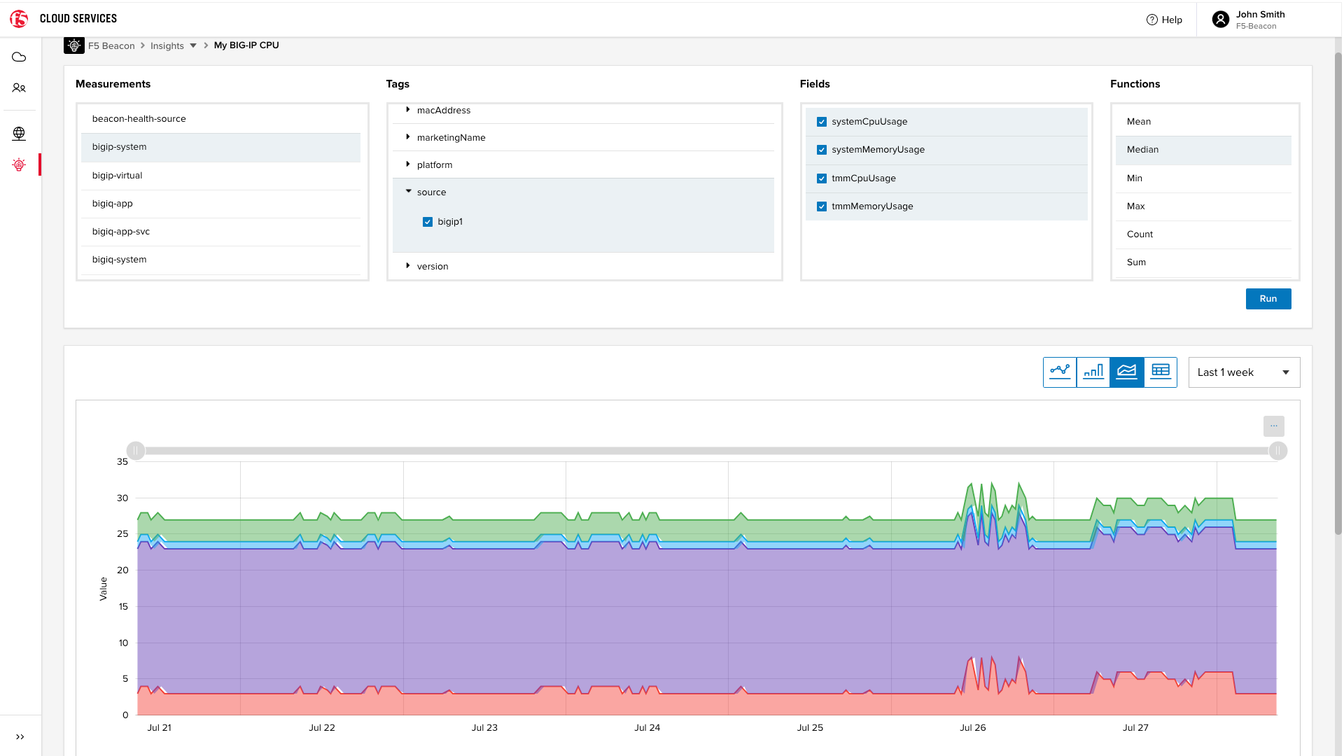
A visibilidade contínua dos principais tópicos de auditoria é fundamental em cada auditoria. Cada equipe precisa de um líder responsável pelas soluções da F5 e pela forma como elas utilizam dados detalhados da aplicação e da rede para fornecer os insights necessários à rápida resolução de problemas relacionados à auditoria.
Os painéis compartilhados da F5, centrados em aplicações, dão às suas equipes de redes, desenvolvimento e segurança acesso aos dados de que precisam, além de promoverem a resolução colaborativa de problemas.
Com a F5, você não estará sozinho no próximo processo de auditoria. Conte com nossos especialistas para aprofundar as questões de conformidade, independentemente do que surgir nas próximas reuniões com os auditores.
A F5 pode ajudar:
- Descubra ameaças criptografadas
- Forneça detalhes sobre os controles de acesso para gerenciar melhor o acesso de usuários privilegiados
- Personalize os relatórios exportáveis para atender a requisitos específicos de auditoria
- Forneça alertas sobre os controles de segurança
Conclusão
Os processos de auditoria podem ser demorados e estressantes. Os funcionários de serviços financeiros nunca sabem quando a próxima auditoria começará, e o trabalho envolvido muitas vezes exige dedicação em tempo integral, para a qual raramente há recursos. Sem as soluções e o suporte adequados, as auditorias podem durar até seis meses, resultando em ações corretivas e em uma nova auditoria.
A F5 tem um histórico comprovado de simplificação do processo de auditoria para instituições de serviços financeiros. Nossas soluções foram desenvolvidas especificamente para minimizar os atritos e o estresse causados pelas auditorias.
Para saber mais, conheça as soluções da F5 para bancos e serviços financeiros ou entre em contato com seu representante da F5.