Como descobrir, monitorar e proteger APIs continuamente
A detecção e a aplicação de medidas em linha são componentes essenciais do F5 Distributed Cloud API Security, ampliando o controle sobre o comportamento das APIs, mitigando atividades maliciosas ou indesejadas (incluindo ameaças automatizadas) e impedindo a exposição de dados confidenciais.
Detecte vulnerabilidades e implemente proteções essenciais em APIs, nos serviços que elas viabilizam e nos sistemas e dados que acessam
No cenário digital atual, as APIs são a espinha dorsal das aplicações modernas, permitindo a integração e a troca de dados entre serviços. À medida que as organizações dependem cada vez mais de APIs para aprimorar funcionalidades e oferecer soluções inovadoras, o risco associado a APIs desprotegidas cresce exponencialmente. Os cibercriminosos visam ativamente esses endpoints, que viabilizam funções empresariais essenciais e atuam como portas de entrada para as organizações, explorando vulnerabilidades para acessar dados confidenciais, interromper serviços, manipular a lógica de negócios para cometer fraudes e realizar ataques — incluindo negação de serviço (DoS), injeção e outras ameaças.
Para proteger os ativos digitais e manter a confiança dos clientes, as organizações devem priorizar a proteção das APIs. A implementação de medidas de segurança robustas para APIs não apenas reduz os riscos em uma superfície de ataque cada vez maior, como também garante a conformidade em setores regulamentados. A segurança de APIs aumenta a resiliência dos serviços digitais e da infraestrutura da organização, além de aprimorar a experiência do cliente.
Uma solução de segurança de APIs deve incluir descoberta, detecção de vulnerabilidades, monitoramento e mitigação em tempo real contra bots e outras ameaças. A aplicação de políticas em linha é fundamental. Não é razoável esperar que as organizações interrompam o desenvolvimento e corrijam imediatamente todas as vulnerabilidades no código das APIs, nem que suspendam o fluxo de lançamentos até que o código esteja perfeito. É nesse ponto que entram em ação os recursos de detecção e proteção de APIs em linha.
Principais benefícios
Reduza a exposição a vulnerabilidades de APIs
Aplicação e controle em linha — incluindo recursos de segurança positiva — para responder a ataques e outras formas de exploração de APIs em tempo real, minimizando possíveis danos causados pelas ameaças do OWASP API Security Top 10.
Impeça o acesso não autorizado e limite a perda de dados
Obtenha uma visão mais aprofundada do uso das APIs e da exposição de dados confidenciais — incluindo informações de identificação pessoal (PII) — com recursos para mascarar, restringir ou impedir que as APIs exponham dados críticos.
Monitore os endpoints de API e melhore a visibilidade
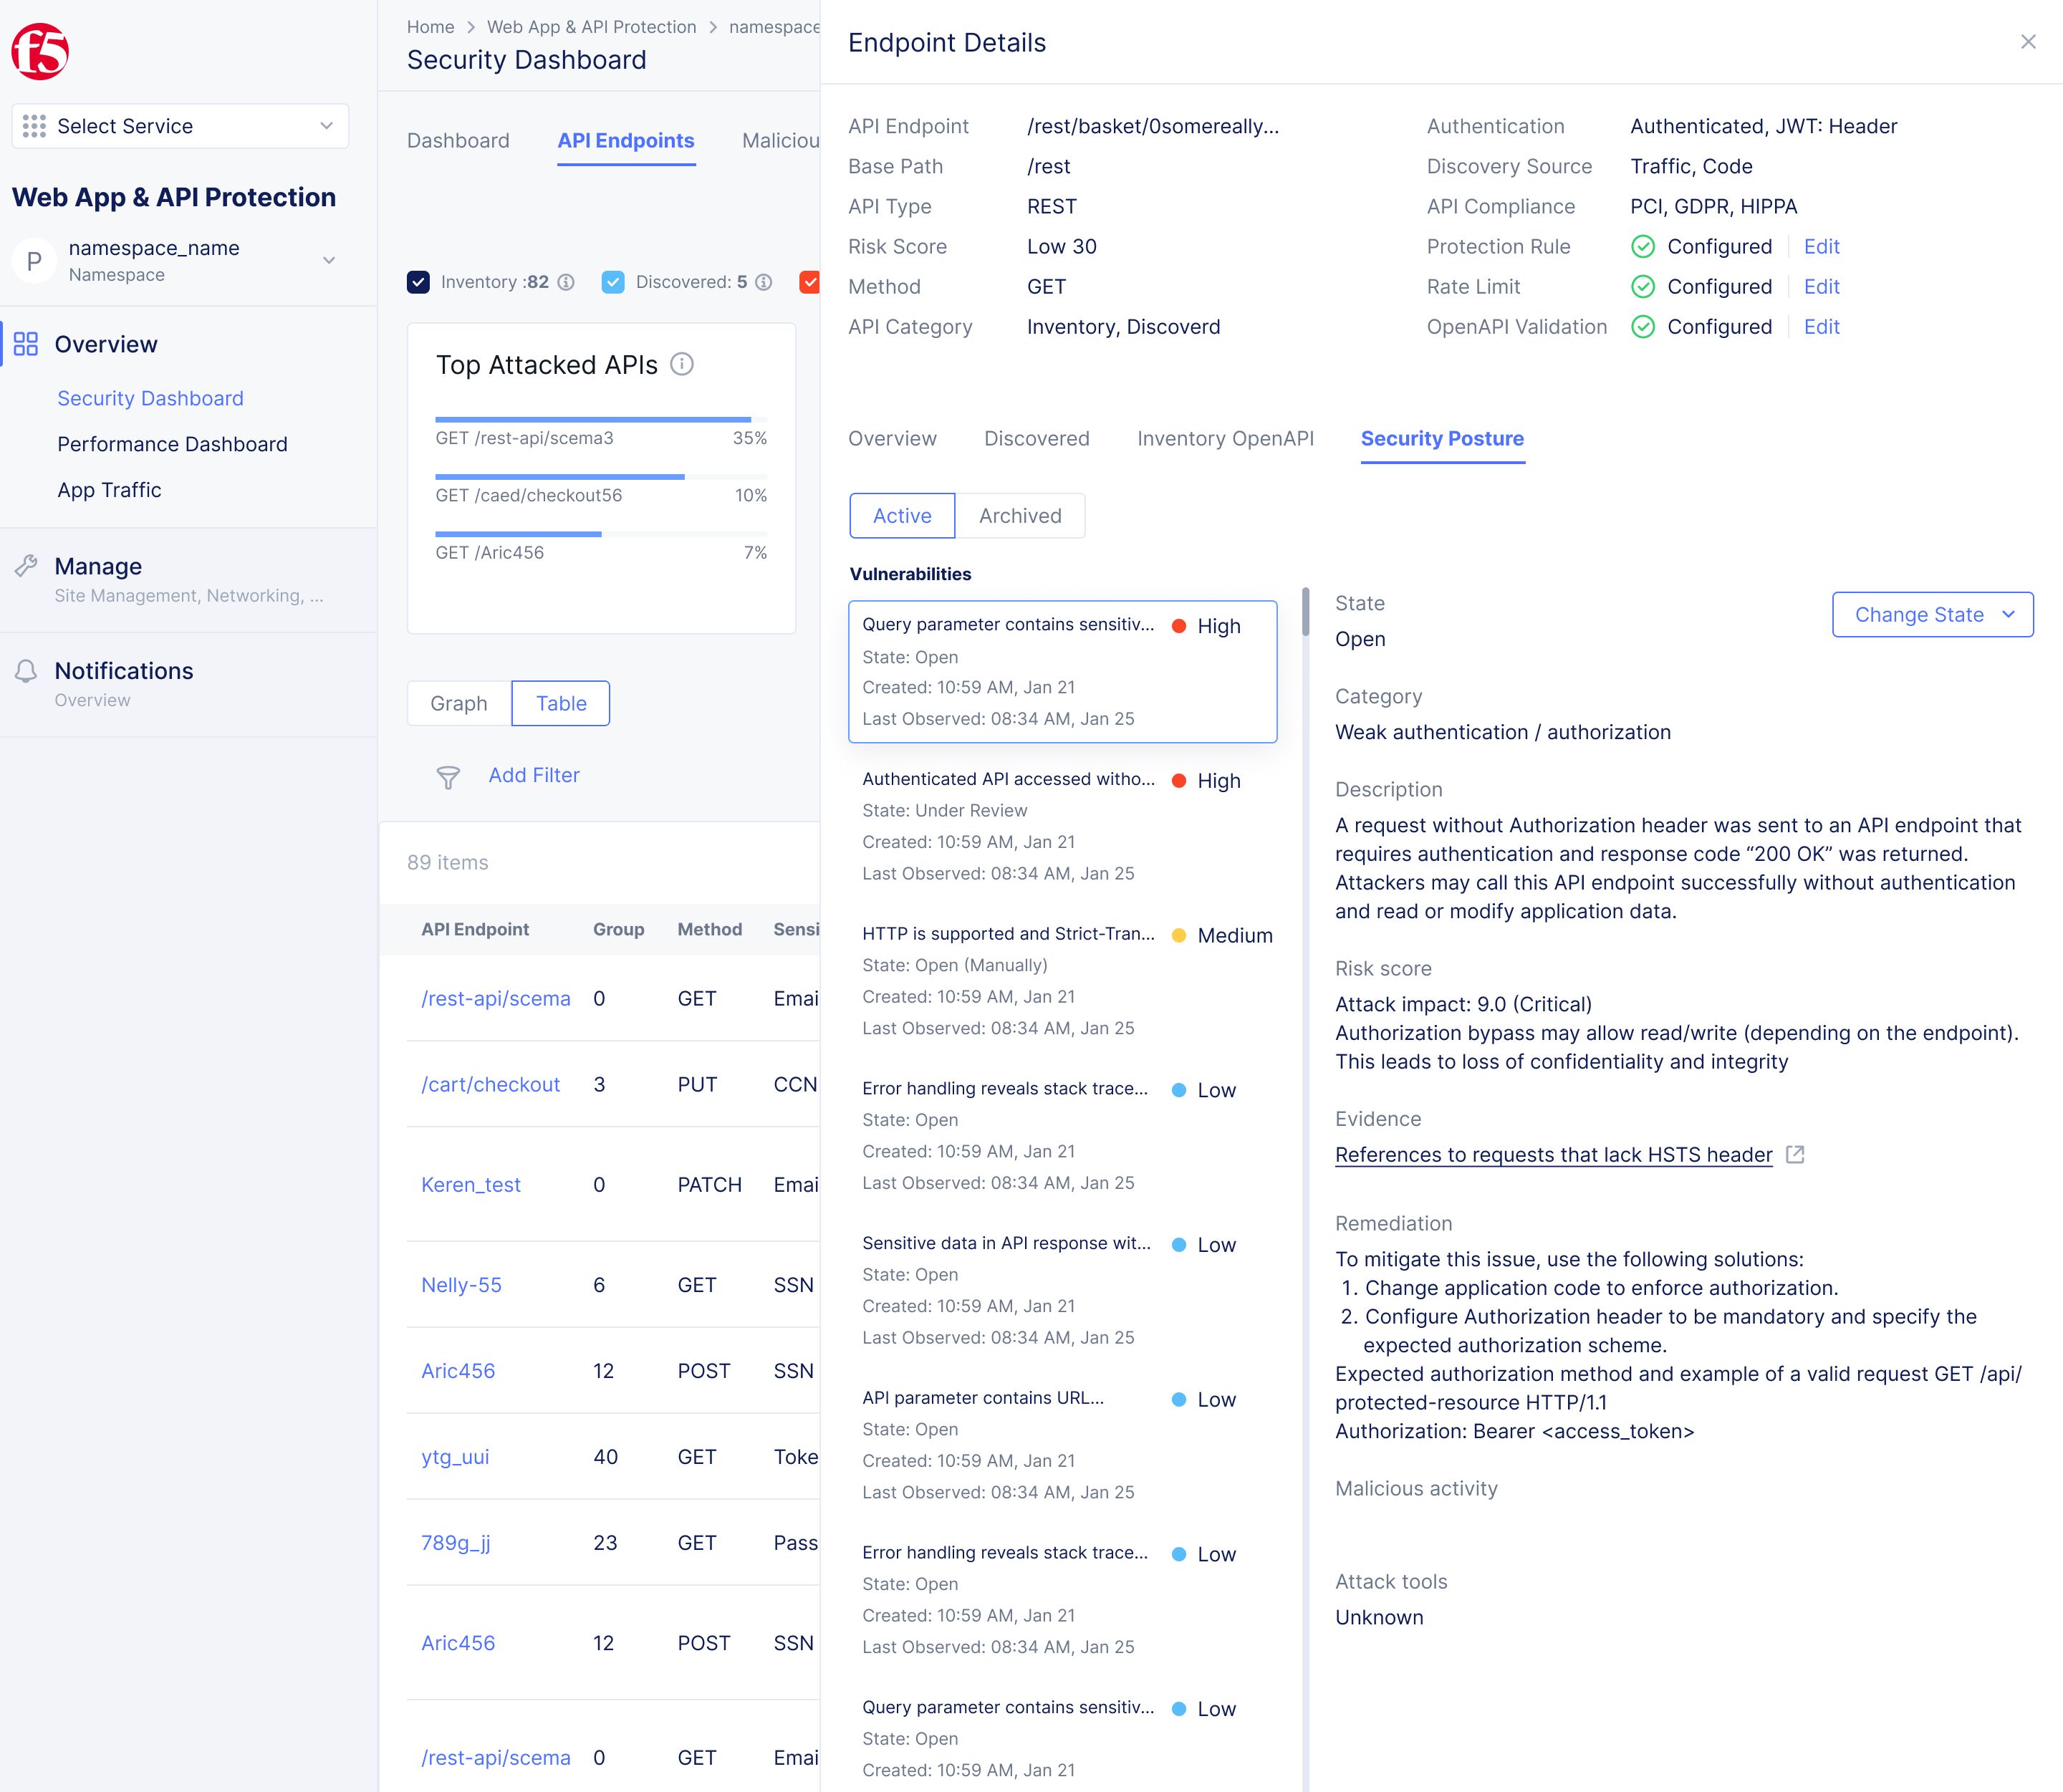
Monitore continuamente os endpoints de API em um console centralizado, detectando atividades anômalas e maliciosas para aprimorar as estratégias de resposta, otimizar os controles e fortalecer as políticas de proteção de APIs.
Aplique facilmente proteção consistente e gerenciamento de políticas
Gerencie a segurança de APIs a partir de um único ponto, com um conjunto comum de mecanismos de controle, simplificando a implementação de políticas e garantindo proteção consistente em todas as APIs.
Aplicação em linha para controlar, monitorar e proteger endpoints de API
Uma stack robusta de segurança de APIs depende de várias camadas de mecanismos de aplicação de políticas e controle para garantir uma proteção abrangente. O OWASP API Security Top 10 destaca um amplo espectro de ameaças, incluindo as diferentes vulnerabilidades e os riscos de segurança enfrentados pelas APIs. Isso inclui ataques que tentam vazar ou exfiltrar dados, ou que consomem ou utilizam recursos de forma abusiva (como ataques de DoS), além de tentativas comuns de injeção, falhas de acesso e autenticação e configurações de segurança incorretas. Essas explorações e as características específicas das APIs exigem detecção e proteção especializadas, pois expõem endpoints críticos que são alvos prioritários de ataques automatizados e agentes mal-intencionados, aumentando o risco de acesso não autorizado a sistemas críticos e dados confidenciais. Mecanismos complexos de autenticação e autorização podem aumentar ainda mais os riscos de segurança se não forem devidamente aplicados e monitorados de forma consistente. Além disso, as APIs geralmente processam lógicas de negócios dinâmicas e se integram a serviços de terceiros, o que exige medidas de segurança adicionais para a proteção contra uma ampla variedade de ameaças e explorações específicas de APIs.
Com o F5® Distributed Cloud API Security, as organizações têm acesso a um conjunto robusto de funcionalidades de aplicação de políticas voltadas à manutenção da segurança de seus endpoints de API. O Distributed Cloud API Security combina a descoberta global de APIs com detecção em linha e recursos de aplicação de políticas de proteção de aplicações web e APIs (WAAP). As APIs estão sujeitas aos mesmos tipos de ataques de injeção que as aplicações às quais oferecem suporte, incluindo falhas de injeção, como injeções de SQL e de comandos. É por isso que a funcionalidade tradicional de firewall de aplicações web (WAF) ainda desempenha um papel importante na proteção de aplicações modernas e das APIs que as viabilizam. O F5 Distributed Cloud Services conta com o WAF principal da F5, equipado com um robusto mecanismo de assinaturas de ataque que contém mais de 8.500 assinaturas para CVEs (vulnerabilidades e exposições comuns), além de vulnerabilidades e técnicas conhecidas identificadas pelo F5 Labs, formando uma sólida linha de base para a proteção de APIs contra ameaças reconhecidas.
Os cibercriminosos atacam ativamente esses endpoints, que viabilizam funções empresariais essenciais e servem como portas de entrada para as organizações, explorando vulnerabilidades para acessar dados confidenciais, interromper serviços e abusar da lógica de negócios.
Como qualquer recurso de rede ou computação, as APIs estão sujeitas a abusos e ataques de DoS. O F5 Distributed Cloud Services oferece proteção contra DoS na camada 7 e recursos de limitação de taxa para manter a disponibilidade dos serviços de aplicações web e APIs. As organizações podem controlar com precisão a conectividade dos endpoints de API e a taxa de solicitações, identificando, monitorando e bloqueando totalmente clientes e conexões específicos ou aplicando limites personalizados. Esse controle granular das conexões e solicitações de API pode ser aplicado no nível de cada API ou em todo um domínio.
Mitigar bots e tráfego automatizado é um componente essencial de qualquer estratégia abrangente de segurança de APIs. Com o F5 Distributed Cloud, as organizações têm acesso ao F5 Distributed Cloud Bot Defense, que oferece proteção robusta contra ameaças automatizadas. Os agentes mal-intencionados usam bots para explorar diretamente três das dez principais vulnerabilidades de segurança de APIs da OWASP: falhas de autenticação, consumo irrestrito de recursos e acesso irrestrito a fluxos de negócios confidenciais. Os outros sete itens da lista dos dez principais — que incluem vulnerabilidades como configurações de segurança incorretas, gerenciamento inadequado de inventário e falhas de autorização — estão indiretamente relacionados a bots: os invasores recorrem a bots para descobrir essas vulnerabilidades com eficiência e explorá-las rapidamente. Muitos endpoints de API — como os de login, checkout, validação de cartão de crédito e reservas — são particularmente vulneráveis a bots.
Principais benefícios
Garanta uma proteção abrangente em tempo de execução
Combina recursos integrados de segurança de aplicativos e APIs com um firewall de aplicações web (WAF) e proteções contra bots, aproveitando sinais avançados do lado do cliente e aprendizado de máquina (ML) para garantir máxima eficácia e uma taxa de falsos positivos próxima de zero.
Proteja dados confidenciais
Mascara dados confidenciais expostos por meio de solicitações de API — incluindo regras de proteção de API — limitando a transmissão de dados ou bloqueando totalmente endpoints de API que exponham qualquer tipo de dado.
Implemente a segurança positiva de APIs
Fornece automaticamente um modelo de segurança positiva usando arquivos da Especificação OpenAPI (OAS) aprendidos, gerados automaticamente ou existentes para impor o comportamento desejado da API por meio de detalhes válidos de endpoints, parâmetros, métodos, autenticação e payloads.
Realize análises comportamentais e detecte anomalias
Utiliza análises baseadas em aprendizado de máquina para identificar os endpoints de API mais usados e atacados, avaliar padrões de uso — incluindo anomalias comportamentais — e identificar dados confidenciais expostos.
Implemente a detecção de ameaças e a pontuação de risco em tempo real
Identifica com precisão as APIs mais visadas e os endpoints de alto risco, analisando o status de autenticação, a exposição de dados confidenciais e anomalias comportamentais por meio da inspeção contínua do tráfego, do monitoramento de ameaças e da identificação de vulnerabilidades.
Além disso, o Distributed Cloud Services oferece recursos avançados de aprendizado de máquina (ML) e análise comportamental para rastrear e monitorar continuamente os endpoints de API. Esse recurso permite que as organizações estabeleçam uma linha de base para o comportamento das APIs, validem o status de autenticação e visualizem o uso das APIs ao longo do tempo, simplificando a detecção de padrões de comunicação e a correlação entre comportamentos normais e anomalias. À medida que as APIs evoluem, essa abordagem ajuda as organizações a identificar e tomar medidas contra atividades suspeitas, incluindo a exposição de dados confidenciais e informações de identificação pessoal (PII) nas comunicações das APIs.
Dados confidenciais são frequentemente expostos ou transmitidos por meio de APIs sem que se perceba ou de forma inadvertida. Por isso, é essencial identificar os endpoints de aplicações web e APIs nos quais possíveis informações de identificação pessoal (PII) e outros dados confidenciais possam estar em risco, para que esses dados sejam protegidos e possíveis violações sejam evitadas. O Distributed Cloud API Security permite que as organizações assumam o controle do seu ambiente de APIs, oferecendo visibilidade dos dados confidenciais que podem estar expostos por meio de suas aplicações web e APIs.
As organizações podem configurar facilmente políticas de dados confidenciais para descobrir, classificar e gerar relatórios sobre dados críticos expostos em suas APIs. Isso inclui políticas básicas para identificar dados pessoais comuns (incluindo números de cartão de crédito, endereços físicos e de e-mail e números de telefone), estruturas específicas de conformidade que podem ser aplicadas com centenas de tipos de dados predefinidos relevantes para mais de 20 estruturas críticas de conformidade (por exemplo, PCI-DSS, HIPAA, GDPR, SOC 2 etc.) e até mesmo dados confidenciais personalizados e exclusivos de determinadas organizações. O serviço pode descobrir e documentar automaticamente as APIs de uma organização diretamente a partir de repositórios de código e da análise de tráfego, proporcionando visibilidade detalhada de cada endpoint de cada API.
Distributed Cloud API Security também conta com um detector personalizado de dados confidenciais, permitindo que os usuários definam e pesquisem padrões incomuns ou exclusivos que possam indicar outros tipos de dados confidenciais em solicitações e respostas de API. Essa funcionalidade pode ser usada para pesquisar dados exclusivos e específicos da organização que precisam ser detectados e protegidos, monitorando continuamente o tráfego de API para identificar vazamentos acidentais ou atividades suspeitas.
Além desse recurso de detecção, os Serviços de Nuvem Distribuída oferecem diversas maneiras — incluindo recursos de mascaramento de dados confidenciais e detecção de vazamentos — de ajudar as organizações a proteger os dados confidenciais identificados nas APIs. Isso permite que as organizações estabeleçam políticas de proteção de dados de APIs, definindo como os dados são tratados nas respostas das APIs para restringi-los, bloqueá-los ou mascará-los. As políticas que controlam a exposição e o mascaramento de dados nas APIs podem ser facilmente aplicadas a endpoints específicos de uma API, a um grupo de endpoints, a caminhos específicos ou a um domínio inteiro, garantindo que, mesmo que um invasor obtenha acesso ao tráfego de uma determinada API, os dados confidenciais permaneçam seguros e incompreensíveis. Além dos recursos de mascaramento, o serviço inclui o monitoramento contínuo de todas as APIs, com a análise de todos os dados transmitidos para ajudar a detectar e relatar vazamentos acidentais ou atividades suspeitas nas respostas das APIs.
Quando se trata de lidar com ameaças de acesso e autorização, o Distributed Cloud API Security amplia a funcionalidade dos gateways de API, proporcionando maior visibilidade, supervisão e controle sobre o comportamento, a autenticação e o acesso das APIs. Isso ajuda as organizações a identificar falhas de autenticação, aplicar controles de acesso e bloquear tentativas não autorizadas de acessar APIs, sistemas de back-end e dados confidenciais. O serviço aprende, modela e mapeia todos os endpoints de aplicativos e APIs por meio da descoberta contínua, incluindo o status de autenticação. Por meio da análise direta de código e da descoberta baseada em tráfego, ele também pode identificar e documentar os tipos de autenticação e os detalhes dos endpoints de API. Ao utilizar arquivos OAS, sejam eles identificados ou carregados, o serviço aplica os requisitos de autenticação e bloqueia o tráfego não autenticado na borda, reduzindo a dependência de gateways de API e servidores para o processamento de solicitações.
O serviço também inclui a funcionalidade de validação de JSON Web Token (JWT), que permite às organizações carregar chaves de autenticação e validar solicitações de login com JWT na borda. Esse recurso elimina a necessidade de armazenar estados de sessão no servidor ou recuperar informações do usuário de um banco de dados ou cache. Ao permitir a validação imediata, ele dispensa consultas à origem para verificação, aumentando a escalabilidade das APIs e proporcionando uma experiência mais rápida ao usuário.
F5 Distributed Cloud API Security oferece várias camadas de proteção para APIs, permitindo que as organizações detectem e tomem medidas rapidamente quando vulnerabilidades, suspeitas de ataques ou abusos são identificados — incluindo ameaças automatizadas direcionadas a APIs expostas.
As organizações também podem usar o Distributed Cloud API Security para garantir o comportamento adequado das APIs com base em definições de esquema válidas, utilizando arquivos OAS gerados automaticamente ou importados. O serviço valida os dados de entrada e saída em relação às características documentadas da API — incluindo tipo de dados, restrições de comprimento, caracteres permitidos e intervalos de valores válidos — para garantir a conformidade. Ao monitorar continuamente o tráfego das APIs, ele permite a validação automática, o bloqueio ou a implementação de regras de proteção, possibilitando um controle de acesso granular a endpoints individuais de API, grupos de APIs ou caminhos-base definidos em um arquivo de especificação.
A plataforma Distributed Cloud escalável e baseada em SaaS da F5 oferece recursos avançados de proteção de APIs, além de funcionalidades complementares de WAAP. Distributed Cloud API Security fornece várias camadas de proteção para APIs, permitindo que as organizações detectem e respondam rapidamente a vulnerabilidades, suspeitas de ataques e abusos. Essa solução simplifica a implantação e o gerenciamento de controles essenciais de segurança de APIs, protegendo todo o ecossistema de uma aplicação — incluindo o número crescente de APIs — em um console unificado que oferece visibilidade e gerenciamento centralizados.
Conclusão
À medida que as organizações adotam aplicações modernas baseadas em APIs, elas expõem mais endpoints, aumentando sua vulnerabilidade a ameaças cibernéticas e reforçando a necessidade de uma proteção robusta para APIs. As APIs funcionam como canais essenciais para a troca de dados, a disponibilização de serviços e a execução de transações, o que as torna alvos prioritários para cibercriminosos. À medida que as organizações dependem cada vez mais de APIs para ampliar funcionalidades e otimizar operações, os riscos associados a APIs desprotegidas aumentam significativamente. Vulnerabilidades podem resultar em acesso não autorizado, violações de dados e interrupções de serviços, comprometendo informações confidenciais e prejudicando a confiança dos clientes. Devido à complexidade dos mecanismos de autenticação e à natureza dinâmica das APIs, as medidas de segurança tradicionais muitas vezes se mostram insuficientes, exigindo proteções especializadas.
Ao priorizar a proteção de APIs, as empresas podem se defender melhor contra ameaças em constante evolução, garantir a integridade de seus serviços e dados e manter a conformidade com as regulamentações do setor sem comprometer o ritmo da inovação.
É exatamente isso que o Distributed Cloud API Security oferece: a plataforma e as ferramentas de que as organizações precisam para implementar uma proteção robusta de APIs, mitigar esses riscos e promover a resiliência em sua infraestrutura e em seu ecossistema digital moderno. Ao priorizar a proteção de APIs, as empresas podem se defender melhor contra ameaças em constante evolução, garantir a integridade de seus serviços e dados e manter a conformidade com as regulamentações do setor sem afetar o ritmo da inovação, aproveitando com segurança todo o potencial de seus novos aplicativos modernos em um ecossistema digital em rápida evolução.
Ao priorizar a proteção de APIs, as empresas podem se defender melhor contra ameaças em constante evolução, garantir a integridade de seus serviços e dados e manter a conformidade com as regulamentações do setor sem afetar o ritmo da inovação.