Proteção avançada contra DDoS para ambientes de nuvem/NFV com BIG-IP VE para SmartNICs
Resumo executivo:
Os ataques distribuídos de negação de serviço (DDoS) têm se tornado cada vez mais comuns como forma de sabotagem por ativistas, criminosos, gamers e até mesmo governos. À medida que os provedores de serviços implementam a infraestrutura 5G e as empresas passam pela transformação digital, espera-se que o porte e a superfície de ataque potencial aumentem. Esse risco elevado, aliado à tendência das organizações de migrarem para arquiteturas definidas por software eficientes e econômicas, torna a mitigação de DDoS em ambientes de nuvem/NFV mais importante do que nunca.
Este artigo apresenta informações sobre os mecanismos de ataques DDoS e descreve como a solução de software da F5 para mitigação de DDoS pode ser aprimorada com a SmartNIC Intel FPGA PAC N3000, permitindo mitigar ataques DDoS de magnitude até 300 vezes maior por meio da transferência do processamento para o FPGA integrado à SmartNIC.
Contexto:
Neste mundo interconectado e dependente da tecnologia digital, os ataques cibernéticos podem causar impactos negativos significativos em empresas, prestadores de serviços e órgãos governamentais. Embora as organizações de notícias se concentrem em hackers que roubam informações confidenciais para usá-las em chantagens e extorsões, muitos agentes mal-intencionados visam simplesmente causar prejuízos financeiros.1 Em um ataque de negação de serviço (DoS), os invasores têm como alvo um serviço conectado à internet (por exemplo, um site ou servidor de e-mail) e fazem com que ele pare de funcionar ou deixe de responder. Um ataque DoS pode ser resultado de uma solicitação especialmente elaborada que provoca uma falha no software do servidor.
Nos últimos anos, melhores práticas de programação e técnicas de regressão tornaram os ataques simples de negação de serviço (DoS) menos eficazes. Como resultado, os ataques distribuídos de negação de serviço (DDoS) tornaram-se mais comuns; espera-se que essa tendência continue à medida que os provedores de serviços implementem a infraestrutura 5G e a computação de borda. Os ataques DDoS são frequentemente orquestrados por indivíduos mal-intencionados e distribuídos por uma botnet coordenada de dispositivos de computação em rede comprometidos. Esses dispositivos podem ser instruídos a enviar tráfego de ataque para um dispositivo ou serviço alvo.1 Embora o impacto de um único dispositivo comprometido seja mínimo segundo a maioria dos padrões de capacidade de processamento, um ataque coordenado por milhares ou até dezenas de milhares de dispositivos de uma grande botnet pode atingir níveis de tráfego que muitos provedores de serviços não conseguem absorver.
Para empresas que dependem de sua presença online, a degradação da qualidade do serviço e os períodos de indisponibilidade prejudicam os resultados financeiros. O comércio eletrônico é particularmente vulnerável a interrupções; a indisponibilidade dos serviços pode custar de milhares a milhões de dólares por minuto. Mesmo os ataques que não causam indisponibilidade podem prejudicar o desempenho, levando a perdas reais de receita caso clientes frustrados migrem para outro provedor de comércio eletrônico.2
O aumento da velocidade das conexões de internet dos consumidores e a crescente presença de dispositivos na nuvem ampliam o potencial de ataques DDoS. Os dispositivos conectados representam uma preocupação especial, e garantir sua segurança é essencial para preservar a proteção e a confiabilidade dos serviços online. Além do aumento do potencial desses ataques, muitas organizações estão mais expostas a ataques DDoS à medida que migram para arquiteturas centradas em software. A maioria das proteções contra DDoS baseadas em software não oferece a capacidade e o desempenho necessários para se defender de ataques em larga escala. Felizmente, as SmartNICs — a mais recente geração de placas de interface de rede — podem mudar esse cenário ao transferir as funções de rede e segurança das soluções de software para o hardware, aliviando a carga sobre as CPUs disponíveis.
Este relatório definirá diversos mecanismos de ataque, usando evidências de cenários de ataques reais, antes de mostrar como a solução de software da F5 para mitigação de DDoS, o F5® BIG IP® Advanced Firewall Manager™, Virtual Edition (BIG-IP AFM VE), pode ser aprimorada com a SmartNIC PAC 3000 da Intel. Mostraremos como essa solução combinada (solução BIG-IP Virtual Edition para SmartNICs) é capaz de mitigar ataques DDoS de magnitude até 300 vezes maior do que uma solução equivalente baseada exclusivamente em software.
Métodos de ataque
Ataques sem estado
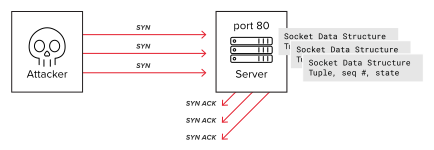
Ataques sem estado podem ser usados contra protocolos com estado, mas não exigem que o invasor acompanhe o estado das conexões maliciosas. Eles são populares porque exigem poucos recursos e funcionam com falsificação do endereço IP de origem. A forma clássica e mais utilizada desse tipo de ataque começa com uma solicitação falsa enviada a um servidor para abrir uma conexão com estado, que o cliente mal-intencionado (geralmente um nó de botnet) nunca confirmará.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01) O ataque de inundação TCP SYN é um exemplo específico. Durante o estabelecimento de uma conexão TCP, o handshake de três vias começa com o cliente transmitindo um pacote SYN. Quando o servidor recebe um pacote SYN do cliente, ele aloca imediatamente memória para uma estrutura de dados de socket TCP que armazena a tupla, o número de sequência e o estado da sessão. Em seguida, o servidor responde ao cliente com um pacote SYN-ACK.
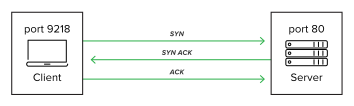
Em circunstâncias normais, a perda de pacotes ou a lentidão na comunicação pode fazer com que o pacote SYN-ACK seja atrasado ou totalmente perdido. O servidor deve decidir por quanto tempo manter o socket em um estado semiaberto antes de transmitir uma redefinição e liberar a memória para outras tarefas.3 Uma técnica popular de DDoS consiste em gerar uma enxurrada de pacotes SYN para induzir o servidor-alvo a alocar sockets TCP e memória para milhares de sessões falsas. Uma taxa de ataque de milhares de pacotes SYN por segundo faz com que um servidor web consuma rapidamente toda a sua memória. Neste exemplo, o invasor mal-intencionado está em vantagem, pois sabe que nenhuma das sessões será usada e, portanto, não precisa reservar memória para rastreá-las. Isso permite que o invasor dedique todos os recursos do sistema à transmissão de mais pacotes SYN falsos.
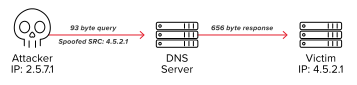
Protocolos sem estado são fáceis de explorar porque funcionam bem com endereços de origem falsificados.4 Como os protocolos sem estado não exigem um handshake, o envio de um único pacote especialmente criado a um servidor gera uma resposta imediata, consumindo o mínimo de recursos no dispositivo do invasor e ocultando sua identidade.5 Os pacotes de dados de resposta da vítima são encaminhados para o IP falsificado, que pode ser o endereço de outra vítima; em grande volume, esses pacotes podem deixar uma conexão com a internet ou um servidor mais lentos ou indisponíveis, aumentando a eficácia do ataque.
Ataques de amplificação
Uma categoria distinta de ataques sem estado, conhecida como ataques de amplificação, inclui inundações de DNS e NTP. Ambos usam falsificação de endereço como parte do vetor de ataque. Os ataques de amplificação são particularmente prejudiciais porque a resposta do servidor pode ser dez vezes maior que a solicitação original.
Em 2018, o GitHub, um popular serviço de gerenciamento de código muito utilizado por desenvolvedores, sofreu o maior ataque DDoS já registrado. No auge do ataque, o serviço recebeu tráfego a uma taxa de 1,3 terabytes por segundo (Tbps). Tratava-se de um ataque DDoS memcached que explorou o efeito de amplificação usando o popular sistema de cache de banco de dados Memcached. Durante o ataque, o invasor inundou os servidores Memcached com solicitações falsificadas e conseguiu amplificar o ataque em 50.000 vezes.6
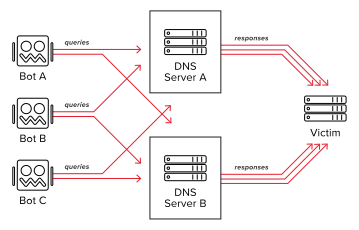
Embora os ataques sem estado sejam um tipo comum de ameaça de DDoS, sua simplicidade facilita sua detecção, prevenção ou mitigação.
Ataques com estado
Os ataques DDoS com estado são mais bem-sucedidos e difíceis de prevenir. Esses ataques concluem um handshake com a vítima e, nos demais aspectos, comportam-se como um usuário legítimo. Essa categoria de vetor de ataque pode enganar mecanismos mais antigos de prevenção contra DDoS e exige mais capacidade de processamento e memória da máquina atacante. A chave para realizar um ataque bem-sucedido está em se comportar como uma solicitação legítima. O desafio para mitigar esses ataques está em classificá-los corretamente, distinguindo as solicitações de usuários reais das maliciosas.
Um exemplo simples de ataque com estado envolve imitar o comportamento de usuários legítimos para gerar um volume de tráfego suficientemente grande usando um grande número de invasores (por exemplo, uma botnet). Esses ataques volumétricos são bem-sucedidos quando a vítima não consegue receber ou processar todas as solicitações, ou quando a conexão do serviço com a internet fica totalmente saturada. Como o tráfego é criado para imitar o comportamento de usuários legítimos, é muito mais difícil detectar e diferenciar o tráfego malicioso do legítimo. Para serviços que envolvem algum tipo de mecanismo de handshake (como desafio-resposta, codificação secreta ou troca de cookies), um ataque volumétrico pode ser a única maneira de explorar a vítima, a menos que seja encontrada uma vulnerabilidade no esquema de resposta que permita gerar facilmente uma resposta válida.7
Uma categoria de ataques avançados com estado tem como alvo serviços específicos no nível da aplicação. Um exemplo que ataca o protocolo HTTP é conhecido como “Slowloris”. Esse ataque começa quando um agente mal-intencionado envia várias solicitações HTTP “GET” parciais ao servidor web para esgotar o número máximo de conexões simultâneas disponíveis. O ataque funciona porque o protocolo HTTP mantém uma conexão aberta enquanto um cliente envia um comando de solicitação, que pode ser dividido em vários pacotes. O cliente mal-intencionado envia periodicamente solicitações HTTP parciais ao servidor — com intervalos de inatividade de até vários minutos — sem nunca concluir a solicitação.
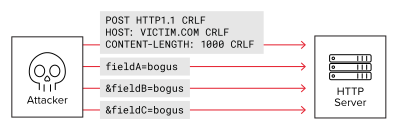
Um método semelhante ao Slowloris é o ataque “Are You Dead Yet” ou “RUDY”, que utiliza comandos HTTP “POST” para enviar lentamente dados a um servidor web desavisado.8 Ambos os métodos exigem poucos recursos para serem executados e, como o tempo limite padrão para manter uma conexão HTTP aberta é de 5 minutos em muitos servidores web, também exigem pouca largura de banda.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01)
Um ataque de inundação de fragmentos também pode ser um ataque com estado eficaz. Essa técnica pode ser coordenada usando várias portas e endereços de origem direcionados a um único destino. O endpoint sob ataque armazenará o estado de cada pacote fragmentado enquanto tenta remontá-lo. Cada combinação exclusiva de porta e endereço de origem exigirá que o sistema sob ataque aloque outro buffer de fragmentação. A capacidade dos diversos sistemas mal-intencionados de enviar pacotes fragmentados pode superar os recursos do sistema sob ataque enquanto ele tenta manter o estado de todas as transações fragmentadas.
Como os ataques com estado dependem da geração de respostas válidas para a vítima, normalmente não é possível falsificar o endereço de origem do invasor. Uma exceção a essa regra ocorre quando o invasor consegue comprometer um roteador ou meio de rede pelo qual o tráfego legítimo está passando. Nesse caso, o invasor pode falsificar o endereço de origem e gerar respostas válidas com estado ao capturar a resposta da vítima, acompanhando-a para rastrear o estado da conexão.7
Testes de ataques DDoS
Para avaliar a eficácia das soluções da F5 na mitigação de diferentes tipos de ataques DDoS, foi configurado um ambiente de teste usando sistemas de teste da IXIA. Um IXIA XT80 gerou tráfego válido de clientes “legítimos” e respostas de servidores, enquanto um IXIA XGS12 gerou tráfego malicioso de ataques de clientes. O teste foi configurado para estabelecer uma linha de base estável de tráfego legítimo entre clientes e servidores, aumentando gradualmente o tráfego de ataque para identificar o nível em que ele começa a interferir na entrega bem-sucedida do tráfego legítimo. Isso permitiu caracterizar e comparar, de forma reproduzível, a eficácia da mitigação. Em cada teste, considerou-se que os ataques DDoS haviam afetado o sistema quando foi observada uma queda de 10% no tráfego legítimo em relação à linha de base estabelecida.
Ambiente de teste
A linha de base do tráfego legítimo está configurada em 20% da capacidade do sistema BIG-IP VE, que era uma VE de alto desempenho com 8 vCPUs e o módulo BIG-IP AFM provisionado. Como esse sistema é capaz de processar 40 Gbps, a linha de base do tráfego legítimo foi mantida em 8 Gbps.
Mitigação por software usando o BIG-IP AFM VE
O BIG-IP AFM VE mitiga ataques de DDoS estabelecendo limites permitidos para diversas classificações de tráfego (por exemplo, UDP, fragmentos, TCP SYN etc.). Quando o limite de um determinado tipo de tráfego é excedido, o sistema pode ser configurado para descartar todo o tráfego correspondente a essa classificação. Isso evita que o sistema incorra em custos adicionais associados ao processamento desse tipo de tráfego. Embora as soluções de DDoS baseadas em software possam oferecer alguns benefícios em comparação com um sistema desprotegido, as limitações da capacidade do software de processar pacotes à velocidade da linha impedem que a mitigação por software evite completamente os efeitos de um ataque de DDoS.
A próxima etapa do teste foi determinar a taxa de tráfego DDoS necessária para começar a interromper o tráfego legítimo quando apenas a solução de software estava implementada. Isso foi feito para permitir uma comparação de desempenho entre uma solução exclusivamente de software e a solução BIG-IP VE para SmartNICs. A configuração da arquitetura do sistema usada no teste do BIG-IP AFM pode ser vista na Figura 6.
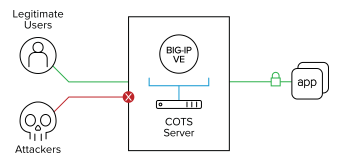
Os dados de desempenho da mitigação de DDoS do BIG-IP AFM VE foram coletados para três tipos diferentes de ataques DDoS, a fim de permitir uma análise mais abrangente. Os tipos de ataque incluídos nesta simulação foram:
- Tipo de ataque 1 – Ataque de inundação UDP: Esse ataque volumétrico sem estado é realizado por meio do envio de um grande número de pacotes do Protocolo de Datagrama do Usuário (UDP) a um servidor-alvo, com o objetivo de afetar a capacidade desse servidor de processar e responder.
- Tipo de ataque 2 – Ataque Christmas Tree: Esse ataque usa pacotes Christmas Tree, assim chamados porque todas as opções estão definidas como “ativadas”, permitindo o uso de qualquer protocolo e fazendo com que pareçam “iluminados como uma árvore de Natal”. Esses pacotes exigem muito mais poder de processamento do que outros e, quando enviados em grandes quantidades, podem consumir rapidamente a capacidade computacional de um dispositivo final.
- Tipo de ataque 3 – Ataque de fragmentos IP curtos: Esse ataque DDoS volumétrico comum sobrecarrega uma rede explorando o processo de fragmentação de datagramas. Geralmente realizados por meio do envio de pacotes falsos que não podem ser remontados e são maiores que a Unidade Máxima de Transmissão (MTU) da rede, esses ataques sobrecarregam rapidamente os servidores ao esgotar os recursos da CPU.
A Figura 7 mostra o volume de tráfego, em Gbps, necessário para que cada um desses tipos de ataque afete o tráfego legítimo ao usar o BIG-IP AFM VE (somente software).
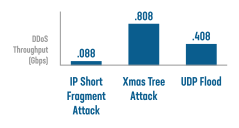
Nem todos os ataques DDoS são iguais. Alguns são distribuídos de forma mais ampla pelo sistema do que outros, e certos ataques exigem uma inspeção e análise mais detalhadas dos pacotes antes que possam ser identificados. Isso faz com que a eficácia dos ataques DDoS varie, como pode ser visto no gráfico acima. Esses três métodos de ataque simulados demonstram que o tráfego legítimo pode ser afetado por ataques DDoS mesmo com taxas de transferência relativamente baixas quando são usadas soluções exclusivamente baseadas em software.
Mitigação assistida por SmartNIC usando o BIG-IP VE para SmartNICs
A solução BIG-IP VE para SmartNICs é composta por uma instância AFM VE de alto desempenho com 8 vCPUs (a mesma usada no teste somente com software), integrada a uma SmartNIC Intel FPGA PAC N3000. Isso permite transferir a proteção contra DDoS para a SmartNIC. O FPGA incorporado a essa SmartNIC foi programado para detectar e bloquear automaticamente mais de 100 tipos diferentes de ataques DDoS conhecidos, além de usar análise comportamental para mitigar ameaças desconhecidas e em constante evolução.
Ao monitorar as taxas de recepção de pacotes de todos os perfis de tráfego programados no tráfego de entrada e compará-las com os limites aceitáveis configurados, a FPGA pode determinar quando um limite foi excedido. Quando isso ocorre, a FPGA aplica as políticas apropriadas para descartar o tráfego que excede os valores máximos configurados. Isso evita que o subsistema da CPU processe tráfego de pacotes que acabará sendo descartado pela política de mitigação de DDoS. Como a FPGA é capaz de classificar o tráfego de pacotes na velocidade da linha (ao contrário do subsistema da CPU), a solução habilitada para SmartNIC oferece benefícios significativos em relação à solução baseada exclusivamente em software.
Na etapa seguinte desta demonstração, a solução habilitada para SmartNIC foi submetida aos mesmos três ataques DDoS no ambiente de teste. Como antes, o objetivo era identificar a taxa de tráfego DDoS necessária para afetar o fluxo de tráfego legítimo. A Figura 8 mostra a configuração da arquitetura do sistema para o teste do BIG-IP VE para SmartNICs.
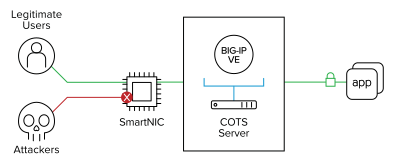
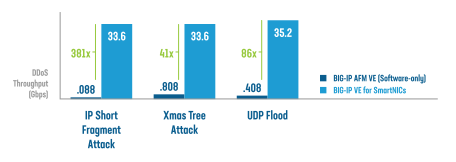
Os resultados deste teste são apresentados na Figura 9.
Conclusão
Observou-se que a solução de DDoS exclusivamente baseada em software da F5 (BIG-IP AFM VE) consegue oferecer certo nível de proteção contra ataques de pequena escala antes que o tráfego legítimo seja afetado negativamente, mas não consegue evitar os impactos negativos de ataques maiores. A integração do BIG-IP AFM VE com a SmartNIC Intel FPGA PAC N3000 para formar a solução BIG-IP VE for SmartNICs proporcionou melhorias significativas de desempenho. Ao transferir a responsabilidade pela mitigação de ameaças de DDoS do BIG-IP AFM VE para uma FPGA na SmartNIC, a solução combinada conseguiu resistir a ataques de magnitude 41 a 381 vezes maior, incluindo ataques com taxas de 30 Gbps ou mais. Para organizações e provedores de serviços que priorizam a nuvem, essa solução oferece a proteção de alto desempenho de um hardware desenvolvido especificamente para essa finalidade, além da flexibilidade e agilidade dos ambientes de nuvem. Além disso, como as FPGAs podem ser reprogramadas, elas podem aprimorar outras funções de rede e segurança à medida que as ameaças evoluem.
1 G. D. Hakem Beitollahi, Análise de contramedidas conhecidas contra ataques distribuídos de negação de serviço, Computer Communications, 2012.
2 H. W. Chuan Yue, "Proteção contra sobrecarga orientada ao lucro em sites de comércio eletrônico", Journal of Network and Computer Applications, vol. 32, p. 347–356, 2009.
3 A. M. Christos Douligeris, "Ataques DDoS e mecanismos de defesa: classificação e estado da arte", Computer Networks, vol. 44, nº 5, pp. 643-666, 2004.
4 G. D. Hakem Beitollahi, "Análise de contramedidas conhecidas contra ataques distribuídos de negação de serviço", Computer Communications, vol. 35, nº 11, pp. 1312-1332, 2012.
5 M. Prince, "Por dentro de um ataque DDoS de amplificação de DNS", CloudFlare, 30 10 2012. [Online]. Disponível em: https://blog.cloudflare.com/deep-inside-a-dns-amplification-ddos-attack. [Acessado em 1 11 2015].
6 US-CERT, "Ataques de amplificação baseados em UDP", 19 de agosto de 2015. [Online]. Disponível em: https://www.us-cert.gov/ncas/alerts/TA14-017A.
7 Y. T. W. D. Shigang Chen, "Ataques DDoS com estado e filtragem direcionada", Journal of Network and Computer Applications, vol. 30, nº 3, pp. 823-840, 2007.
8 https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html, "R.U.D.Y. (R-U-Dead-Yet?)", [Online]. Disponível em: https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html [Acessado em 9 12 2015].
PUBLICADO EM 27 DE JULHO DE 2020