
Segurança da plataforma F5 BIG-IP
Introdução
À medida que os ataques a aplicações e redes evoluem, tornando-se mais complexos e difíceis de combater, garantir a segurança dos dados passou a ser uma das questões mais urgentes para organizações de todos os portes. Vazamentos e violações de grande repercussão podem prejudicar a reputação de uma organização e causar um impacto significativo em seus negócios.
Desde a criação da plataforma F5 BIG-IP, a segurança tem sido um fator primordial em todas as decisões de design e arquitetura. Cada versão subsequente ou novo produto passou a incluir configurações padrão mais seguras, incorporar mais recursos relacionados à segurança e ser submetido a iniciativas mais rigorosas de testes, garantia e certificação de segurança. À medida que as ameaças à segurança aumentam, as práticas recomendadas são continuamente aplicadas a produtos novos e adquiridos para garantir que redes, aplicações e dados permaneçam seguros. Atualmente, os produtos F5 funcionam como pontos estratégicos de controle para gerenciar o fluxo de informações críticas de uma organização, além de aprimorar a entrega de aplicações baseadas na Web por meio de melhorias de desempenho e segurança.
Ao avaliar sua postura geral de segurança, uma organização deve considerar dois fatores estruturais: um ciclo de vida seguro de desenvolvimento de software e os recursos de segurança inerentes à sua Rede de Entrega de Aplicações. Ao atuar em ambas as frentes, a F5 oferece liderança e produtos para enfrentar os novos desafios de segurança atuais, ajudando as organizações a proteger identidades, aplicações e dados confidenciais, ao mesmo tempo que minimiza a indisponibilidade das aplicações e maximiza a produtividade dos usuários finais.
Ciclo de vida de desenvolvimento seguro de software
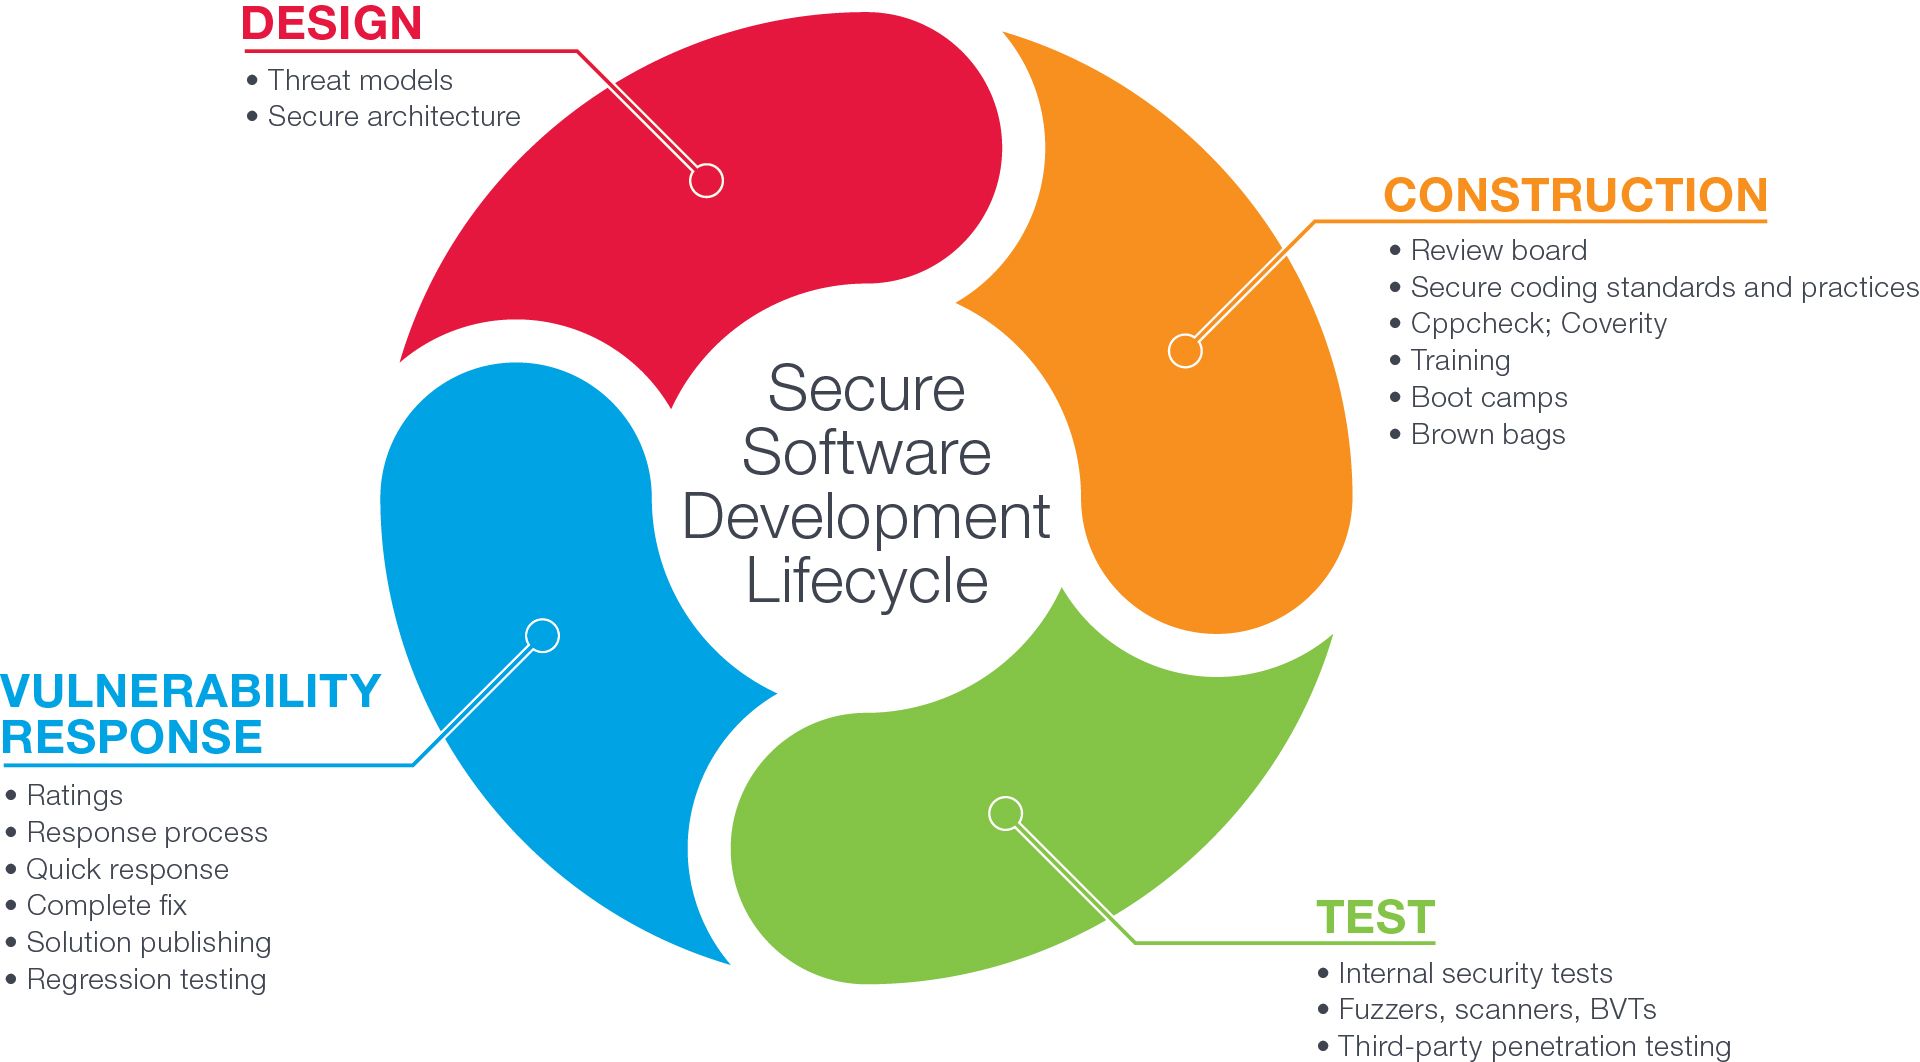
Embora existam muitos fatores envolvidos em um sistema verdadeiramente seguro, sua base se apoia em dois pilares: o design e a codificação. O Ciclo de Vida de Desenvolvimento Seguro de Software (SDLC) da F5 ajuda a garantir que todos os produtos sejam desenvolvidos de acordo com os mais elevados padrões de segurança e rigorosamente testados antes do lançamento.
Projeto
Uma segurança sólida começa nas etapas iniciais do processo de desenvolvimento do produto. Antes mesmo de escrever uma única linha de código, a equipe de Desenvolvimento de Produtos da F5 realiza uma avaliação abrangente de modelagem de ameaças. Os arquitetos avaliam cada novo recurso para determinar quais vulnerabilidades ele pode criar ou introduzir no sistema.
Uma vulnerabilidade que leva uma hora para ser corrigida na fase de projeto pode levar dez horas para ser corrigida na fase de codificação e mil horas após o lançamento do produto — por isso, é fundamental identificar vulnerabilidades logo no início do processo. As discussões típicas durante uma avaliação de modelagem de ameaças incluem a definição e a análise dos limites de segurança, a redução da superfície de ataque e as práticas recomendadas para o projeto e a implementação de funções relacionadas à segurança.
Construção
Após a conclusão dos projetos, começa a codificação. Toda a equipe de desenvolvimento da F5 recebeu treinamento completo sobre o processo de escrita de código seguro. No entanto, quando se trata da exploração de vulnerabilidades em softwares e redes, até mesmo o menor erro pode ter consequências enormes. Os desenvolvedores da F5 realizam revisões regulares de código com a equipe de segurança e também usam ferramentas de análise estática de código para identificar problemas comuns. Padrões de codificação e práticas recomendadas ajudam os desenvolvedores a evitar falhas de segurança comuns.
Teste
Testes de segurança que exigem muito tempo e mão de obra representam um enorme desafio para qualquer organização. Na F5, as equipes de segurança e desenvolvimento trabalham em conjunto para ajudar a garantir um alto nível de segurança em cada software lançado no mercado.
Testes internos
As equipes internas de segurança realizam testes de penetração, agindo como invasores que tentam comprometer a plataforma BIG-IP. Além disso, a F5 realiza testes de fuzzing em todos os programas. Os testes de fuzzing avaliam como os programas lidam com entradas malformadas, como um pacote de rede mais longo ou mais curto ou uma entrada com dados incorretos. A maioria será processada adequadamente, mas algumas podem causar uma exceção, enquanto outras podem expor uma vulnerabilidade grave. Os testes de penetração e de fuzzing tornam os dispositivos F5 o mais seguros possível contra ataques de negação de serviço (DoS), bem como contra ataques baseados em código.
Além disso, por meio de parcerias com instituições acadêmicas, a F5 amplia continuamente sua base de conhecimento para abranger diversos tipos de erros, como:
- Estouros de buffer e ataques de corrupção de pilha que exploram uma lógica insegura de manipulação de strings.
- O uso incorreto de funções de gerenciamento dinâmico de memória.
- Problemas relacionados a números inteiros, incluindo estouros de inteiros, erros de sinal e erros de truncamento.
- Introdução de vulnerabilidades de string de formato.
- Vulnerabilidades de E/S, incluindo condições de corrida.
Varredura e testes realizados por terceiros
A F5 utiliza uma sofisticada aplicação de análise de terceiros, que examina o código-fonte todas as noites em busca de diversas falhas críticas. Durante a compilação, a aplicação de análise de código procura bugs e defeitos de segurança, bugs que impedem a compilação, bugs que causam falhas, como vazamentos e corrupção de memória, e comportamentos imprevisíveis da aplicação introduzidos por novos códigos. A análise do código-fonte também pode identificar falhas não fatais, como problemas de integridade de dados e gargalos de desempenho.
Há anos, a F5 também mantém parcerias com empresas terceirizadas para realizar testes adicionais de diversos tipos:
- Teste de caixa-preta: teste de aplicações e plataformas sem conhecimento do produto além das informações às quais um invasor teria acesso por meio de documentos públicos.
- Teste de caixa cinza: teste de aplicações e plataformas com informações parciais, como o projeto interno ou o acesso à documentação das estruturas de dados internas e dos algoritmos utilizados. Os testadores de caixa cinza precisam de documentos tanto de alto nível quanto detalhados que descrevam as aplicações.
- Teste de caixa-branca (também conhecido como teste de caixa transparente, teste de caixa de vidro ou teste estrutural): teste das estruturas internas ou do funcionamento de uma aplicação, em vez de suas funcionalidades. O teste de caixa-branca exige conhecimento avançado do sistema, bem como habilidades de programação.
As ferramentas de testes de segurança evoluem ao longo do tempo, e novos produtos são lançados. A F5 trabalha em estreita colaboração com diversos fornecedores parceiros para incluir novos protocolos, ampliar a cobertura dos testes e atualizar as ferramentas com base na evolução dos modelos de ameaças e em vulnerabilidades recém-descobertas. Depois que o software BIG-IP é aprovado em vários testes, a F5 o utiliza em seu próprio ambiente de produtos para garantir que esteja realmente pronto para o lançamento.
Resposta a vulnerabilidades
Apesar dos modelos de ameaças, da codificação segura, dos treinamentos e dos diversos tipos de testes, vulnerabilidades podem ocorrer. Quando uma vulnerabilidade é identificada em produção, é fundamental responder rapidamente.
A política de resposta a vulnerabilidades da F5 é atualizada regularmente para refletir os requisitos dos clientes e as práticas do setor. Ao se concentrar na resposta a incidentes de segurança — sejam eles descobertos internamente, por meio de testes realizados por terceiros ou relatados por um cliente —, a F5 monitora e gera relatórios sobre vulnerabilidades pelo menos uma vez por semana, a fim de garantir a priorização correta e uma resposta em tempo hábil.
Trabalhar em estreita colaboração com pesquisadores de segurança e outros profissionais de organizações como National Vulnerability Database, MITRE CVE, CERT Coordination Center, Redhat, OpenSSL e ISC permite que a F5 divulgue vulnerabilidades de forma responsável e forneça medidas de mitigação, patches e proteção contra explorações. No último ano, a F5 disponibilizou ao público mais de 350 avisos de segurança — desde artigos educativos sobre ameaças emergentes (por exemplo, injeções de scripts e cavalos de Troia) até orientações de proteção contra malware e ataques DDoS — para garantir o acesso às informações de segurança mais recentes.
Segurança na plataforma BIG-IP
Desenvolvida especificamente para oferecer segurança reforçada e robusta, a plataforma BIG-IP disponibiliza vários recursos essenciais que permitem às organizações fortalecer sua postura de segurança:
- Modo de appliance
- Cofre Seguro
- Linux com Segurança Aprimorada (SELinux)
- Certificações de segurança
- Proteção contra DoS
A plataforma BIG-IP e o F5 TMOS foram projetados para que hardware e software trabalhem em conjunto na proteção de aplicações e dados empresariais, otimizando a entrega de aplicações em toda a rede.
Modo de appliance
Originalmente desenvolvido para empresas de setores que lidam com dados confidenciais, como saúde e serviços financeiros, o Appliance Mode é usado atualmente por organizações de todos os segmentos. Ao ativar o Appliance Mode, as organizações podem ter maior controle sobre suas redes e aplicações ao impor as seguintes restrições:
- Remova o acesso ao shell Bash.
- Limite o acesso administrativo ao utilitário de configuração e ao TMSH. Os administradores podem usar esses utilitários hierárquicos de linha de comando para gerenciar e configurar facilmente o sistema BIG-IP, bem como visualizar estatísticas e dados de desempenho.
- Desabilite o login do usuário root para impedir que ele acesse o dispositivo por qualquer meio, inclusive pelo console serial.
- Reforce as permissões de arquivos do diretório inicial da conta root (/root) para diversos arquivos e diretórios. Por padrão, os novos arquivos podem ser lidos e gravados apenas pelo usuário, e todos os diretórios ficam mais protegidos.
- Impeça que o subsistema Always-On Management (AOM), que fornece gerenciamento fora de banda para o sistema BIG-IP, acesse o host. O AOM só poderá reinicializar o host usando um comando de reinicialização de hardware.
É importante observar que, depois que o Modo de Dispositivo é habilitado, ele não pode ser desabilitado. Em vez disso, as organizações devem obter uma nova licença e realizar uma instalação limpa do software. Os administradores podem verificar se um dispositivo está sendo executado no Modo de Dispositivo na tela Licença do utilitário de configuração da interface gráfica do BIG-IP.
Cofre Seguro
As chaves privadas SSL estão entre os ativos de maior valor em uma rede, e muitas organizações têm requisitos rigorosos para que essas chaves sejam protegidas para além da simples proteção do sistema de arquivos. O recurso Secure Vault — disponível em todos os dispositivos de hardware da F5 — protege as chaves privadas SSL com uma chave mestra armazenada em um bloqueio de hardware. Assim, mesmo que o arquivo da chave privada SSL fosse recuperado de um servidor de backup comprometido ou em decorrência de uma infecção por malware, ele não poderia ser usado pelo invasor.
Cada dispositivo BIG-IP vem com uma chave de unidade exclusiva e uma chave mestra compartilhada, ambas chaves simétricas AES de 256 bits. A chave de unidade exclusiva é armazenada em uma EEPROM de hardware personalizada em cada appliance físico. Essa chave de unidade criptografa a chave mestra, que, por sua vez, criptografa chaves privadas SSL, descriptografa arquivos de chaves SSL e sincroniza certificados entre dispositivos BIG-IP. Em uma configuração de alta disponibilidade (HA), as chaves mestras acompanham a configuração; portanto, todas as unidades compartilham a mesma chave mestra, mas cada uma mantém sua própria chave de unidade. A chave mestra é sincronizada por meio do canal seguro estabelecido pelo Gerenciador de Certificados. As frases secretas criptografadas pela chave mestra não podem ser usadas em sistemas que não sejam as unidades para as quais a chave mestra foi gerada.
O suporte ao Secure Vault também pode ser usado por convidados vCMP (Virtual Clustered Multiprocessing). O vCMP permite que várias instâncias do software BIG-IP sejam executadas em um único dispositivo, com cada convidado tendo sua própria chave de unidade e chave mestra. A chave de unidade do convidado é gerada e armazenada no host, garantindo assim o suporte de hardware, e é protegida pela chave mestra do host, que, por sua vez, é protegida pela chave de unidade do host no hardware.
Linux com Segurança Aprimorada
Usado tanto nos processos de desenvolvimento da F5 quanto nos ambientes de produção dos clientes, o Security Enhanced Linux (SELinux) reduz o volume de software responsável pela aplicação das políticas de segurança e permite separar a aplicação das decisões de segurança da própria política de segurança. Por exemplo, um perfil do SELinux pode instruir o kernel do TMOS a impedir que um processo específico execute o shell bash, protegendo assim o sistema contra vulnerabilidades como a Shellshock, que pode permitir que um invasor assuma o controle de um servidor web ou roteador.
O SELinux também aumenta a segurança ao fornecer controle de acesso obrigatório (MAC) para complementar o sistema de controle de acesso discricionário (DAC) do Linux. O MAC consiste em rótulos de usuário, função e domínio para sujeitos, rótulos de recursos para objetos e relações entre sujeitos e objetos definidas por políticas. Os controles do SELinux restringem o acesso de programas de usuário e servidores do sistema a arquivos e recursos de rede. Limitar os privilégios ao mínimo necessário para o funcionamento reduz ou elimina a capacidade desses programas e daemons de causar danos decorrentes de vulnerabilidades desconhecidas, como estouros de buffer ou configurações incorretas. Como opera independentemente dos mecanismos de controle (discricionário) do Linux, o MAC não contempla o conceito de superusuário root e, portanto, não apresenta as conhecidas deficiências do sistema DAC tradicional do Linux.
Certificações de segurança
As organizações federais e do setor financeiro (FSI) estão sujeitas a regulamentações adicionais que exigem certificações de segurança, como Common Criteria e FIPS 140-2. Essas e outras certificações de segurança dos EUA e de outros países garantem que o produto certificado atenda aos padrões em áreas que incluem autenticação, auditoria, criptografia, gerenciamento e comunicações seguras. Os padrões e requisitos de certificação mudam e evoluem à medida que o cenário da segurança se transforma; por esse motivo, a maioria das certificações é específica para uma determinada versão do produto.
Para se manter atualizada em relação às mudanças na área de segurança, às práticas recomendadas e à evolução dos padrões, a F5 participa da International Cryptographic Modules Conference (ICMC) e das conferências International Common Criteria (ICCC), a fim de oferecer às organizações segurança robusta e conformidade simplificada. O Cryptographic Module Validation Program (CMVP) do National Institute of Standards and Technology (NIST) orienta o roteiro de criptografia da F5.
Critérios Comuns (CC)
Muitos produtos da F5 foram certificados pelo Common Criteria, uma certificação de garantia reconhecida mundialmente e utilizada por órgãos governamentais e empresas em todo o mundo. Vinte e seis países são signatários de um Acordo de Reconhecimento Mútuo, que efetivamente garante que, após a certificação de um produto, ele possa ser comercializado como certificado em qualquer um ou em todos os países signatários.
Padrões Federais de Processamento de Informações (FIPS)
Desenvolvidos pelo NIST, os Padrões Federais de Processamento de Informações (FIPS) são usados por órgãos governamentais e prestadores de serviços do governo dos Estados Unidos em sistemas computacionais não militares. A série FIPS 140 consiste em padrões de segurança computacional do governo dos EUA que definem requisitos para módulos criptográficos, incluindo componentes de hardware e software, destinados ao uso por departamentos e órgãos do governo federal dos Estados Unidos.
Os produtos F5 em conformidade com a FIPS 140-2 usam módulos de segurança de hardware (HSMs) certificados pela FIPS 140-2 para atender ao requisito de conformidade. Um HSM é um dispositivo físico seguro projetado para gerar, armazenar e proteger chaves criptográficas digitais de alto valor. Trata-se de um processador criptográfico seguro, geralmente fornecido na forma de uma placa de expansão (ou outro hardware) com proteção integrada contra adulteração. O sistema BIG-IP inclui um acelerador criptográfico/SSL FIPS — uma opção de HSM projetada especificamente para processar tráfego SSL em ambientes que exigem soluções em conformidade com o Nível 2 da FIPS 140-1.
Os dispositivos F5 BIG-IP estão em conformidade com o FIPS 140-2 Nível 2. Essa classificação de segurança indica que, após a importação de dados confidenciais para o HSM, a plataforma utiliza técnicas criptográficas para garantir que os dados não possam ser extraídos em formato de texto simples. Os dispositivos BIG-IP também contam com revestimentos ou lacres que evidenciam violações para impedir adulterações físicas. A estrutura exclusiva de gerenciamento de chaves da plataforma BIG-IP viabiliza uma infraestrutura segura e altamente escalável, capaz de lidar com níveis mais elevados de tráfego e à qual as organizações podem adicionar novos serviços com facilidade.
Além disso, o acelerador criptográfico/SSL FIPS usa cartões inteligentes para autenticar administradores, conceder direitos de acesso e compartilhar responsabilidades administrativas, oferecendo uma forma flexível e segura de aplicar a segurança do gerenciamento de chaves.
Proteção contra DoS
Um ataque de negação de serviço (DoS) é uma tentativa de tornar uma máquina ou um recurso de rede indisponível para os usuários a que se destina, interrompendo ou suspendendo, temporária ou indefinidamente, os serviços de um host conectado à Internet. Um ataque distribuído de negação de serviço (DDoS) tem origem em mais de um endereço IP exclusivo — muitas vezes, em milhares deles.
Os arquitetos da F5 desenvolveram diversas estratégias para prevenir e mitigar ataques de DoS. As equipes de desenvolvimento lançaram recursos e depositaram pedidos de patente para técnicas destinadas a proteger dados corporativos e garantir a segurança dos elementos fundamentais de uma aplicação (rede, DNS, SSL e HTTP). Os recursos de software oferecem uma ampla variedade de proteções, como limitar a taxa de diversos tipos de solicitações, determinar se há pacotes em excesso ou quem iniciou a solicitação, fornecer análises heurísticas e impedir a falsificação de identidade.
Aproveitando os recursos de segurança intrínsecos do gerenciamento inteligente de tráfego e da entrega de aplicações, a plataforma BIG-IP protege e garante a disponibilidade da infraestrutura de rede e de aplicações de uma organização, mesmo nas condições mais exigentes.
Conclusão
Embora os ataques a redes, aplicações e dados continuem aumentando, as organizações que utilizam a plataforma BIG-IP podem confiar na segurança de seus sistemas para proteger seus ativos mais valiosos.
A F5 garante a segurança da plataforma BIG-IP por meio de seu rigoroso processo de Ciclo de Vida de Desenvolvimento Seguro de Software, desenvolvido para identificar e corrigir vulnerabilidades antes do lançamento do produto. Além disso, a plataforma BIG-IP conta com vários recursos essenciais de segurança — como o Modo Appliance, o Secure Vault, o SELinux, certificações de segurança e proteção contra DoS — que ajudam a garantir a integridade de aplicações críticas e dados corporativos.
O volume e a complexidade das ameaças à segurança certamente continuarão evoluindo. Ao mesmo tempo, a F5 continuará desenvolvendo soluções de segurança específicas para ajudar as organizações a prevenir, mitigar e responder a ataques, preservando sua reputação e protegendo seus negócios.
PUBLICADO EM 29 DE JULHO DE 2016