
O que é DNS?
Introdução
O Sistema de Nomes de Domínio é um sistema de nomenclatura hierárquico e distribuído para computadores, serviços ou qualquer outro recurso conectado à internet ou a uma rede privada. Sempre que você precisa que seu navegador localize e se conecte a um serviço ou dispositivo, o DNS atua nos bastidores para traduzir um nome de domínio fácil de memorizar no endereço numérico de Protocolo de Internet (IP) desse recurso. Você pode pensar no DNS como a lista telefônica da internet: ele foi criado para permitir que as pessoas identifiquem facilmente, pelo nome, todos os dispositivos e serviços conectados à internet.
A terminologia do DNS
Nomes de domínio
Um nome de domínio é um nome fácil de usar associado a um recurso da internet. Por exemplo, www.f5.com é um nome de domínio, e a URL está associada aos servidores pertencentes à F5.
A subdivisão de um domínio é conhecida como subdomínio. Por exemplo, support.f5.com é o subdomínio de suporte em F5.com. Um subdomínio é tudo o que aparece à esquerda do nome de domínio, seguido por um ponto.
Consulta de DNS
A consulta de DNS é um processo pelo qual um cliente (como um navegador da web) consulta um servidor DNS sobre um domínio específico. Em seguida, o servidor DNS responde com um endereço IP, que direciona o cliente ao destino desejado.
Espaço de nomes de domínio
O Espaço de Nomes de Domínio define a estrutura geral de nomenclatura da internet. Trata-se de uma estrutura hierárquica de nomes de domínio, semelhante a uma árvore, com um nome de domínio raiz no topo. A partir desse domínio raiz, ramificam-se domínios principais, como .com, .net, .org, entre outros.
Zonas
Uma árvore de espaço de nomes é subdividida em zonas. Ela define os recursos disponíveis em um domínio específico.
Servidores de nomes
Os servidores de nomes armazenam informações sobre uma zona. Há dois tipos de servidores de nomes: primários e secundários. Os dados de cada zona são armazenados tanto em servidores de nomes primários quanto secundários.
Resolvedores de DNS
Um resolvedor DNS é o componente cliente do DNS. Ele é responsável por iniciar e sequenciar as consultas que, por fim, resultam na tradução de um nome de domínio em um endereço IP.
Como o DNS funciona?
Em resumo, um nome de domínio digitado por um usuário em um navegador (como www.f5.com) é convertido por um servidor DNS em um endereço IP (104.219.105.148). Isso permite que o dispositivo encontre o recurso que você procura na internet — neste caso, a página inicial da F5.
Vamos analisar esse processo em mais detalhes:
Digamos que um usuário digite o nome de domínio www.f5.com em um navegador. Como o navegador não sabe onde www.F5.com está, ele envia uma solicitação ao servidor DNS local (LDNS) para verificar se ele possui o registro do site. Se o LDNS não tiver nenhum registro desse site específico, ele iniciará uma pesquisa recursiva nos domínios da internet para descobrir quem é o proprietário de www.F5.com.
Primeiro, o LDNS acessa um dos servidores raiz, que o direciona ao servidor DNS do domínio .com. Em seguida, o servidor .com identifica o proprietário de www.F5.com e informa ao LDNS um registro de servidor de nomes (NS) para F5.com.
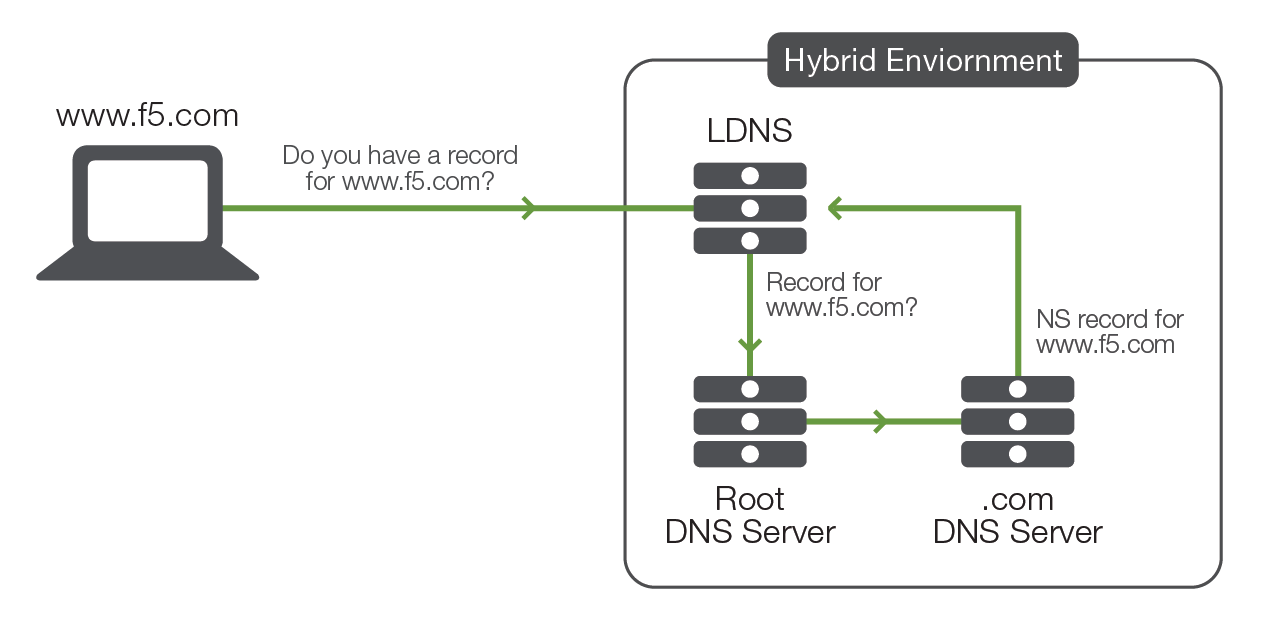
Em seguida, o LDNS consulta o registro NS do servidor DNS F5.com. O servidor DNS f5.com procura o nome www.F5.com. Se encontrar o nome, ele retorna um registro de endereço (A) ao LDNS. Esse registro A contém o nome da solicitação, o endereço IP atribuído a esse nome no LDNS e o tempo de vida (ou TTL) do nome. O TTL informa ao LDNS por quanto tempo ele deve manter o registro A antes de consultar novamente o servidor DNS F5.com.
Quando o LDNS recebe o registro A, ele armazena em cache as informações do endereço IP pelo período especificado no TTL. Se outro cliente precisar das mesmas informações, o LDNS responderá à consulta usando seu próprio cache de nomes antes de enviá-la. Como pode manter as informações localmente, ele não precisa consultar repetidamente o servidor DNS f5.com, tornando mais rápidas as conexões futuras com esse recurso.
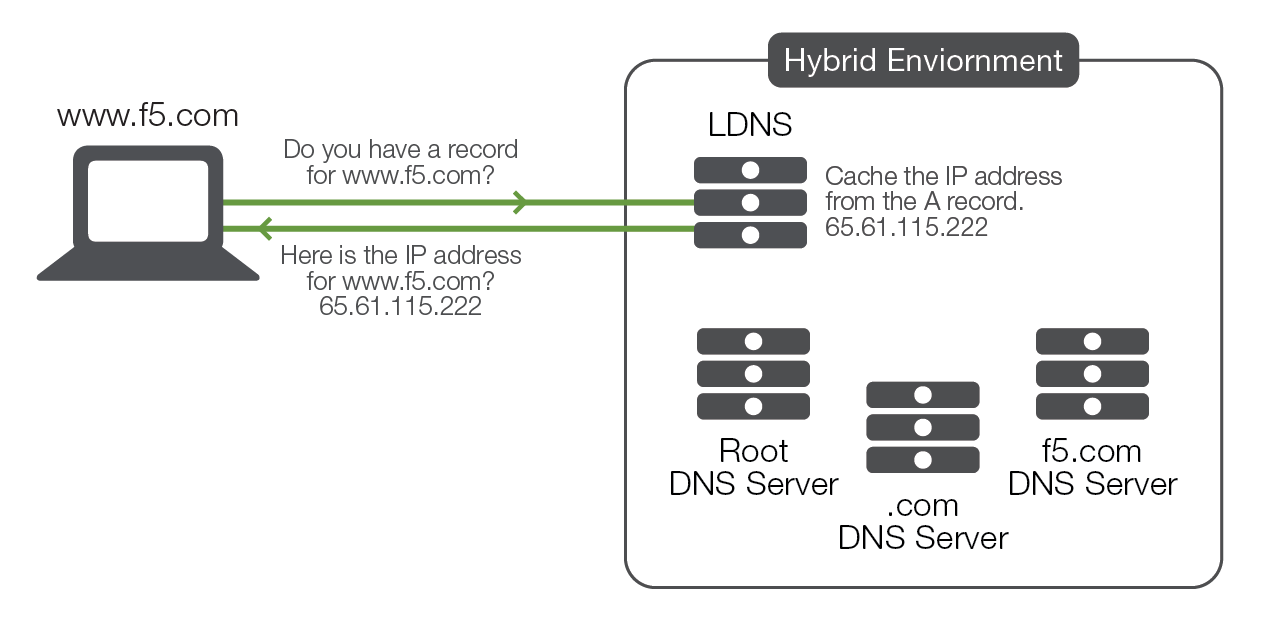
Em seguida, o navegador usa o endereço IP para abrir uma conexão com www.F5.com :80 e envia uma solicitação GET /…. Isso faz com que o servidor web retorne a resposta da página.
Na prática, o DNS é muito mais complexo do que o exemplo acima demonstra, mas ele deve dar uma boa ideia de como funciona.
Registros DNS e seus tipos mais comuns
Os registros DNS são arquivos de mapeamento que informam ao servidor DNS qual endereço IP está associado a cada nome de domínio. Eles também indicam ao servidor DNS como processar essas solicitações. Existem vários tipos de registros DNS, mas todos os registros DNS de um domínio específico ficam armazenados no que chamamos de Zona DNS. Pense na Zona DNS como um contêiner que permite à internet consultar o endereço IP de um único domínio específico.
Os tipos mais comuns de registros DNS são os seguintes:
Registros A e AAAA
Os registros de endereço, ou registros A (também conhecidos como registros de host), são os registros centrais do DNS. Esses registros vinculam um domínio a um endereço IP. O registro AAAA é semelhante ao registro A, mas, em vez de retornar um endereço IPv4 de 32 bits, retorna um endereço IPv6 de 128 bits.
Registro NS
Os registros de servidor de nomes (NS) determinam quais servidores comunicam informações de DNS para um domínio. Geralmente, seu domínio terá registros de servidor de nomes primário e secundário.
Registro MX
Os registros de troca de e-mails (MX) direcionam as mensagens de e-mail aos servidores de um domínio específico. É possível definir vários registros MX para um domínio, cada um com uma prioridade diferente. O menor número indica a prioridade mais alta. Se não for possível entregar o e-mail usando o registro de primeira prioridade, será usado o registro de segunda prioridade, e assim por diante.
Registro TXT
Registros de texto ou TXT podem conter texto arbitrário, mas também podem ser usados para definir texto legível por máquina.
Registro CNAME
Os registros de nome canônico, ou CNAME, vinculam um nome de alias a outro nome de domínio canônico. Por exemplo, alias.example.com pode apontar para example.com.
Importância e limitações do DNS
O DNS é uma das principais tecnologias que viabilizam a internet. Ele também é um componente essencial da infraestrutura de rede. Como é fundamental contar com uma infraestrutura de DNS disponível, inteligente, segura e escalável, o DNS não se limita a fornecer conteúdo e aplicações: ele gerencia uma arquitetura distribuída e redundante, garantindo alta disponibilidade e um tempo de resposta de qualidade para os usuários. Se o DNS falhar, a maioria das aplicações web não funcionará corretamente. Isso não apenas torna o DNS essencial, mas também um dos principais alvos de ataques. Sem uma infraestrutura de DNS adequada, os clientes não conseguirão acessar suas aplicações ou seu conteúdo, o que pode levá-los a buscar outras opções para atender às suas necessidades.
No entanto, os serviços de DNS padrão apresentam algumas limitações. Em primeiro lugar, embora o DNS disponibilize seu aplicativo/site/conteúdo, ele não verifica se está funcionando ou sequer se existe.
Além disso, o DNS não tem capacidade real de distribuir a carga. Ele continuará usando todos os endereços IP, mesmo que a aplicação associada a determinado IP esteja sobrecarregada ou fora do ar.
O DNS também não tem o conceito de aplicação com estado: ele não pode garantir que um usuário retorne ao mesmo endereço IP. Por exemplo, se você acessar um determinado data center e criar um carrinho de compras que seja mantido nesse data center, não há garantia de que, na próxima vez que resolver o nome, você obterá o mesmo IP.
Por fim, os servidores DNS padrão só conseguem responder a um número limitado de consultas DNS por segundo, o que os torna vulneráveis a ataques distribuídos de negação de serviço (DDoS).
Problemas de segurança
O DNS é a espinha dorsal da internet, mas também é um dos pontos mais vulneráveis da sua rede, o que o torna um alvo de alto valor. Ataques DDoS podem sobrecarregar seus servidores DNS a ponto de sequestrá-los ou causar falhas, fazendo com que as solicitações sejam redirecionadas para um servidor malicioso. Para evitar isso, é necessário integrar à rede uma arquitetura segura, distribuída e de alto desempenho. As empresas também devem adicionar mais servidores DNS durante picos de tráfego DNS e ataques DDoS.
Embora os servidores DNS e os serviços em nuvem possam processar diferentes volumes de solicitações por segundo, com custos que aumentam à medida que o número de consultas cresce, essa solução geralmente exige intervenção manual quando são necessárias alterações. E, como novas vulnerabilidades continuam surgindo, os servidores DNS tradicionais exigem manutenção e aplicação de patches frequentes, o que eleva ainda mais os custos.
O papel dos controladores de entrega de aplicações na infraestrutura de DNS
Agora que estabelecemos que o DNS está sujeito a ataques graves, vamos falar sobre como os Controladores de Entrega de Aplicações (ADCs) ajudam a proteger a infraestrutura de DNS. Os ADCs podem balancear a carga entre vários servidores DNS e armazenar respostas em cache, proporcionando escalabilidade e permitindo que os servidores DNS lidem com grandes volumes de tráfego e ataques de grande escala. Essa funcionalidade permite que os clientes implantem vários servidores DNS simultaneamente, maximizando a disponibilidade das aplicações, aumentando a velocidade e melhorando o desempenho. Os ADCs também detectam rapidamente ataques DDoS e desviam essas conexões dos servidores — ou as rejeitam por completo. Os ADCs oferecem suporte a DNSSEC e permitem que as organizações se protejam contra ameaças como envenenamento de cache e ataques man-in-the-middle. Por tudo isso, os ADCs reduzem o custo total de propriedade dos clientes, diminuindo a necessidade de provisionar servidores DNS adicionais como backups em caso de sobrecarga ou ataque.
Em resumo, um ADC de alto desempenho não só protege os servidores DNS contra diversos ataques, como também oferece escalabilidade, melhora o desempenho e reduz o custo total de propriedade (TCO), além de permitir que os servidores DNS processem grandes volumes de tráfego.
O Futuro
Com o crescimento dos aplicativos móveis e de tecnologias mais recentes, como os dispositivos da Internet das Coisas (IoT), o DNS também está crescendo. Além disso, o número de aplicativos está aumentando rapidamente, assim como o volume de tráfego que os acessa. Nos últimos cinco anos, o volume de consultas DNS dobrou para endereços .com e outros. Mais de 10 milhões de nomes de domínio foram adicionados à internet em 2016 e, à medida que mais implementações de nuvem, dispositivos móveis e IoT são implantadas, espera-se que o DNS cresça ainda mais rapidamente. Alguns estudos recentes sobre o tráfego global da internet mostram que o número de usuários da internet chegará a 4,1 bilhões até o final de 2020. Como os servidores DNS são essenciais para a internet, sem um DNS funcionando corretamente, a internet seria praticamente inútil.
Assim como a IoT, a popularidade dos serviços em nuvem cresceu enormemente nos últimos anos. Por isso, é mais importante do que nunca considerar sua infraestrutura de DNS, bem como os benefícios e as ameaças associados a ela. Por um lado, o DNS autoritativo baseado em nuvem oferece melhor desempenho, alta disponibilidade, segurança e escalabilidade. Por outro, também está vulnerável a ameaças, como ataques à infraestrutura de DNS e ataques DDoS.
Essas ameaças podem prejudicar significativamente o acesso a sites, aplicativos, serviços em nuvem e outros recursos. Planejar e gerenciar sua infraestrutura de TI com eficiência é absolutamente essencial para evitar esses ataques e continuar garantindo que seus funcionários e clientes tenham acesso aos recursos de que precisam, quando e onde precisarem.
PUBLICADO EM 05 DE OUTUBRO DE 2017