Automatización de la seguridad para DevOps con F5 WAF for BIG-IP
Las aplicaciones ocupan un lugar central en la estrategia digital de las organizaciones modernas. Según un estudio de F5 Labs, las organizaciones empresariales gestionan una media de 983 aplicaciones, que suelen estar distribuidas entre varias nubes y centros de datos. Por lo general, las aplicaciones modernas se diseñan con arquitecturas distribuidas y se crean mediante prácticas de desarrollo ágil, incluso a nivel de componente. Este marco de integración y entrega continuas (CI/CD) permite a DevOps gestionar el ciclo de vida del software con rapidez y eficiencia. Dado que el tiempo de comercialización es un KPI (indicador clave de rendimiento) fundamental, DevOps ha adoptado flujos de trabajo modernos y la automatización. Sin embargo, la seguridad suele quedar fuera del flujo de trabajo de seguridad de CI/CD.
La ausencia de controles de seguridad de las aplicaciones en el flujo de trabajo de DevOps implica que estos no se prueban junto con el código de la aplicación. Como consecuencia, es posible que los defectos de seguridad de las aplicaciones no se detecten hasta que se realicen las pruebas operativas cerca del final del ciclo de desarrollo, momento en el que corregirlos resulta mucho más costoso. Esto puede provocar retrasos significativos en la comercialización, mayores costes de subsanación o controles de seguridad inadecuados.
Introducir las pruebas de seguridad en una fase más temprana del proceso de CI/CD es la solución más eficaz para reducir la brecha entre los equipos de aplicaciones y de seguridad. El reto consiste en hacerlo de forma escalable y eficiente, lo que requiere cambios tanto culturales como tecnológicos que den prioridad a las pruebas operativas de seguridad como parte de las fases de desarrollo de las aplicaciones.
F5 WAF for BIG-IP permite integrar las pruebas operativas de seguridad de las aplicaciones en las primeras fases del proceso de desarrollo. Esto permite realizar pruebas exhaustivas tanto de las especificaciones funcionales como de las políticas de seguridad en una fase temprana del proceso. Ahora, el equipo de DevOps puede detectar fallos de seguridad, ya sea en la política de seguridad o en la propia aplicación, mientras esta aún se está desarrollando. Cuando el equipo detecta errores, puede corregirlos de forma más eficiente y con un coste considerablemente menor.
Características principales
- La implementación y configuración declarativas basadas en API permiten la integración con herramientas y flujos de trabajo de DevOps
- Permite a SecOps gestionar y proporcionar seguridad como «código» mediante archivos JSON fácilmente legibles para DevOps
- La ingesta de archivos OpenAPI permite automatizar la configuración de la seguridad de las API
- La integración con webhooks (p. ej., Slack o Teams) permite mejorar la colaboración en DevOps y disponer de funciones avanzadas de automatización.
- Capacidad para compartir una seguridad básica entre aplicaciones y aplicar controles personalizados por aplicación mediante una política modular
- Capacidad para compartir objetos de políticas entre distintas políticas mediante referencias a archivos compartidos
Ventajas principales
- Ayuda a lanzar aplicaciones al mercado más rápidamente, con un menor coste y una mayor eficiencia en materia de seguridad
- Desplaza las pruebas de seguridad hacia las fases iniciales del proceso de desarrollo de aplicaciones para corregir las vulnerabilidades de forma más rentable
- Salva la brecha operativa entre SecOps y DevOps
Seguridad como código
El uso de API declarativas facilita la integración de la seguridad de las aplicaciones en el proceso de desarrollo. Estos comandos de API pueden utilizarse como parte del proceso de desarrollo automatizado para implementar y configurar F5 WAF for BIG-IP. La automatización puede instrumentarse mediante las herramientas que ya utilizan los equipos de DevOps, como GitLab, Jenkins y Bitbucket.
Las políticas de seguridad de WAF también se pueden aplicar a instancias de WAF existentes mediante los mismos procesos de automatización. Las políticas de seguridad se pueden definir en un sencillo archivo de notación de objetos de JavaScript (JSON). El archivo puede incluir una referencia al nombre y la ubicación de la política de WAF, normalmente en un repositorio como GitHub.
Con este marco, el equipo de SecOps puede crear, publicar y mantener políticas de seguridad que los equipos de desarrollo pueden utilizar fácilmente. Las políticas pueden variar en función de la aplicación. Por ejemplo, el equipo de SecOps puede disponer de una política de referencia para aplicaciones que ofrezca protección frente a los 10 principales riesgos de OWASP, que engloban los riesgos de seguridad más críticos para las aplicaciones web. También se pueden publicar otras políticas para aplicaciones que requieran controles adicionales, como aquellas que gestionan datos confidenciales o realizan transacciones financieras. El equipo de desarrollo utiliza estas políticas del mismo modo que utiliza otros componentes del código de la aplicación.
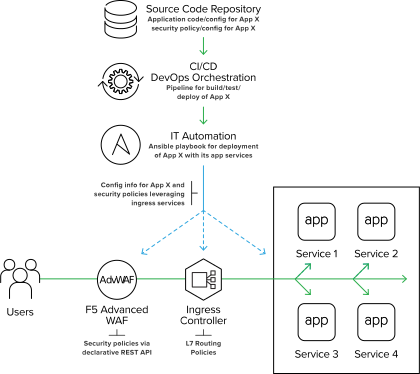
Los cambios en el «código» de seguridad se integran, aplican, prueban y compilan automáticamente mediante el conjunto de herramientas de automatización de la canalización de CI/CD. Este enfoque desplaza los controles de seguridad hacia la izquierda (a una fase más temprana) en la canalización de CI/CD, lo que permite que la seguridad sea una responsabilidad compartida durante todo el proceso. Al igual que con cualquier otra parte de la aplicación, esto garantiza una implementación coherente de la seguridad en todas las etapas del ciclo de vida del desarrollo: desarrollo, pruebas, control de calidad y producción.
Los equipos multidisciplinares de DevSecOps pueden utilizar funciones adicionales de integración con ChatOps (por ejemplo, Slack) para aumentar su eficiencia y asegurarse de que todos estén siempre coordinados. Sin embargo, ChatOps puede ir más allá de los simples mensajes y alertas. Cuando se integra con las herramientas del pipeline, ChatOps puede proporcionar información en tiempo real sobre el progreso de DevOps e incluso iniciar acciones en el pipeline, como actualizaciones de la política de F5 WAF for BIG-IP.
Conclusión
Más información sobre F5 WAF for BIG-IP: