Para los equipos de Seguridad de la Información/SecOps, algunas mañanas pueden ser algo así:
Y aunque una cantidad suficiente de cafeína suele bastar para poner a la gente en marcha, lo que también puede espabilar a los administradores de SecOps o BIG-IP (es decir, ponerlos nerviosos o hacer que cunda el pánico) mientras se toman ese café de más es preguntarse si están manteniendo una postura de seguridad coherente en implementaciones distribuidas o en varios entornos. Puede que la imagen anterior no refleje cómo visten los profesionales de SecOps para trabajar, pero sí puede ilustrar su estado de ánimo en el día a día.
Muchos equipos de SecOps, al igual que sus homólogos de NetOps, suelen empezar —y terminar— el día con un objetivo principal: garantizar que las implementaciones de F5 Security y BIG-IP, así como las aplicaciones que se ejecutan en ellas, se mantengan en buen estado, seguras, disponibles y con un buen rendimiento. Sin embargo, a medida que las organizaciones han seguido ampliando sus carteras de aplicaciones web, les ha resultado más complicado obtener una visibilidad real de estas métricas. Y, por supuesto, es difícil proteger lo que no se puede ver.
En una reciente entrada de blog, Jay Kelley destacó que «puede que sea necesario mejorar la seguridad para superar una nueva auditoría o proteger mejor la empresa y reducir el riesgo de que se produzca otra brecha de seguridad».
La última versión de BIG-IQ (8.0) hace precisamente eso. BIG-IQ 8.0 incorpora varias mejoras en la administración y la visibilidad de la seguridad que ayudan a los profesionales de la seguridad no solo a reducir el riesgo de que se produzca una nueva brecha, sino también a simplificar y agilizar las tareas de gestión diarias.
La última versión de BIG-IQ permite gestionar mejor las soluciones de seguridad de F5 y obtener una mayor visibilidad de ellas, lo que mejora la postura general de seguridad y la protección frente a amenazas. Ayuda a los equipos de SecOps a reforzar las mejoras de seguridad, ampliar las capacidades de los productos y ofrecer una experiencia de usuario simplificada y centrada en las aplicaciones.
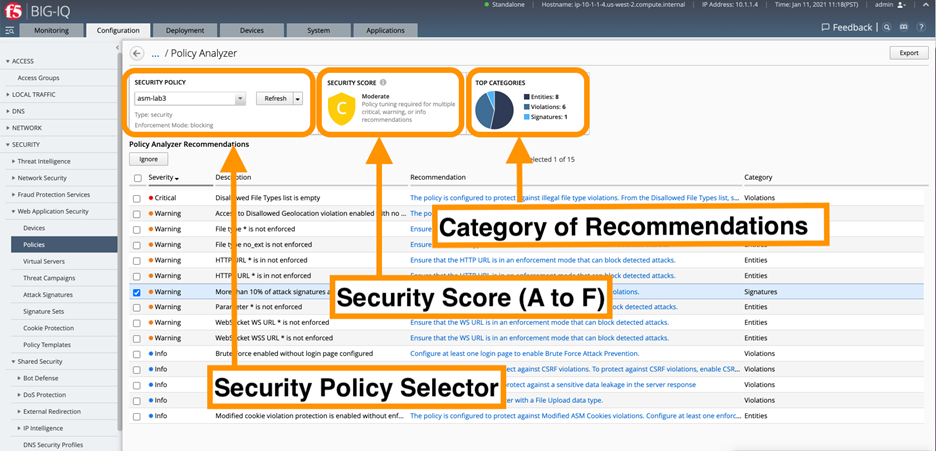
Para los profesionales de la seguridad que consideran que editar los archivos de configuración de un servidor web requiere una protección sólida, BIG-IQ 8.0 ofrece un panel completamente nuevo (Configuration Analyzer) que permite a los usuarios auditar las políticas de seguridad, detectar anomalías y vulnerabilidades, evaluar su eficacia y utilizar sugerencias proactivas para mejorarlas de forma rápida y sencilla, lo que permite proteger mejor las aplicaciones.
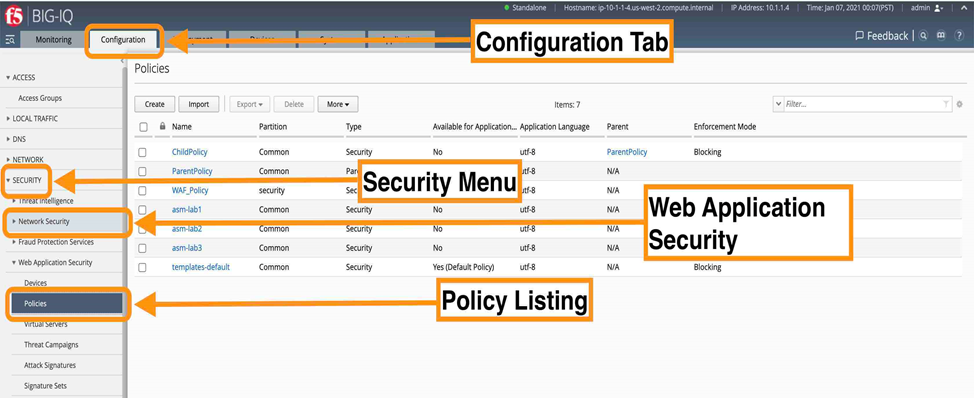
Otra interesante función introducida en la versión 8.0 es la comparación de políticas, que permite a los equipos de SecOps garantizar la coherencia y el cumplimiento normativo en todas las soluciones de seguridad y entrega de aplicaciones de F5. Los equipos de SecOps pueden abrir fácilmente dos políticas de firewall de aplicaciones web (WAF) y compararlas en paralelo en formato de tabla. Esta vista les permite detectar con mayor rapidez ineficiencias, redundancias o puntos débiles en distintas políticas para garantizar el cumplimiento normativo.
Otros aspectos destacados incluyen una gestión mejorada de la protección contra bots y la ampliación de los controles de acceso basados en roles (RBAC) a otros flujos de trabajo y paneles de seguridad, lo que ayuda a fomentar una mejor colaboración, garantiza que los despliegues cuenten con la aprobación de SecOps y elimina los cuellos de botella operativos.
BIG-IQ 8.0 también incluye API declarativas para proveedores de servicios SAML, compatibilidad con una API unificada para F5 SSL Orchestrator y la posibilidad de configurar fácilmente zonas para BIG-IP Advanced Firewall Manager (AFM), todo lo cual permite mejorar la gestión y la visibilidad de las soluciones de seguridad de F5, así como la postura general de seguridad y la protección frente a amenazas.
Las nuevas funciones y capacidades de seguridad introducidas en BIG-IQ Centralized Management 8.0 incluyen:
- Flujos de trabajo simplificados de la interfaz de configuración de acceso para un proveedor de servicios SAML
- Panel del Analizador de configuración de políticas
- La capacidad de comparar las políticas de seguridad de aplicaciones web para comprobar su cumplimiento
- Programación y exportación de informes de análisis del WAF
- Obtención de URL de Office 365 para F5 SSL Orchestrator
- Modificación de objetos de red mediante iAppLX
- Paneles de estado de alta disponibilidad (HA) y medidas correctivas
- Informes sobre objetos no utilizados o huérfanos, el firewall basado en zonas y la malla de servicios de red (NSM) para desbloquear elementos creados por puntos de conexión de servicios de red (NSE), lo que ayuda a garantizar la depuración de los datos
- Información práctica sobre los informes de cumplimiento de SSL/TLS, los días restantes hasta la caducidad de los certificados SSL y la causa raíz de los incidentes gracias a la nueva integración SaaS con F5 Beacon SaaS integration
Para obtener más información sobre BIG-IQ Centralized Management, haga clic aquí. Le invitamos a asistir a nuestro seminario web y demostración en directo de BIG-IQ que tendrá lugar el miércoles 17 de marzo a las 10:00 a. m. PT | 1:00 p. m. ET. ¡Esperamos verle allí!
No te pierdas la tercera entrada de esta serie, en la que descubrirás cómo BIG-IQ 8.0 puede mejorar aún más el día a día de los propietarios y desarrolladores de aplicaciones.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.