La cuestión del acceso remoto se ha convertido en una prioridad, ya que nuestra respuesta a la pandemia sigue fomentando, cuando no exigiendo, trabajar desde «cualquier lugar menos la oficina». La primera oleada de inquietudes relacionadas con el acceso remoto se centró en los usuarios. ¿Cómo acceden a sus escritorios? ¿Y a sus aplicaciones de productividad? ¿A sus aplicaciones empresariales? ¿A sus archivos? ¿A sus bases de datos? ¿A sus repositorios de código? Muchas de estas inquietudes se resuelven mediante la migración a SaaS. Esta tendencia siempre ha sido previsible, dado que, de todos modos, las aplicaciones empresariales generalistas (convertidas en productos básicos) ya se estaban ofreciendo rápidamente mediante SaaS.
La segunda oleada de inquietudes relacionadas con el acceso remoto es menos visible, pero no por ello menos prioritaria: se trata del acceso operativo a los paneles y las consolas que el departamento de TI utiliza para desplegar y gestionar la infraestructura y los servicios de aplicaciones. Aunque algunas operaciones requieren presencia física —solucionar el fallo de un disco duro implica poder extraerlo y sustituirlo físicamente—, muchas otras no. La infraestructura y las aplicaciones que puedan gestionarse de forma remota deberían gestionarse así.
Ambos aspectos son especialmente difíciles de gestionar, sobre todo cuando abarcan múltiples entornos en la nube y centros de datos. Con demasiada frecuencia, las organizaciones, en particular aquellas que se han visto obligadas a migrar con prisas, pueden acabar teniendo varios puntos de control de acceso: uno para Azure, otro para Amazon, otro para el centro de datos, etc. Dejando a un lado la excesiva carga operativa que conlleva una situación así, hay que tener en cuenta el impacto de contar con políticas de acceso múltiples e independientes en estos entornos.
En primer lugar, dado que las infraestructuras y aplicaciones actuales son combinaciones distribuidas de componentes automatizados procedentes de múltiples fuentes o proveedores —implementados en centros de datos de coubicación centrales o regionales, mediante infraestructuras de servicios en la nube, en entornos multinube y dentro de servicios basados en SaaS—, las infraestructuras de TI centralizadas tradicionales y los procesos empresariales aislados carecen de la visibilidad integral necesaria para supervisar de forma eficaz y eficiente todas las complejas interacciones entre las aplicaciones distribuidas.
En segundo lugar, el centro de gravedad de los datos está cambiando. Las empresas están trasladando los datos al extremo de la red para mantenerlos más cerca de los usuarios y las aplicaciones. Este traslado requiere un diseño minucioso. Además de garantizar la correcta gestión y distribución de estos datos, es necesario tener en cuenta su seguridad y privacidad. Los arquitectos deben diseñar soluciones que protejan los datos frente a posibles exposiciones y garanticen controles de acceso adecuados. Los datos confidenciales deben trasladarse al extremo de la red debidamente cifrados y con controles de acceso que garanticen que solo los usuarios y sistemas autorizados puedan acceder a ellos.
En tercer lugar, está el aumento de la carga operativa necesaria para garantizar la coherencia de las políticas, especialmente si las organizaciones implementan distintos puntos de control de acceso en diferentes entornos. Al fin y al cabo, las políticas de acceso no deberían cambiar en función de si una aplicación determinada se encuentra en Amazon, Azure, Google o el centro de datos. Lo que importa es el acceso a la aplicación y no dónde se aloja. Las diferencias entre los puntos de control de acceso implementados para proteger una aplicación pueden dar lugar a políticas incoherentes que provoquen accesos no autorizados o vulneraciones de seguridad.
La coherencia de las políticas entre múltiples entornos de nube ha sido el principal reto al que se enfrentan las organizaciones desde que empezamos a preguntar por los desafíos de la multinube. La reciente dispersión de las aplicaciones y del control de acceso no hace sino reforzar la importancia de implementar un punto de control de acceso unificado capaz de aplicar un conjunto coherente de políticas de acceso.
La buena noticia es que existe un punto de control de acceso unificado de este tipo. Equinix es el lugar ideal para implementar puntos de control de seguridad, lo que permite aplicar políticas de forma coherente en un entorno multinube. Implementado en una ubicación estratégica dentro de Equinix, Access Manager de F5 proporciona el punto de control que las organizaciones necesitan para lograr la coherencia necesaria a fin de reducir los costes y el riesgo de sufrir una vulneración de la seguridad.
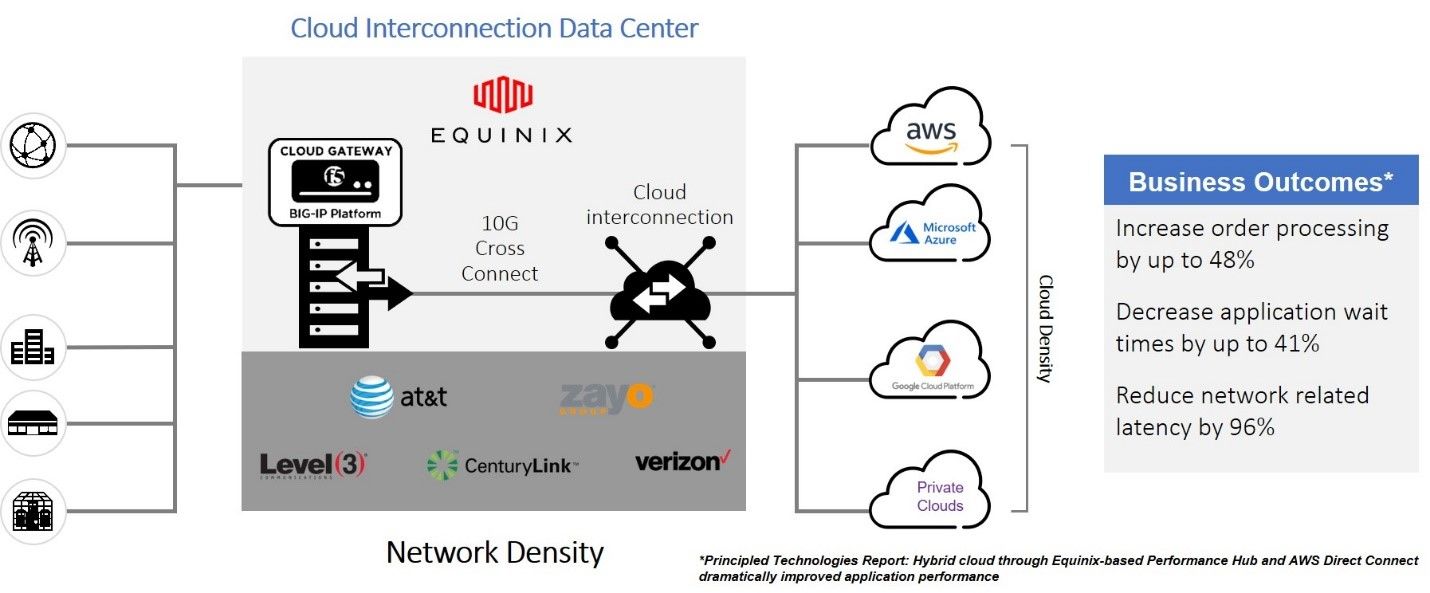
Administrador de acceso de F5
Al trasladar cargas de trabajo a la nube, controlar el acceso a las aplicaciones y aplicarles las mismas políticas de seguridad resulta fundamental para mantener una postura de seguridad sólida y proteger los datos confidenciales de clientes y empresas. Las organizaciones deben controlar quién tiene acceso, a qué aplicaciones y desde qué redes, incluso a nivel de dispositivo. Por ejemplo, mi acceso a una aplicación restringida podría depender de si mi cliente tiene instalado el software antivirus más reciente. También podría depender de mi navegador o incluso de mi ubicación. Los servicios de control de acceso deben ser lo suficientemente flexibles como para admitir una amplia variedad de accesos basados en distintas variables, sin que la creación de políticas resulte excesivamente compleja.
Los operadores también deben ofrecer funciones como el inicio de sesión único (SSO), así como implantar marcos de seguridad como el modelo de confianza cero. Al utilizar F5 Access Manager, los operadores pueden añadir distintos niveles de control de acceso, incluidas políticas que determinan qué usuarios pueden acceder a qué aplicaciones y en qué nube (pública o privada), independientemente de la red en la que se encuentre la aplicación. Access Manager es una solución proxy de gestión de acceso segura, flexible y de alto rendimiento que proporciona controles de acceso globales unificados.
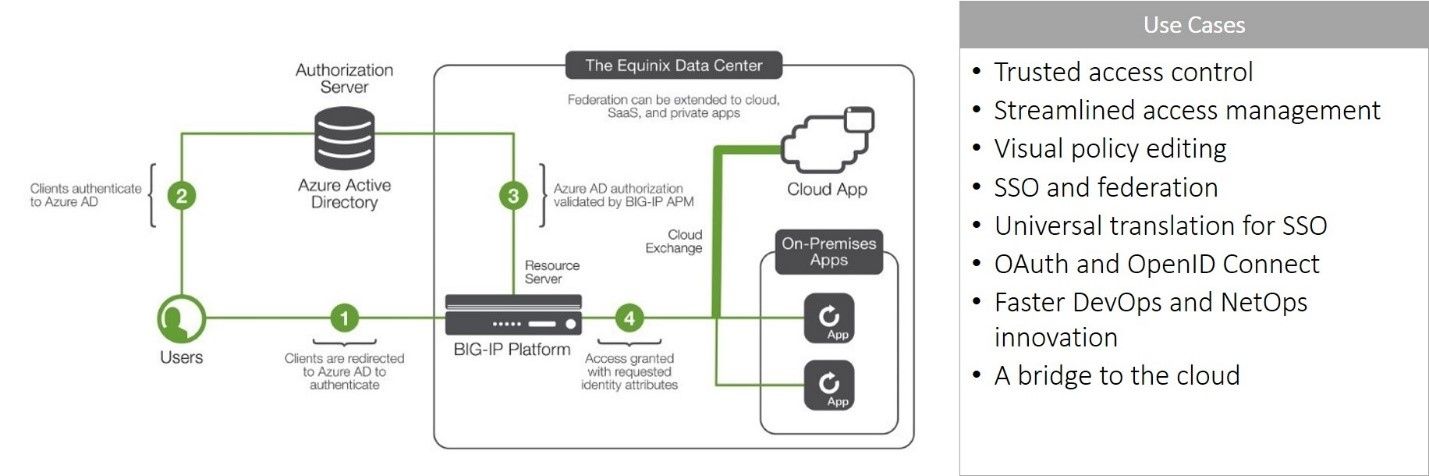
El editor visual de políticas de F5 Access Manager permite a los operadores y profesionales de la seguridad diseñar fácilmente la política adecuada sin tener que aprender un lenguaje de políticas complejo. Proporciona control de acceso tanto para aplicaciones personalizadas como para aplicaciones SaaS y admite SSO para que los usuarios puedan trabajar desde cualquier lugar con menos obstáculos.
Entre las ventajas de utilizar F5 Access Manager en Equinix para aplicar políticas de acceso centralizadas se incluyen:
- Eficiencia de costes optimizada. Los recursos en la nube no se consumen hasta que se hayan inspeccionado el usuario y la solicitud y se haya descartado cualquier contenido o intención maliciosos. Los costes de la nube se mantienen bajo control rechazando los accesos no autorizados.
- Operaciones simplificadas. Un único punto de control de acceso reduce la sobrecarga operativa provocada por el uso de múltiples paneles, consolas, registros y lenguajes de políticas.
- Mejores resultados de seguridad. La centralización del control de acceso permite aplicar políticas coherentes que abarcan todas las aplicaciones. La coherencia de las políticas y su aplicación es fundamental para mejorar la postura de seguridad de la empresa e impedir que los ataques de relleno de credenciales tengan éxito.
El uso de las soluciones de F5 en el entorno de Equinix ofrece aún más ventajas. Si no las vio la primera vez, aquí tiene más recursos que puede consultar para obtener más información:
- Alianza Tecnológica de Equinix
- Equinix y F5: tome el control de la seguridad de su nube híbrida
- Mejora de los resultados empresariales y de la experiencia de las aplicaciones con una puerta de enlace en la nube en Equinix
- Mejora de los resultados de seguridad con F5 SSLO en Equinix
¡Mantente a salvo!
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.