A lo largo de los años, hemos visto aparecer y desaparecer muchas tendencias del sector. Dos de ellas —la nube y la movilidad— forman parte de lo que podríamos denominar «megatendencias». Se trata de movimientos dentro del sector que han sido disruptivos y que, en última instancia, han cambiado el panorama de la informática.
La movilidad llegó primero y abrió los ojos de los consumidores a la posibilidad de utilizar la informática sobre la marcha. Nuestros teléfonos se convirtieron en nuestros compañeros inseparables. Sin embargo, las aplicaciones que utilizábamos para entretenernos y colaborar no eran tan móviles.
La nube pública dio respuesta a esa necesidad al ofrecer nuevas ubicaciones y formas de desplegar aplicaciones. En la actualidad, casi nueve de cada diez organizaciones (el 87 %) tienen aplicaciones en varias nubes públicas.
Con tantas aplicaciones en la nube pública, los patrones de tráfico de las aplicaciones han cambiado. Nuestros clientes observan que cada vez más tráfico se dirige a una nube pública, independientemente de si lo generan sus empleados o sus propios clientes.
Lo que no ha cambiado es la necesidad de proteger ese tráfico. De hecho, puede que esa necesidad sea ahora más acuciante que nunca.
Según Sophos en su informe State of Cloud Security 2020 («Estado de la seguridad en la nube 2020»), «las organizaciones con entornos multinube notificaron más incidentes de seguridad en los últimos 12 meses. El setenta y tres por ciento (73 %) de las organizaciones encuestadas utilizaba dos o más proveedores de nube pública y notificó más incidentes de seguridad que las que utilizaban una única plataforma».
El reto al que se enfrentan hoy las empresas es que el perímetro corporativo en el que tradicionalmente se aplicaban los controles de seguridad ha desaparecido. Es necesario implementar nuevos puntos de control, ya que la seguridad no es opcional.
El reto consiste en combatir la complejidad. Dado que algunas aplicaciones permanecen en el centro de datos y otras se trasladan a múltiples entornos en la nube, una solución consiste en implementar los controles de seguridad adecuados en cada nube, así como en el centro de datos. Estas múltiples implementaciones dan lugar a políticas incoherentes, una visibilidad incompleta de las amenazas de seguridad y una sobrecarga operativa considerable. Como consecuencia, muchas organizaciones abandonan esta estrategia, lo que las deja expuestas a ataques.
Implementar estos nuevos puntos de control de seguridad en una ubicación central donde converjan los usuarios, las nubes públicas y los datos es una estrategia ganadora. Ofrece una mayor visibilidad, un control coherente de las políticas, una menor carga operativa y un uso más eficiente de los recursos. Una de estas ubicaciones es Equinix, que ofrece conexiones ultrarrápidas y de latencia ultrabaja a las nubes públicas que ya utilizan la mayoría de las organizaciones mediante su solución de interconexión virtual, Equinix Cloud Exchange (ECX).
Ya hemos explicado anteriormente las ventajas generales de BIG-IP como puerta de enlace a la nube ubicada en las instalaciones de Equinix. Hoy, tal como prometimos, vamos a analizar en detalle el caso de uso específico de SSLO (orquestación SSL) para mejorar los resultados empresariales.
BIG-IP y SSLO en Equinix
El reto al que se enfrentan las organizaciones con una cartera de aplicaciones multinube es considerable. Además, nuestra investigación indica que, durante los últimos tres años, el reto más acuciante en relación con la multinube ha sido aplicar políticas de seguridad coherentes en todas las aplicaciones, independientemente de dónde se encuentren. Las preocupaciones en materia de privacidad y seguridad hacen que hoy en día casi todo el tráfico esté cifrado. Mary Meeker señala que la proporción de tráfico cifrado ya alcanzaba el 87 % a principios de 2019, y el último informe de transparencia de Google muestra que casi el 90 % de todo el tráfico web utiliza cifrado.
La mayoría de las organizaciones utilizan, de media, diez servicios de aplicaciones diferentes para proteger, distribuir y optimizar las aplicaciones. Elegir solo uno no es realmente una opción. La seguridad predomina entre los servicios implementados con mayor frecuencia: DNSSEC, defensa contra bots y prevención del fraude. No existe un único servicio de aplicaciones que proporcione todas las funciones de seguridad que una organización necesita para proteger su infraestructura y sus aplicaciones frente a las amenazas existentes y emergentes. La necesidad de disponer de estos servicios en todos los entornos plantea importantes retos para integrarlos y coordinarlos de forma fluida y fácil de usar.
Aunque se pueden encadenar varios servicios de seguridad, no todas las aplicaciones ni todo el tráfico deben evaluarse mediante el mismo conjunto de servicios de seguridad. Lo artesanal está muy bien para los regalos, pero no tanto para gestionar los flujos de seguridad de cada una de sus aplicaciones.
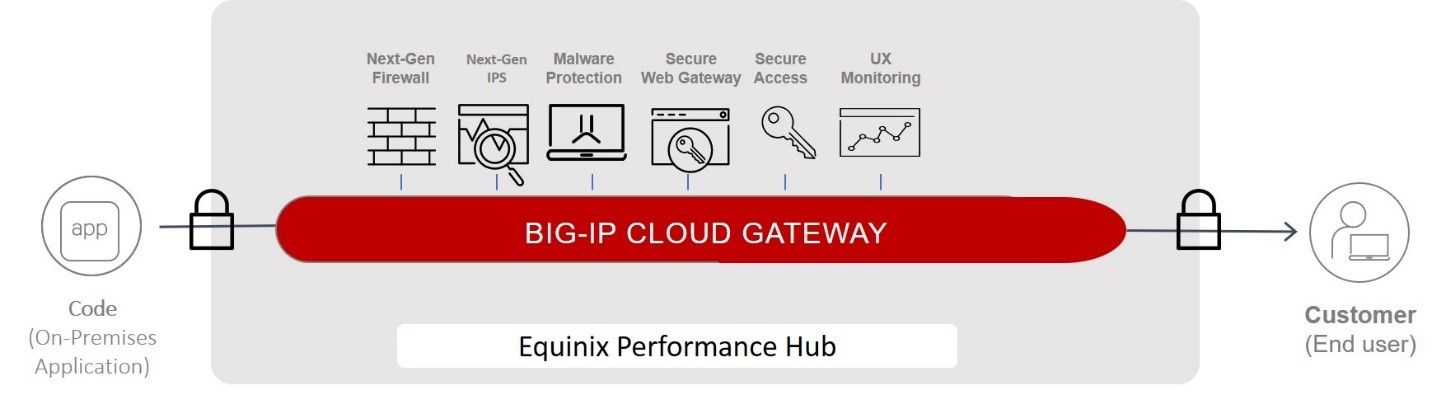
El uso de BIG-IP como puerta de enlace en la nube implementada en la plataforma Equinix permite a las organizaciones crear un punto de control de seguridad y, al mismo tiempo, aprovechar las capacidades de varios servicios de aplicaciones de seguridad sin la sobrecarga operativa que supone integrar y orquestar manualmente los servicios de seguridad para cada aplicación. BIG-IP SSL Orchestrator (SSLO) garantiza que el tráfico se dirija correctamente a los servicios de seguridad adecuados antes de considerarlo seguro y enviarlo a su destino en una nube pública o en el centro de datos. BIG-IP SSLO descifra el tráfico cifrado y, a continuación, según el tipo y el origen del tráfico, lo dirige a los servicios de seguridad adecuados para su inspección. Esto permite un encadenamiento dinámico de servicios basado en la lógica, en lugar de en directivas manuales. El resultado es una mayor visibilidad para mitigar las amenazas, al tiempo que se protegen las inversiones existentes en soluciones de seguridad contra malware y pérdida de datos, firewalls de última generación y otros dispositivos de seguridad.
BIG-IP SSLO también se integra con SmartKeyTM, que ofrece un módulo de seguridad de hardware (HSM) en la nube como servicio para garantizar una seguridad multinube fiable para las claves criptográficas confidenciales.
Entre las ventajas de utilizar BIG-IP SSLO en Equinix para aplicar políticas de seguridad centralizadas se incluyen:
- Eficiencia de costes optimizada. Los recursos en la nube no se consumen hasta que el usuario y la solicitud se hayan inspeccionado y se haya comprobado que no contienen contenido ni intenciones maliciosos. Los costes de la nube se mantienen bajo control al denegar el servicio a agentes maliciosos y bots.
- Operaciones simplificadas. Un único punto de control de seguridad, junto con un conjunto coherente de servicios de seguridad, reduce la sobrecarga operativa causada por la multiplicidad de paneles, consolas, registros y lenguajes de políticas.
- Mejores resultados de seguridad. La centralización de la seguridad, compatible con una realidad multinube, permite aplicar políticas de seguridad coherentes que abarcan todas las aplicaciones. La coherencia de las políticas y su aplicación es clave para mejorar la postura de seguridad de la empresa y evitar esos incidentes de seguridad en la nube tan habituales.
El uso de una puerta de enlace en la nube en el entorno de Equinix ofrece más ventajas, que analizaremos con mayor detalle en próximas publicaciones. Cada una se centrará en una funcionalidad diferente de una puerta de enlace en la nube y en sus ventajas.
Si no puedes esperar y quieres empezar ya, aquí tienes algunos recursos que puedes consultar para obtener más información:
- Alianza Tecnológica de Equinix
- Equinix y F5: tome el control de la seguridad de su nube híbrida
- Mejora de los resultados empresariales y de la experiencia de las aplicaciones con una puerta de enlace en la nube en Equinix
¡Mantente a salvo y no te pierdas nuestras próximas novedades!
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.