El objetivo de la transformación digital siempre ha sido un modelo operativo «digital por defecto». No recuerdo la última vez que alguien dejó una guía telefónica en la puerta de mi casa o me dio un DVD de una película nueva para verla. Cuando quiero jugar a un juego nuevo, uso la tienda de mi consola. Desde luego, ya no me levanto para ir en coche a una tienda física de videojuegos y echar un vistazo a los cartuchos. ¿Y las actualizaciones? Se instalan automáticamente. En serio, hoy en día hasta mis juegos de rol de mesa favoritos son digitales. No tengo que cargar con trece libros y varios kilos de dados hasta la casa de alguien para jugar. Solo necesito mi portátil.
Pero eso no significa que vaya a renunciar a mis dados. Porque eso sería una locura.
Pero estoy usando más herramientas digitales porque las empresas nos ofrecen cada vez más opciones digitales.
Durante el último año, todos los sectores han avanzado rápidamente —impulsados por la necesidad— hacia las fases segunda y tercera de la transformación digital.
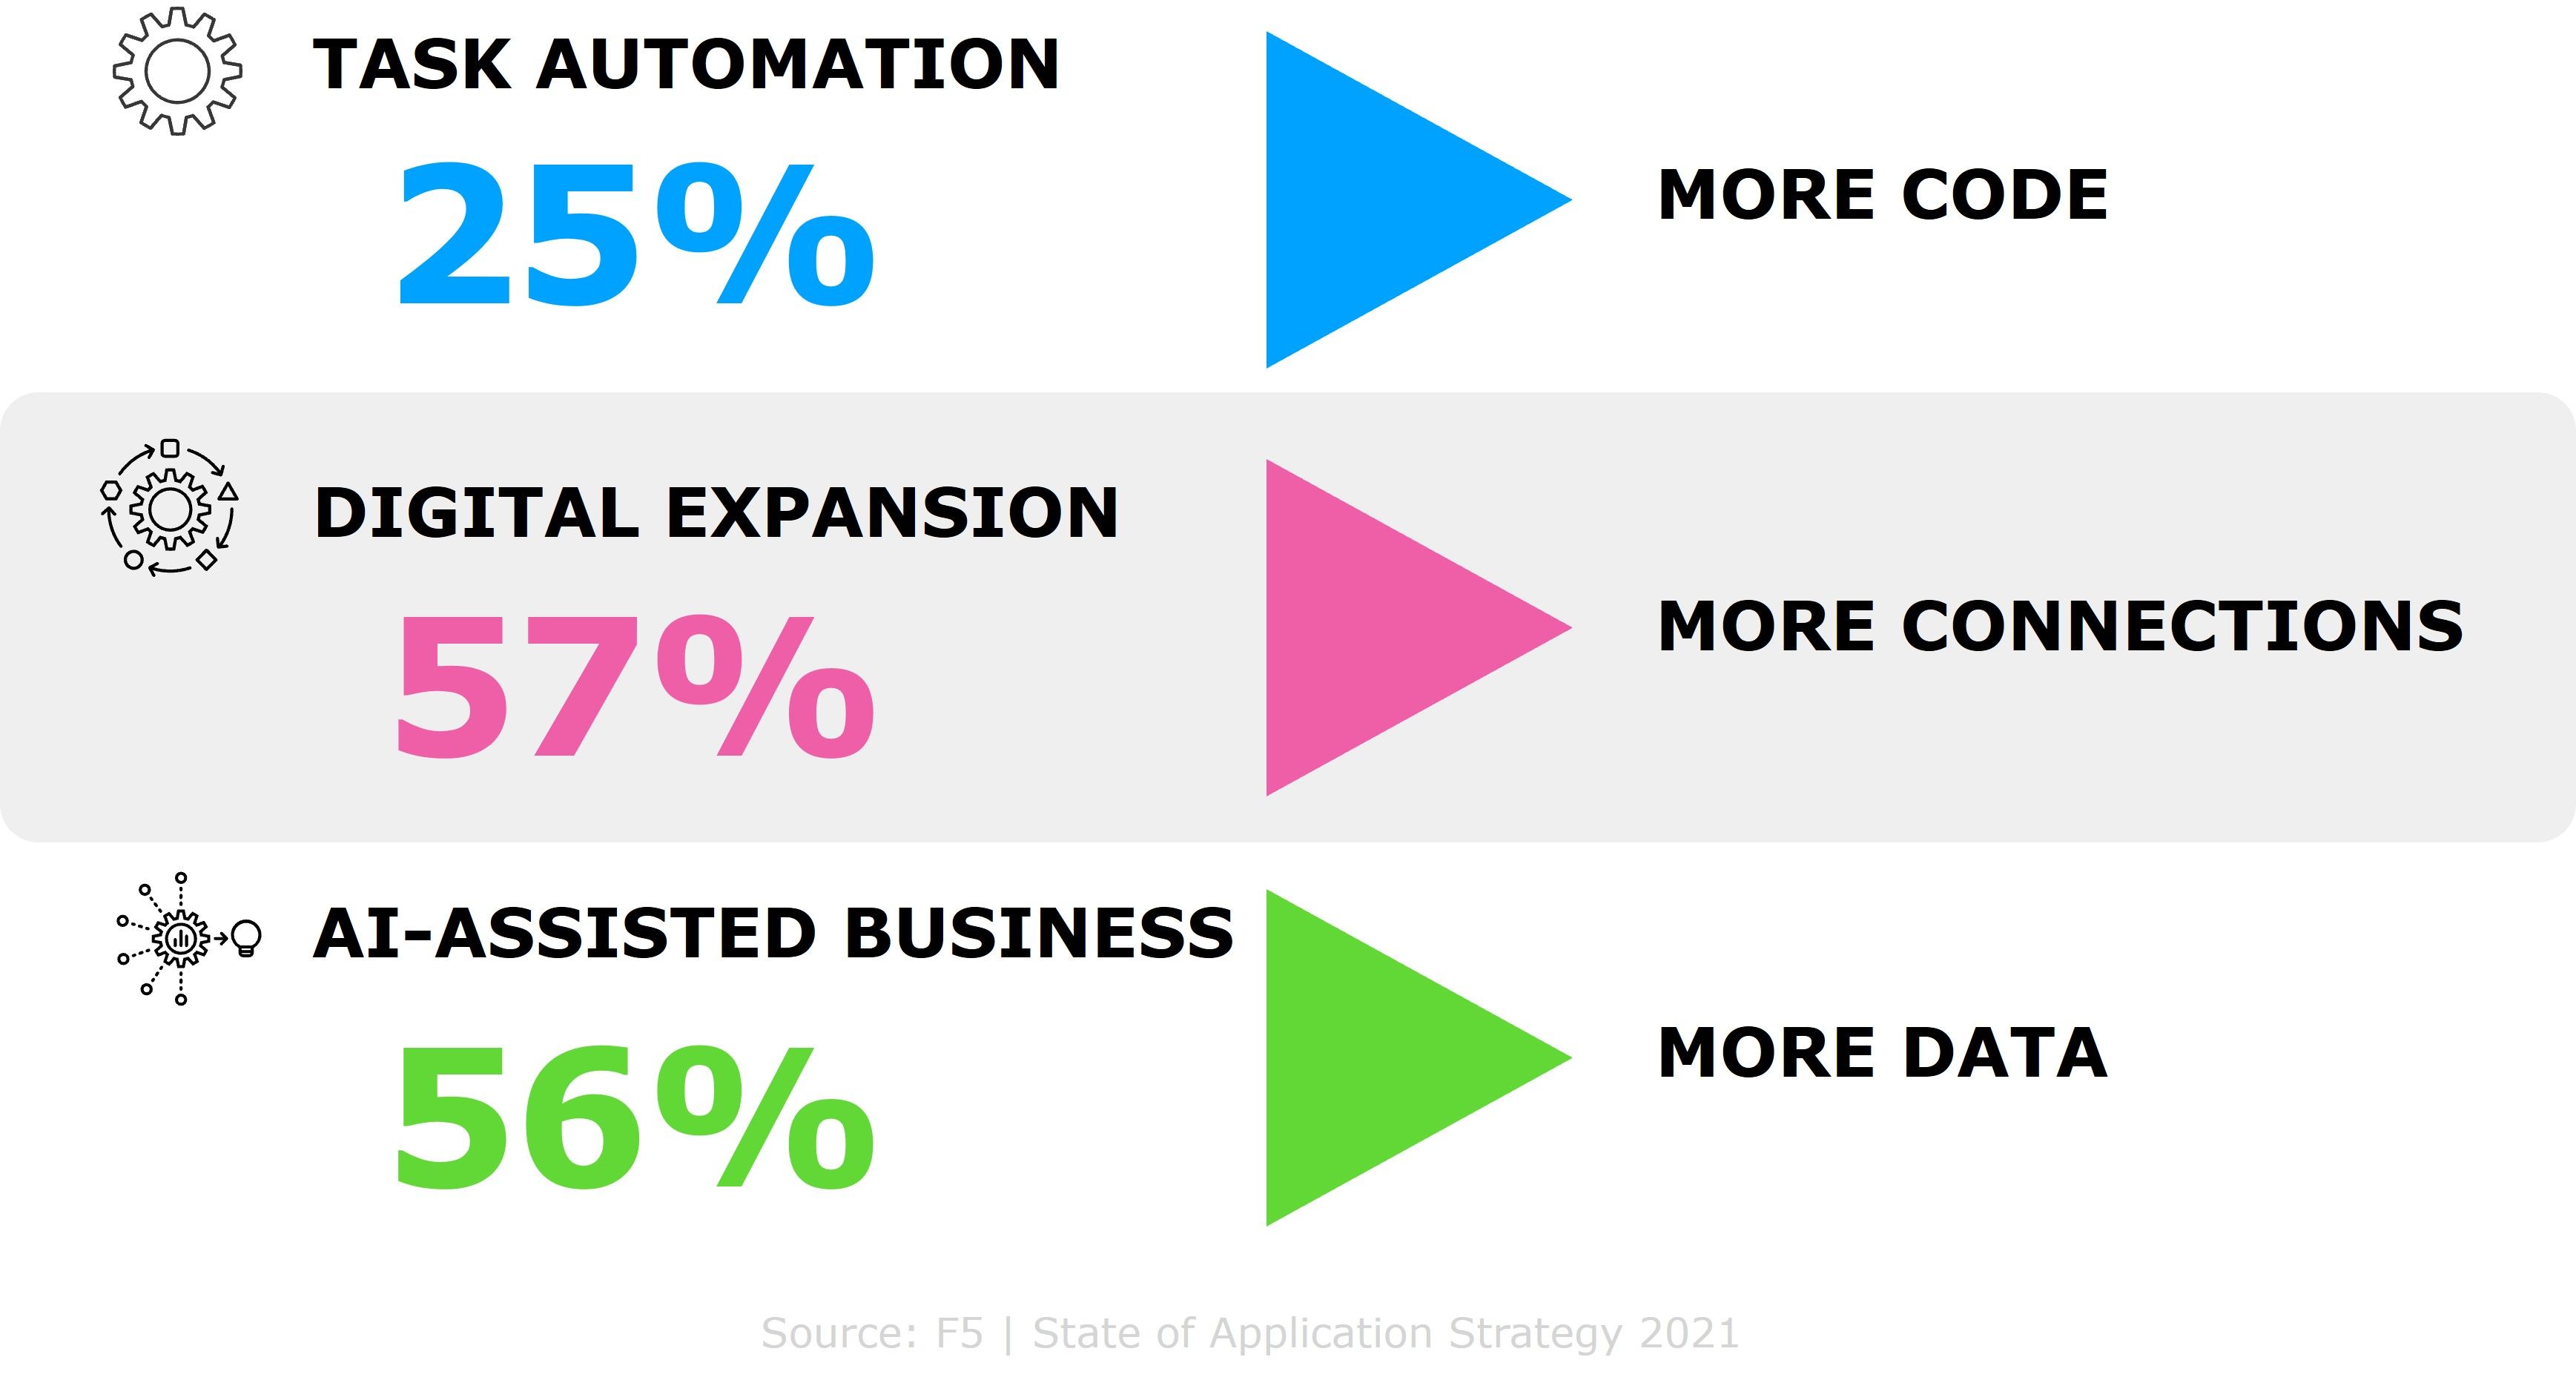
Fase 1
Automatización de tareas
En esta etapa, la digitalización lleva a las empresas a transformar las tareas empresariales realizadas por personas mediante diversas formas de «automatización», lo que implica introducir o crear más aplicaciones como parte del flujo de trabajo empresarial. Este proceso comenzó con la automatización de tareas individuales y bien definidas para mejorar la eficiencia. Un ejemplo habitual son los sistemas de respuesta de voz interactiva (IVR), que responden a preguntas frecuentes sobre un producto o servicio, aunque en ocasiones deben transferir la consulta a un representante humano. En esta fase, se automatizan tareas individuales, pero no se integran de forma coherente.
La consecuencia imprevista: más código
No solo hay más código como consecuencia de que haya más aplicaciones, sino también debido a las nuevas arquitecturas de aplicaciones. Una aplicación media para iPhone tiene menos de 50.000 líneas de código. ¿Google? Más de 2 millones. La mayoría de las aplicaciones se sitúan en algún punto intermedio. Todo ese código debe mantenerse, actualizarse y protegerse, y las organizaciones llevan años ampliando su base de código en distintas arquitecturas. Ahora trabajan con cinco arquitecturas diferentes y con entre tres y cuatro bases de código distintas, desde COBOL y C hasta JS y Go.
Y eso sin contar el uso cada vez mayor de JSON, YAML y Python a medida que las organizaciones adoptan la «infraestructura como código». Según nuestro estudio anual, ya lo hace más de la mitad (el 52 %), y esta cifra no hará sino aumentar a medida que las organizaciones que empiezan a adentrarse en la IA y el aprendizaje automático adopten prácticas operativas que también incluyan «modelos y algoritmos» como código.
Fase 2
Expansión digital
A medida que las empresas empiezan a aprovechar las infraestructuras nativas de la nube y a impulsar la automatización mediante su propio desarrollo de software, surge una nueva generación de aplicaciones que permite ampliar y seguir expandiendo su modelo digital. Esta fase está impulsada por los líderes empresariales, que participan en las decisiones sobre aplicaciones destinadas a diferenciarse o a ofrecer una experiencia única al cliente. Por ejemplo, los proveedores sanitarios integran cada vez más los historiales de los pacientes y la facturación con los sistemas de admisión, alta y programación de citas. De este modo, los recordatorios automatizados de citas pueden eliminar los procesos manuales. La mejora integral de los procesos empresariales es el tema central de esta fase.
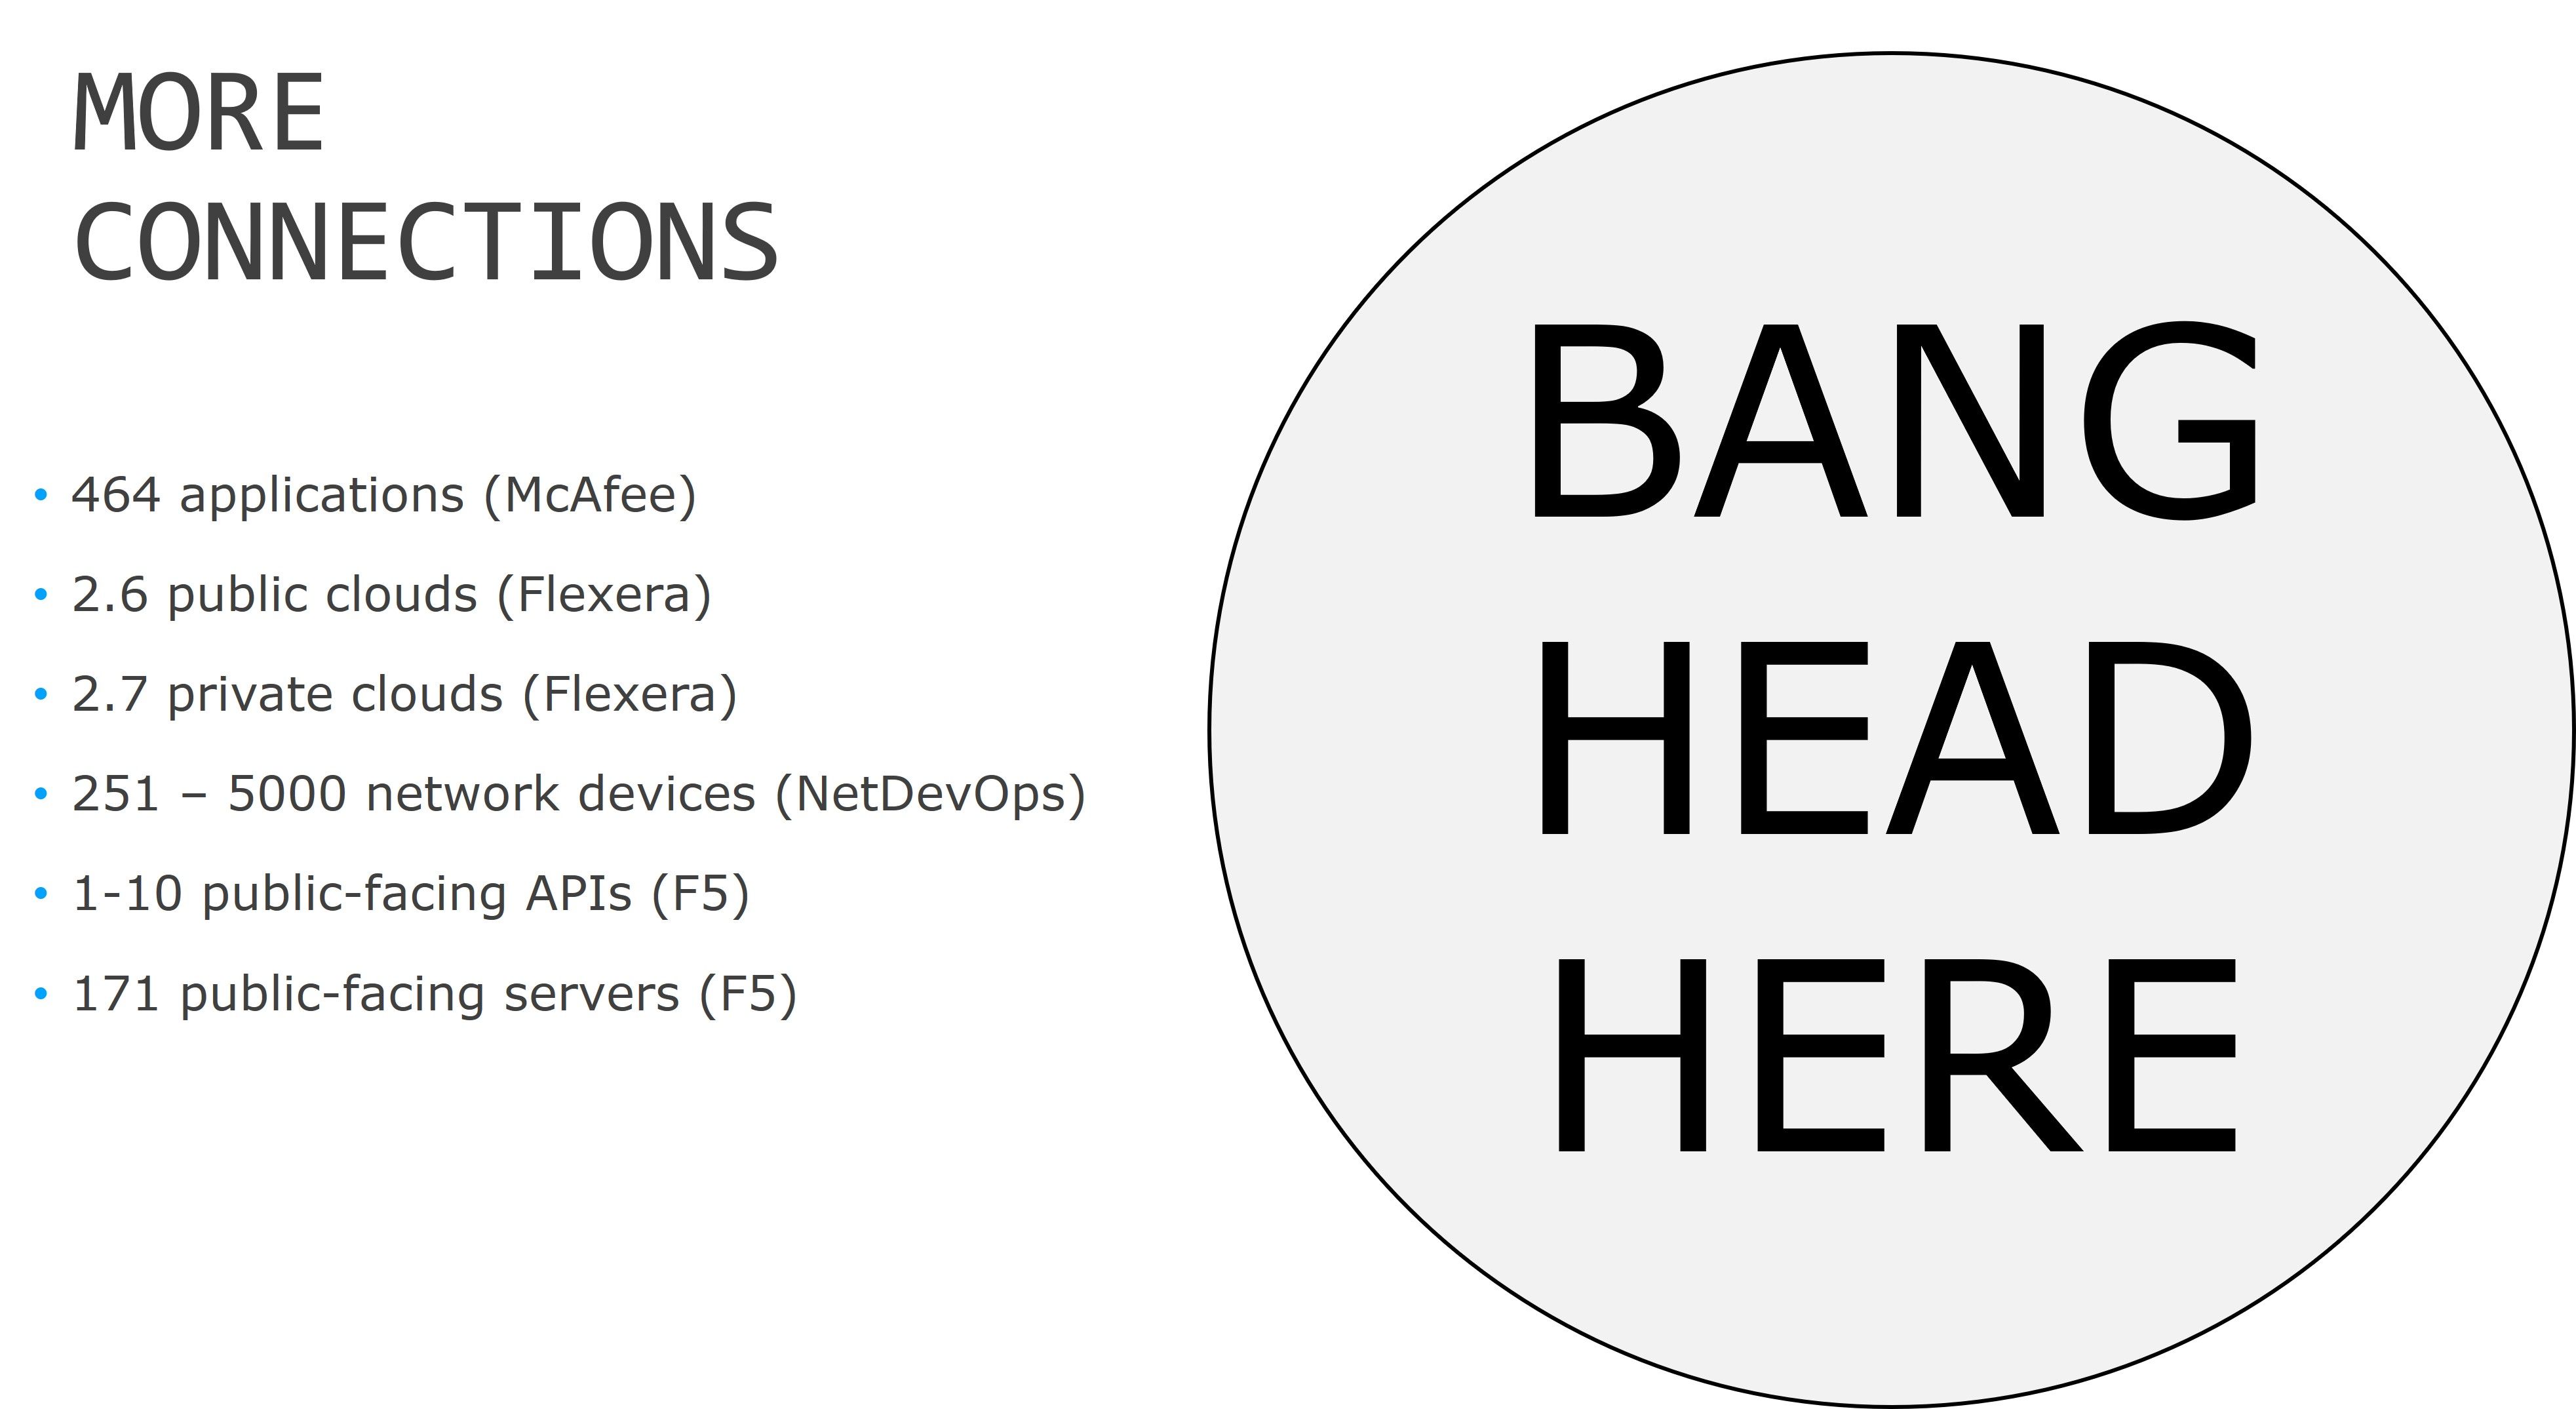
La consecuencia imprevista: más conexiones
Pero eso no es todo. La adopción de lo digital como opción predeterminada y la modernización de las TI implican más conexiones —entre aplicaciones, sistemas, dispositivos, consumidores, socios y API—. Cada una de ellas constituye un posible punto de entrada que, en última instancia, podría dar lugar a una brecha de seguridad importante o poner en riesgo los sistemas.
Hay mucho en juego. Malware. Ransomware. Fraude. Pérdida de ingresos. Los costes de no proteger todo aquello que podría ser objeto de un ataque son abrumadores, al igual que la cuestión de cómo hacerlo.
Fase 3
Negocio asistido por IA
A medida que las empresas avanzan en su transformación digital y aprovechan capacidades más avanzadas en plataformas de aplicaciones, telemetría empresarial y análisis de datos, así como tecnologías de aprendizaje automático e inteligencia artificial, pasan a contar con la asistencia de la IA. Esta fase abre nuevas vías para aumentar la productividad empresarial que antes no estaban disponibles. Por ejemplo, un minorista descubrió que entre el 10 % y el 20 % de sus intentos de inicio de sesión fallidos correspondían a usuarios legítimos que tenían dificultades con el proceso de validación. Denegar el acceso de forma predeterminada suponía una pérdida de ingresos potencialmente significativa. El análisis del comportamiento permite distinguir a los usuarios legítimos de los bots que intentan acceder. La tecnología y la analítica han permitido identificar a esos usuarios con ayuda de la IA y concederles acceso, lo que aumenta los ingresos y mejora la retención de clientes.
Las consecuencias imprevistas: más datos
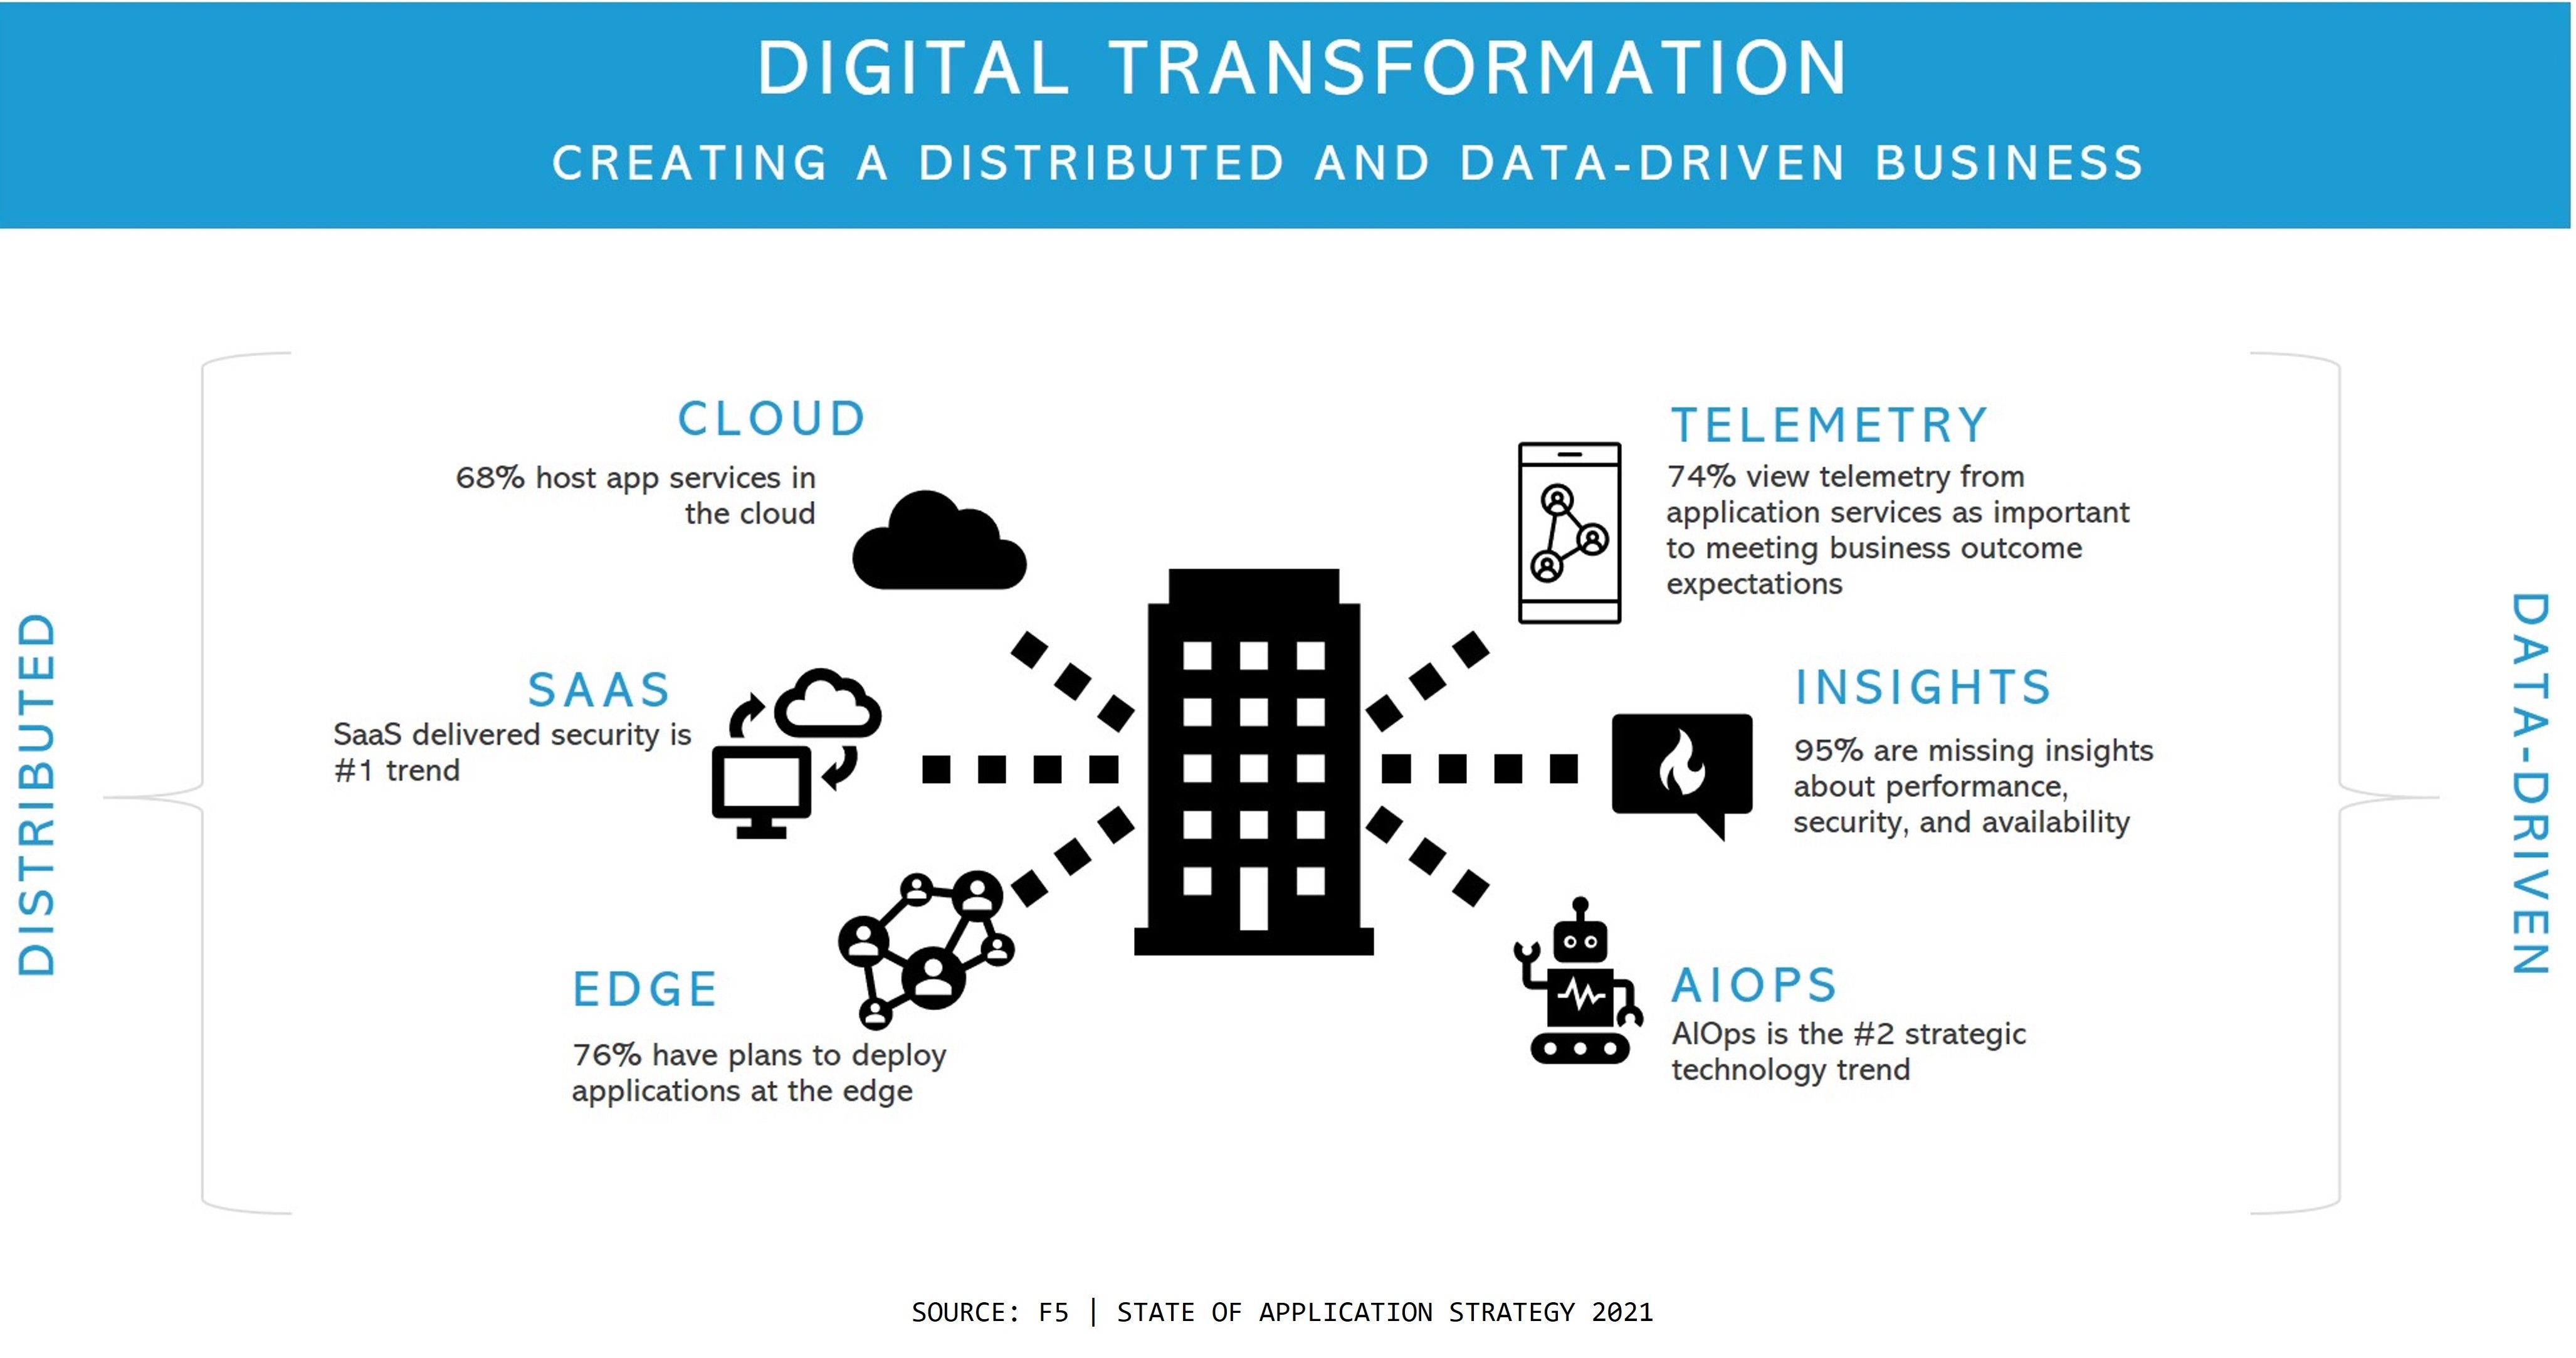
Por último, adoptar lo digital como opción predeterminada genera necesariamente más datos. No solo datos de clientes —pedidos, productos, direcciones y datos de pago—, sino también datos operativos, como métricas y registros. Una empresa digital necesita telemetría para comprender a los visitantes, los patrones de interacción, el rendimiento, los flujos inusuales y los comportamientos anómalos. Estos datos de telemetría no pueden simplemente analizarse y descartarse, al menos no de inmediato. Pueden ser necesarios días, si no semanas o meses, de datos de telemetría para establecer correctamente unos valores de referencia operativos y, posteriormente, detectar patrones que sirvan de base para tomar decisiones empresariales, así como anomalías que indiquen un ataque.
Todos esos datos requieren atención. Es necesario normalizarlos, almacenarlos, procesarlos, analizarlos y gestionarlos. También deben protegerse, ya que algunos pueden contener información de clientes sujeta a protección y que exige el cumplimiento normativo y la supervisión regulatoria.
El resultado imprevisto de la transformación digital: mayor complejidad
Independientemente de la rapidez o lentitud con la que una organización avance por estas fases, el resultado es el mismo: una mayor complejidad.
Y todos sabemos que la complejidad es enemiga de la seguridad.
Así pues, para los profesionales de la seguridad, adoptar lo digital como opción predeterminada plantea nuevos retos. Una de las formas de abordar este conjunto de retos de seguridad consiste en dividirlo en categorías más manejables.
Simplifica para conservar la cordura
La mayoría de los retos de seguridad pueden agruparse, a grandes rasgos, en tres categorías: aplicaciones, infraestructura y negocio. Estas categorías de alto nivel resultan útiles para gestionar las relaciones con la dirección cuando se necesita financiación o apoyo ejecutivo. También son útiles para priorizar los retos a la hora de determinar el mejor enfoque para mitigarlos.
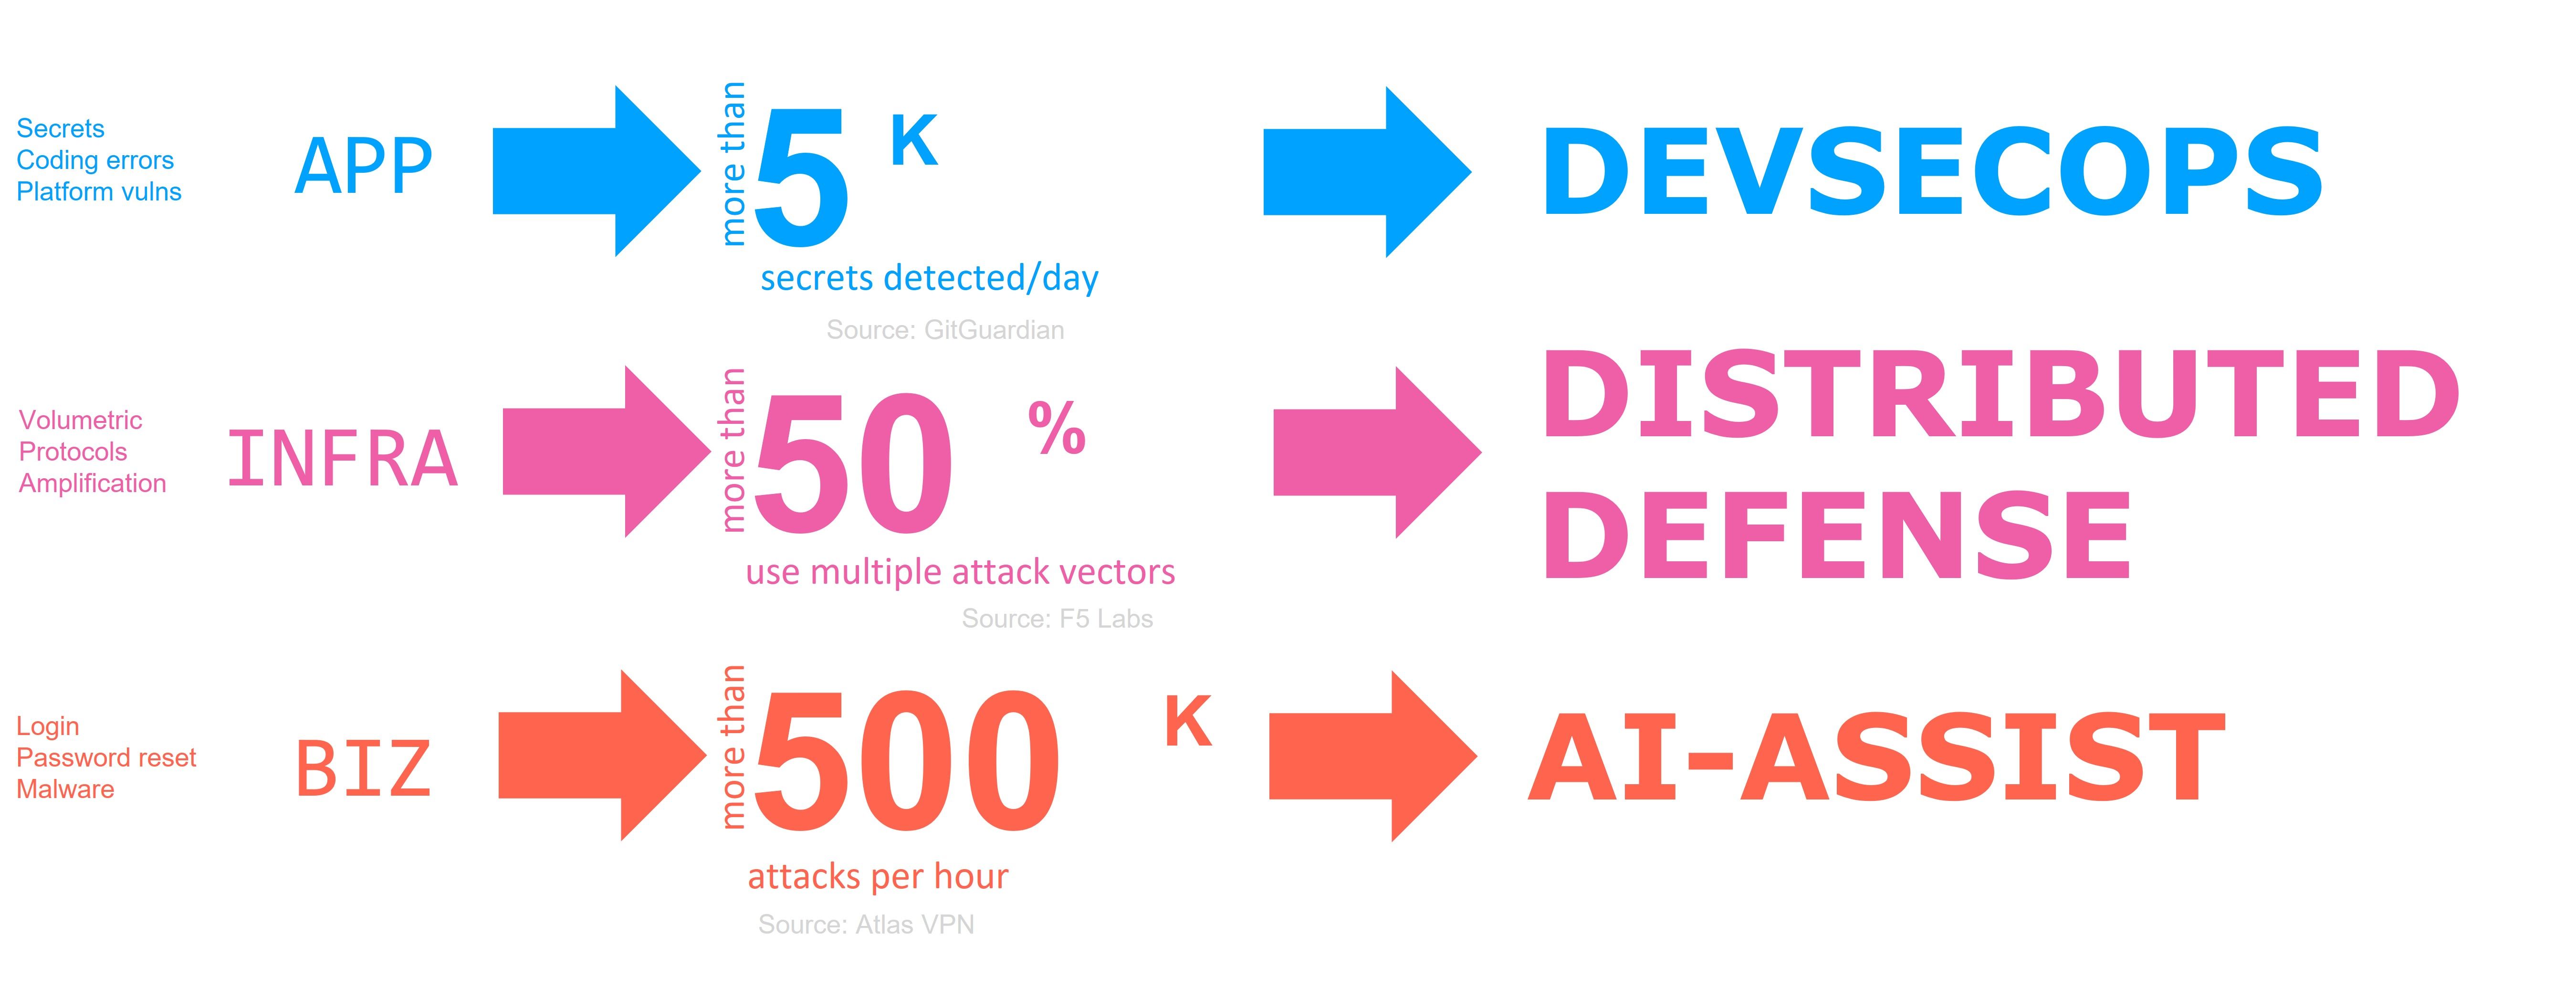
Capa de aplicaciones → DevSecOps
Las vulnerabilidades de la capa de aplicación pueden abordarse mediante un enfoque «shift left», es decir, integrando la seguridad en todas las fases del proceso: desde el desarrollo hasta el despliegue y la operación. Casi siempre se trata de vulnerabilidades involuntarias, generalmente provocadas por una acción humana, ya sea intencionada o accidental. Afectan a toda la pila tecnológica, desde secretos compartidos a través de repositorios personales de desarrolladores hasta configuraciones incorrectas de buckets de S3. Las herramientas pueden identificar vulnerabilidades en componentes de terceros y otras dependencias para garantizar que se utilice la versión más reciente, avanzada y, con suerte, segura de ese script.
Desde WAF hasta DAST, RASP y SAST, existen multitud de herramientas que ayudan a analizar y proteger el código. La mayoría pueden integrarse perfectamente en el proceso de desarrollo. Al automatizar los análisis, se elimina de forma efectiva un traspaso de tareas y la consiguiente pérdida de tiempo. El sector lo denomina DevSecOps, aunque también podría llamarse procesamiento en paralelo o multitarea. Esto significa que el calendario no se detiene cuando un equipo o una persona no está disponible o tiene una carga de trabajo excesiva. También permite realizar análisis más exhaustivos y detectar errores en fases más tempranas del proceso.
Vulnerabilidades de la infraestructura → Defensa distribuida
Las vulnerabilidades más tradicionales, como los ataques DDoS volumétricos y la amplificación de DNS, se encuentran en la capa de infraestructura. En realidad, no se puede aplicar un enfoque «shift left» para mitigarlas y, desde luego, tampoco se pueden eliminar, porque no se puede controlar a los atacantes. Solo se puede controlar la respuesta.
Las vulnerabilidades de la capa de infraestructura requieren más bien un enfoque de protección a la derecha, en el que los servicios de seguridad defiendan frente a ataques activos, ya que no hay forma de eliminarlos mediante el «proceso».
Hoy en día, la aplicación es el perímetro, y las organizaciones tienen aplicaciones por todo el mundo. Sin contar el SaaS, las organizaciones utilizan, de media, 2,7 nubes públicas diferentes que amplían los centros de datos existentes. Sí, en plural.
También tienen muchos endpoints distribuidos, como mi portátil de empresa. Incluso antes de que el teletrabajo se convirtiera en algo más o menos permanente, la gente viajaba, y eso implicaba endpoints móviles distribuidos.
Esto está impulsando la necesidad de soluciones distribuidas centradas en las aplicaciones y la identidad para proteger la infraestructura y las aplicaciones. Esto implica adoptar SASE y el modelo de confianza cero, así como utilizar el edge para acercar los servicios de defensa de la infraestructura al origen de los ataques. SASE y ZTNA trasladan las políticas de las direcciones IP y las redes a los usuarios y los dispositivos, y exigen acreditar la identidad para acceder a las aplicaciones y los recursos.
Vulnerabilidades empresariales → Asistencia mediante IA
Por último, están las vulnerabilidades de la capa de negocio. Al igual que las vulnerabilidades de la capa de infraestructura, son inherentes y no pueden eliminarse mediante cambios en los procesos. En realidad, no se puede prescindir de una página de inicio de sesión ni de un proceso de restablecimiento de contraseña, por lo que no queda más remedio que defenderse de ataques que inevitablemente pondrán a prueba las defensas.
Y vaya si las pondrán a prueba. Una investigación de F5 Labs señala que el tamaño medio de los ataques DDoS aumentó un 55 % durante el último año, y que el sector educativo fue uno de los más atacados a principios de 2021. En 2020 se lanzaron más de 500.000 ataques de relleno de credenciales por hora contra jugadores de videojuegos. Estos ataques deben abordarse en tiempo real.
Por eso no sorprende que la seguridad asistida por IA se esté adoptando a un ritmo frenético, para seguir el vertiginoso ritmo al que se desarrollan y lanzan nuevos ataques y nuevas formas de ejecutar ataques ya conocidos.
Recordemos que, según la ciencia, los seres humanos solo podemos procesar entre 50 y 60 bits por segundo. Por eso nos resulta tan difícil realizar varias tareas a la vez. Los datos procedentes de sistemas, dispositivos, aplicaciones, clientes y la red fluyen a una velocidad muy superior a la que podemos procesar como seres humanos. De ahí que dispongamos de paneles y herramientas de visualización, aunque estos no nos informan realmente de lo que está ocurriendo. Son instantáneas de un momento concreto y, con demasiada frecuencia, se basan únicamente en métricas binarias: activo o inactivo, rápido o lento. El 45 % de los participantes en nuestro estudio anual señaló que sus soluciones de supervisión actuales «carecen» de la capacidad para procesar con precisión y predecir posibles ataques. La IA es una respuesta a este problema, ya que promete analizar los datos en tiempo real mediante modelos entrenados capaces de detectar un posible ataque y alertarnos.
Lo digital por defecto es la nueva normalidad
En última instancia, toda esta digitalización está creando un mundo distribuido y basado en los datos. Lo digital es la opción predeterminada. Y eso implica más vías para que los atacantes obtengan acceso, extraigan datos y, en general, causen estragos. En un mundo donde lo digital es la opción predeterminada, la seguridad necesita una pila tecnológica digital, lo que implica DevSecOps, un modelo de defensa distribuida y seguridad asistida por IA.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.