Con cientos de millones de aplicaciones actualmente en uso y distribuidas entre múltiples centros de datos y nubes públicas, tal como afirmó John Morgan, director general y vicepresidente de Seguridad de F5, en una reciente entrada de su blog, seguimos viviendo en un mundo impulsado por las aplicaciones.
Las aplicaciones están en todas partes. Se puede acceder a ellas desde cualquier lugar, lo que contribuye a impulsar la productividad, la experiencia de usuario, la agilidad empresarial y la transformación digital. Sin embargo, el número cada vez mayor de aplicaciones, unido a su capacidad para estar en todas partes y ser accesibles desde cualquier lugar, genera una enorme complejidad para su organización. La ubicuidad y la comodidad de las aplicaciones aumentan considerablemente el riesgo para su organización y amplían de forma ilimitada su superficie de ataque.
Independientemente de dónde se encuentren las aplicaciones —ya sea en la nube pública como aplicaciones nativas de la nube u ofertas de software como servicio (SaaS), en las instalaciones o en un centro de datos externo—, los usuarios necesitan acceder a ellas para desempeñar su trabajo y ser productivos. Esta necesidad impulsa a su organización a crear experiencias mejores, más sencillas, seguras y rápidas para los usuarios que acceden a las aplicaciones, al tiempo que intenta reducir los costes de acceso.
Sin embargo, la mayoría de las aplicaciones antiguas, como las aplicaciones clásicas —entre ellas, muchos productos aún populares de proveedores como Oracle y SAP— o las aplicaciones personalizadas, no admiten o no pueden admitir métodos modernos de autenticación y autorización, ni estándares y protocolos como el lenguaje de marcado para confirmaciones de seguridad (SAML), la autenticación abierta (OAuth) y OpenID Connect (OIDC). Muchas de estas aplicaciones son esenciales para la actividad empresarial, permiten acceder a datos confidenciales y pueden encontrarse en las instalaciones, en un centro de datos externo o en una nube privada. La mayoría no son adecuadas para migrarlas a la nube o no permiten dicha migración. Además, muchas no admiten medidas de seguridad reforzadas, como la autenticación multifactor (MFA), lo que pone en riesgo tanto las aplicaciones como los datos a los que permiten acceder. Muchas tampoco admiten la federación de identidades ni el inicio de sesión único (SSO).
Aunque muchas aplicaciones se están creando en la nube o migrando a ella, su organización necesitará durante muchos años una estrategia de aplicaciones híbrida que garantice un acceso seguro a las aplicaciones alojadas en las instalaciones, en centros de datos externos y en varias nubes públicas. Deberá implementar una arquitectura híbrida rentable que garantice un acceso seguro a las aplicaciones mediante una estrategia centralizada de identidad y autenticación. Será necesario mejorar la experiencia de los usuarios con las aplicaciones para que puedan encontrarlas fácilmente, disfrutar de una experiencia coherente y disponer de un acceso simplificado y centralizado.
Su organización y sus usuarios ya pueden disfrutar de estas ventajas. Al implementar Microsoft Azure Active Directory (Azure AD), la completa plataforma de identidad en la nube de Microsoft, junto con la solución de confianza de F5 para el acceso a aplicaciones, BIG-IP Access Policy Manager (APM), ya puede federar la identidad, la autenticación y la autorización de los usuarios, así como salvar la brecha de identidad entre las aplicaciones en la nube y SaaS compatibles con la autenticación moderna y las aplicaciones clásicas y personalizadas locales o en nubes privadas que no lo son.
F5 BIG-IP APM y Azure Active Directory simplifican conjuntamente el acceso a las aplicaciones y la experiencia de los usuarios, ya que les permiten iniciar sesión una sola vez y acceder desde una única ubicación a todas las aplicaciones para las que tienen permiso y autorización. Esta solución integrada también aumenta la seguridad de las aplicaciones, ya que permite protegerlas todas con MFA, independientemente de su ubicación.
Sin embargo, mejorar la experiencia de los usuarios al acceder a las aplicaciones es solo una parte de la historia. También es necesario simplificar la configuración y la implementación, reducir la carga de gestión y, en general, mejorar la experiencia de administración.
«Para los usuarios, la experiencia es la misma tanto si acceden a una aplicación local como a una aplicación en la nube. Inician sesión una sola vez mediante SSO y obtienen acceso tanto a las aplicaciones en la nube como a las heredadas. Es un proceso totalmente fluido».
– Nitin Aggarwal, ingeniero global de seguridad de identidades, Johnson Controls
La integración de F5 BIG-IP APM con Azure Active Directory también responde a estas necesidades.
BIG-IP APM incluye una función de configuración guiada del acceso (AGC) que simplifica la implementación y la gestión del acceso a las aplicaciones. La AGC guiará a su administrador paso a paso por el proceso de configuración e implementación de BIG-IP APM, lo que les permitirá ahorrar tiempo y costes adicionales de administración e implementación.
«La integración de F5 con Microsoft también reduce la carga de los administradores, ya que crea una autoridad de políticas centralizada para el acceso a las aplicaciones, incluidas las aplicaciones heredadas locales que no admiten la autenticación moderna y las aplicaciones en la nube. Ahora los administradores pueden revocar el acceso de los usuarios desde un único lugar, en vez de tener que acceder a cada aplicación para cancelarlo, lo que reduce considerablemente la posibilidad de que se produzcan errores humanos».
– John Morgan, director general y vicepresidente de Seguridad de F5
Sin embargo, la última versión de BIG-IP APM va aún más allá. Ahora, AGC de BIG-IP APM permite a su administrador incorporar de forma rápida y sencilla aplicaciones clásicas esenciales, como SAP ERP y Oracle PeopleSoft, a Azure Active Directory, así como gestionar su funcionamiento.
Este acceso guiado simplificado elimina numerosos pasos que antes eran necesarios para salvar la brecha de acceso entre las aplicaciones compatibles con la autenticación moderna y las que admiten métodos de autenticación clásicos, como la autenticación basada en cabeceras o Kerberos. La gestión integral de las políticas de acceso a SAP ERP y Oracle PeopleSoft ahora está integrada directamente en la consola AGC de BIG-IP APM. El administrador solo tiene que hacer clic en el icono correspondiente de AGC de BIG-IP APM y se le guiará paso a paso por la configuración de SAP ERP u Oracle PeopleSoft con Azure AD y BIG-IP APM. Una vez finalizada, solo tiene que hacer clic en el botón Implementar y la aplicación estará disponible para los usuarios, federando su identidad para esas aplicaciones y para sus aplicaciones en la nube y SaaS, habilitando el inicio de sesión único (SSO) y reforzando la seguridad de estas aplicaciones mediante la autenticación multifactor (MFA). Esto reduce considerablemente la carga administrativa que conlleva modernizar esas aplicaciones.
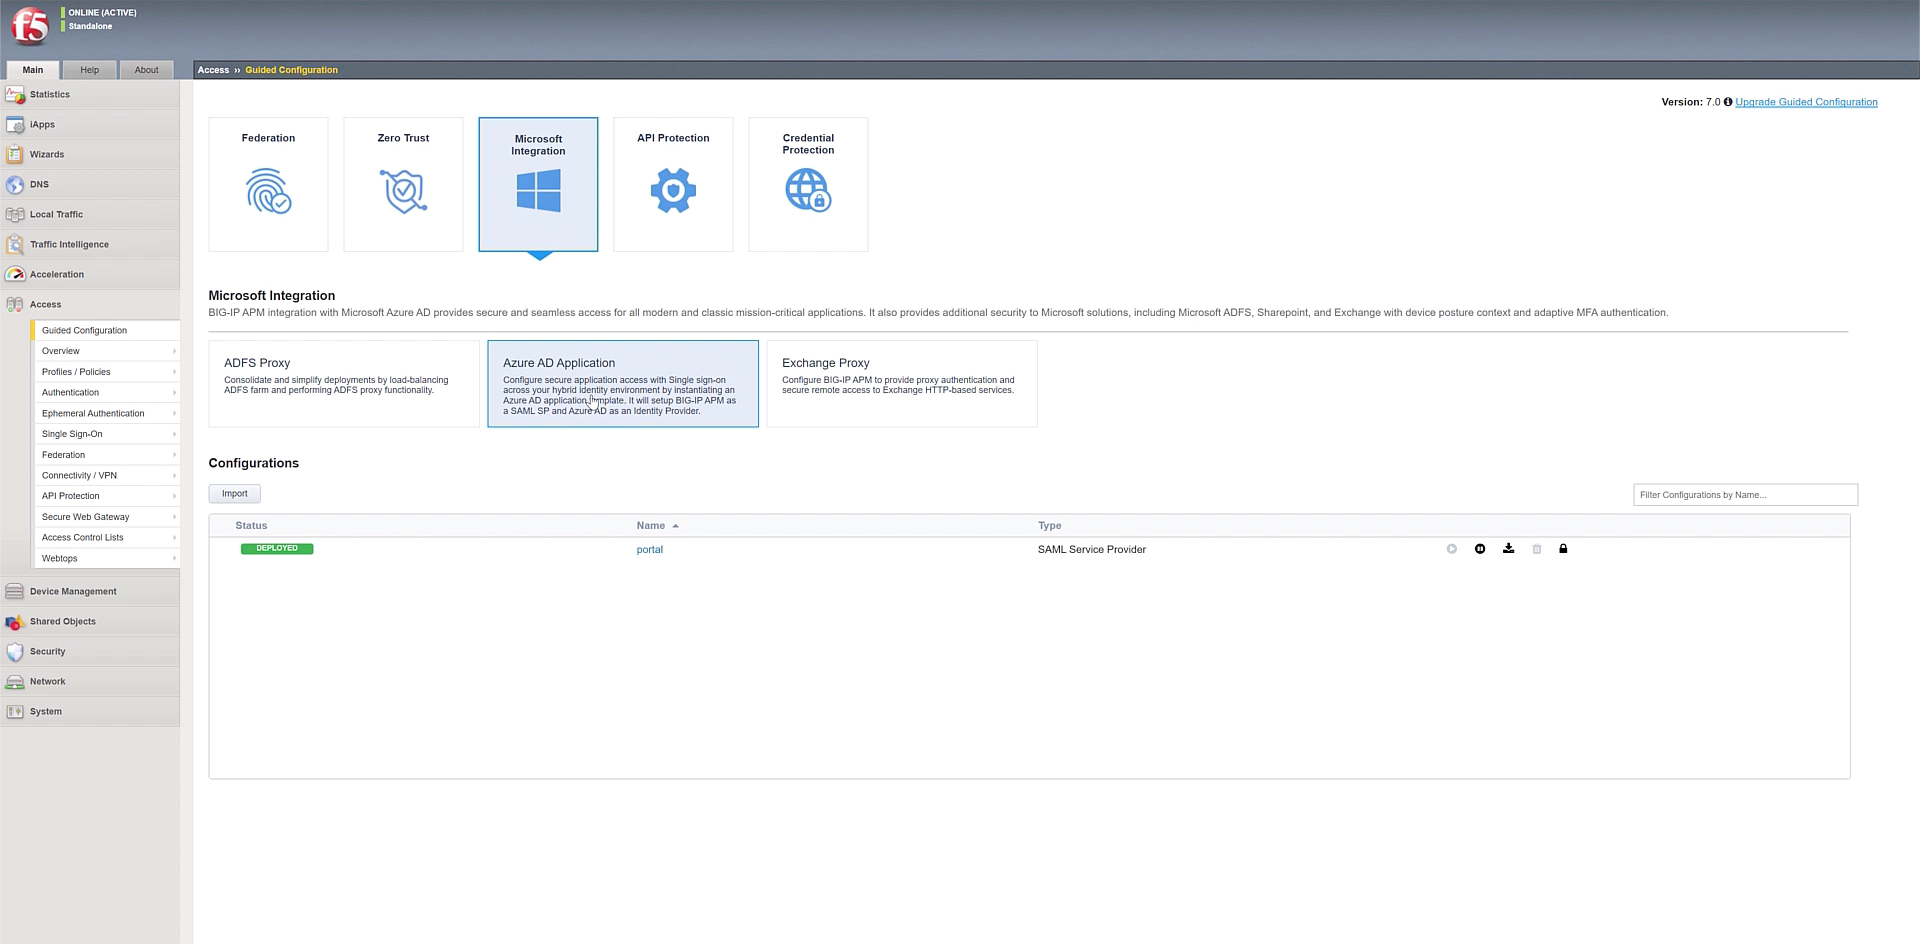
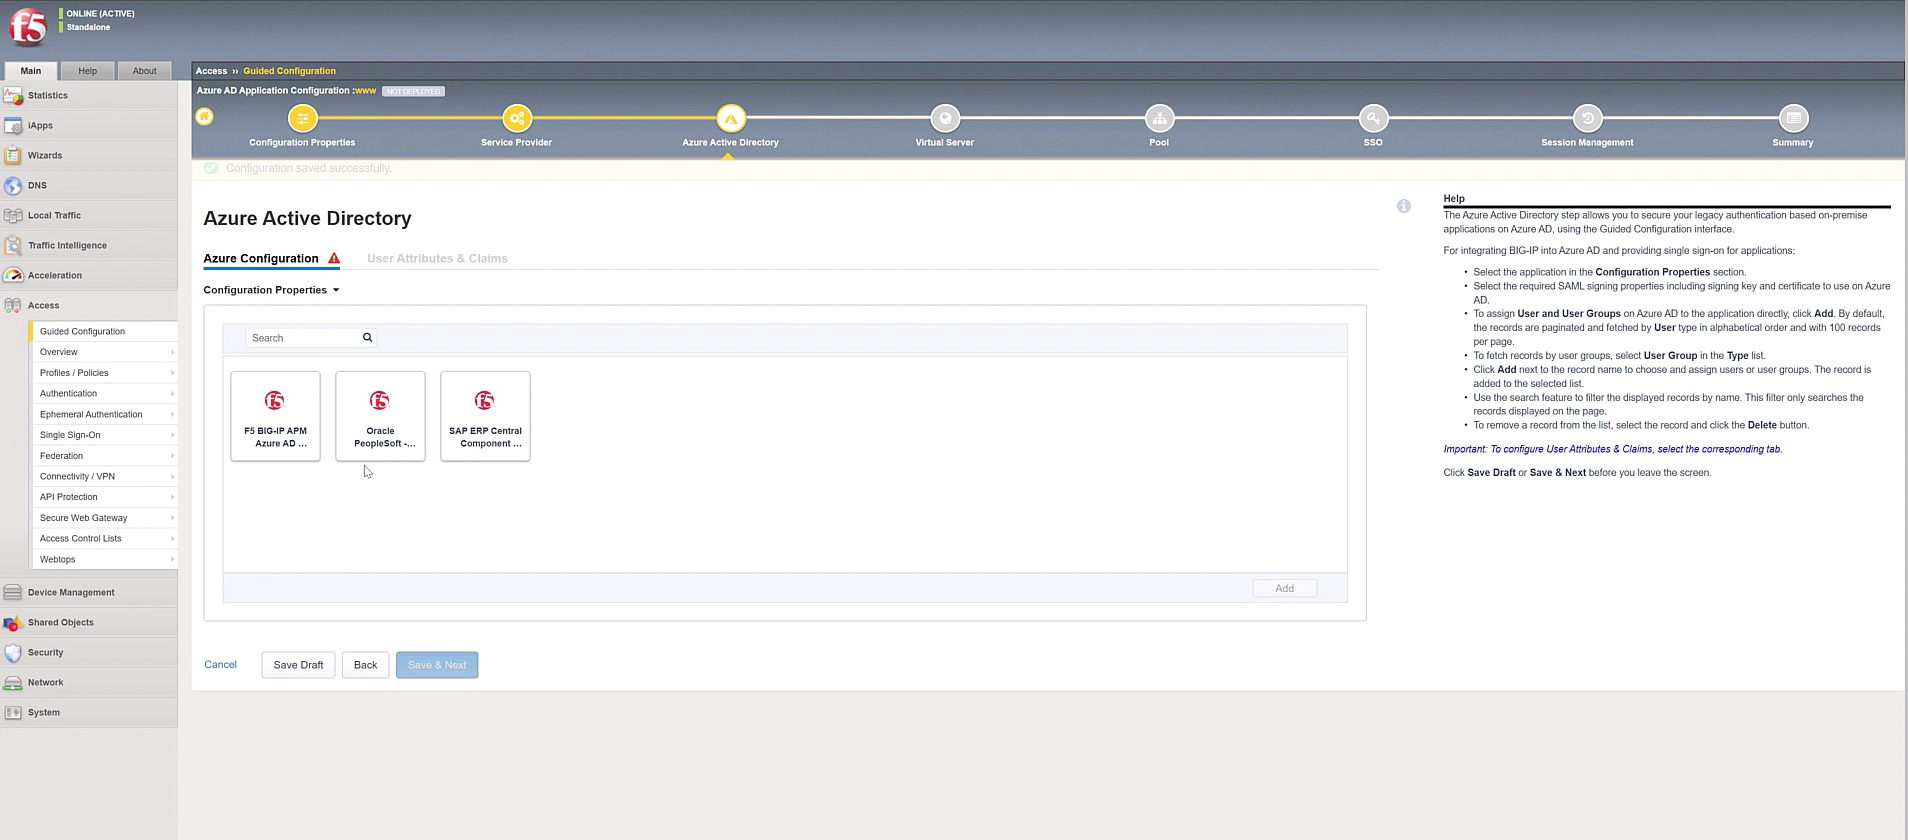
Esta integración de BIG-IP APM y Azure AD permite ofrecer compatibilidad con la federación de identidades, el acceso centralizado de los usuarios (mediante SSO) y una mayor seguridad de las aplicaciones (mediante MFA) para aplicaciones esenciales, como SAP ERP y Oracle PeopleSoft, además de aplicaciones en la nube y SaaS. Sin embargo, la compatibilidad con SAP ERP y Oracle PeopleSoft es solo el principio; F5 y Microsoft añadirán compatibilidad con más aplicaciones clásicas de SAP, Oracle y otros proveedores en futuras versiones de sus productos.
«En la realidad actual, las organizaciones ya no pueden elegir a qué aplicaciones se puede acceder de forma remota. Para garantizar la continuidad del negocio, los empleados deben conectarse desde casa a aplicaciones locales esenciales. Microsoft y F5 se comprometen a ayudar a nuestros clientes comunes a alcanzar sus objetivos, ofreciéndoles experiencias sencillas y seguras. Por eso, damos un paso más en nuestra experiencia preintegrada con el lanzamiento de la nueva interfaz de usuario simplificada. Con esta versión, nuestros clientes pueden agilizar la incorporación de sus aplicaciones locales heredadas a F5 BIG-IP APM y Azure AD».
– Sue Bohn, directora de Socios de la División de Identidad de Microsoft
Con la integración entre BIG-IP APM y Azure Active Directory, sus usuarios, administradores y organizaciones se beneficiarán. Al disponer de un acceso híbrido seguro, se reducen los costes y la carga de gestión, se mejora la experiencia de los usuarios y administradores, y se refuerza la seguridad de las aplicaciones clásicas y personalizadas.
Haga clic aquí para obtener más información sobre la integración de F5 BIG-IP APM y Azure Active Directory.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.