Hoy en día, muchas organizaciones están migrando las aplicaciones de uso cotidiano a la nube pública y adoptando aplicaciones nativas de la nube o software como servicio (SaaS), en lugar de mantenerlas en sus propias instalaciones o en centros de datos monolíticos.
Con este avance hacia la nube pública, muchas organizaciones también están trasladando sus repositorios de identidades locales a soluciones de identidad como servicio (IDaaS) basadas en la nube. IDaaS se integra perfectamente con las aplicaciones basadas en la nube y el SaaS, federando la identidad entre aplicaciones y plataformas en la nube y simplificando el inicio de sesión y el acceso de los usuarios a las aplicaciones. Las soluciones IDaaS utilizan los denominados estándares y protocolos de autenticación modernos, como Security Assertion Markup Language (SAML) u OpenID Connect (OIDC) para la autenticación, junto con Open Authorization (OAuth) para la autorización. La incorporación de estándares modernos de autenticación y autorización no solo facilita la vida de los usuarios y agiliza el acceso a las aplicaciones, sino que también ofrece esas mismas ventajas a los desarrolladores de aplicaciones (AppDev) y a los equipos de seguridad y TI de las organizaciones.
Cuando las cosas se complican
Aunque les gustaría migrar todas sus aplicaciones a la nube pública o a soluciones SaaS, muchas organizaciones están descubriendo que no es posible, ya que numerosas aplicaciones son esenciales para su actividad y contienen datos confidenciales, o bien se han desarrollado a medida para una organización concreta y llevan años en funcionamiento. Muchas de estas aplicaciones deben ser accesibles para una gran parte de los empleados, cuando no para todos. La mayoría de estas aplicaciones esenciales y personalizadas se alojan en las propias instalaciones, en un centro de datos o en una nube privada. Además, la mayoría no admite en absoluto la federación de identidades ni los estándares y protocolos de autenticación modernos o, como mínimo, no sin una inversión considerable en tiempo de inactividad, personal y costes que la mayoría de las organizaciones no puede permitirse.
Esto significa que las organizaciones se ven obligadas a mantener dos repositorios de identidades: uno local para dar cabida a las aplicaciones personalizadas y no modernas, y otro basado en la nube para facilitar la compatibilidad con las aplicaciones de nube pública y SaaS. Pero la situación es aún más compleja. A menudo, las organizaciones necesitan crear e implementar políticas de acceso distintas para sus aplicaciones locales, de centros de datos y de nube privada, y para sus aplicaciones en la nube y SaaS. También es probable que tengan que mantener sistemas independientes de acceso a las aplicaciones, lo que resulta costoso y requiere mucho tiempo. Y, lo que es más importante, está el coste para la experiencia de usuario, ya que los usuarios se verán obligados a acceder a las aplicaciones en la nube y SaaS mediante una experiencia de inicio de sesión y, después, tendrán que autenticarse cada vez que accedan a una nueva aplicación personalizada o crítica para la actividad, posiblemente una vez por cada aplicación.
Cómo mejora la situación
Microsoft Azure Active Directory, la completa plataforma de identidad como servicio (IDaaS) en la nube de Microsoft, se ha integrado con la solución de confianza de F5 para el acceso a aplicaciones, BIG-IP Access Policy Manager (APM) para superar los retos mencionados anteriormente. Esta integración fluida permite federar la identidad, la autenticación y la autorización de los usuarios, eliminando las brechas de identidad y acceso entre las aplicaciones nativas de la nube pública y las aplicaciones basadas en SaaS, así como las aplicaciones críticas y personalizadas alojadas en las instalaciones, en un centro de datos o en una nube privada.
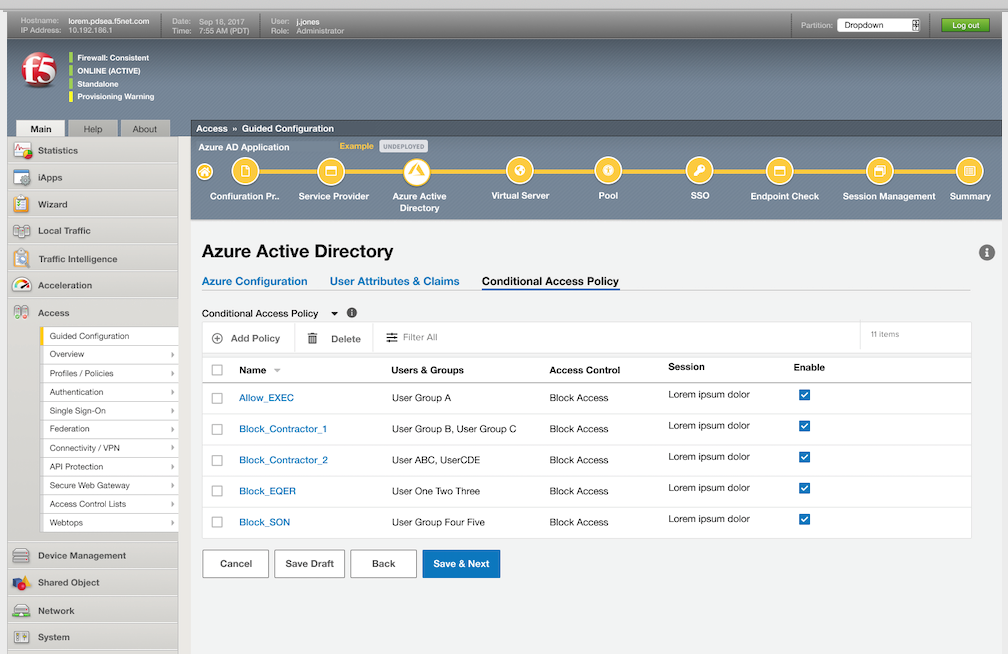
Azure AD como IDaaS proporciona una conexión de confianza con BIG-IP APM. Juntos, Azure AD y BIG-IP APM ofrecen una seguridad y una experiencia de usuario unificadas para las aplicaciones modernas y clásicas, proporcionando un único plano de control de identidades y ofreciendo inicio de sesión único (SSO) desde cualquier ubicación y dispositivo para todas las aplicaciones, tanto si están alojadas en las instalaciones como en la nube, y tanto si admiten autenticación y autorización modernas como si no. Esto mejora la experiencia del usuario y la productividad de los empleados, además de ayudar a los equipos de desarrollo de aplicaciones, seguridad y TI al permitir la compatibilidad con IDaaS sin necesidad de costosos procesos de redesarrollo o actualización. La integración también permite proteger todas las aplicaciones mediante autenticación multifactor (MFA), lo que refuerza la seguridad al incorporar MFA en aplicaciones que antes no podían admitirla. La integración de Azure Active Directory y BIG-IP APM también aumenta la seguridad de las aplicaciones mediante el uso de autenticación sin contraseña, políticas de acceso condicional basadas en el usuario, el dispositivo, la ubicación, la hora del día y otros parámetros contextuales, así como análisis del comportamiento de usuarios y entidades (UEBA) de terceros basados en API.
Próximos pasos
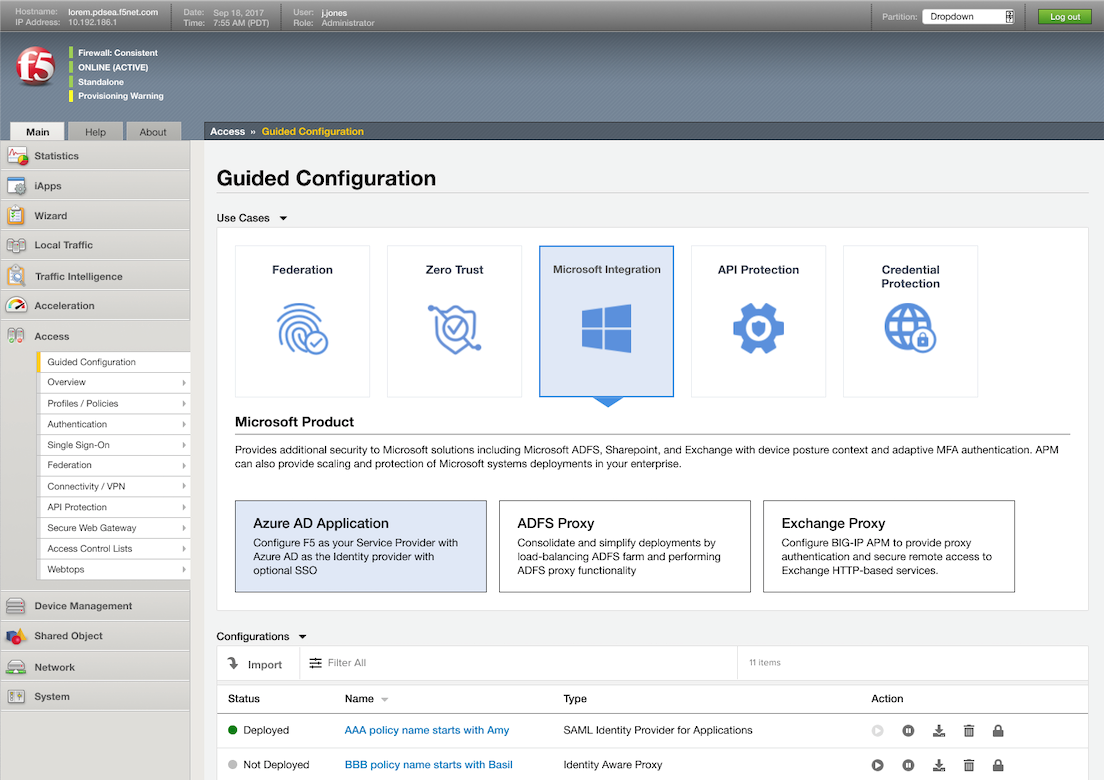
En la próxima versión de F5 BIG-IP APM, cuyo lanzamiento está previsto para este verano, la configuración guiada avanzada (AGC) para APM incorpora la posibilidad de que los administradores integren y gestionen operativamente de forma sencilla aplicaciones esenciales (como determinadas aplicaciones de SAP y Oracle) con Azure AD. El administrador ya no tiene que alternar entre Azure AD y BIG-IP, puesto que la gestión integral de las políticas operativas se ha integrado directamente en la consola de AGC de APM. Esta integración más estrecha entre BIG-IP APM y Azure AD ofrece una solución automatizada y sencilla para garantizar que dichas aplicaciones esenciales puedan admitir rápida y fácilmente la federación de identidades, el inicio de sesión único (SSO) y la autenticación multifactor (MFA). Esta integración fluida entre BIG-IP APM y Azure AD reduce la carga de gestión, por lo que ahora también mejora la experiencia del administrador.
F5 y Microsoft seguirán colaborando para ampliar la integración de BIG-IP APM y Azure Active Directory, incorporando compatibilidad con la configuración y el despliegue rápidos de la federación, el SSO, el acceso condicional y la MFA en diversas aplicaciones críticas de SAP, Oracle y otros proveedores que no admiten métodos modernos de autenticación y autorización, así como en aplicaciones personalizadas.
El objetivo de F5 y Microsoft no es solo mejorar la experiencia de usuario permitiendo un acceso fluido a cualquier aplicación desde cualquier lugar, sino también optimizar la experiencia del administrador simplificando la configuración y el despliegue de la solución integrada de Microsoft Azure Active Directory y F5 BIG-IP APM, lo que reduce la necesidad de asistencia administrativa.
Capturas de pantalla
Recursos adicionales
Para obtener más información sobre la integración de F5 BIG-IP Access Policy Manager y Microsoft Azure Active Directory, haga clic aquí.
Para ver vídeos sobre la integración de BIG-IP APM y Azure Active Directory, haga clic aquí y aquí.
Para obtener más información sobre cómo la integración de BIG-IP APM y Azure Active Directory permite garantizar un acceso remoto seguro y mantener la productividad durante la pandemia de COVID-19, haga clic aquí.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.