El aprendizaje en línea tiene una gran importancia, especialmente para quienes se consideran desarrolladores. Si echas un vistazo a la encuesta anual para desarrolladores de Stack Overflow (en la que reciben decenas de miles de respuestas), verás que una buena parte de los desarrolladores no cuenta con formación reglada:
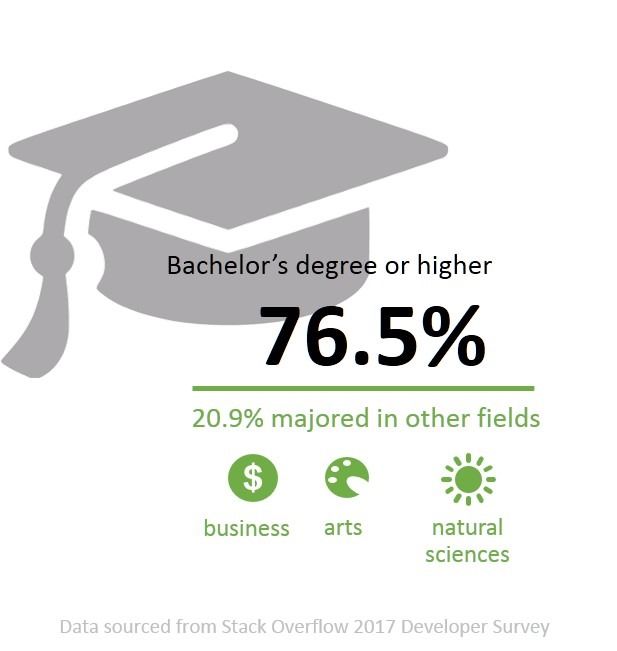
- Entre los desarrolladores profesionales en activo de todo el mundo, el 76,5 % de los encuestados afirmó tener un grado universitario o una titulación superior, como un máster o equivalente.
- El 20,9 % afirmó haberse especializado en otros campos, como los negocios, las ciencias sociales, las ciencias naturales, ingenierías no relacionadas con la informática o las artes.
- De los desarrolladores profesionales en activo, el 32 % afirmó que su formación académica no había sido muy importante o no había sido importante en absoluto para el éxito de su carrera profesional. Esto no resulta del todo sorprendente, dado que el 90 % de los desarrolladores en general se considera al menos parcialmente autodidacta: una titulación oficial es solo un aspecto de su formación, y gran parte de su trabajo práctico diario depende de las decisiones de cada empresa sobre su stack tecnológico.
Fíjate en la parte destacada de los resultados de la encuesta. Podría escribir una tesis sobre por qué esto es así, pero baste decir que, cuando estudiaba la carrera, programaba en Pascal, C++ y LISP. Mi primer trabajo de verdad como desarrollador requería C/C++, así que en ese sentido no tuve problemas. Pero más adelante tuve que aprender Java. Y SQL. No volví a estudiar para hacerlo. Recurrí a libros, archivos de ayuda y cualquier otra documentación que pudiera conseguir. Ser autodidacta es lo habitual, se tenga formación académica o no, porque la tecnología cambia y los profesionales no tienen tiempo para volver a estudiar solo para aprender un nuevo lenguaje o framework.
Sospecho que esto no es nada raro para ninguno de nosotros. No volvemos a estudiar para aprender a usar una nueva CLI o API. No nos matriculamos en otra carrera solo para aprender Python o Node.js. Recurrimos a libros, contenidos de Internet y comunidades, y dependemos en gran medida del «código de ejemplo».
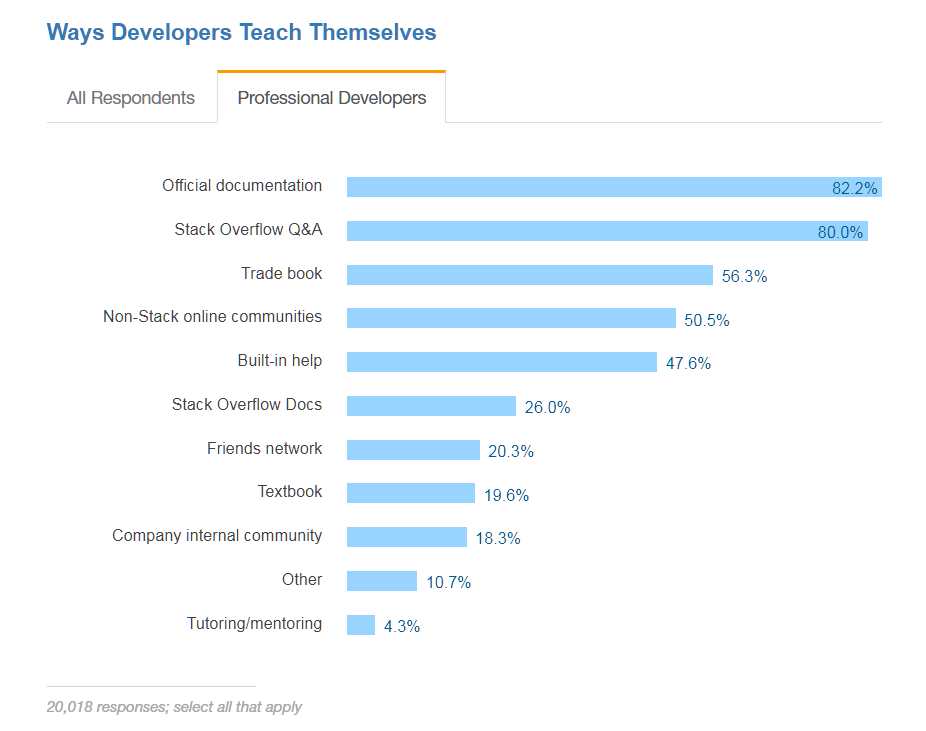
Yo todavía recurro a blogs y documentación, no solo de nuestros propios ingenieros y arquitectos, sino también de otras personas. Porque matricularme ahora en un doctorado no va a ayudarme precisamente a conocer* todos los entresijos de Express framework o JQuery.
Por tanto, no es de extrañar que los ingenieros de redes y los equipos de operaciones (que, por ser la primera parte de la segunda oleada de DevOps, pasarán a denominarse NetOps de ahora en adelante) también recurran probablemente a los mismos tipos de materiales para adquirir las competencias necesarias para dominar las herramientas y tecnologías requeridas. Para quienes acaben de incorporarse, nos referimos a los lenguajes de scripting y las API. Y ellos también copiarán y pegarán sin parar, sin duda, a medida que se familiaricen con el lenguaje y los sistemas y empiecen a automatizar el proceso de producción.
Y así llegamos al motivo por el que escribo hoy: el código de ejemplo.
Hay mucho. Y es buen código; no os vayáis pensando que no lo valoro o que no aprecio el código de ejemplo. Es un recurso inestimable para cualquiera que intente aprender nuevos lenguajes y API. De lo que voy a quejarme es de que existe una desconexión entre el código de ejemplo y la seguridad que es necesario abordar. Porque, al enseñar a programar a quienes están empezando, también deberíamos inculcarles al menos cierta conciencia sobre la seguridad, en lugar de ignorarla descaradamente.
Digo esto porque la seguridad de las aplicaciones no es —repito, NO es— opcional. Podría citar una estadística tras otra, pero espero estar predicando a conversos a estas alturas. La seguridad de las aplicaciones no es opcional, y es importante difundir esta mentalidad hasta que se considere parte integral del desarrollo. Y no solo de las aplicaciones, sino también de los scripts y sistemas que permiten a los equipos de DevOps y NetOps gestionar la automatización.
Presento este ejemplo como la causa de mi angustia.
El código en sí es precioso. De verdad. Está bien formateado, con un espaciado agradable. Es legible. Me encanta este código. Excepto por la parte que incumple por completo la Regla de Seguridad Cero.
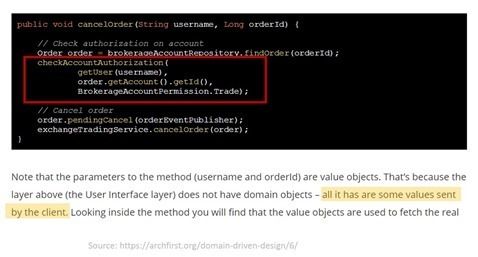
NO CONFIARÁS JAMÁS EN LOS DATOS INTRODUCIDOS POR EL USUARIO.
Me decepciona que ni siquiera se haga una mínima mención a la necesidad de sanear los datos de entrada, ni en los comentarios ni en el texto del artículo. El código se limita a pasar «username» a otra función sin preocuparse en absoluto de que pueda contener contenido malicioso.
Pero, Lori, obviamente este código pretende ilustrar la implementación de algo que no está diseñado para usarse realmente en producción. No supone ningún riesgo.
Ese no es el quid de la cuestión. La cuestión es que, si seguimos enseñando a la gente a programar, al menos deberíamos intentar enseñarles a hacerlo de forma segura. Deberíamos mencionarlo con la misma naturalidad con la que se advierte a quienes empiezan a desarrollar en C/C++ de que, si no asignan memoria a un puntero antes de acceder a él, el programa fallará.
Podría llenar un blog tras otro con ejemplos de cómo se habla mucho de la seguridad y del ciclo de vida del desarrollo de software, pero, a la hora de la verdad y de enseñar a la gente a programar, de repente la seguridad queda arrinconada y rodeada por un campo SEP («problema de otro»).
Esta es otra razón más por la que los cortafuegos de aplicaciones web son un componente fundamental de cualquier estrategia de seguridad de aplicaciones. Las organizaciones necesitan una barrera entre la entrada de datos de los usuarios y las aplicaciones que la aceptan ciegamente como legítima para evitar convertirse en la última víctima de una larga lista de vulnerabilidades de seguridad en aplicaciones.
Porque, por mucho que nos guste hablar de proteger el código, cuando enseñamos a otros a hacerlo, no predicamos con el ejemplo. Debemos ser más conscientes de esta falta de atención a la seguridad, incluso en el código de ejemplo, porque es ahí donde aprenden los desarrolladores (y, cada vez más, los equipos de NetOps). Pero, hasta que empecemos a hacerlo, necesitamos soluciones de seguridad como los WAF para cubrir las carencias que deja el código no seguro.
* O inglés, por lo visto. Venga ya, lo hago a propósito. Porque a veces es divertido decirlo mal.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog
Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.