Según el Informe de telemetría TLS de 2017 de F5 Labs, el 70 % de todo el tráfico de Internet está cifrado actualmente. Además, según el informe publicado recientemente por F5 Labs, Informe sobre phishing y fraude, el 68 % de los sitios de malware utilizan cifrado y el 90 % de todos los sitios web de phishing están cifrados. Por tanto, resulta evidente que el cifrado es ya la norma.
Esta nueva norma viene impulsada por aplicaciones basadas en la nube, como Microsoft Office 365, Google G Suite y otras, que hacen un uso generalizado del cifrado, al igual que las aplicaciones web y las redes sociales actuales. Y, aunque normativas como el Reglamento General de Protección de Datos (RGPD) de la Unión Europea no exigen que las comunicaciones y el tráfico estén cifrados, muchas organizaciones consideran que deben implementar el cifrado para garantizar la privacidad de sus usuarios.
Aunque resulta muy beneficioso para la privacidad, el cifrado presenta inconvenientes en otros ámbitos. La visibilidad del tráfico se reduce considerablemente debido al enorme aumento del uso del cifrado SSL/TLS, lo que incrementa la exposición de las organizaciones a amenazas ocultas. Además, utilizar las soluciones de seguridad existentes para realizar las funciones de cifrado, descifrado e inspección reduce el rendimiento, especialmente a gran escala, lo que provoca latencia y una experiencia de usuario deficiente. También aumenta la complejidad, lo que sobrecarga al personal con procesos ineficientes y genera más posibilidades de que se produzcan errores humanos.
Las comunicaciones cifradas no pueden visualizarse como el texto sin cifrar y, por tanto, se dejan pasar sin inspeccionarlas, lo que crea puntos ciegos de seguridad. Los avances criptográficos, como el secreto perfecto hacia adelante (PFS), obligan a las organizaciones a implementar sus dispositivos de seguridad en línea para inspeccionar el tráfico. Sin embargo, muchos dispositivos de seguridad no pueden realizar el descifrado a gran escala cuando se instalan en línea. Por ello, los equipos de seguridad recurren a conectar manualmente productos independientes, creando una pila de seguridad en cadena compuesta por varios dispositivos de seguridad. No obstante, estas pilas de seguridad con configuración estática son complejas, no se adaptan a los cambios en las condiciones de la red y pueden introducir latencia y puntos únicos de fallo.
Los atacantes aprovechan los puntos ciegos que genera el tráfico cifrado ocultando habitualmente malware y otros exploits en cargas útiles cifradas. También utilizan canales cifrados para evitar ser detectados durante las actividades de mando y control (C2), e incluso durante la exfiltración de datos. Sin una visibilidad constante y sostenible del tráfico cifrado, las organizaciones quedan indefensas ante estas amenazas, que ponen en peligro sus activos y datos críticos.
Entran en escena F5 y Cisco
Cisco ha desarrollado uno de los primeros firewalls de próxima generación (NGFW) del sector totalmente integrados, centrados en las amenazas y con gestión unificada. Cisco Firepower Next-Generation Firewall (NGFW) es un firewall de próxima generación y un sistema de prevención de intrusiones (IPS) líder, diseñado para bloquear más amenazas y mitigar rápidamente aquellas que logran superar las defensas. Para ello, ofrece opciones de hardware y software que combinan el firewall de red de eficacia probada de Cisco con el IPS de próxima generación más eficaz del sector y la protección avanzada contra malware (AMP).
Cuando se combina con F5 SSL Orchestrator, se optimizan las capacidades de mitigación de amenazas y el rendimiento de la serie Cisco Firepower. Dado que SSL Orchestrator se encarga de la elevada carga computacional que supone descifrar el tráfico antes de distribuirlo a otros dispositivos de la infraestructura de seguridad, estos pueden escalar de forma rentable y garantizar la seguridad, que es precisamente su función principal.
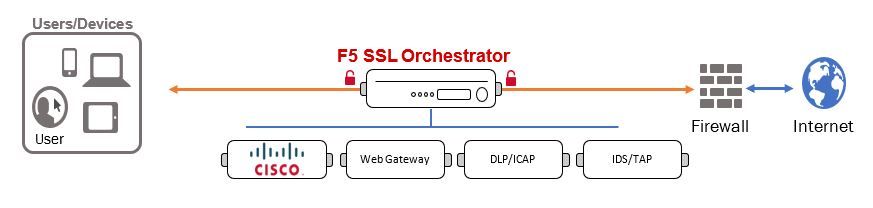
F5 SSL Orchestrator centraliza el descifrado y el recifrado del tráfico mediante una aceleración por hardware líder en su clase, implementaciones de cifrado modernas y orquestación de software. Tras descifrar el tráfico, lo distribuye a otros dispositivos de la pila de seguridad, como Cisco Firepower NGFW. Esto permite que Cisco Firepower NGFW se centre en ofrecer funciones avanzadas de detección de amenazas y protección.
Sin embargo, la visibilidad del tráfico cifrado es ahora solo un requisito básico; hace falta más. F5 SSL Orchestrator identifica y clasifica el tráfico cifrado para que se gestione de acuerdo con las políticas, garantizando el cumplimiento de las normativas de privacidad y las prácticas empresariales. Permite dirigir el tráfico en función de políticas, lo que elimina la necesidad de conectar en cadena varios dispositivos de seguridad.
Cisco Firepower NGFW incorpora funciones de descifrado SSL, pero las organizaciones pueden optar por delegar esa tarea en F5 SSL Orchestrator para que toda la considerable potencia de Cisco Firepower NGFW pueda dedicarse a proteger su red.
Juntos, F5 SSL Orchestrator y Cisco Firepower NGFW ayudan a optimizar la capacidad de actuación, la disponibilidad y la orquestación, reforzando la postura de seguridad y la mitigación de amenazas, protegiendo de cara al futuro las inversiones existentes en soluciones de seguridad y ofreciendo una experiencia de usuario superior.
Sobre el autor

Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.