Parece que HTTP/2 fue el equivalente tecnológico de algo efímero. El estándar ratificado se publicó en 2015 con gran expectación. Fue el primer cambio significativo en la lengua franca de Internet desde 1999.
Y entonces, con la misma rapidez, todo quedó en silencio. El panel de HTTP/2, creado y mantenido por investigadores de varias universidades de gran prestigio, dejó de actualizarse a finales de 2016. Desde entonces, no ha habido ninguna actualización de las estadísticas de adopción. Ya nadie habla de ello. Al parecer, sus 15 minutos de fama han pasado.
Sin embargo, ha seguido ganando terreno en segundo plano. Poco a poco, pero con paso firme, HTTP/2 se está abriendo camino en la pila de aplicaciones.
HTTP/2 SIGUE SUPERANDO A IPv6
Como organización cuya existencia depende de las aplicaciones —y, en particular, de las aplicaciones que se ejecutan sobre variantes de HTTP—, hemos seguido de cerca la adopción de HTTP/2. Empezamos a hacer un seguimiento de los servicios de puerta de enlace HTTP/2 en 2018 en nuestro estudio sobre el estado de los servicios de aplicaciones. En 2018, el 40 % de los encuestados afirmó haber implementado una puerta de enlace HTTP/2. En 2019, esa cifra descendió al 33 %. En la nube pública, el 19 % de los encuestados utiliza una puerta de enlace HTTP/2 para algunas de sus aplicaciones. Durante dos años consecutivos, ha logrado situarse entre los cinco principales servicios de aplicaciones que se implementarán el año siguiente; en 2019, el 25 % de los encuestados tenía previsto implementarlo.
El panel de HTTP/2 señaló que, a 16 de noviembre de 2016, algo más de 250.000 dominios habían anunciado que eran compatibles con HTTP/2. Según Netcraft, que realiza un seguimiento de este tipo de datos, hay más de 1.800 millones de sitios en Internet. W3Techs mide el uso de HTTP/2 en el 33 % de todos los sitios web, una cifra que concuerda bastante bien con los 250.000 dominios registrados en 2016 si limitamos Internet al millón de sitios más visitados. Con esta restricción, todas las cifras parecen indicar que entre el 25 % y el 35 % de los sitios han adoptado HTTP/2.
Si cree que eso no es lo bastante rápido, tenga en cuenta que IPv6 existe desde hace mucho más tiempo y, a fecha de enero de 2019, solo había logrado alcanzar el 13,4 % de los sitios web.
AQUÍ LLEGA HTTP/3
Y ahora HTTP/3 está en camino, con cambios internos aún más drásticos. Si no conoces HTTP/3, te recomendamos consultar la propuesta aceptada por el IETF para rebautizar el protocolo HTTP sobre QUIC de Google como HTTP/3. Del mismo modo que SPDY se convirtió en la base de HTTP/2, QUIC es la base de HTTP/3.
Pero si pensabas que los cambios de HTTP/2 eran drásticos, aún no has visto nada.
Verás, QUIC —y, por tanto, HTTP/3— se basa en UDP. Esto supone un cambio bastante drástico con respecto al uso del fiable TCP de toda la vida. Y, a diferencia de HTTP/2, que acabó cediendo y eliminó el requisito de cifrado (algo irrelevante, ya que los desarrolladores de navegadores decidieron que, de todos modos, solo admitirían HTTP/2 cifrado), HTTP/3 sí lo exigirá.
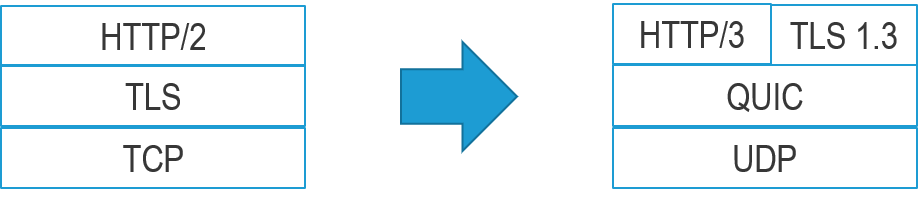
Y aunque sin duda se trata de una intención válida y quizá incluso noble, sus implicaciones tendrán un enorme impacto en la infraestructura y la arquitectura, especialmente para los proveedores de servicios. El hecho de extender el cifrado a las capas superiores para abarcar prácticamente todo, junto con la transición de TCP a UDP, lo cambia todo. La mayoría de los sistemas de seguridad no están acostumbrados a examinar minuciosamente el contenido transmitido mediante UDP. La mayor parte del tráfico que utiliza UDP corresponde a servicios auxiliares y de infraestructura, como DNS y NTP. En el nuevo mundo de HTTP/3, no inspeccionar detenidamente las cargas útiles podría resultar peligroso. Al fin y al cabo, el contenido transmitido podría ser malicioso. Podrían ser bots. Podría ser un ataque. Podría ser cualquier cosa.
Los requisitos de cifrado también dificultan que los «dispositivos intermedios» inspeccionen el tráfico. Esta inspección es fundamental para mantener la seguridad de las aplicaciones y los datos. El cambio de los protocolos de la capa de transporte también puede resultar problemático. Los servicios de seguridad suelen diseñarse partiendo de la premisa de que el tráfico de las aplicaciones (principalmente HTTP) se transportará mediante TCP. TCP es un protocolo fiable y orientado a la conexión. El cambio a UDP podría afectar considerablemente a la capacidad de la infraestructura de seguridad para procesar y analizar el tráfico de las aplicaciones, simplemente porque UDP es un protocolo basado en datagramas (paquetes) y puede ser, en fin, poco fiable.
UN LENTO CAMINO HACIA LA ADOPCIÓN
Es probable que la adopción de HTTP/3 sea lenta mientras HTTP/2 continúa extendiéndose de forma pausada pero constante. Al fin y al cabo, la mayor parte de la web sigue dependiendo del viejo y fiable HTTP/1.x. Pasará algún tiempo antes de que HTTP/2 supere a HTTP/1.x, y es poco probable que se vuelvan a migrar infraestructuras y pilas de aplicaciones enteras tan pronto.
Es probable que el impacto en la infraestructura de seguridad también ralentice la adopción hasta que los proveedores de servicios de seguridad sean capaces de adaptarse. Las iniciativas de confianza cero, que incorporan más información contextual de los clientes —como el identificador y la reputación del dispositivo—, podrían resultar muy beneficiosas en este sentido a medida que la seguridad evoluciona hacia una estrategia más integral para proteger las aplicaciones. La maduración y adopción de las tecnologías de confianza cero pueden ofrecer una solución a los retos de seguridad de HTTP/3. A medida que los servicios de seguridad dependen más de la identificación de agentes maliciosos en tiempo real, se reduce el riesgo derivado de no poder examinar fácilmente las cargas útiles en busca de actividad maliciosa.
No se espera que HTTP/3 se publique hasta el verano de 2019. Dada la lenta pero constante adopción de HTTP/2 y los retos de seguridad que plantea HTTP/3, es probable que este último tenga por delante un largo y difícil camino hacia su adopción en un futuro próximo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.