Han pasado al menos dos años desde que se empezó a barajar 2030 como fecha probable para el Día Q y, desde entonces, la computación cuántica ha avanzado a un ritmo vertiginoso. La fecha exacta del Día Q es menos relevante de lo que pueda parecer; sin embargo, la amenaza para la integridad de los datos ya está aquí.
Los atacantes ya están llevando a cabo ataques de «recopilar ahora, descifrar después», almacenando datos cifrados para aprovecharlos en el futuro. Por ello, urge implantar hoy mismo la criptografía poscuántica (PQC) —o, al menos, la PQC híbrida— para proteger los cimientos de la seguridad de la información.
Los datos del sector público pueden ser especialmente vulnerables
Este reto resulta especialmente complicado en el sector público. En primer lugar, la información clasificada, los secretos militares y las credenciales de identidad de los ciudadanos constituyen objetivos especialmente tentadores para ciertos actores malintencionados.
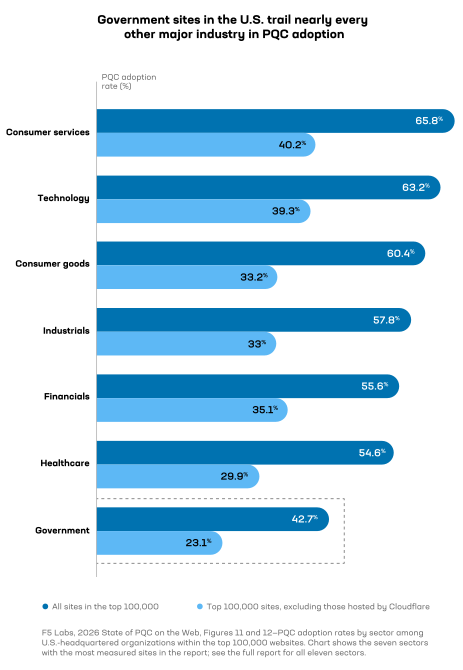
En segundo lugar, un estudio de F5 Labs ha revelado que los organismos gubernamentales de Estados Unidos van a la zaga de casi todos los demás sectores, incluso en lo que respecta a la protección básica de sitios web mediante criptografía poscuántica (PQC), con una tasa de adopción de tan solo el 42,7 %. Si se excluyen la PQC automatizada y los cifrados híbridos que ofrecen por defecto las CDN y los proveedores de nube a hiperescala, la cifra desciende aún más, hasta el 23,1 %.
Esta cifra más baja probablemente refleja de forma más realista el verdadero grado de preparación de las agencias federales frente a la computación cuántica, especialmente si se tiene en cuenta que las opciones criptográficas predeterminadas de una CDN no pueden ofrecer protección para las infraestructuras, el cifrado de dispositivos, las comunicaciones seguras u otros ámbitos.
En tercer lugar, las organizaciones del sector público suelen estar sujetas a requisitos legales adicionales que rara vez les permiten ser tan ágiles como las empresas de otros sectores. Todas las organizaciones se enfrentan a limitaciones financieras y de recursos, pero pocas tienen que lidiar con los engorrosos procesos de contratación y los criterios de decisión exigidos por ley que conllevan las inversiones federales.
Por qué los ciclos de contratación pública plantean retos específicos
Trabajé durante más de dos décadas para el Gobierno de Estados Unidos, más de la mitad de ese tiempo en la Agencia de Sistemas de Información de Defensa (DISA), donde ejercí como director de tecnología durante los últimos siete años. Conozco a fondo los entresijos y los plazos de los ciclos de contratación pública federal. Muchos de esos controles y requisitos existen por motivos justificados. Sin embargo, estos procesos rara vez avanzan al mismo ritmo que las amenazas.
Tras vivir la llegada de la computación en la nube y, más recientemente, los primeros años de adopción de la IA en los organismos públicos, he visto de primera mano cómo los largos plazos de presupuestación y adquisición de la contratación pública federal pueden dificultar el seguimiento de tecnologías que avanzan rápidamente. También recuerdo las dificultades a las que se enfrentaban constantemente estos organismos, al menos durante mi etapa en la Administración, para adaptar los requisitos de contratación a la situación del mercado en cada momento.
“Según un estudio de F5 Labs, los sitios web del Gobierno de Estados Unidos están por detrás de todos los grandes sectores de la industria privada en la adopción de criptografía poscuántica (PQC), con tan solo un 42,7 %, o un 23,1 % si se excluye la protección predeterminada que ofrecen las CDN.”
Traducir con precisión los requisitos en especificaciones realistas, lo que suele requerir una comunicación clara y bidireccional con los proveedores, suponía a menudo un reto. El uso de mecanismos de contratación alternativos (Other Transactional Authorities, OTA) y de respuestas basadas en retos resultó útil, pero aún hay margen de mejora.
Por muy bien que un responsable de la toma de decisiones prevea las tendencias y determine la mejor forma de responder a ellas, la adquisición y la implantación suelen ir por detrás de las mejores prácticas, las innovaciones y las integraciones del momento. Al seleccionar el método de contratación, opte por la flexibilidad y deje margen para el crecimiento. Con demasiada frecuencia he visto cómo el criterio del precio más bajo técnicamente aceptable (LPTA, por sus siglas en inglés) daba lugar a inversiones que cumplían los requisitos básicos de contratación, pero carecían de la flexibilidad necesaria para evolucionar al ritmo de los cambios tecnológicos. Este enfoque solía generar frustración tanto entre el personal del sector privado como entre el de la Administración que, en última instancia, debía trabajar con estas soluciones. Además, resulta difícil implementar adecuadamente las soluciones adquiridas si los requisitos evolucionan más allá de los límites tan estrictos de la contratación basada en el criterio LPTA. Dado que las tecnologías de la información rara vez permanecen estáticas, esto se vuelve prácticamente imposible.
Además, los responsables de compras de la Administración federal suelen optar por acuerdos de soporte a largo plazo o por la dependencia de un único proveedor simplemente para rentabilizar sus esfuerzos de contratación. Sin embargo, los compromisos a largo plazo pueden restar agilidad en una época en la que las tecnologías —y sus combinaciones ideales— pueden cambiar antes de que se seque la tinta de los contratos. Y, lo que es aún más importante, las medidas de protección de la seguridad se suelen plantear solo después de la adopción, como una consideración de última hora.
En las transformaciones digitales, como la migración a una estrategia que da prioridad a la nube, las consecuencias de las decisiones de contratación desacertadas o tardías eran principalmente económicas u operativas. Puede que una iniciativa pensada para ahorrar dinero no lo consiguiera, o que las mejoras de eficiencia no se materializaran como se esperaba. Los errores podían corregirse trasladando las aplicaciones de vuelta a la infraestructura local, recurriendo a otros proveedores de servicios en la nube o reajustando el equilibrio entre los despliegues locales y en la nube dentro de una arquitectura híbrida. Del mismo modo, un error en la adopción de la IA podría requerir únicamente el uso de mejores conjuntos de datos de entrenamiento, un modelo distinto o el ajuste fino del modelo con datos internos.
Sin embargo, cuando se trata de implementar la criptografía poscuántica (PQC), las consecuencias de tomar decisiones equivocadas o demasiado lentas podrían ser catastróficas. No hay vuelta atrás tras una filtración masiva de datos causada por la vulneración de los sistemas criptográficos. Ningún organismo puede permitirse cometer errores de adquisición que expongan los sistemas de seguridad nacional, las comunicaciones sensibles u otros activos federales de gran valor a ataques cuánticos. Especialmente cuando los datos circulan por todo el mundo, en lugar de hacerlo simplemente entre dos ubicaciones soberanas, pasan por lugares que pueden no ser aliados ni completamente seguros. Estos son un terreno propicio para los ataques de «almacenar ahora y descifrar después».
Sin embargo, el miedo a cometer errores no es excusa para posponer la toma de decisiones. Los responsables de la toma de decisiones en el sector público no pueden permitirse esperar a ver cómo evoluciona la situación de aquí a 2030, porque los procesos de contratación e implantación probablemente consumirán la mayor parte del tiempo que queda hasta entonces.
Haz de la PQC una prioridad desde el principio
No subestime el tiempo que lleva sustituir las soluciones criptográficas. Llevo siguiendo de cerca las cuestiones relacionadas con la criptografía poscuántica (PQC) desde que asistí a mi primera sesión informativa sobre el tema en 2019, y desde entonces es un asunto que me importa especialmente. Sin embargo, ha tardado en captar una atención más amplia y, al parecer, aún más en impulsar medidas concretas. El Informe sobre el estado de la estrategia de aplicaciones de F5 de 2026 reveló que, aunque dos tercios de las organizaciones han evaluado sus riesgos relacionados con la PQC, solo el 27 % está empezando a actuar. Tenemos que dejar de contemplar el problema y ponernos manos a la obra ya.
La Agencia de Seguridad Nacional (NSA) ha actualizado y aclarado en repetidas ocasiones su conjunto de algoritmos comerciales de seguridad nacional 2.0 (CNSA 2.0) desde su publicación en 2022. El pasado verano, la Orden Ejecutiva 14412 de Estados Unidos puso en marcha oficialmente lo que probablemente acabará siendo la mayor migración criptográfica de la historia. Poco después se publicó el memorando M-26-15 de la Oficina de Gestión y Presupuesto, concebido como guía de implementación para los organismos civiles federales. Estos deben adoptar los estándares de criptografía poscuántica (PQC) aprobados por el Instituto Nacional de Estándares y Tecnología (NIST), y se prevé que cumplan este requisito a más tardar el 31 de diciembre de 2030. Este plazo coincide con la fecha límite oficial del NIST para dejar de recomendar el uso de algoritmos de cifrado heredados. Para los sistemas de seguridad nacional sujetos a las normas de la NSA, el primer gran hito en materia de requisitos de adquisición llegará incluso antes, el 1 de enero de 2027.
Aún están pendientes nuevas directrices. Quedan menos de dos meses para el 19 de diciembre de 2026, fecha límite para que el Consejo de Regulación de Adquisiciones Federales (FAR) publique su primera propuesta normativa para exigir a los contratistas sujetos a ella que cumplan las normas de criptografía poscuántica (PQC) aprobadas por el NIST. Pero no espere a que se publique esa norma. Ya existen tres normas aprobadas por el NIST —en concreto, FIPS 203 (ML-KEM), FIPS 204 (ML-DSA) y FIPS 205 (SLH-DSA)— y soluciones de criptografía poscuántica híbrida para facilitar la adaptación. FIPS 203 y 204 están incluidas en CNSA 2.0.
Cómo empezar hoy mismo
Así que empieza ya a dar los pasos necesarios para cumplir con los requisitos de PQC. Te explicamos cómo:
- Planifique para un cambio continuo. En primer lugar, tenga en cuenta que el cumplimiento de los requisitos de criptografía poscuántica (PQC) no será un cambio que se realice una sola vez y quede resuelto para siempre. Los organismos —y sus principales contratistas y proveedores— ya cuentan con lo necesario para dar los primeros pasos, pero el NIST y la NSA seguirán promoviendo nuevos algoritmos candidatos. La protección continua exigirá una evolución constante, no un compromiso inquebrantable con un único algoritmo o solución híbrida. Tenga cuidado con los plazos prolongados de contratación o implantación. La agilidad también exigirá seguir planteando las preguntas adecuadas desde el principio y adaptar las condiciones de adquisición y las cláusulas contractuales a medida que evolucione la tecnología.
- Empiece ahora. Tanto si se trata de contratos antiguos como de nuevos, asegúrese de que cada nueva implementación cumpla los requisitos de la criptografía poscuántica (PQC) desde hoy, no a partir de 2027 o 2030. Asegúrese de que sus socios proporcionen soluciones que cumplan los requisitos desde el primer momento. Puede resultar tentador añadir medidas de protección más adelante. No se arriesgue.
- Exija transparencia. Al comunicarse con los proveedores de tecnología y definir los criterios de las solicitudes de propuestas (RFP), exija pruebas de interoperabilidad, métricas de rendimiento de la criptografía poscuántica (PQC) y un inventario de componentes criptográficos para conocer a fondo los algoritmos, los tamaños de clave, los certificados digitales y los protocolos utilizados en las soluciones y herramientas. Esto le ayudará a identificar a los contratistas y proveedores que realmente se mantienen al día de los cambios, para que sus sistemas también puedan hacerlo.
- Diseñe pensando en la agilidad. Implemente plataformas programables que puedan evolucionar y lo hagan a medida que avancen nuevos estándares. La F5 Application Delivery and Security Platform (ADSP) es un ejemplo de ello, ya que incorpora el cumplimiento de los estándares de criptografía poscuántica (PQC), con compatibilidad con ML-KEM y cifrados híbridos, así como túneles VPN seguros frente a amenazas cuánticas.
Los ordenadores cuánticos suponen una amenaza directa para la seguridad de la información y las infraestructuras. Su llegada, que ya se vislumbra en el horizonte, convierte la transición a la criptografía poscuántica (PQC) en una necesidad urgente, y no en una mera medida de ahorro de costes o de mejora de la eficiencia, a diferencia de los despliegues habituales de soluciones en la nube o de IA. El cifrado es la base, a menudo infravalorada, de la seguridad de la información, y lo que está en juego ante su posible e inminente obsolescencia tiene un alcance mucho mayor que el de la mayoría de las decisiones operativas. Colabore estrechamente con expertos para ampliar sus conocimientos, evitar errores de despliegue y garantizar que los activos nacionales sigan protegidos.
Ante todo, mantenga la calma. F5 está preparado para ayudarle. Descubra las soluciones de F5 para el sector público.
Sobre el autor
Artículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.
Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.