Cómo F5 y Equinix están redefiniendo las reglas de la conectividad segura entre socios.
Hubo un tiempo en que crear una extranet parecía cosa de magia negra, con BGP, MPLS, concentradores VPN y reglas de enrutamiento garabateadas en pizarras como si fueran runas sagradas. Se necesitaban equipos especializados, auténticos magos de las redes y suficiente cinta americana como para poder considerarse un proveedor de WAN.
Y, sin embargo —agárrate, porque esto puede sorprenderte—, las extranets nunca desaparecieron.
Los proveedores sanitarios siguen necesitando conectarse de forma segura con aseguradoras y laboratorios. Los bancos y los procesadores de pagos siguen necesitando conexiones de alta confianza y baja latencia entre sistemas críticos. Los fabricantes siguen integrando cadenas de suministro con decenas de socios comerciales.
Así que no, la extranet no está obsoleta. Simplemente lleva tiempo pidiendo a gritos una arquitectura mejor.
Aquí es donde entran en juego F5 y Equinix. Juntos, ofrecen un nuevo modelo: un enfoque centralizado, escalable y basado en políticas que transforma la «creación de una extranet» de un proyecto de enrutamiento de 12 semanas en un servicio seguro y reproducible.
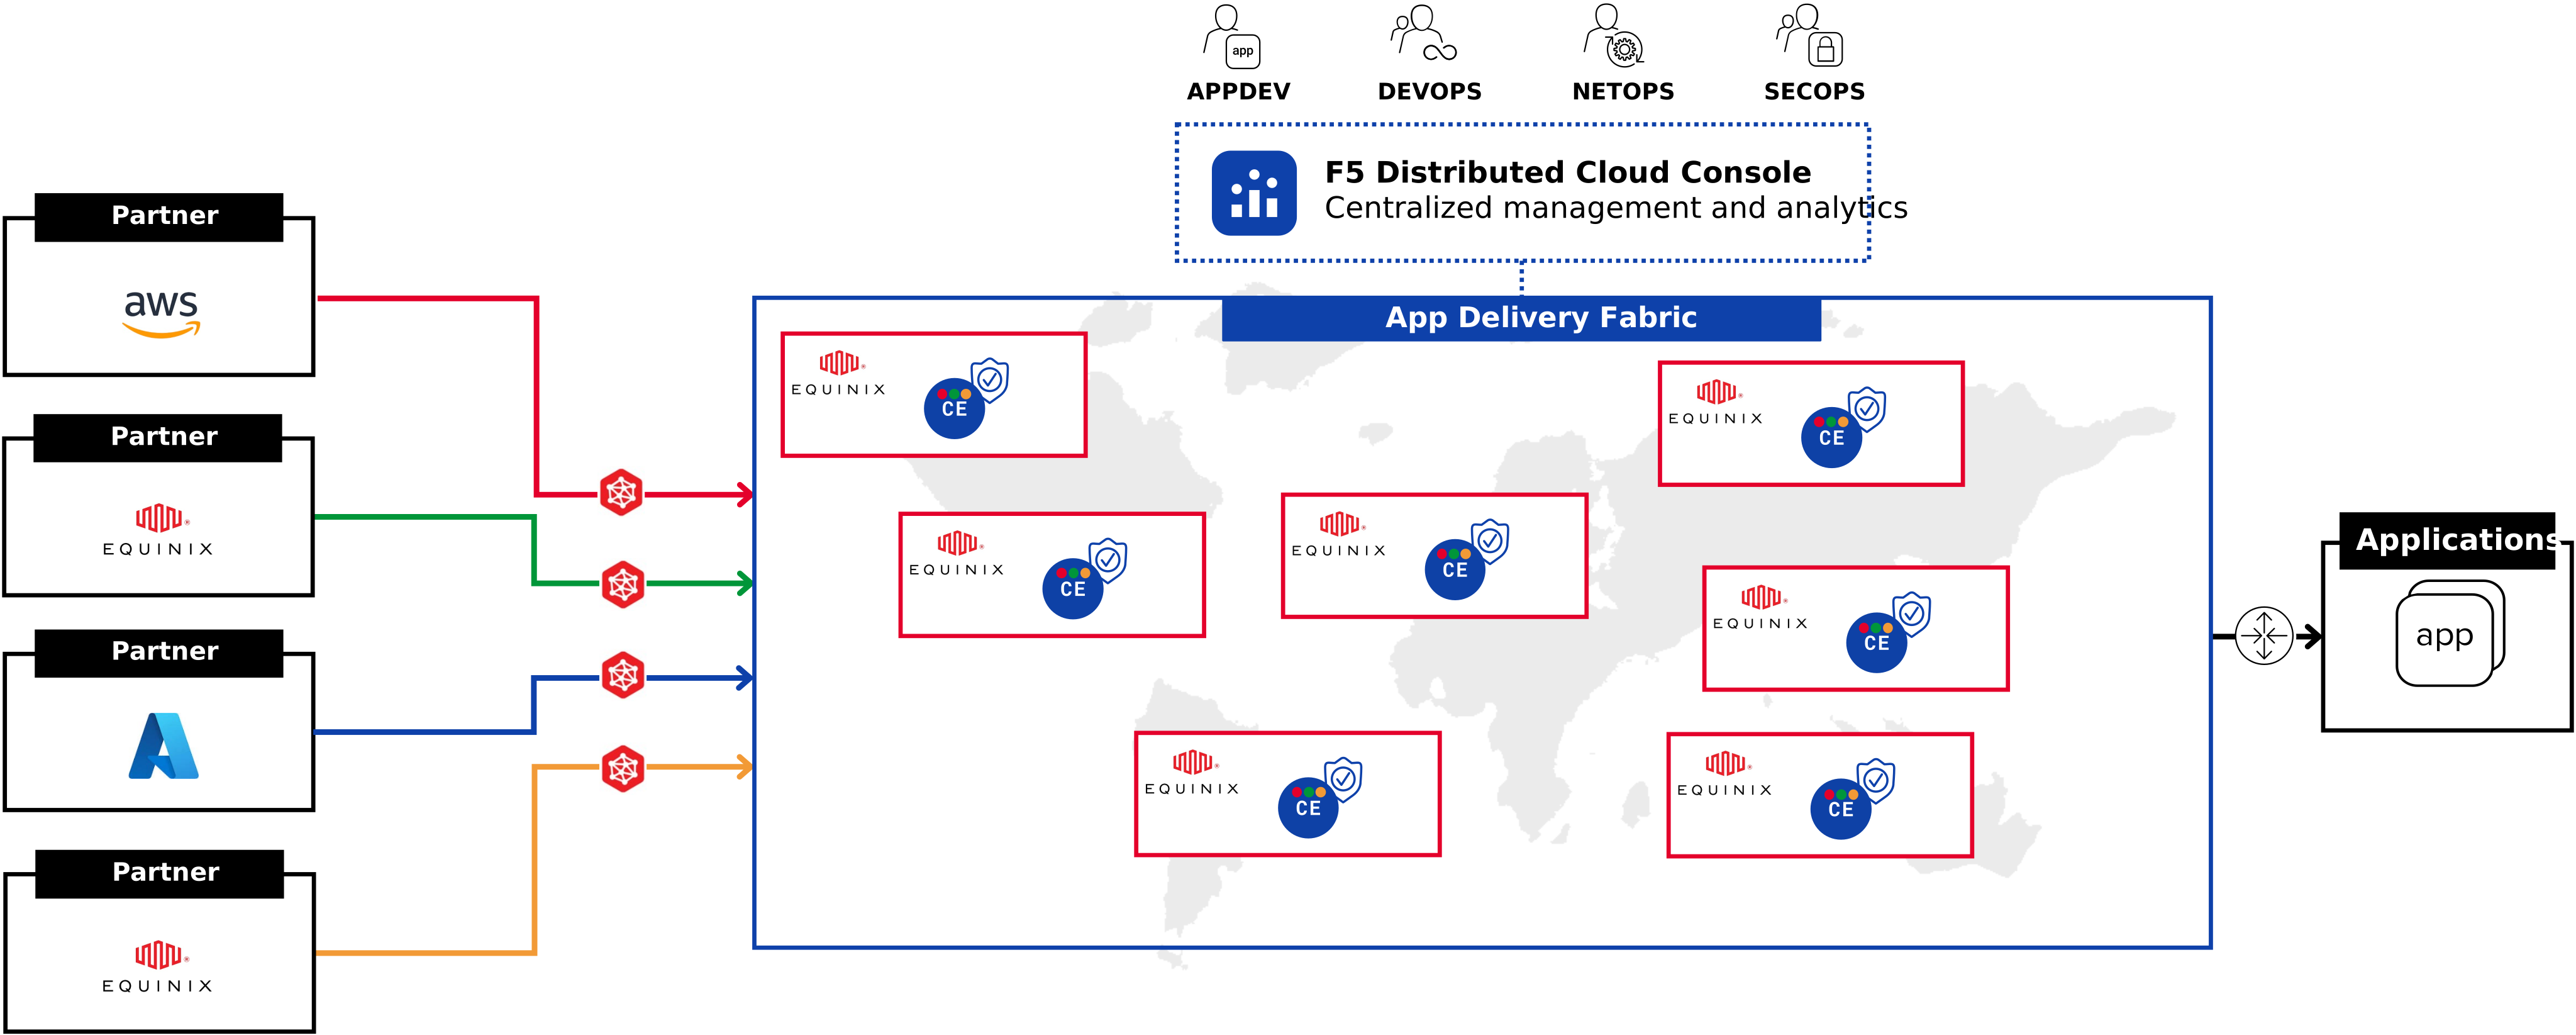
De un enfoque artesanal a uno basado en plataformas
Las extranets tradicionales se diseñaban a medida. Cada socio tenía su propio circuito, sus propias reglas de cortafuegos y su propia variante de NAT, VPN o magia negra de capa 2. Multiplique eso por decenas de socios y, en lugar de gestionar una red, estaría manteniendo una colección de arquitecturas de red únicas.
Ahí es donde F5 Distributed Cloud Services Customer Edge (CE) en Equinix Edge Marketplace cambia las reglas del juego. En lugar de recrear manualmente las arquitecturas de seguridad y red para cada socio, se realiza una única implementación en una ubicación de Equinix conectada globalmente y se aplican políticas lógicas y adaptadas a las aplicaciones para cada relación.
Se acabó reinventar el perímetro. Se acabaron las configuraciones de red específicas para cada caso. Proteja en el extremo de la red, aplique controles granulares y siga adelante.
¿Qué contiene la caja, en sentido figurado?
Y digo «figurativa» literalmente, porque uno de los principios fundamentales de F5 Application Delivery and Security Platform es que sus servicios pueden desplegarse en cualquier lugar. Una de las formas en que lo hacemos posible es mediante Distributed Cloud CE, una plataforma nativa de la nube disponible en todo el mundo y diseñada específicamente para extender los servicios de aplicaciones y seguridad al extremo, a la nube y a cualquier entorno intermedio.
Distributed Cloud CE ofrece las mismas capacidades de gestión y protección del tráfico de nivel empresarial que cabría esperar de los dispositivos tradicionales, pero sin sus limitaciones habituales. Esto significa que el WAF, la defensa contra bots, la seguridad de las API y el balanceo de carga global ya no están restringidos a su centro de datos. Se desplazan allí donde estén sus aplicaciones, incluidas las redes de socios, las regiones de nube o los nodos de la infraestructura de Equinix.
Así que, en sentido figurado, está en todas partes. Pero también, literalmente.
Distributed Cloud CE en Equinix Network Edge centraliza la seguridad de las aplicaciones multinube trasladando la aplicación de las políticas al extremo de la red.
Y, como forma parte de la plataforma F5, obtiene un gran valor con una implementación de tamaño reducido:
1. Seguridad centralizada de aplicaciones y API
Obtiene WAAP como servicio (protección de aplicaciones web y API) integrada en su implementación, con firewall de capa 7, defensa contra bots, aplicación de esquemas de API, mitigación de ataques DDoS y terminación TLS.
Esto significa que la conexión de cada socio tiene acceso personalizado a API, aplicaciones o datos específicos, sin necesidad de implementar firewalls redundantes ni de crear listas de control de acceso (ACL) imposibles de gestionar.
2. Aplicación de políticas por socio
Con Distributed Cloud CE, puede definir controles para cada conexión en la capa 7 a fin de aplicar la autenticación, las reglas de acceso, los límites de velocidad e incluso la gestión del tráfico. Su socio bancario tendrá acceso a unas API diferentes de las que estarán disponibles para su proveedor externo de CRM.
La seguridad ya no es un perímetro compartido. Es una política que se asigna con precisión quirúrgica.
3. Incorporación más rápida y económica
Antes, incorporar a un nuevo socio implicaba desplegar infraestructura como VPN, routers y políticas de NAT, con plazos de entrega de varias semanas.
¿Y ahora? Basta con aprovisionar un espacio de nombres, definir una política, generar las credenciales y ponerlo en marcha. Lo que antes llevaba semanas ahora se hace en cuestión de horas. Y lo que antes requería un desarrollo a medida ahora se realiza desde una interfaz de usuario o mediante una llamada a la API.
4. Resiliencia y observabilidad integradas
Como Distributed Cloud CE se ejecuta de forma nativa como una VNF en Equinix, dispones de disponibilidad global integrada, conmutación por error y observabilidad completa de lo que ocurre entre tus aplicaciones y tus socios.
Esto incluye:
- Monitorización del tráfico en tiempo real
- Análisis por API
- Detección de anomalías
- Integración con su SIEM o plataforma de observabilidad
Este no es un caso de uso teórico. Es una infraestructura real para sectores en los que el cumplimiento normativo, la trazabilidad y la disponibilidad son vitales.
Los proveedores sanitarios pueden segmentar el acceso a los datos de los pacientes por laboratorio o sistema asociado sin tener que recurrir a una VPN en cada interacción. Los bancos y las empresas fintech pueden exponer únicamente los servicios necesarios a procesadores o entidades afiliadas, al tiempo que aplican límites de uso estrictos y controles de comportamiento. Incluso los fabricantes pueden integrarse con sus socios de la cadena de suministro sin abrir una brecha en su modelo de red interna.
¿Cuál es su principal ventaja? Funciona como una plataforma, no como una solución fragmentada compuesta por productos independientes.
La extranet, modernizada
Distributed Cloud CE en Equinix le ofrece la potencia de las extranets tradicionales (alto nivel de confianza, garantías y conectividad) sin la sobrecarga, la latencia ni la rigidez arquitectónica que imponen las soluciones tradicionales.
Obtienes un modelo de despliegue repetible que no te penaliza por tener más socios.
Así que, si todavía estás tendiendo túneles IPsec entre distintas nubes o solucionando problemas de NAT asimétrica entre tu infraestructura local y un proveedor, es hora de dejar de hacerlo.
La extranet no murió. Solo necesitaba madurar.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

IA agéntica en ciberseguridad: promesas y riesgos
Descubre por qué el uso de la IA agéntica en ciberseguridad es esencial para combatir las amenazas impulsadas por IA y por qué los agentes también generan nuevos riesgos empresariales.

Cómo los clientes de F5 del sector financiero abordan la soberanía digital sin frenar la innovación
¿Cómo se materializa la soberanía digital en el mundo real? Dos proyectos recientes de F5 con clientes muestran cómo distintas empresas están afrontando estos retos.

Soberanía operativa: cómo desarrollar resiliencia en un mundo impredecible
Para muchas organizaciones, la cuestión ya no consiste únicamente en controlar los datos, sino en mantener la capacidad de operar, adaptarse y recuperarse a medida que evolucionan las leyes y las circunstancias.

No se puede proteger una conversación con un cortafuegos: cómo el red teaming de IA se volvió esencial
Dado que las implementaciones de IA avanzan a la velocidad de las máquinas, los métodos tradicionales de prueba de software ya no resultan adecuados.

Protege tu canalización de datos de IA sin ralentizarla
Proteger el flujo de datos de la IA no es opcional. Eso está claro. Lo que resulta mucho menos evidente —y mucho más difícil— es cómo protegerlo adecuadamente.

Las extranets no están muertas; solo necesitan una actualización
Modernice su extranet: descubra cómo F5 y Equinix ofrecen una conectividad para partners repetible, segura y escalable, sin la complejidad de las redes tradicionales.