
La amenaza persistente
Han pasado más de 18 meses desde que la vulnerabilidad de log4j conmocionó a la comunidad de la ciberseguridad, pero informes recientes indican que un alarmante 40 % de las descargas de log4j siguen siendo vulnerables a ataques y que el 72 % de las organizaciones seguían siendo vulnerables a log4j a fecha de 1 de octubre de 2022. Solo en mayo de 2023, nuestra plataforma F5 Distributed Cloud Platform ayudó a proteger a los clientes frente a más de un millón de intentos de ataque de log4j, que se mitigaron correctamente gracias a las funciones de protección de aplicaciones web y API.
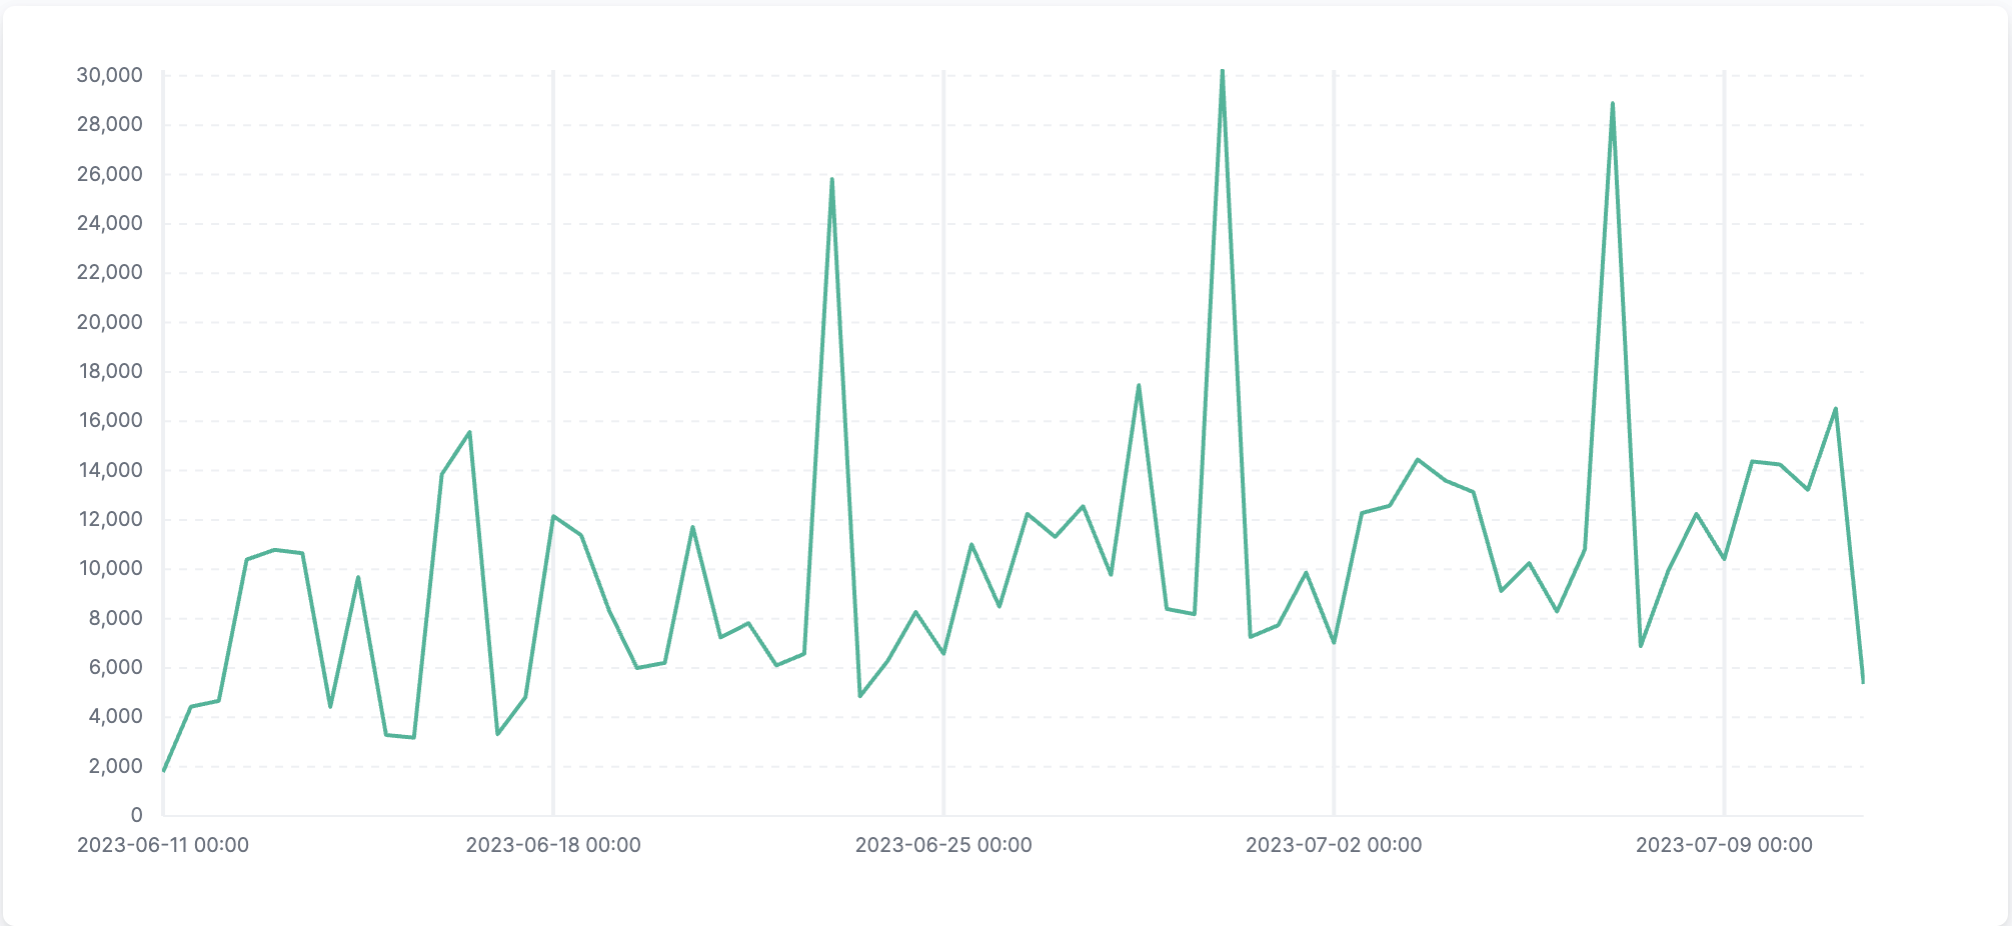
Este es solo un ejemplo de una CVE que pone de relieve los retos que persisten mientras las organizaciones tienen dificultades para mantenerse al día con la gestión de la corrección de CVE, un problema que no hará más que agravarse. El número de CVE publicadas está aumentando rápidamente, y F5 Labs prevé que el ritmo de publicación de nuevas CVE en una semana habitual se dispare hasta alcanzar las 500 semanales en 2025. Han pasado casi dos años desde que se dio a conocer la vulnerabilidad log4j, y las organizaciones aún intentan ponerse al día mientras el problema general sigue evolucionando. A pesar de la disponibilidad de parches y actualizaciones, numerosos factores contribuyen a que persistan vulnerabilidades como log4j.
Desafíos organizativos
La enorme cantidad y frecuencia de aparición de nuevas vulnerabilidades dificulta que las organizaciones puedan mantenerse al día (e incluso es posible que no sean conscientes de ellas), ya sea por falta de información o de recursos para estar al tanto de los nuevos avisos. Una vez identificada una vulnerabilidad, aplicar parches a los sistemas afectados puede resultar complejo, especialmente en grandes organizaciones con sistemas interconectados, ya que requiere un esfuerzo y una coordinación considerables, lo que prolonga los ciclos de aplicación de parches. Esta situación se complica aún más por la combinación de infraestructuras, sistemas y aplicaciones heredados y modernos que existe en la mayoría de las organizaciones, lo que puede generar problemas de compatibilidad, costes elevados o una dedicación de tiempo difícil de asumir al intentar implementar actualizaciones críticas. Además, la aplicación de parches y actualizaciones se ve dificultada por las dependencias indirectas que pueden existir en las cadenas de suministro de software o en los componentes de infraestructura, y que pueden constituir un punto ciego, aunque una organización no utilice directamente el sistema vulnerable. Al igual que ocurre con el propio código del software, los errores humanos y los descuidos también pueden obstaculizar las medidas de mitigación, ya que los desarrolladores o administradores pueden pasar por alto la necesidad de aplicar parches o configurar incorrectamente los sistemas. Por último, las organizaciones con infraestructuras de TI complejas o culturas reacias al riesgo pueden tardar en adoptar los parches debido a la realización de pruebas exhaustivas, al temor a posibles interrupciones o a otras prioridades empresariales. Para agravar toda esta complejidad, la mayoría de las organizaciones carecen de personal suficiente, especialmente en el ámbito de la seguridad. Entonces, ¿cómo se supone que van a mantenerse al día mientras trabajan sin descanso para aplicar parches y actualizar sistemas y aplicaciones?
Conclusión
Abordar vulnerabilidades como log4j requiere un esfuerzo conjunto por parte de las organizaciones, los desarrolladores, los proveedores y la comunidad de ciberseguridad en general. La aplicación oportuna y exhaustiva de parches, una mayor concienciación, unas prácticas sólidas de gestión de vulnerabilidades y la supervisión continua son esenciales para reducir la persistencia de las vulnerabilidades y proteger a las organizaciones frente a posibles ataques. Aunque los parches son fundamentales para corregir vulnerabilidades conocidas como log4j, no pueden garantizar una protección completa, ya que surgen nuevas vulnerabilidades constantemente. Para mitigar los riesgos de forma eficaz, las organizaciones deben adoptar soluciones de seguridad integrales. Esto incluye implementar cortafuegos de aplicaciones web (WAF) y medidas de seguridad para las API con el fin de protegerse frente a ataques dirigidos a las aplicaciones. Además, la supervisión continua es crucial para detectar las amenazas emergentes y responder a ellas con rapidez. Al adoptar un enfoque integral que combine la aplicación de parches con medidas de seguridad sólidas y una supervisión continua, las organizaciones pueden proteger mejor sus sistemas y datos frente a unos riesgos de seguridad en constante evolución.
Los parches se aplican, pero a menudo (como en este caso con log4j) no se hace con la suficiente rapidez y se identifican nuevas CVE a un ritmo acelerado. Por eso, es esencial que las organizaciones dispongan de una capa de seguridad integral delante de sus aplicaciones, independientemente de lo actualizadas que estén y de los parches que tengan instalados. Proteger tanto las aplicaciones internas como las accesibles desde Internet con una solución como la protección de aplicaciones web y API de F5 Distributed Cloud (WAAP) es fundamental para cubrir la brecha de vulnerabilidad mientras las organizaciones se ponen al día con los parches y las actualizaciones pendientes.
Algunos recursos y enlaces relacionados:
- F5 Labs: La evolución del panorama de las CVE y las 7 CVE más extrañas (¡no te creerás la número 6!)
- Blog de F5: Protección contra la vulnerabilidad de Apache Log4j2 (CVE-2021-44228)
- F5 DevCentral: Por qué publicamos CVE
- CVE.org: Conoce la misión del programa CVE y mucho más
- Base de Datos Nacional de Vulnerabilidades (NVD): manténgase al día sobre las vulnerabilidades relacionadas con Log4j y otros CVE
Sobre el autor
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.