A medida que las organizaciones migran y amplían sus aplicaciones a infraestructuras nativas de la nube, introducen nuevos riesgos. Según el Informe sobre el estado de la estrategia de aplicaciones de F5, el 88 % de las organizaciones sigue gestionando una combinación de aplicaciones modernas y heredadas. La realidad es que muchas empresas cuentan con un catálogo de aplicaciones que abarca varias generaciones de arquitecturas. Para proteger estas aplicaciones heredadas y modernas en entornos híbridos y multinube, las organizaciones implementan y ajustan constantemente numerosos controles de seguridad. Dado que las aplicaciones solo son tan seguras como la infraestructura en la que se ejecutan, la seguridad debe extenderse a toda la pila arquitectónica, desde las aplicaciones y las API hasta la infraestructura nativa de la nube subyacente.
Los controles de seguridad tradicionales no están diseñados para proteger arquitecturas dinámicas y altamente distribuidas. Las organizaciones carecen de la visibilidad y el control necesarios para identificar las distintas amenazas de seguridad que pueden surgir de una única campaña de ataque coordinada. Las empresas recurren a sus proveedores de infraestructura en la nube para subsanar esta carencia, pero cada proveedor cuenta con modelos de responsabilidad, estrategias de seguridad y herramientas nativas de la nube diferentes. Además, trasladar las aplicaciones a la nube no elimina los riesgos y puede que ni siquiera reduzca la complejidad. En realidad, lo más probable es que la superficie de riesgo de un entorno heterogéneo que abarca el centro de datos y varios proveedores de servicios en la nube aumente, ya que la infraestructura nativa de la nube suele carecer de suficiente observabilidad y seguridad, lo que genera importantes puntos ciegos y oportunidades para los atacantes que pueden provocar tiempos de inactividad, interrupciones del servicio e incidentes de seguridad debido a estrategias de seguridad incoherentes.
A medida que las empresas innovan, los atacantes también
Inevitablemente, la explotación de vulnerabilidades continuará a medida que los actores maliciosos innoven sus arsenales y estrategias de ataque. La amplia superficie de ataque no puede mitigarse por completo con una única herramienta, ni siquiera con un firewall de aplicaciones web (WAF). Las complejas cadenas de suministro de software, la proliferación del software de código abierto y la automatización mediante canalizaciones de CI/CD introducirán riesgos imprevistos, por lo que la detección y la corrección tempranas serán fundamentales para proteger eficazmente las aplicaciones web y las API.
Por ejemplo, la tristemente célebre vulnerabilidad log4j2 puede explotarse de diversas formas, lo que dificulta su corrección, especialmente cuando la posible exposición abarca componentes distribuidos en varias nubes. Para agilizar la corrección, se necesitan indicadores de vulnerabilidad e integración entre la puerta principal (aplicaciones), las ventanas (API) y los cimientos (infraestructura) de la casa digital. Ampliar la protección de aplicaciones web y API (WAAP) para proteger la infraestructura y las cargas de trabajo nativas de la nube ayuda a contener las amenazas mediante la detección en tiempo real de componentes vulnerables y comportamientos potencialmente maliciosos, lo que proporciona información esencial a controles de seguridad como un WAF, donde se pueden actualizar las políticas para proteger servicios de aplicaciones críticos. La vulnerabilidad log4j2 sirve de advertencia a los responsables de seguridad sobre el riesgo de una complejidad insostenible y los devastadores ataques que aún están por llegar, pero también brinda a las organizaciones la oportunidad de revisar sus estrategias de seguridad y adoptar una estrategia integral que incluya una sólida protección de la infraestructura.
Proteja todo su tejido digital
Para operar y proteger correctamente las aplicaciones a medida que se modernizan, se necesita una observabilidad integral de toda la arquitectura, cada vez más descentralizada y distribuida, que permita obtener una visión completa de las amenazas tanto en el ámbito de las aplicaciones como en el de la infraestructura.
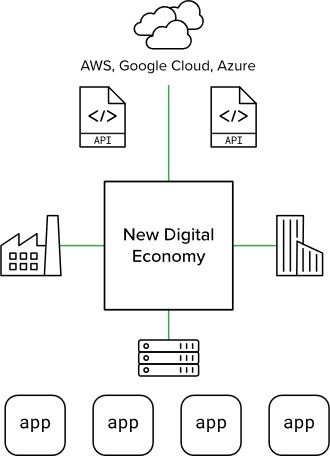
A medida que las organizaciones adoptan conjuntos de herramientas de distintos proveedores de servicios en la nube y desarrollan arquitecturas multinube para garantizar la redundancia, la observabilidad se convertirá en un reto crucial que pondrá en peligro los esfuerzos de gobernanza destinados a mantener una postura de seguridad coherente. Los modelos de seguridad en la nube varían, y esta falta de coherencia aumenta el riesgo al ampliar la superficie de ataque, algo que los atacantes conocen y aprovechan.
F5 garantiza una protección integral de todos los componentes arquitectónicos de los que dependen las aplicaciones y las API, aportando resiliencia y agilidad para que las organizaciones puedan modernizar sus aplicaciones y aprovechar la eficiencia de la infraestructura nativa de la nube, al tiempo que protegen de forma proactiva los servicios críticos que sustentan su actividad en la nueva economía digital.
Proteger todo el ecosistema digital
Recientemente presentamos F5 Distributed Cloud App Infrastructure Protection (AIP), un servicio de protección de cargas de trabajo en la nube que proporciona telemetría integral y detección de intrusiones de gran eficacia para cargas de trabajo nativas de la nube, y que se ejecuta en la plataforma F5 Distributed Cloud (F5 XC) para mejorar la detección y mitigación de campañas de ataque cada vez más complejas. F5 XC AIP combina telemetría, reglas y aprendizaje automático para detectar amenazas en tiempo real en toda la pila de infraestructura.
Una solución integral que protege las aplicaciones, las API y la infraestructura subyacente ofrece varias ventajas:
- Mayor visibilidad – Observabilidad multinube mediante un análisis exhaustivo de la telemetría de las cargas de trabajo en la nube, independientemente de dónde estén implementadas.
- Detección eficaz – Protección en tiempo real con análisis retrospectivo de miles de millones de puntos de datos recopilados a diario, junto con el contexto y los flujos de trabajo necesarios para agilizar la corrección.
- Protección automatizada – Ciclo optimizado que convierte la información en políticas de protección y neutraliza las amenazas, independientemente de dónde se originen y de cómo se propaguen.
- Integración con el ecosistema – Interoperabilidad con las herramientas de seguridad existentes, los SIEM y las plataformas de proveedores de servicios en la nube para compartir información práctica y un contexto detallado.
En F5 nos complace ofrecer a nuestros clientes protección para la infraestructura de sus aplicaciones, ayudándoles así a seguir modernizándolas mientras gestionan eficazmente el riesgo. En combinación con WAAP, los clientes disponen de un enfoque de detección en profundidad que ayuda a mitigar las amenazas de seguridad para las aplicaciones, las API y la infraestructura nativa de la nube en la que se ejecutan.
Para obtener más información, visite: www.f5.com/solutions/protect-app-infrastructure
Sobre los autores
Artículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.