Durante años, el sector ha estado eludiendo las realidades —y los consiguientes retos— de la TI híbrida llamándola «multicloud».
Esto no quiere decir que las organizaciones no operen en varias nubes; desde luego que sí. Lo que quiere decir es que el término no refleja plenamente que la «nube» es un modelo operativo que no es exclusivo de los proveedores públicos de infraestructura como servicio. De hecho, nuestros datos han demostrado, año tras año, que las organizaciones utilizan nubes locales, además de adoptar sus versiones públicas.
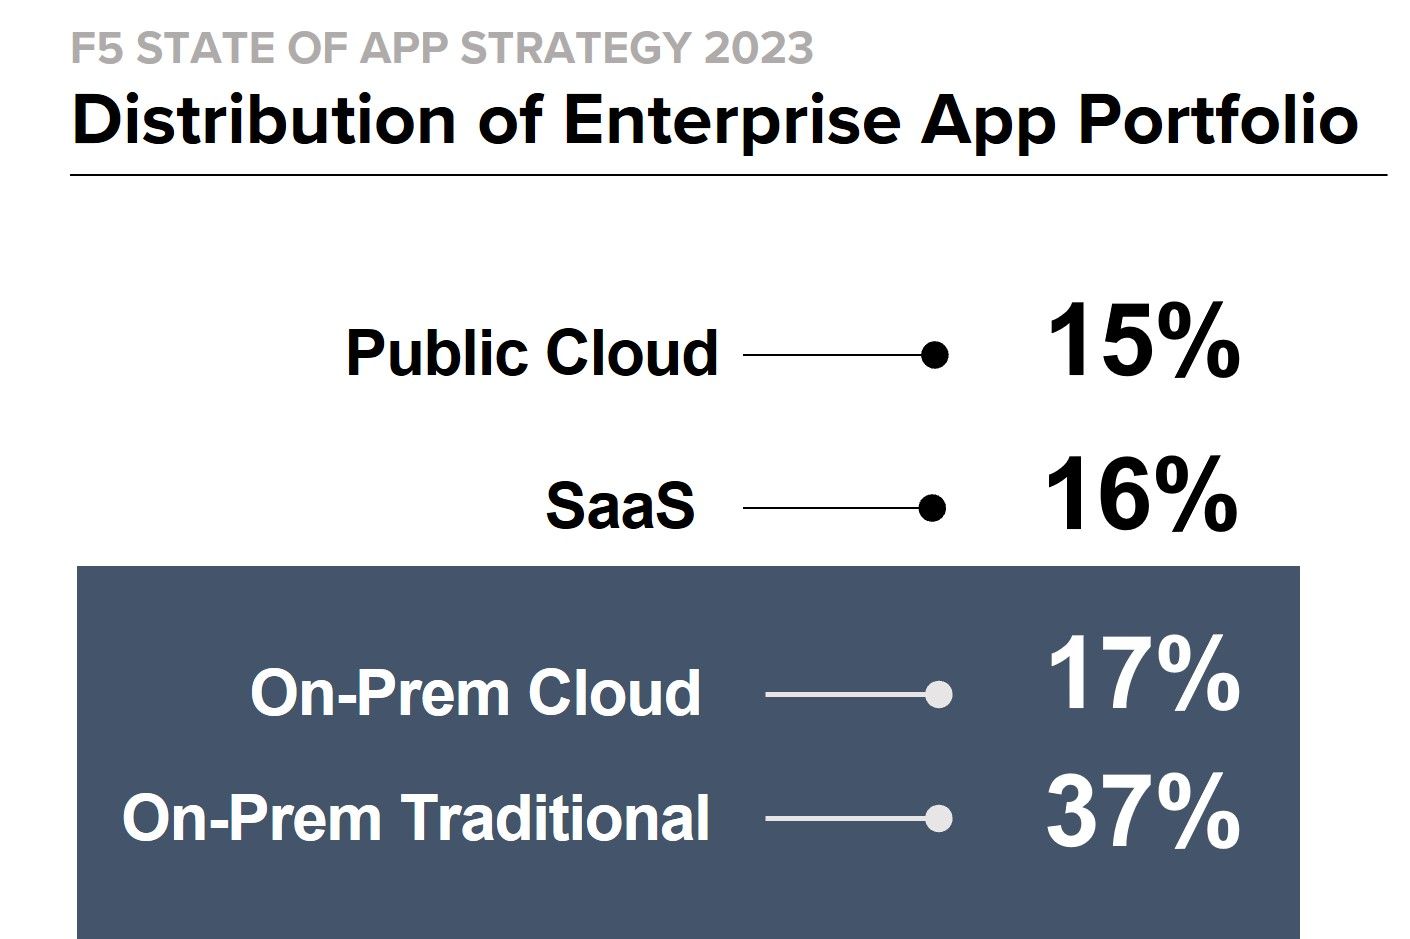
Pero incluso eso pasa por alto la realidad de la TI híbrida, que ha estado delante de nuestras narices desde que apareció la nube y revolucionó el mundo empresarial. Nunca mejor dicho. Porque, aunque las organizaciones adoptaron la nube, la mayoría seguía trabajando con entornos locales tradicionales. Y es que la mayoría de las empresas no son nuevas: llevan operando veinte, treinta o incluso cincuenta años. Eso significa que cuentan con una cartera consolidada que abarca todas las generaciones de las principales arquitecturas de aplicaciones, desde los monolitos hasta los microservicios, y desde el modelo cliente-servidor hasta las aplicaciones móviles.
Para el estudio anual de este año, analizamos específicamente los entornos locales porque queríamos comprender la realidad a la que se enfrentan nuestros clientes. Los datos hablan por sí solos: las empresas han sido y siguen siendo híbridas.
Y no se trata solo de la investigación realizada para este informe. Cuando F5 NGINX encuestó a su comunidad de código abierto, ¿adivina qué descubrió (entre otros datos interesantes)? Sí, que el modelo híbrido ha llegado para quedarse.
Ahora bien, sin desvelar todas las conclusiones de nuestro próximo informe sobre el estado de la estrategia de aplicaciones, sí diré que la tendencia hacia las aplicaciones modernas es fuerte, aunque hay indicios de que algunas organizaciones nunca apostarán por completo por sustituir las aplicaciones tradicionales por versiones más modernas.
Por consiguiente, las empresas seguirán siendo híbridas durante muchos años.
Pero eso nos lleva a preguntarnos: ¿qué implica para la seguridad? En concreto, ¿para la seguridad de las aplicaciones y las API?
Las implicaciones para la seguridad de las aplicaciones y las API
Si partimos de la premisa de que las organizaciones son híbridas tanto en su esencia (cartera de aplicaciones) como en sus entornos operativos, las implicaciones para la seguridad de las aplicaciones y las API son bastante profundas.
Esto se debe a que algunos entornos de aplicaciones, como los contenedores, tienen necesidades de seguridad específicas que las soluciones de seguridad tradicionales no pueden satisfacer. También significa que, al seguir habiendo aplicaciones en las instalaciones, las organizaciones tendrán dificultades para encontrar soluciones de seguridad coherentes que puedan abarcar los despliegues de cargas de trabajo de aplicaciones en el núcleo, la nube y el perímetro. Pero eso no es todo. También significa que la necesidad de las soluciones tradicionales existentes no desaparece sin más, especialmente la de aquellas centradas en proteger las aplicaciones y las API frente al abuso y la explotación de protocolos.
Por desgracia para las organizaciones, una TI híbrida no implica —ni puede implicar— una seguridad híbrida.
Por seguridad híbrida me refiero a combinar servicios de seguridad de aplicaciones y API de un proveedor con los de otro, y otro, y otro. Aunque integrar la seguridad desde las primeras fases del ciclo de vida de las aplicaciones parece una solución excelente, con demasiada frecuencia se opta por el camino de menor resistencia: una multitud de servicios de seguridad de aplicaciones y API incompatibles que complican y obstaculizan los esfuerzos por proteger todas las aplicaciones y API.
Ya estamos viendo cómo la complejidad de las herramientas en la nube y las API afecta a las organizaciones, que son incapaces de aplicar medidas de seguridad de forma coherente en todas las aplicaciones. El enfoque modular y a la carta de la seguridad de las aplicaciones y las API no está funcionando para la mayoría de las organizaciones, como demuestra el considerable aumento registrado durante el último año de las brechas de seguridad atribuidas a vulnerabilidades y ataques dirigidos —sorpresa— contra aplicaciones y API.
La realidad del impacto de las TI híbridas en la seguridad es que el enfoque fragmentado y a la carta para proteger aplicaciones y API no va a funcionar a largo plazo. Necesitamos un enfoque mejor que reconozca que las TI y la empresa son híbridas y seguirán siéndolo en un futuro próximo.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.