San Luis, Misuri. Orleans, Francia. Las Termópilas, Grecia.
A lo largo de la historia, ciertos lugares han recibido la denominación de «puerta de entrada a _____». Estos enclaves son famosos por su importancia estratégica, ya sea para la defensa de un reino —Francia, Esparta— o como punto de partida de una gran iniciativa para colonizar nuevas tierras —San Luis—. Las puertas de entrada son lugares que conducen a otro sitio, normalmente a uno importante. Quien las controla decide quién o qué entra (o sale). Permiten controlar el acceso y, al mismo tiempo, ofrecen un punto más eficaz desde el que protegerse frente a invasiones o ataques. En el mundo moderno encontramos estas puertas de entrada en aeropuertos de todo el planeta, cuando se nos exige pasar por «aduanas» en un aeropuerto internacional o atravesar el temido control de «seguridad» para poder entrar.
No es de extrañar, por tanto, que a lo largo de la historia de la tecnología haya surgido un grupo de dispositivos considerados estratégicamente importantes y conocidos en conjunto como «puertas de enlace».
En el caso de las aplicaciones, estos dispositivos (que ocupan un punto estratégico en la arquitectura) proporcionan seguridad, escalabilidad y, a menudo, interoperabilidad para las tecnologías emergentes.
En términos generales, podríamos considerar el cortafuegos de red como «el primer» ejemplo de una puerta de enlace de red centrada en las aplicaciones. Al fin y al cabo, en sus inicios actuaba como guardián. Solo se podía acceder a las aplicaciones desde fuera de la red corporativa si el cortafuegos de red permitía dicho acceso. Sin embargo, las puertas de enlace actuales conocen mucho mejor las aplicaciones y no solo responden a las necesidades de seguridad, sino también a las de escalabilidad, acceso e interoperabilidad.
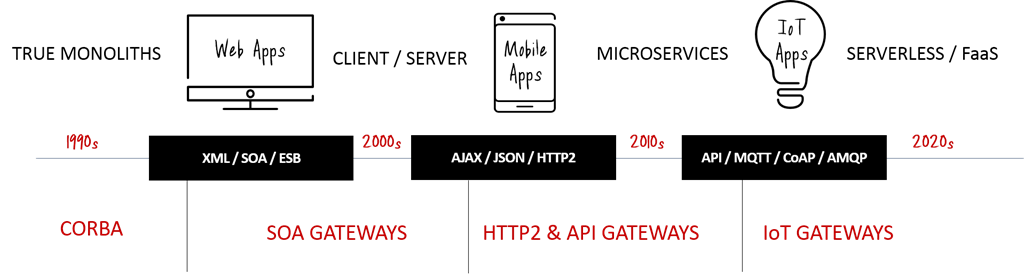
Todas ellas son cuestiones clave a medida que nos adentramos en la era del IoT. Una reciente encuesta de HCL realizada por Vanson Bourne reveló que al 93 % de los encuestados le preocupaba la seguridad; al 86 %, la escalabilidad; y al 83 %, la interoperabilidad. Nada de esto debería sorprendernos. El enorme volumen de dispositivos que necesitan acceder a aplicaciones para recopilar datos, intercambiar comandos y supervisar elementos tendrá, sin duda, un impacto abrumador en cualquier red. La rapidez con la que se presiona a las empresas para que lancen al mercado el próximo «dispositivo» tiene un efecto perjudicial en la seguridad. Y la interoperabilidad es siempre un reto en un mercado nuevo que depende tanto de la comunicación con otros dispositivos y aplicaciones como del cumplimiento de su función prevista. Los mercados incipientes tienden a divergir rápidamente y se forman grupos en torno a diversas normas hasta que, algún día, acabamos decantándonos por una o dos. Sin embargo, al principio suele haber un conjunto de opciones complejo y confuso. Los innovadores no están dispuestos a esperar a que se aclare el panorama. Al fin y al cabo, triunfan por ser los primeros en llegar al mercado.
La cuestión pasa entonces a ser cómo abordar la seguridad, la escalabilidad y la interoperabilidad mientras la tecnología emergente madura y se definen los estándares. Por lo general, la respuesta son las puertas de enlace.
En el pasado, surgieron pasarelas para afrontar esos mismos retos en torno a otras tecnologías y protocolos, como XML y SOAP. No soy el único que recuerda (y quizá se estremece al hacerlo) las disputas entre RPC/ENC y DOC/LIT por convertirse en el «estándar» de los servicios web. Tampoco soy el único que recuerda la batalla más reciente entre JSON y XML. Hoy, esas pugnas se están produciendo en el ámbito del IoT, donde MQTT, CoAP y AMQP compiten por imponerse.
Sin embargo, la innovación no puede esperar, y están surgiendo pasarelas por doquier para afrontar los retos derivados de las nuevas tecnologías y protocolos.
Puertas de enlace HTTP2
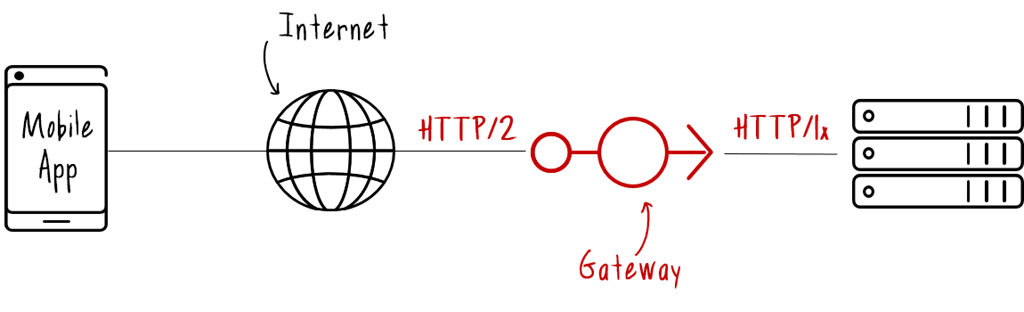
Las puertas de enlace HTTP2 abordan principalmente un problema de interoperabilidad entre HTTP/1x y HTTP/2. Estos dispositivos finalizan las conexiones HTTP2 en el «exterior» para admitir dispositivos móviles y del IoT, cuyo rendimiento mejora al utilizar el estándar HTTP más reciente. Permiten a los innovadores ofrecer compatibilidad con HTTP2 a consumidores y objetos conectados sin las enormes complicaciones que supondría actualizar la infraestructura de aplicaciones y redes para que admita el nuevo estándar. Sin duda, se espera que algún día todo el mundo utilice HTTP2, pero, mientras tanto, las puertas de enlace HTTP2 proporcionan la interoperabilidad necesaria para que los innovadores avancen a toda máquina.
Puertas de enlace de API
La aparición de las puertas de enlace de API es comparable a la de una mariposa que emerge de su crisálida. Antes era una oruga (las puertas de enlace SOA), pero ahora se ha convertido en una mariposa (una puerta de enlace de API). Esto no quiere decir que no haya participantes completamente nuevos en esta categoría —sí que los hay—, pero todos comparten muchas similitudes, principalmente porque sus fundamentos se basan en HTTP. Mientras que las puertas de enlace SOA se centraban principalmente en XML y SOAP, las puertas de enlace de API se centran en JSON y en las API RESTful implementadas mediante endpoints HTTP.
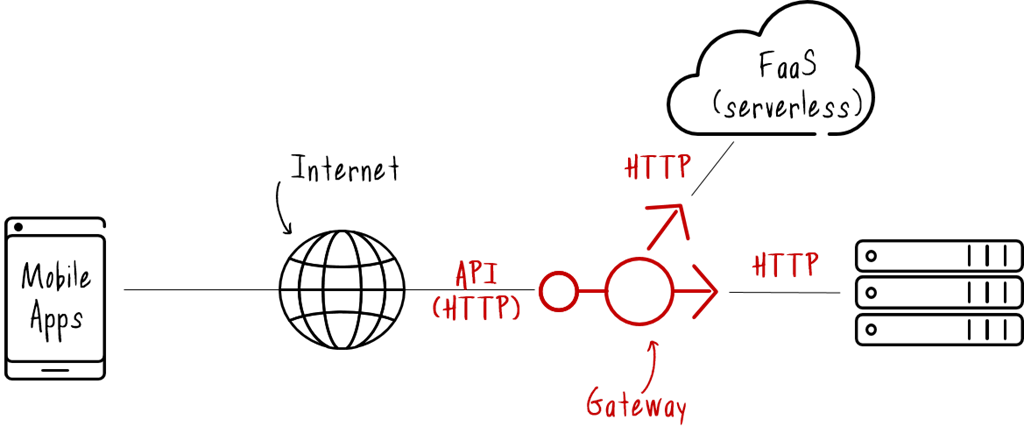
Estos dispositivos proporcionan seguridad y escalabilidad y, en algunos casos, servicios de interoperabilidad. Dominan el lenguaje de las aplicaciones y manejan JSON y HTTP con la misma facilidad, además de ofrecer una base sólida para admitir modelos de aplicaciones emergentes, como los microservicios y la computación sin servidor que pueden distribuir las llamadas a las API no solo entre aplicaciones, sino también entre entornos. Las puertas de enlace de API también ayudan a proteger la escalabilidad mediante la aplicación de cuotas (limitación de la frecuencia de llamadas), así como a controlar el acceso mediante la gestión de claves de API.
No se trata simplemente de «balanceadores de carga», aunque la escalabilidad mediante el balanceo de carga es, sin duda, una característica clave de las puertas de enlace de API. Estas potentes herramientas deben ser capaces de ir más allá del balanceo de carga tradicional para ofrecer una experiencia coherente a los usuarios y, al mismo tiempo, permitir que los desarrolladores y las empresas aprovechen las ventajas de la nube y la informática sin servidor. Las puertas de enlace de API deben ser «inteligentes» para poder proteger y escalar las API, lo que implica ser capaces de inspeccionar las solicitudes y respuestas, así como de integrarse con proveedores de autenticación externos como OAuth2 y JWT.
Puertas de enlace de IoT
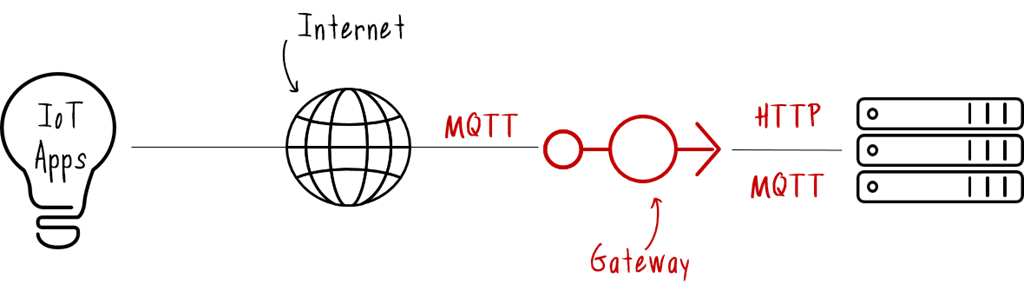
Las puertas de enlace de IoT son las más incipientes en la actualidad, pero ya existen y son de vital importancia para el éxito de las iniciativas de IoT, quizá incluso más que otras puertas de enlace para sus respectivos mercados. Esto se debe a los protocolos, que no están en absoluto adaptados a la web. Aunque muchos dispositivos de consumo sí se comunican mediante protocolos web, cada vez es más habitual que los fabricantes de dispositivos recurran a protocolos específicos de IoT, como MQTT y CoAP, porque son más eficientes y requieren menos capacidad de procesamiento en el dispositivo. Sin embargo, las aplicaciones que reciben esos datos no necesariamente son compatibles con MQTT y, aunque lo sean, no pueden escalar por sí solas para satisfacer una demanda que, con suerte, será extraordinaria.
Así surge la puerta de enlace de IoT, que domina los lenguajes del IoT y de la web, y puede escalar y proteger el acceso al mismo tiempo. Estas puertas de enlace, al igual que las puertas de enlace de API, deben ser lo bastante «inteligentes» como para traducir y enrutar solicitudes y respuestas, así como detectar anomalías o comportamientos maliciosos para evitar que se aprovechen vulnerabilidades.
Desde el punto de vista arquitectónico, las puertas de enlace proporcionan acceso a redes y aplicaciones. Las solicitudes se canalizan a través de ellas, lo que las convierte en un punto de control estratégico desde el que se puede gestionar el acceso, realizar conversiones y aplicar medidas de seguridad. Son un elemento clave para la adopción de nuevas tecnologías, ya que permiten a las organizaciones innovar durante el periodo de transición natural que se produce cuando surge una nueva tecnología o protocolo, reduciendo las interrupciones y los riesgos para las operaciones y aplicaciones existentes.
Aunque los gateways suelen considerarse elementos arquitectónicos, hoy en día también actúan con frecuencia como facilitadores clave de la innovación, ya que permiten a las empresas aprovechar el potencial de las tecnologías emergentes.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Cree servicios públicos seguros, resilientes y preparados para la IA con F5 y AWS
Descubre cómo las organizaciones del sector público pueden modernizar de forma segura sus aplicaciones y soluciones de IA, al tiempo que gestionan los sistemas heredados, el cumplimiento normativo y el riesgo operativo.

Protección de los sistemas de IA: por qué la seguridad debe avanzar al ritmo de la innovación
Desde acelerar avances revolucionarios en medicina y educación hasta transformar la vida cotidiana, la IA está cambiando nuestra forma de vivir y trabajar. Pero también ofrece grandes oportunidades a los ciberdelincuentes.
Avanzar hacia la optimización digital tras la transformación
Descubre estrategias de optimización digital para garantizar políticas de seguridad coherentes, impulsar la madurez de la transformación digital y superar los retos de la transformación.
Proyecto de código abierto destacado: mayor observabilidad con F5 Cloud Logger iApp
En el punto de mira del código abierto: cómo aumentar la observabilidad. Lee el blog de F5 para descubrir cómo exportar fácilmente la telemetría de BIG-IP a plataformas modernas de análisis en la nube.
El estado de la entrega de aplicaciones en 2018: la transformación digital impulsa la automatización y la multinube pese a las preocupaciones de seguridad
Descubre las principales conclusiones del cuarto informe anual de F5 sobre el estado de la entrega de aplicaciones.
Estado de la entrega de aplicaciones en 2017: automatización, API y DevOps
Descubre el informe sobre el estado de la entrega de aplicaciones de 2017. Lee el blog retrospectivo de F5 sobre los inicios del auge de las redes declarativas y los flujos de DevOps.